Retenção de dados A2P SMS: como organizar registros e prazos
Um guia para inventariar dados A2P SMS, atribuir finalidades e controles e definir prazos de conservação sem aplicar períodos universais.
Por que separar os dados de uma cadeia A2P SMS
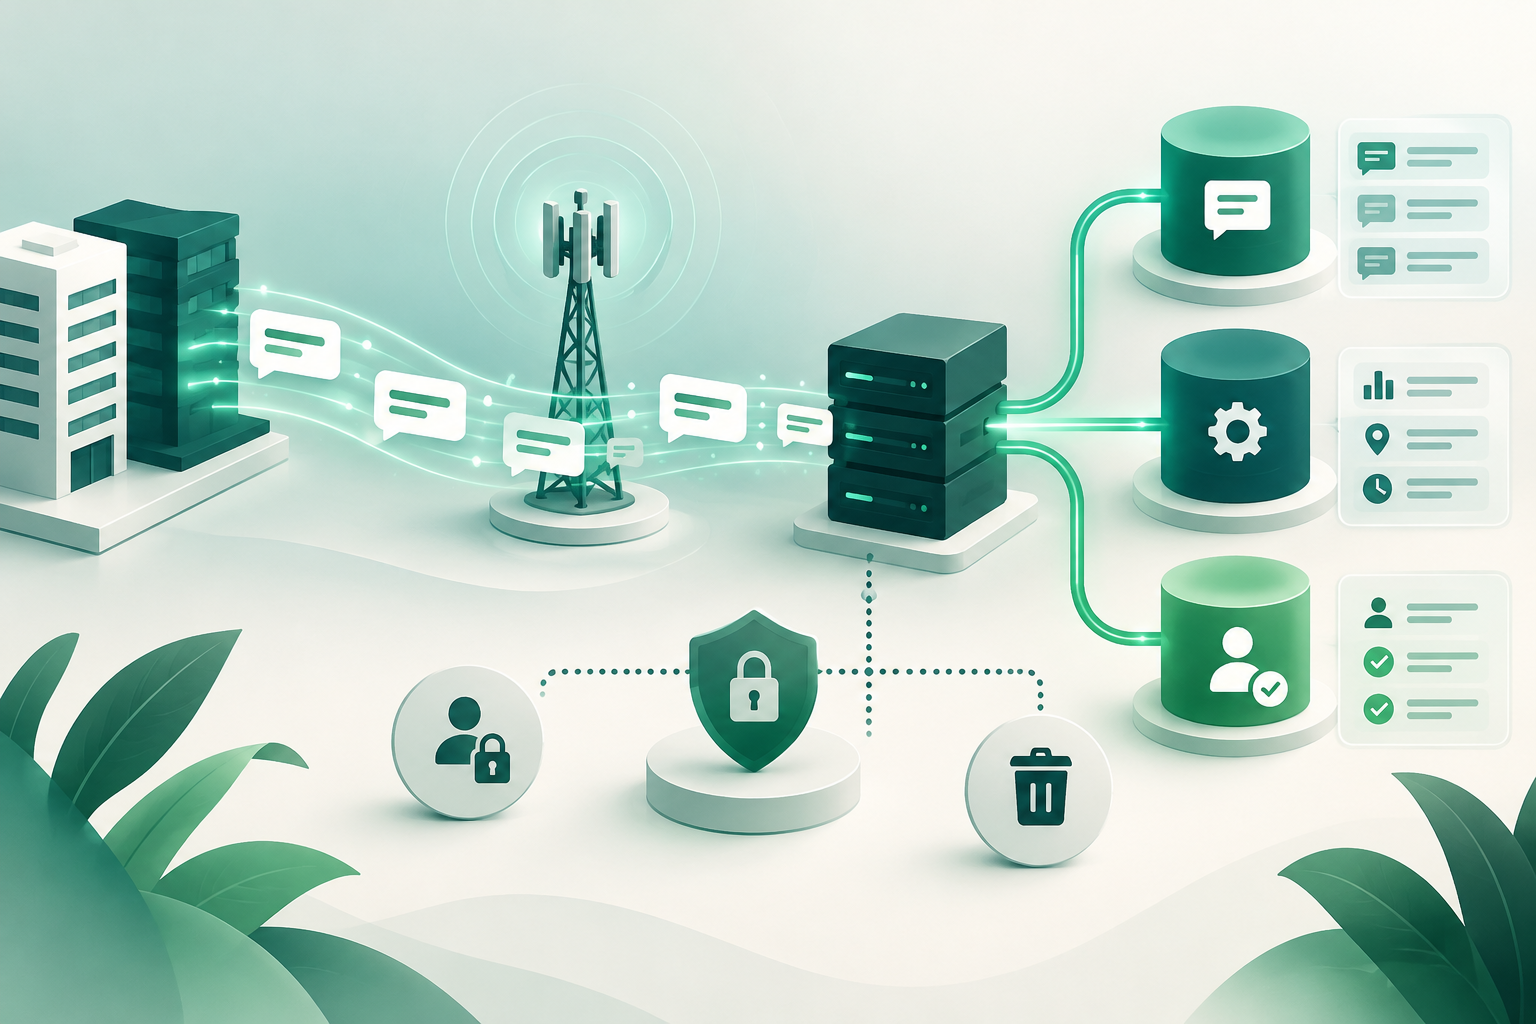
Uma operação A2P SMS pode gerar diferentes registros: conteúdo da mensagem, identificadores de transação, números de origem e destino, marcas temporais, respostas de sistemas, estados de entrega ou evidências associadas ao consentimento. Nem todos cumprem a mesma função nem precisam do mesmo acesso ou prazo de conservação.
A política de retenção deve especificar, para cada categoria, quais dados são conservados, para qual finalidade, quem é responsável por decidir isso, quem pode acessá-los e como são eliminados. A proteção de dados desde a concepção oferece um quadro útil para projetar esses tratamentos com critérios de privacidade desde o início; as medidas concretas devem ser ajustadas ao contexto e às obrigações aplicáveis.
- Evite acumular dados «por precaução» sem uma finalidade documentada.
- Não presuma que todos os participantes da cadeia — empresa remetente, agregador, provedor ou destinatário do tráfego — têm as mesmas responsabilidades.
- Documente as decisões e revise a política quando mudarem os usos, os sistemas ou os requisitos aplicáveis.
Inventariar categorias e finalidades
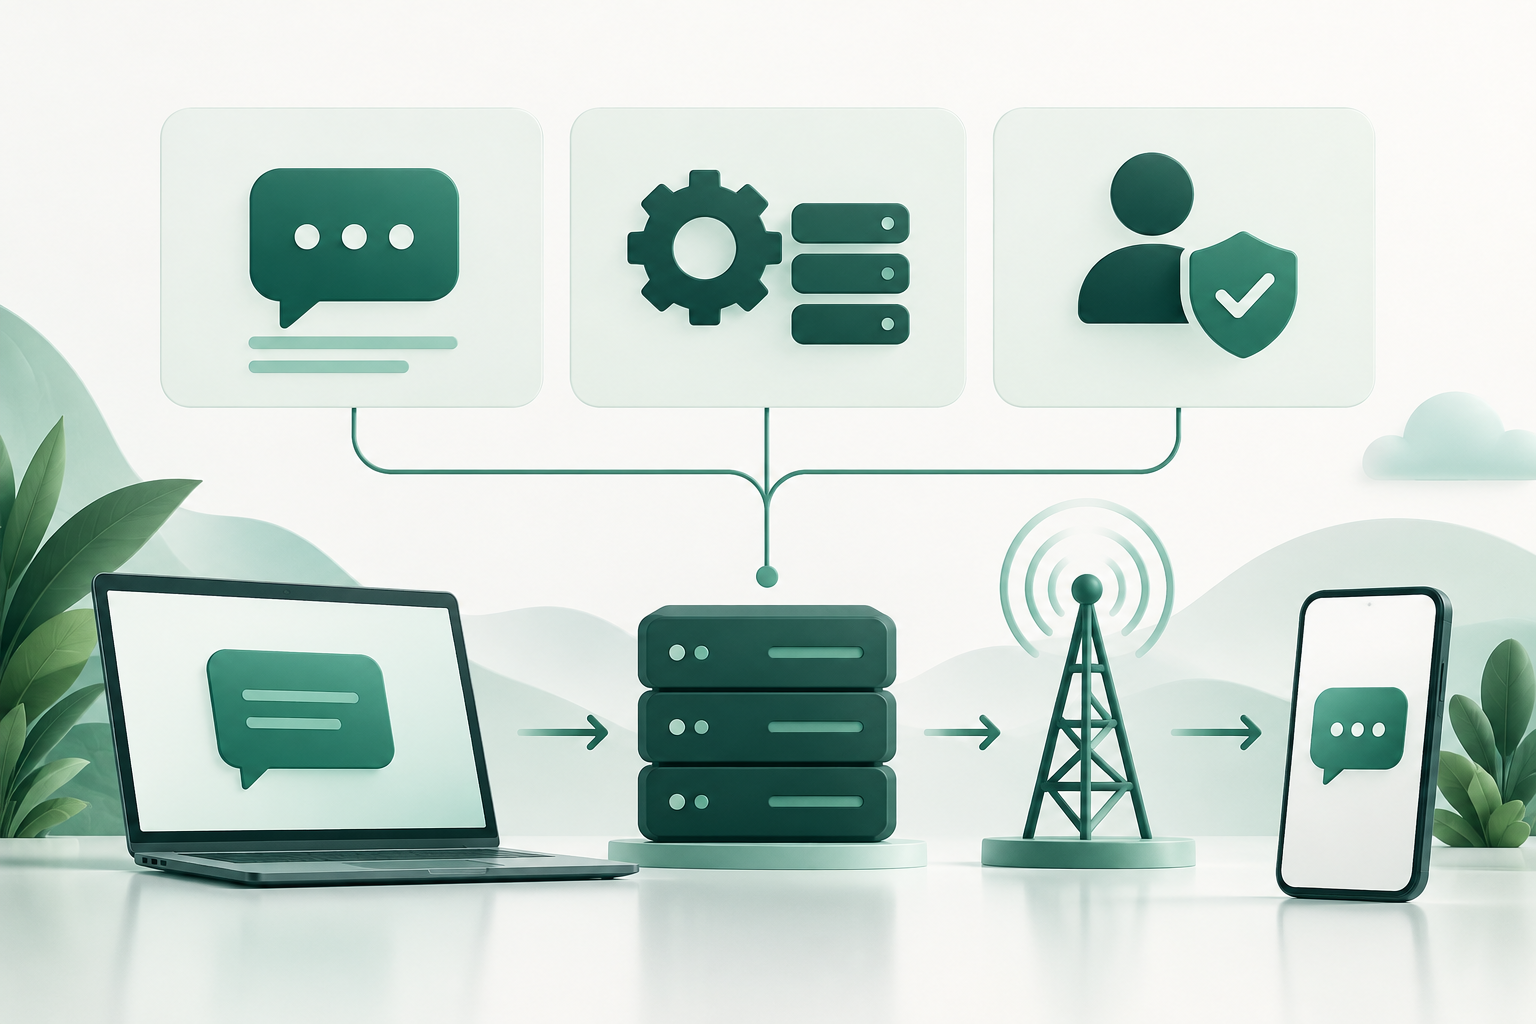
Comece desenhando o percurso da mensagem e identificando quais sistemas geram ou recebem registros. O inventário deve descrever os campos e usos reais, e não categorias genéricas que ocultem diferenças importantes. Por exemplo, um identificador de transação pode servir para investigar um incidente, enquanto uma evidência de consentimento pode apoiar a gestão de uma autorização. São finalidades diferentes e convém avaliá-las separadamente.
O conteúdo da mensagem merece atenção específica: dependendo do contexto, pode incluir informações sensíveis, como um código de uso único ou dados de uma operação. Se não for necessário guardar o texto integral para uma finalidade operacional, avalie se basta conservar um identificador, um estado ou uma referência menos detalhada.
- Conteúdo: corpo do SMS e, se existirem, modelos ou variáveis utilizados.
- Identificadores e metadados: referências da mensagem, origem e destino, marcas temporais e dados técnicos associados.
- Estados e DLR: eventos ou respostas registrados pelos sistemas, indicando a origem e o significado operacional.
- Consentimento: evidência disponível, sua fonte, data e relação com o destinatário ou a campanha.
- Para cada categoria, anote a finalidade, o sistema de origem, o responsável pela decisão, os usuários autorizados e a regra prevista de eliminação.
Definir prazos conforme a finalidade e as obrigações
As informações disponíveis não oferecem uma base para definir um prazo universal de conservação aplicável a logs, DLR ou evidências de consentimento A2P SMS. O período deve ser decidido de acordo com a finalidade específica, a jurisdição, o papel de cada entidade e as obrigações legais, regulatórias ou contratuais pertinentes.
Para cada categoria, documente por que é necessário conservá-la, qual fato inicia o prazo e qual evento permite eliminá-la. Se uma obrigação exigir a manutenção de dados por determinado período, registre a justificativa e o escopo exato, em vez de prolongar automaticamente a conservação de todos os registros relacionados.
- Consulte profissionais de assessoria jurídica ou de privacidade para validar os prazos nas jurisdições e nos setores envolvidos.
- Separe os prazos por finalidade: investigação de falhas, conciliação operacional e gestão de consentimento podem exigir análises diferentes.
- Estabeleça revisões periódicas para confirmar que a finalidade continua vigente e que o prazo permanece justificado.
- Documente exceções, como uma retenção legal, indicando o escopo, o responsável e a condição para seu encerramento.
Minimizar e separar conteúdo de metadados
A minimização começa pela decisão sobre o que registrar. Se for possível investigar um incidente com um identificador e um estado, armazenar também a mensagem completa pode não ser necessário para essa finalidade. Considere separar o conteúdo dos metadados operacionais para que as equipes que consultam estados ou conciliam operações não acessem o texto do SMS por padrão.
Quando forem compatíveis com a finalidade e com as necessidades operacionais, avalie técnicas de pseudonimização ou redução de identificadores diretos. Essas medidas não tornam automaticamente os dados anônimos nem eliminam a necessidade de protegê-los; sua eficácia depende de como são implementadas e da possibilidade de reassociá-los a uma pessoa.
- Registre apenas os campos necessários para cada finalidade definida.
- Separe repositórios ou visualizações de conteúdo e metadados quando o projeto dos sistemas permitir.
- Avalie se é possível reduzir ou pseudonimizar identificadores sem impedir a operação legítima.
- Verifique se o conteúdo completo pode ser excluído de logs, exportações e ferramentas de suporte.
Limitar o acesso e as exportações
O acesso deve corresponder a uma tarefa específica. A equipe que investiga falhas pode precisar consultar registros técnicos, mas não necessariamente evidências de consentimento ou o conteúdo integral. A orientação do EDPB lembra que controladores e operadores devem aplicar medidas técnicas e organizacionais adequadas para proteger dados pessoais; na prática, o desenho das permissões deve refletir essa obrigação.
Defina quem pode consultar cada categoria, por qual motivo e por meio de qual mecanismo. Quando viável, registre as consultas e limite as exportações, que podem criar cópias difíceis de controlar em computadores locais, chamados de suporte ou ferramentas de análise.
- Atribua permissões por função e categoria de dados, e não apenas por equipe.
- Exija uma justificativa operacional para acessos excepcionais a conteúdo ou dados identificáveis.
- Registre consultas e exportações quando os sistemas e o contexto permitirem.
- Revise periodicamente as permissões e os acessos, inclusive os de contas de suporte e administração.
Planejar uma eliminação verificável
Uma política não está completa se define prazos, mas não explica como a eliminação é executada. Identifique onde podem permanecer cópias: sistemas ativos, réplicas, exportações, ferramentas de análise e cópias de segurança. As técnicas e possibilidades de eliminação dependem da arquitetura; as informações disponíveis não estabelecem um método técnico único para A2P SMS.
Elabore um procedimento que permita verificar se a eliminação foi executada nos sistemas previstos e que trate as cópias de segurança de acordo com as capacidades e regras aplicáveis. Se não for possível eliminar imediatamente uma cópia específica, documente a limitação, as medidas para restringir seu uso e o tratamento previsto quando ela for restaurada ou ao final do seu ciclo.
- Mantenha um mapa dos sistemas e das cópias que podem conter cada categoria.
- Automatize a eliminação quando for viável e valide o resultado com controles adequados.
- Documente exceções e limitações técnicas em vez de prometer uma eliminação que o sistema não pode garantir.
- Inclua regras para evitar que dados eliminados voltem a ser incorporados sem uma finalidade válida.
Gerenciar solicitações e retenções excepcionais
Solicitações de acesso ou eliminação e retenções legais exigem procedimentos definidos, mas seu escopo e tratamento dependem da jurisdição e das circunstâncias. Consulte profissionais qualificados para estabelecer como verificar, localizar e responder a cada solicitação, bem como resolver possíveis conflitos com as obrigações aplicáveis.
Mantenha a rastreabilidade das decisões sem conservar desnecessariamente os dados objeto da solicitação. Se uma retenção impedir a eliminação de parte das informações, delimite quais registros ficam retidos, por quê, quem aprovou a exceção e quando ela deve ser revisada.
- Defina um canal e responsáveis para receber e coordenar solicitações.
- Documente as buscas realizadas, a decisão tomada e sua fundamentação.
- Limite as retenções excepcionais aos dados e às finalidades necessários.
- Programe uma revisão para encerrar a exceção quando ela deixar de ser aplicável.
Usar logs e DLR com limites claros
Os registros operacionais podem ajudar a reconstruir um incidente ou conciliar eventos entre sistemas, desde que sua origem e seu significado sejam conhecidos. Documente qual componente gera cada estado e o que ele representa naquele fluxo específico. Não atribua o mesmo nível de certeza a todos os estados.
Um DLR reportado não demonstra, por si só, que a mensagem foi exibida ou recebida no terminal, nem comprova o consentimento do destinatário. Use-o como um sinal operacional no contexto da rota e dos sistemas envolvidos, e não como prova conclusiva de recebimento ou autorização.
- Mantenha a origem do evento e o horário registrado pelo sistema que o gerou.
- Diferencie mensagens enviadas, respostas da rede ou do provedor e recebimento verificado de forma independente, se essa verificação existir.
- Não use um estado de entrega para substituir a evidência de consentimento.
- Ao investigar falhas, combine os registros pertinentes sem prolongar a conservação de categorias alheias ao incidente.
Perguntas frequentes
Por quanto tempo os logs A2P SMS devem ser conservados?
Não há um prazo universal que possa ser recomendado para todos os logs A2P SMS. Defina o período por categoria e finalidade e valide-o com assessoria jurídica, considerando a jurisdição e as obrigações aplicáveis.
Um DLR comprova que o SMS chegou ao telefone do destinatário?
Não por si só. Um DLR reportado é um evento operacional cuja interpretação depende do sistema que o gera; não deve ser apresentado automaticamente como prova independente de recebimento no terminal.
Um DLR serve como prova de consentimento?
Não. Um estado de entrega e uma evidência de consentimento respondem a questões diferentes. O consentimento deve ser gerenciado e documentado de acordo com as regras aplicáveis ao caso.
Quais dados convém separar na política?
No mínimo, avalie separadamente o conteúdo, os identificadores e as marcas temporais, os estados e DLR e as evidências de consentimento. Para cada categoria, defina a finalidade, o responsável, o acesso, o prazo e o método de eliminação.
Como os registros das cópias de segurança devem ser eliminados?
Isso depende da arquitetura e das obrigações aplicáveis. Identifique as cópias, documente as limitações técnicas e defina controles para restringir o uso e tratar os dados durante uma restauração ou ao final do ciclo da cópia.
Fontes consultadas
- Guía de Protección de Datos por DefectoAgencia Española de Protección de Datos (AEPD)
- Datos personales segurosEuropean Data Protection Board (EDPB)