Conservation des données A2P SMS : organiser les enregistrements et les durées
Un guide pour inventorier les données A2P SMS, leur attribuer des finalités et des contrôles, et définir des durées de conservation sans appliquer de périodes universelles.
Pourquoi séparer les données d’une chaîne A2P SMS
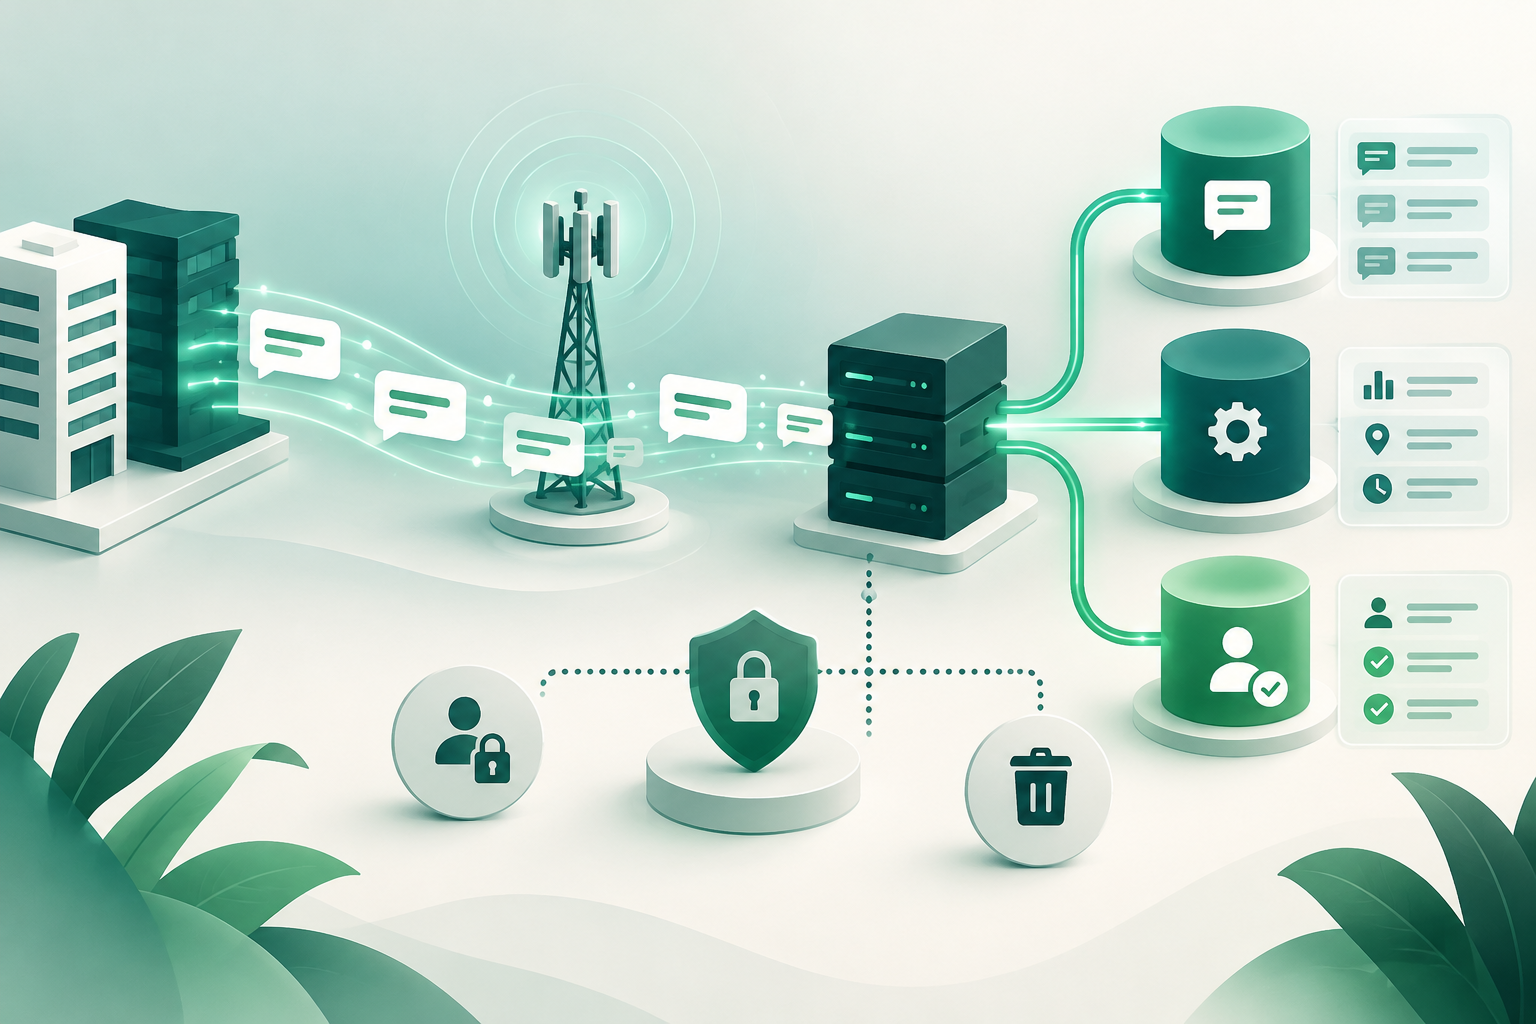
Une opération A2P SMS peut générer différents enregistrements : contenu du message, identifiants de transaction, numéros d’origine et de destination, horodatages, réponses des systèmes, états de livraison ou preuves liées au consentement. Ils ne remplissent pas tous la même fonction et ne nécessitent ni le même accès ni la même durée de conservation.
Pour chaque catégorie, la politique de conservation doit préciser quelles données sont conservées, à quelles fins, qui est chargé de prendre les décisions, qui peut y accéder et comment elles sont supprimées. La protection des données dès la conception fournit un cadre utile pour concevoir ces traitements en intégrant la confidentialité dès le départ ; les mesures concrètes doivent être adaptées au contexte et aux obligations applicables.
- Évitez d’accumuler des données « au cas où » sans finalité documentée.
- Ne partez pas du principe que tous les participants de la chaîne — entreprise expéditrice, agrégateur, fournisseur ou destinataire du trafic — ont les mêmes responsabilités.
- Documentez les décisions et révisez la politique lorsque les usages, les systèmes ou les exigences applicables évoluent.
Inventorier les catégories et les finalités
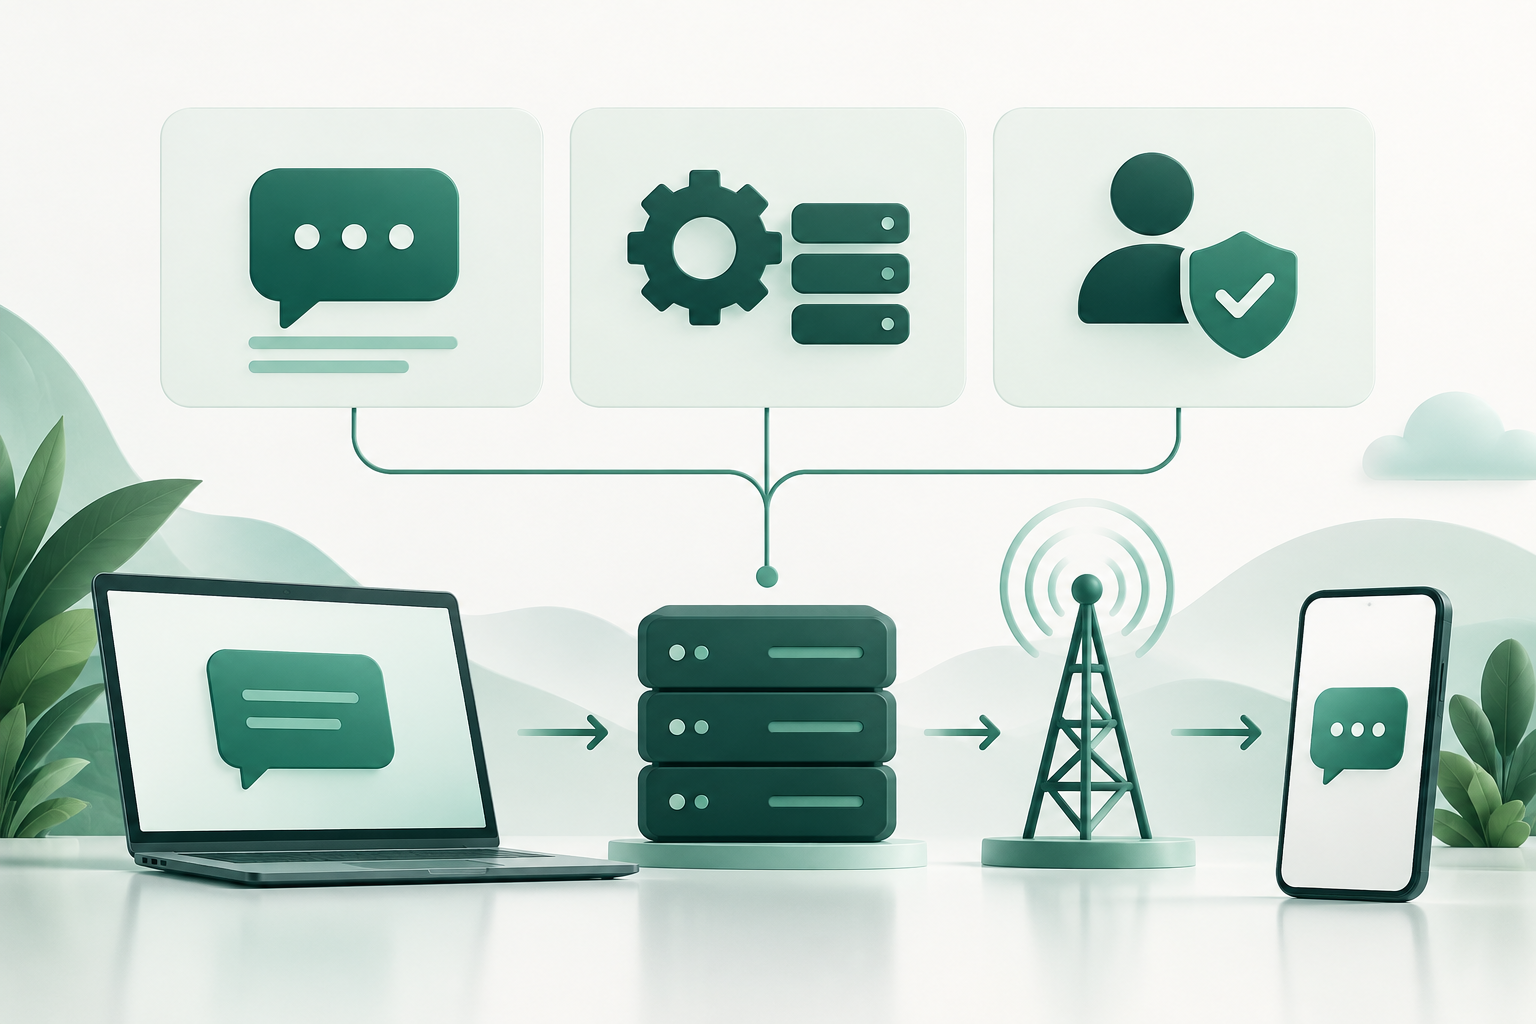
Commencez par cartographier le parcours du message et repérer les systèmes qui génèrent ou reçoivent des enregistrements. L’inventaire doit décrire les champs et les usages réels, et non des catégories génériques qui masquent des différences importantes. Par exemple, un identifiant de transaction peut servir à enquêter sur un incident, tandis qu’une preuve de consentement peut contribuer à gérer une autorisation. Il s’agit de finalités distinctes, qu’il convient d’évaluer séparément.
Le contenu du message mérite une attention particulière : selon le contexte, il peut inclure des informations sensibles, comme un code à usage unique ou des données relatives à une opération. S’il n’est pas nécessaire de conserver le texte intégral pour une finalité opérationnelle, évaluez s’il suffit de garder un identifiant, un état ou une référence moins détaillée.
- Contenu : corps du SMS et, le cas échéant, modèles ou variables utilisés.
- Identifiants et métadonnées : références des messages, origine et destination, horodatages et données techniques associées.
- États et DLR : événements ou réponses enregistrés par les systèmes, en précisant leur origine et leur signification opérationnelle.
- Consentement : preuve disponible, source, date et lien avec le destinataire ou la campagne.
- Pour chaque catégorie, consignez la finalité, le système source, le responsable de la décision, les utilisateurs autorisés et la règle de suppression prévue.
Définir les durées selon les finalités et les obligations
Les informations disponibles ne permettent pas de fixer une durée universelle de conservation applicable aux logs, aux DLR ou aux preuves de consentement A2P SMS. La durée doit être déterminée en fonction de la finalité précise, de la juridiction, du rôle de chaque entité et des obligations légales, réglementaires ou contractuelles applicables.
Pour chaque catégorie, documentez la raison de sa conservation, le fait qui déclenche la durée et l’événement qui permet sa suppression. Si une obligation impose de conserver des données pendant une certaine période, consignez-en la justification et le périmètre exact, plutôt que de prolonger automatiquement la conservation de tous les enregistrements associés.
- Consultez des spécialistes du droit ou de la confidentialité pour valider les durées dans les juridictions et les secteurs concernés.
- Définissez des durées distinctes selon les finalités : l’analyse des défaillances, le rapprochement opérationnel et la gestion du consentement peuvent nécessiter des évaluations différentes.
- Prévoyez une révision périodique afin de confirmer que la finalité reste valable et que la durée est toujours justifiée.
- Documentez les exceptions, telles qu’une obligation légale de conservation, en précisant leur périmètre, leur responsable et leur condition de clôture.
Minimiser et séparer le contenu des métadonnées
La minimisation commence au moment de décider quelles données enregistrer. Si un identifiant et un état suffisent pour enquêter sur un incident, le stockage du message complet peut ne pas être nécessaire à cette fin. Envisagez de séparer le contenu des métadonnées opérationnelles afin que les équipes qui consultent les états ou rapprochent les opérations n’aient pas accès par défaut au texte du SMS.
Lorsque cela est compatible avec la finalité et les besoins opérationnels, évaluez les techniques de pseudonymisation ou de réduction des identifiants directs. Ces mesures ne rendent pas automatiquement les données anonymes et ne suppriment pas la nécessité de les protéger ; leur efficacité dépend de leur mise en œuvre et de la possibilité de les rattacher à nouveau à une personne.
- N’enregistrez que les champs nécessaires à chaque finalité définie.
- Lorsque l’architecture des systèmes le permet, séparez les référentiels ou les vues du contenu et des métadonnées.
- Évaluez s’il est possible de réduire ou de pseudonymiser les identifiants sans entraver les opérations légitimes.
- Vérifiez si le contenu intégral peut être exclu des logs, des exports et des outils d’assistance.
Limiter les accès et les exportations
L’accès doit correspondre à une tâche précise. L’équipe chargée d’analyser les défaillances peut avoir besoin de consulter des enregistrements techniques, mais pas nécessairement des preuves de consentement ou le contenu intégral des messages. Le guide de l’EDPB rappelle que les responsables du traitement et les sous-traitants doivent appliquer des mesures techniques et organisationnelles appropriées pour protéger les données personnelles ; la conception des autorisations doit traduire concrètement cette obligation.
Définissez qui peut consulter chaque catégorie, pour quel motif et au moyen de quel mécanisme. Lorsque cela est possible, consignez les consultations et limitez les exportations, qui peuvent créer des copies difficiles à contrôler sur des postes locaux, dans des tickets ou dans des outils d’analyse.
- Attribuez les autorisations en fonction des rôles et des catégories de données, et pas uniquement de l’appartenance à une équipe.
- Exigez une justification opérationnelle pour tout accès exceptionnel au contenu ou aux données permettant d’identifier une personne.
- Consignez les consultations et les exportations lorsque les systèmes et le contexte le permettent.
- Réexaminez périodiquement les autorisations et les accès, y compris ceux des comptes d’assistance et d’administration.
Planifier une suppression vérifiable
Une politique n’est pas complète si elle définit des durées sans expliquer comment la suppression est effectuée. Repérez les endroits où des copies peuvent subsister : systèmes actifs, répliques, exports, outils d’analyse et sauvegardes. Les techniques et les possibilités de suppression dépendent de l’architecture ; les informations disponibles ne définissent pas de méthode technique unique pour l’A2P SMS.
Concevez une procédure permettant de vérifier que la suppression a été exécutée sur les systèmes prévus et qui traite les sauvegardes conformément aux capacités et aux règles applicables. S’il est impossible de supprimer immédiatement une copie donnée, documentez cette limite, les mesures visant à en restreindre l’utilisation et le traitement prévu lors d’une restauration ou à la fin de son cycle de vie.
- Tenez à jour une cartographie des systèmes et des copies susceptibles de contenir chaque catégorie.
- Automatisez la suppression lorsque cela est possible et vérifiez le résultat au moyen de contrôles adaptés.
- Documentez les exceptions et les limites techniques au lieu de promettre une suppression que le système ne peut garantir.
- Définissez des règles pour éviter que des données supprimées soient réintégrées sans finalité valable.
Gérer les demandes et les exceptions de conservation
Les demandes d’accès ou de suppression ainsi que les obligations légales de conservation nécessitent des procédures définies, mais leur portée et leur traitement dépendent de la juridiction et des circonstances. Consultez des spécialistes compétents pour déterminer comment vérifier, localiser et traiter chaque demande, et comment résoudre les éventuels conflits avec les obligations applicables.
Assurez la traçabilité des décisions sans conserver inutilement les données concernées par la demande. Si une obligation de conservation empêche la suppression d’une partie des informations, délimitez les enregistrements concernés, la raison, la personne ayant approuvé l’exception et la date à laquelle elle doit être réexaminée.
- Définissez un canal et désignez les responsables de la réception et de la coordination des demandes.
- Documentez les recherches effectuées, la décision prise et son fondement.
- Limitez les exceptions de conservation aux données et aux finalités nécessaires.
- Programmez un réexamen afin de mettre fin à l’exception dès qu’elle ne s’applique plus.
Utiliser les logs et les DLR avec des limites claires
Les enregistrements opérationnels peuvent aider à reconstituer un incident ou à rapprocher des événements entre systèmes, à condition d’en connaître l’origine et la signification. Documentez le composant qui génère chaque état et ce qu’il représente dans le flux concerné. N’attribuez pas le même degré de certitude à tous les états.
Un DLR signalé ne prouve pas à lui seul que le message a été affiché ou reçu sur le terminal, et ne prouve pas non plus le consentement du destinataire. Utilisez-le comme un signal opérationnel dans le contexte de la route et des systèmes concernés, et non comme une preuve concluante de réception ou d’autorisation.
- Conservez la provenance de l’événement et l’heure enregistrée par le système qui l’a généré.
- Distinguez les messages envoyés, les réponses du réseau ou du fournisseur et la réception vérifiée de manière indépendante, si une telle vérification existe.
- N’utilisez pas un état de livraison en remplacement d’une preuve de consentement.
- Pour analyser les défaillances, combinez les enregistrements pertinents sans prolonger la conservation de catégories sans rapport avec l’incident.
Questions fréquentes
Combien de temps faut-il conserver les logs A2P SMS ?
Il n’existe pas de durée universelle que l’on puisse recommander pour tous les logs A2P SMS. Définissez une durée par catégorie et par finalité, puis validez-la avec des spécialistes du droit en fonction de la juridiction et des obligations applicables.
Un DLR prouve-t-il que le SMS est arrivé sur le téléphone du destinataire ?
Pas à lui seul. Un DLR signalé est un événement opérationnel dont l’interprétation dépend du système qui le génère ; il ne doit pas être présenté automatiquement comme une preuve indépendante de réception sur le terminal.
Un DLR peut-il servir de preuve de consentement ?
Non. Un état de livraison et une preuve de consentement répondent à des questions différentes. Le consentement doit être géré et documenté conformément aux règles applicables au cas concerné.
Quelles données convient-il de séparer dans la politique ?
Évaluez au minimum séparément le contenu, les identifiants et les horodatages, les états et les DLR, ainsi que les preuves de consentement. Pour chaque catégorie, définissez la finalité, le responsable, les accès, la durée et la méthode de suppression.
Comment supprimer les enregistrements des sauvegardes ?
Cela dépend de l’architecture et des obligations applicables. Identifiez les sauvegardes, documentez les limites techniques et définissez des contrôles pour restreindre l’utilisation des données et les traiter lors d’une restauration ou à la fin du cycle de la sauvegarde.
Sources consultées
- Guía de Protección de Datos por DefectoAgencia Española de Protección de Datos (AEPD)
- Datos personales segurosEuropean Data Protection Board (EDPB)