Conservazione dei dati A2P SMS: come organizzare registri e tempi
Una guida per inventariare i dati A2P SMS, assegnare finalità e controlli e definire tempi di conservazione senza applicare periodi universali.
Perché separare i dati di una filiera A2P SMS
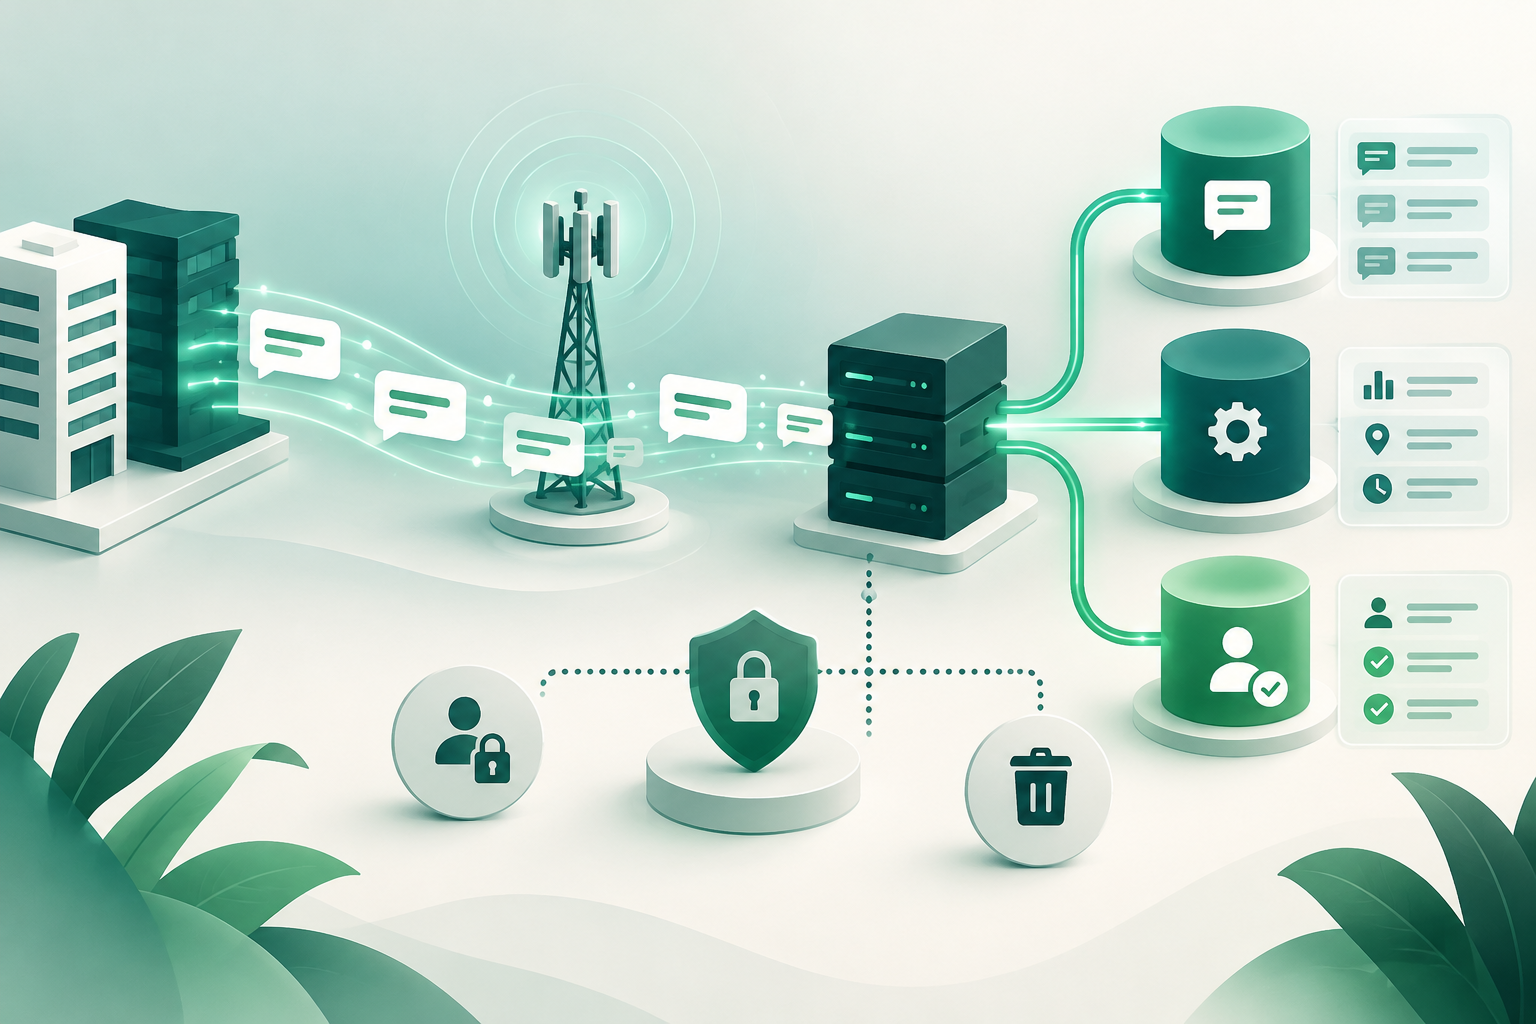
Un’operazione A2P SMS può generare diversi registri: contenuto del messaggio, identificativi delle transazioni, numeri di origine e destinazione, timestamp, risposte dei sistemi, stati di consegna o prove relative al consenso. Non tutti svolgono la stessa funzione e non richiedono gli stessi accessi o tempi di conservazione.
La politica di conservazione deve indicare, per ogni categoria, quali dati vengono conservati, per quale finalità, chi è responsabile della decisione, chi può accedervi e come vengono eliminati. La protezione dei dati fin dalla progettazione offre un quadro utile per impostare questi trattamenti con criteri di privacy sin dall’inizio; le misure concrete devono essere adeguate al contesto e agli obblighi applicabili.
- Evita di accumulare dati «per ogni evenienza» senza una finalità documentata.
- Non dare per scontato che tutti i partecipanti alla filiera — azienda mittente, aggregatore, fornitore o destinatario del traffico — abbiano le stesse responsabilità.
- Documenta le decisioni e rivedi la politica quando cambiano gli usi, i sistemi o i requisiti applicabili.
Inventariare categorie e finalità
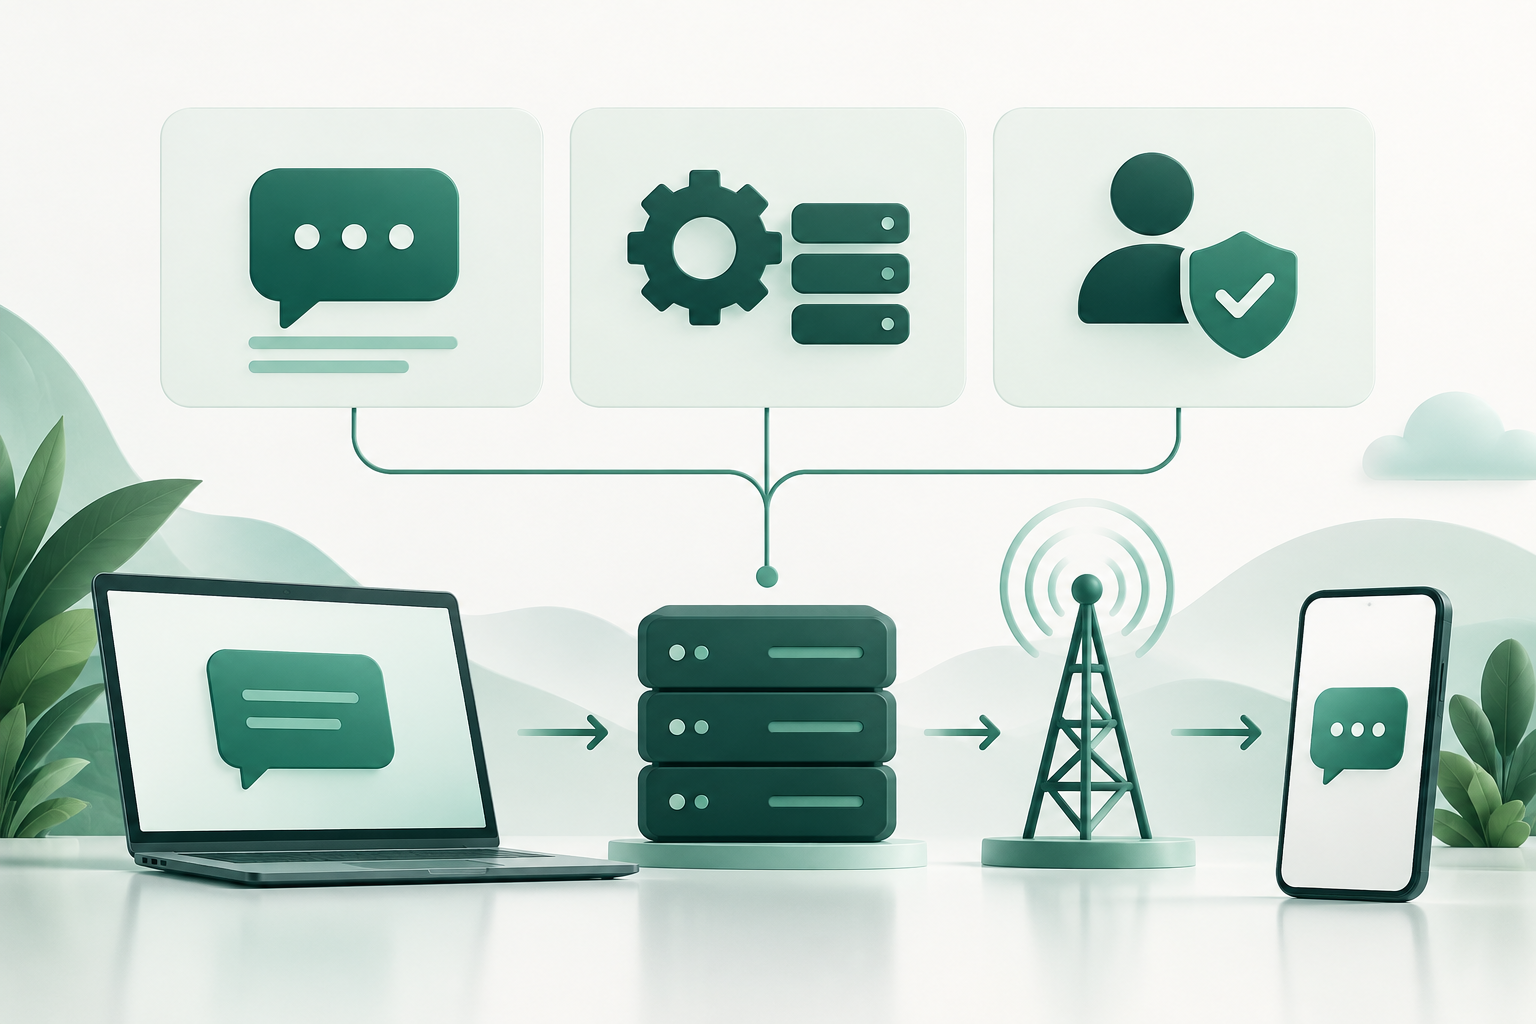
Inizia tracciando il percorso del messaggio e individuando i sistemi che generano o ricevono i registri. L’inventario deve descrivere i campi e gli usi effettivi, non categorie generiche che nascondono differenze importanti. Per esempio, un identificativo di transazione può servire a indagare un problema, mentre una prova del consenso può supportare la gestione di un’autorizzazione. Si tratta di finalità diverse, che è opportuno valutare separatamente.
Il contenuto del messaggio richiede un’attenzione specifica: a seconda del contesto, può includere informazioni sensibili, come un codice monouso o dati relativi a un’operazione. Se non è necessario conservare il testo integrale per una finalità operativa, valuta se sia sufficiente mantenere un identificativo, uno stato o un riferimento meno dettagliato.
- Contenuto: testo dell’SMS e, se presenti, modelli o variabili utilizzati.
- Identificativi e metadati: riferimenti del messaggio, origine e destinazione, timestamp e dati tecnici associati.
- Stati e DLR: eventi o risposte registrati dai sistemi, indicandone la provenienza e il significato operativo.
- Consenso: prove disponibili, relativa fonte e data, e collegamento con il destinatario o la campagna.
- Per ogni categoria, annota la finalità, il sistema di origine, il responsabile della decisione, gli utenti autorizzati e la regola di cancellazione prevista.
Definire i tempi in base a finalità e obblighi
Le informazioni disponibili non forniscono una base per stabilire un periodo universale di conservazione applicabile ai log, ai DLR o alle prove di consenso A2P SMS. Il periodo va deciso in base alla finalità specifica, alla giurisdizione, al ruolo di ciascuna entità e agli obblighi legali, normativi o contrattuali pertinenti.
Per ogni categoria, documenta perché è necessario conservarla, quale evento avvia il periodo e quale evento ne consente la cancellazione. Se un obbligo impone di conservare i dati per un certo periodo, registra la giustificazione e l’ambito preciso, invece di estendere automaticamente la conservazione a tutti i registri correlati.
- Consulta un consulente legale o in materia di privacy per convalidare i tempi nelle giurisdizioni e nei settori interessati.
- Distingui i tempi in base alla finalità: l’indagine sui guasti, la riconciliazione operativa e la gestione del consenso possono richiedere valutazioni diverse.
- Prevedi verifiche periodiche per confermare che la finalità sia ancora attuale e che il periodo resti giustificato.
- Documenta le eccezioni, come una conservazione per obbligo legale, specificandone ambito, responsabile e condizione di chiusura.
Ridurre al minimo e separare contenuto e metadati
La minimizzazione inizia dalla decisione su quali dati registrare. Se è possibile indagare un problema con un identificativo e uno stato, conservare anche il messaggio completo potrebbe non essere necessario per quella finalità. Valuta di separare il contenuto dai metadati operativi, così che i team che consultano gli stati o riconciliano le operazioni non accedano per impostazione predefinita al testo dell’SMS.
Quando è compatibile con la finalità e le esigenze operative, valuta tecniche di pseudonimizzazione o di riduzione degli identificativi diretti. Queste misure non rendono automaticamente anonimi i dati né eliminano la necessità di proteggerli; la loro efficacia dipende da come vengono implementate e dalla possibilità di ricondurli a una persona.
- Registra solo i campi necessari per ciascuna finalità definita.
- Separa gli archivi o le viste del contenuto e dei metadati quando la progettazione dei sistemi lo consente.
- Valuta se sia possibile ridurre o pseudonimizzare gli identificativi senza impedire le operazioni legittime.
- Verifica se il contenuto integrale può essere escluso dai log, dalle esportazioni e dagli strumenti di assistenza.
Limitare accessi ed esportazioni
Gli accessi devono essere legati a un’attività specifica. Il team che indaga sui guasti può aver bisogno di consultare i registri tecnici, ma non necessariamente le prove di consenso o il contenuto integrale. Le linee guida dell’EDPB ricordano che titolari e responsabili del trattamento devono adottare misure tecniche e organizzative adeguate per proteggere i dati personali; la progettazione dei permessi deve tradurre concretamente questo obbligo.
Definisci chi può consultare ogni categoria, per quale motivo e attraverso quale meccanismo. Quando possibile, registra le consultazioni e limita le esportazioni, che possono creare copie difficili da controllare su dispositivi locali, nei ticket o negli strumenti di analisi.
- Assegna i permessi in base al ruolo e alla categoria di dati, non solo all’appartenenza a un team.
- Richiedi una motivazione operativa per gli accessi eccezionali al contenuto o ai dati identificativi.
- Registra consultazioni ed esportazioni quando i sistemi e il contesto lo consentono.
- Rivedi periodicamente permessi e accessi, compresi quelli degli account di assistenza e amministrazione.
Pianificare una cancellazione verificabile
Una politica è incompleta se definisce i tempi ma non spiega come viene eseguita la cancellazione. Individua dove possono rimanere copie: sistemi attivi, repliche, esportazioni, strumenti di analisi e backup. Tecniche e possibilità di eliminazione dipendono dall’architettura; le informazioni disponibili non indicano un metodo tecnico unico per A2P SMS.
Progetta una procedura che consenta di verificare l’avvenuta cancellazione nei sistemi previsti e che gestisca i backup in base alle capacità e alle regole applicabili. Se non è possibile eliminare subito una copia specifica, documenta il limite, le misure per limitarne l’uso e il trattamento previsto al momento del ripristino o al termine del ciclo di vita della copia.
- Mantieni una mappa dei sistemi e delle copie che possono contenere ciascuna categoria.
- Automatizza la cancellazione quando possibile e verifica il risultato con controlli adeguati.
- Documenta eccezioni e limiti tecnici, invece di promettere una cancellazione che il sistema non può garantire.
- Prevedi regole per impedire che dati cancellati vengano reinseriti senza una finalità valida.
Gestire le richieste e le conservazioni eccezionali
Le richieste di accesso o cancellazione e le conservazioni per obblighi legali richiedono procedure definite, ma il loro ambito e trattamento dipendono dalla giurisdizione e dalle circostanze. Consulta un consulente competente per stabilire come verificare, individuare e gestire ogni richiesta e come risolvere eventuali conflitti con gli obblighi applicabili.
Mantieni traccia delle decisioni senza conservare inutilmente i dati oggetto della richiesta. Se una conservazione impedisce di cancellare parte delle informazioni, delimita i registri trattenuti, indica il motivo, chi ha approvato l’eccezione e quando dovrà essere riesaminata.
- Definisci un canale e i responsabili della ricezione e del coordinamento delle richieste.
- Documenta le ricerche svolte, la decisione adottata e le relative motivazioni.
- Limita le conservazioni eccezionali ai dati e alle finalità necessari.
- Programma una revisione per chiudere l’eccezione quando non è più applicabile.
Usare log e DLR con limiti chiari
I registri operativi possono aiutare a ricostruire un problema o a riconciliare eventi tra sistemi, purché se ne conoscano origine e significato. Documenta quale componente genera ciascuno stato e che cosa rappresenta nello specifico flusso. Non attribuire a tutti gli stati lo stesso grado di certezza.
Un DLR segnalato non dimostra da solo che il messaggio sia stato visualizzato o ricevuto sul terminale, né attesta il consenso del destinatario. Usalo come segnale operativo nel contesto del percorso e dei sistemi coinvolti, non come prova conclusiva di ricezione o autorizzazione.
- Conserva la provenienza dell’evento e l’ora registrata dal sistema che lo ha generato.
- Distingui tra messaggi inviati, risposte della rete o del fornitore e ricezione verificata in modo indipendente, se tale verifica esiste.
- Non usare uno stato di consegna al posto della prova del consenso.
- Quando indaghi sui guasti, combina i registri pertinenti senza estendere la conservazione a categorie estranee al problema.
Domande frequenti
Per quanto tempo vanno conservati i log A2P SMS?
Non esiste un periodo universale consigliabile per tutti i log A2P SMS. Definisci il periodo per categoria e finalità e convalidalo con un consulente legale in base alla giurisdizione e agli obblighi applicabili.
Un DLR dimostra che l’SMS è arrivato al telefono del destinatario?
Non da solo. Un DLR segnalato è un evento operativo la cui interpretazione dipende dal sistema che lo genera; non va presentato automaticamente come prova indipendente della ricezione sul terminale.
Un DLR può essere usato come prova del consenso?
No. Uno stato di consegna e una prova del consenso rispondono a questioni diverse. Il consenso deve essere gestito e documentato secondo le regole applicabili al caso.
Quali dati è opportuno distinguere nella politica?
Come minimo, valuta separatamente il contenuto, gli identificativi e i timestamp, gli stati e i DLR, e le prove del consenso. Per ogni categoria definisci finalità, responsabile, accesso, periodo e metodo di cancellazione.
Come vanno cancellati i registri dai backup?
Dipende dall’architettura e dagli obblighi applicabili. Individua le copie, documenta i limiti tecnici e definisci controlli per limitarne l’uso e gestire i dati in caso di ripristino o al termine del ciclo di vita della copia.
Fonti consultate
- Guía de Protección de Datos por DefectoAgencia Española de Protección de Datos (AEPD)
- Datos personales segurosEuropean Data Protection Board (EDPB)