Investigação de SMS pumping A2P: preservar evidências e conter o abuso
Um guia de resposta a alertas que ajuda a delimitar o alcance, cruzar sinais e aplicar medidas proporcionais sem confundir anomalias de tráfego com fraude confirmada.
Uma anomalia não confirma, por si só, SMS pumping
SMS pumping é uma suspeita de abuso associada a solicitações automatizadas de mensagens que podem gerar tráfego e custos sem corresponder a um uso legítimo. Um aumento de volume, uma concentração por destino ou uma mudança na latência podem justificar uma investigação, mas nenhum desses indícios confirma, por si só, uma intenção fraudulenta.
A resolução da SUTEL sobre medidas contra smishing e vishing contempla diferenciar tráfego P2P de A2P, verificar a origem, detectar padrões de taxa e volume que não correspondem a comportamento humano e analisar a simetria das comunicações. São medidas previstas entre os controles de segurança SMS da fase básica; não constituem critérios universais para confirmar SMS pumping. As evidências disponíveis não definem limites gerais nem um protocolo técnico de diagnóstico.
- Trate os alertas como hipóteses que precisam ser verificadas com base nos dados da aplicação, da autenticação e da plataforma de mensagens.
- Registre separadamente os fatos observados, as explicações possíveis e as conclusões confirmadas.
- Considere atividades legítimas, como campanhas autorizadas, mudanças no produto ou aumento da demanda, antes de aplicar bloqueios.
Delimite o alcance antes de conter
Como boa prática operacional proposta, defina uma janela temporal que inclua o início da anomalia e um período de comparação adequado ao padrão habitual do serviço. Anote quando o alerta começou, quando foi detectado e quais mudanças operacionais coincidiram com ele.
Segmente os registros disponíveis por endpoint ou fluxo de solicitação, campanha ou serviço, destino e padrão de requisições. Não presuma que uma categoria específica explique o evento: documente quais campos existem e quais não estão disponíveis. Compare também o tráfego com períodos e serviços que apresentem comportamento legitimamente semelhante.
A segmentação pode ajudar a limitar o impacto de uma medida. Se o sinal aparecer apenas em uma parte do fluxo, uma resposta geral pode interromper o acesso de usuários legítimos sem contribuir para a investigação. A evidência disponível não estabelece um procedimento geral para delimitar incidentes por endpoint, campanha, janela temporal e destino.
- Como prática operacional, defina o intervalo investigado e a fonte de cada marca temporal.
- Identifique os endpoints ou fluxos envolvidos e os destinos afetados, se esses dados estiverem disponíveis.
- Anote campanhas, mudanças de configuração e eventos de produto relevantes.
- Separe os segmentos suspeitos do tráfego normal, sem presumir que a coincidência temporal demonstre causalidade.
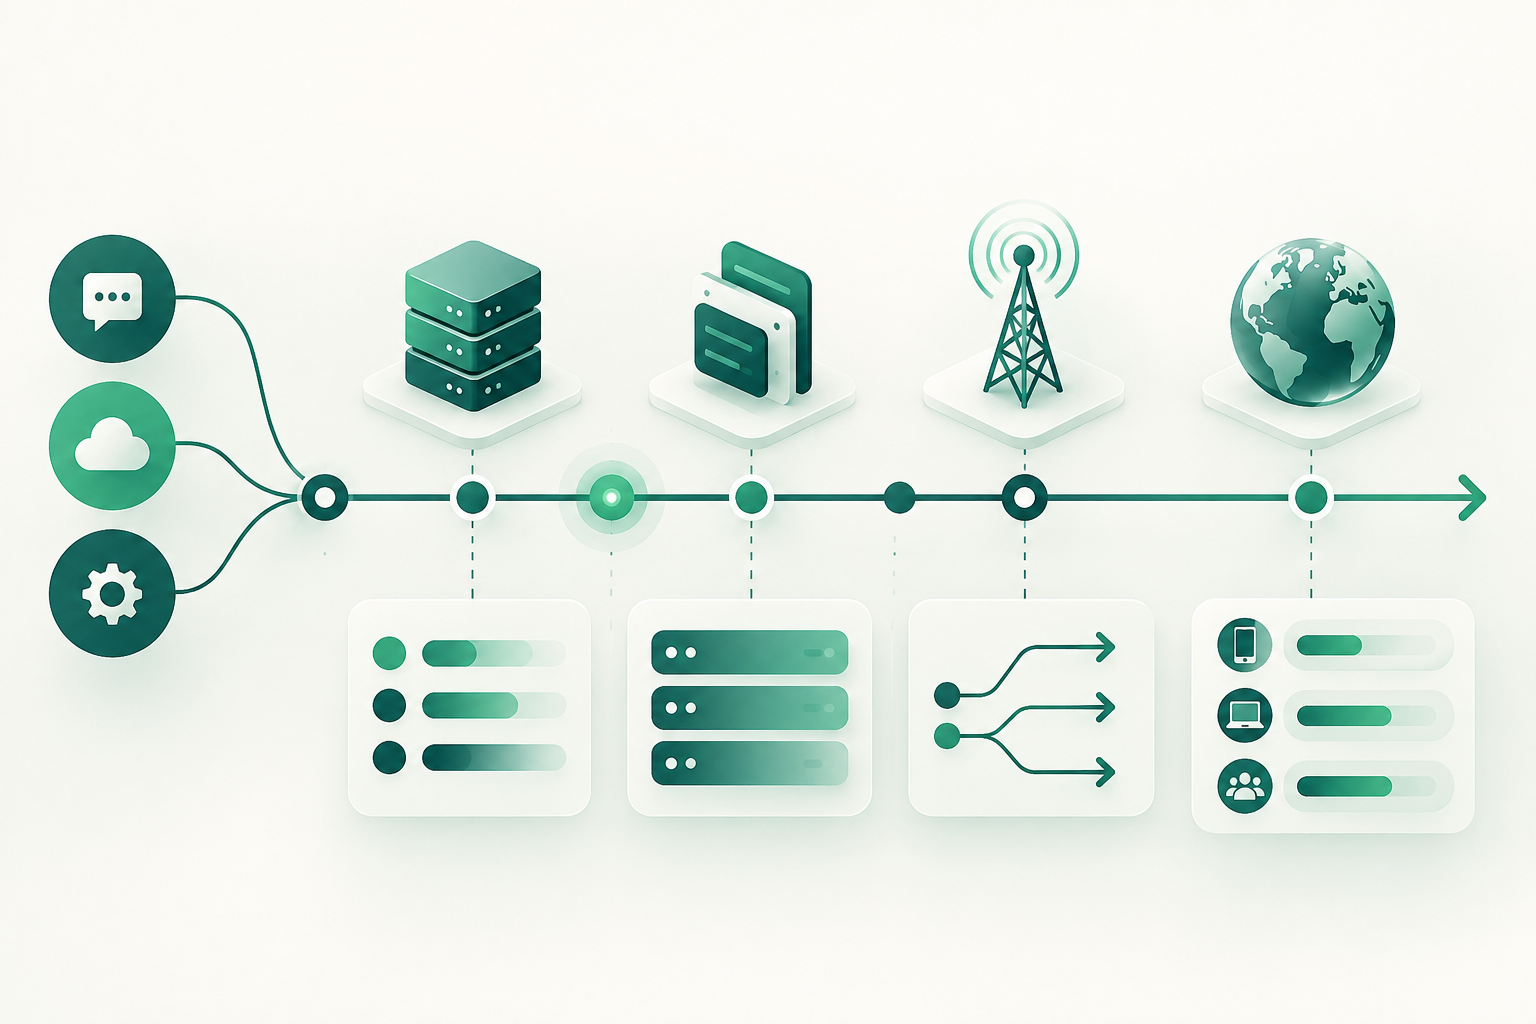
Correlacione a aplicação, a autenticação e a plataforma SMS
Como boa prática operacional proposta, compare os eventos de solicitação da aplicação com as tentativas de autenticação e os registros de envio da plataforma SMS. Procure correspondências temporais e relações entre eventos; preserve também as discrepâncias, pois elas podem revelar atrasos, novas tentativas ou diferenças entre sistemas.
Um DLR informa um status de entrega comunicado pela cadeia de mensagens. Não comprova que uma pessoa leu a mensagem nem que a solicitação original foi fraudulenta. A interpretação depende da semântica do status e das informações reportadas por cada sistema; um recibo de um provedor não equivale necessariamente a uma verificação independente de recebimento no terminal.
A resolução da SUTEL contempla detectar padrões de taxa e volume que não correspondem a comportamento humano e analisar a simetria das comunicações. Interprete essas dimensões no contexto e considerando os limites dos registros disponíveis, não como uma pontuação automática de fraude.
- Como prática operacional, compare horários e referências de solicitação, autenticação e envio quando houver identificadores comuns.
- Diferencie solicitações iniciadas, tentativas de envio, status DLR e resultados de autenticação.
- Documente fusos horários, atrasos e eventos sem correspondência entre sistemas.
- Não use um status DLR como prova conclusiva de abuso, recebimento efetivo ou identidade do usuário.
Preserve o necessário e limite a exposição de dados
Como boa prática operacional proposta, preserve os registros relevantes tal como foram coletados e documente sua origem, período e responsável pela extração. As evidências disponíveis não prescrevem um protocolo geral de cadeia de custódia para investigações de SMS pumping; adapte as práticas às obrigações legais, contratuais e de segurança aplicáveis em cada jurisdição.
Use referências que permitam correlacionar sistemas somente quando forem necessárias para a investigação. Limite os dados pessoais ao mínimo pertinente, restrinja o acesso às pessoas envolvidas na resposta e registre consultas ou exportações de acordo com os controles internos vigentes. Não inspecione o conteúdo das mensagens de forma indiscriminada: a SUTEL menciona preocupações com privacidade e confidencialidade relacionadas à análise de SMS, além de apontar que não há parâmetros definidos para classificar uma mensagem como maliciosa.
A resolução da SUTEL contempla a conservação de registros detalhados de comunicações por um período mínimo de quatro anos e a manutenção de exceções para serviços A2P autorizados que enviam grandes volumes informativos sem respostas. Esse prazo e essas exceções se referem às medidas previstas na resolução e não devem ser aplicados automaticamente a todos os casos ou jurisdições: verifique o alcance normativo e as políticas de retenção pertinentes.
- Como prática operacional, registre qual sistema produziu cada dado, quando ele foi extraído e quem o gerenciou.
- Conserve apenas os campos necessários à investigação e proteja os originais contra alterações não autorizadas.
- Aplique controles de acesso e retenção de acordo com a legislação e as políticas pertinentes.
- Separe os identificadores operacionais dos dados pessoais quando isso for viável e útil.
Contenha com medidas proporcionais
A contenção deve reduzir o risco sem transformar um sinal incompleto em uma sanção ampla. Como boa prática operacional proposta, comece pelo segmento com evidências mais sólidas e prefira medidas restritas e passíveis de revisão a bloqueios gerais. A escolha concreta depende dos recursos de cada aplicação e plataforma; nem todas dispõem dos mesmos controles.
Quando possível, considere limites temporários para solicitações, controles adicionais de autenticação ou análise humana dos casos duvidosos. Defina quem pode aprovar cada medida, qual impacto se espera sobre usuários legítimos e quando ela será reavaliada. Evite divulgar detalhes operacionais que possam revelar como os controles são acionados.
Classificações ou alertas negativos também podem prejudicar usuários e mensagens legítimas. A CRC alertou que classificar negativamente mensagens legítimas pode gerar confusão, desconfiança ou fadiga, e que os controles devem considerar a experiência do usuário. Por isso, avalie o impacto visível para o usuário e estabeleça uma forma de correção caso uma medida afete tráfego legítimo.
- Como prática operacional, priorize o controle mais limitado que reduza o risco observado.
- Defina duração, alcance, responsável e condição de revisão antes de ativar a medida.
- Use análise humana quando o sinal for ambíguo ou o custo de um falso positivo for alto.
- Verifique o efeito sobre solicitações legítimas, suporte e acesso ao serviço.
Coordene responsáveis e decisões
Como boa prática operacional proposta, uma investigação pode envolver segurança, fraude, produto, operações de mensagens e o provedor ou agregador pertinente. Designe uma pessoa responsável por coordenar o caso e mantenha um registro comum de decisões, evidências pendentes e medidas ativas.
Compartilhe com cada parte apenas as informações necessárias para sua função. Esclareça quem conserva os registros, quem pode alterar controles e quem decide sobre uma exceção ou recuperação. Se um provedor não dispuser de um campo solicitado, registre essa limitação em vez de tratar a ausência do dado como evidência de fraude.
- Designe um responsável pelo incidente e um ponto de contato para cada equipe participante.
- Mantenha uma cronologia de alertas, consultas, decisões e alterações de controle.
- Defina quais dados podem ser compartilhados e como serão protegidos.
- Encaminhe dúvidas jurídicas, de privacidade ou de impacto ao usuário aos responsáveis pertinentes.
Defina critérios de recuperação e revisão
Como boa prática operacional proposta, antes de suspender uma medida, verifique os critérios definidos no momento de sua aplicação: se o sinal que a motivou mudou, se os eventos se correlacionam de forma consistente e se o tráfego legítimo pode voltar a operar sem a mesma restrição. As evidências disponíveis não respaldam um limite universal para a recuperação; os critérios devem ser ajustados ao serviço e documentados.
Suspenda as medidas de forma controlada, verificando seus efeitos e mantendo uma forma de reativá-las caso a anomalia reapareça. Depois, avalie quais registros faltaram, se houve impacto sobre usuários legítimos e se a coordenação entre equipes foi suficiente. Atualize os controles internos sem transformar uma resposta pontual em uma regra geral não validada.
- Exija evidências de que a condição que motivou a medida deixou de existir ou está controlada.
- Verifique o funcionamento do fluxo legítimo durante a recuperação.
- Documente quem autorizou a suspensão e quais sinais foram analisados.
- Registre aprendizados e limitações dos dados para aprimorar investigações futuras.
Perguntas frequentes
Um pico de solicitações SMS confirma SMS pumping?
Não. É uma anomalia que pode justificar uma investigação, mas deve ser comparada com o contexto do serviço, os registros da aplicação, a autenticação e a plataforma de mensagens. As evidências disponíveis não definem critérios universais de confirmação.
Um DLR comprova que o usuário recebeu a mensagem ou que houve fraude?
Não, por si só. Um DLR comunica um status de entrega de acordo com as informações disponíveis na cadeia de mensagens. Não comprova que uma pessoa leu o SMS nem estabelece a intenção por trás da solicitação.
Quais dados convém preservar durante a investigação?
Como prática operacional, conserve os registros relevantes dos sistemas envolvidos, suas marcas temporais, a origem e as referências necessárias para correlacioná-los. Limite os dados pessoais e o acesso de acordo com as obrigações legais, contratuais e de segurança aplicáveis.
Por quanto tempo os registros devem ser conservados?
Depende da jurisdição, do tipo de registro e das obrigações aplicáveis. A resolução da SUTEL citada prevê um mínimo de quatro anos e exceções para serviços A2P autorizados que enviam grandes volumes informativos sem respostas, no contexto das medidas descritas. Esse prazo e essas exceções não são universais.
Quando as medidas de contenção devem ser suspensas?
Como prática operacional, suspenda-as quando os sinais que motivaram a intervenção tiverem sido analisados, o risco estiver controlado segundo critérios definidos para o serviço e o fluxo legítimo puder ser recuperado. Documente a decisão e monitore os efeitos da suspensão.
Fontes consultadas
- Resolución final sobre medidas regulatorias contra smishing y vishingSUTEL
- Documento de alternativas regulatorias para identificar y medir fraude cibernético en servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Respuesta a comentarios sobre medidas contra fraude cibernético por servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Informe de consulta pública sobre SMSSUTEL