Contexto de mensagens A2P SMS: o que registar para investigar incidentes com privacidade
Conceba registos operacionais que ajudem a reconstruir incidentes A2P sem duplicar o conteúdo nem confundir estados técnicos com provas de receção ou consentimento.
Investigar um incidente não exige guardar uma cópia da mensagem
Um registo operacional útil permite correlacionar eventos e reconstruir o percurso de um SMS: quando foi solicitado, que sistema o processou, por que rota se tentou encaminhar e que estados foram recebidos. Isso não significa que o registo técnico tenha de replicar o corpo da mensagem, os dados de consentimento e toda a informação do destinatário.
A decisão prática consiste em separar o que é necessário para diagnosticar o transporte do que é necessário para outras finalidades. Antes de acrescentar um campo, defina a que pergunta de investigação responde, quem o irá consultar e durante quanto tempo é necessário. Se um identificador de transação permitir correlacionar eventos, talvez não seja necessário guardar também o número em formato legível em cada registo.
A minimização é aqui um critério de conceção, não uma afirmação de que existe um conjunto universal de campos ou um prazo legal aplicável a todos. As obrigações dependem da jurisdição, da função de cada organização e da finalidade concreta; devem ser validadas com os responsáveis jurídicos e de privacidade.
- Conceba os registos para responder a perguntas operacionais definidas, não para acumular dados por precaução.
- Sempre que viável, separe transporte, consentimento, faturação e conteúdo em sistemas ou conjuntos lógicos distintos.
- Documente a origem e as limitações de cada dado utilizado numa investigação.
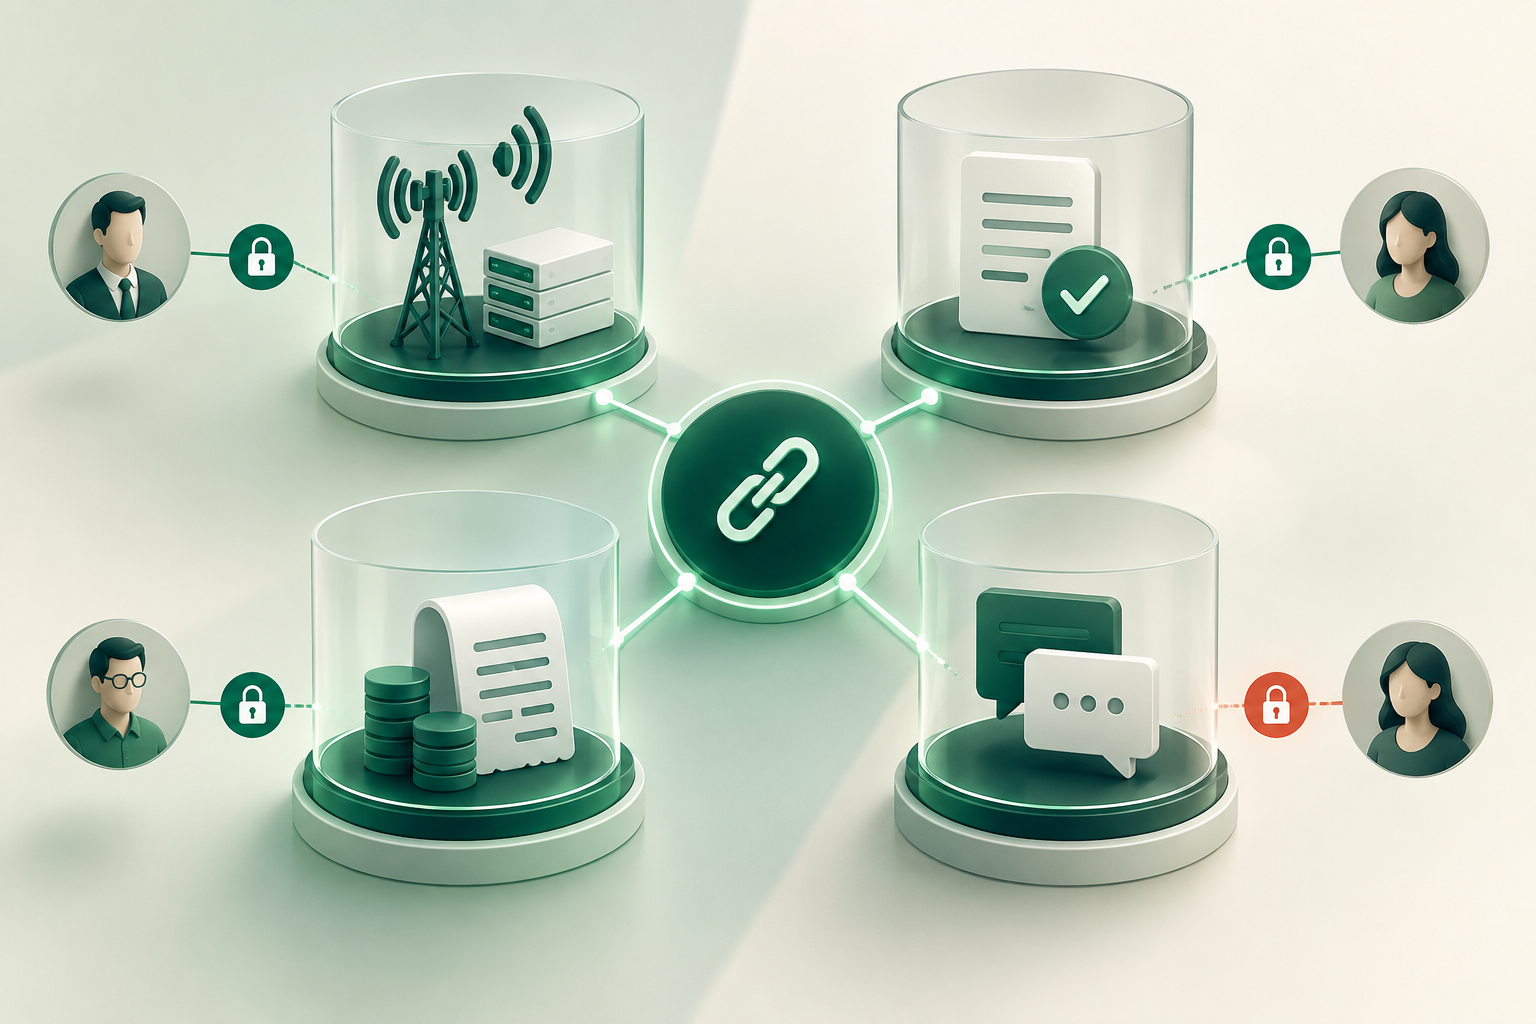
Separar finalidades e fontes de prova
Os registos de transporte servem para reconstruir tentativas, respostas e eventos técnicos. A prova de consentimento serve para documentar a base e o contexto da autorização ou de outra condição aplicável ao envio. A faturação necessita de dados que permitam justificar cobranças e reconciliações. O conteúdo, quando for necessário conservá-lo, pode exigir controlos diferentes devido à sua sensibilidade e à finalidade que justifique essa conservação.
Não trate um modelo de mensagem aprovado como prova de que uma pessoa específica consentiu em receber uma mensagem. No procedimento colombiano citado pela CRC, a validação de um modelo verifica a coerência entre o conteúdo, a modalidade declarada e o tipo de consentimento indicado; o texto também esclarece que essa validação não implica rever, aprovar ou armazenar os valores concretos dos campos dinâmicos gerados para cada utilizador. Isto diz respeito a esse procedimento e não estabelece uma regra universal de registo para outros países ou sistemas.
Por isso, se uma investigação exigir comprovar o consentimento de um destinatário, procure a prova no processo ou sistema destinado a registá-lo. Um registo de envio pode estabelecer uma ligação a essa prova através de uma referência controlada, mas não deve ser apresentado como seu substituto.
- Atribua uma finalidade concreta a cada conjunto: transporte, consentimento, faturação ou conteúdo.
- Registe referências correlacionáveis em vez de copiar dados de outro sistema, se a cópia não for necessária.
- Distinga a validação de um modelo da prova de consentimento individual.
Campos operacionais mínimos: o que registar e com que grau de confiança
Um esquema inicial pode incluir um identificador do evento e um identificador correlacionável entre sistemas; uma referência do destino, pseudonimizada quando viável; o tipo de tráfego; o remetente declarado; o destino e o operador conhecidos, indicando como essa informação foi obtida; a rota ou o fornecedor selecionados; marcas temporais de cada etapa; e estados ou respostas recebidos.
A lista não é uma norma obrigatória nem garante que qualquer investigação possa ser resolvida. Adapte-a ao fluxo real e conserve a proveniência dos dados. Por exemplo, distinga entre um operador inferido antes do envio, o operador indicado por um fornecedor e um estado recebido posteriormente. Se não conhecer a origem, o fuso horário ou o significado de um estado, assinale essa incerteza em vez de o apresentar como facto verificado.
É conveniente registar as marcas temporais por evento e especificar o fuso horário ou utilizar uma representação comum acordada entre sistemas. Não invente uma marca temporal de receção no terminal se só existir uma resposta do fornecedor. Para cada transição, guarde contexto suficiente para ligar o evento ao anterior sem incorporar automaticamente o corpo do SMS.
- Identificadores: evento, pedido e correlação entre sistemas, com regras para evitar colisões.
- Contexto: tipo de tráfego, remetente, destino ou operador conhecidos e respetiva proveniência ou grau de confiança.
- Rota: fornecedor ou rota tentada, identificados de acordo com o que cada sistema efetivamente informa.
- Tempos e estados: marca temporal por etapa, sistema de origem e valor recebido, preservando o significado original.
Pseudonimizar o destino sem perder a correlação
Substituir um número por um token pode reduzir a sua exposição nas ferramentas de operações, mas não torna automaticamente o registo anónimo. Se alguém puder associar o token ao número através de uma tabela, de uma chave ou de informação auxiliar, os dados continuam a permitir correlação nesse sistema.
Escolha uma técnica em função da necessidade. Se bastar reconhecer que dois eventos dizem respeito ao mesmo destino num sistema, utilize um identificador estável e limite quem pode revertê-lo. Se for necessária correlação entre sistemas, acorde um método e um âmbito comuns; evite reutilizar identificadores indiscriminadamente em contextos que não precisam de ser associados. A tabela de correspondências ou as chaves devem ficar separadas dos registos e acessíveis apenas a funções justificadas.
Teste o método com tarefas reais: investigar novas tentativas, reconciliar estados ou responder a um incidente. Se o token mudar a cada evento, pode impedir a correlação; se for repetido de forma demasiado abrangente, pode facilitar a associação de atividades. A decisão exige equilibrar a utilidade operacional e a exposição, sem presumir que uma técnica específica garante anonimização ou cumpre, por si só, uma obrigação legal.
- Defina se precisa de correlação dentro de um sistema ou entre sistemas.
- Separe e proteja as chaves ou tabelas que permitem recuperar o número.
- Documente o âmbito, os responsáveis e as utilizações permitidas do identificador.
- Não descreva os dados como anónimos se ainda puderem ser associados a uma pessoa.
O que os comprovativos de receção e os DLR provam — e o que não provam
Um comprovativo de receção ou DLR fornece prova de um evento segundo o sistema que o gerou e o significado que esse sistema atribui ao estado. Pode ajudar a reconstruir o processamento de um envio, mas o seu valor depende da rota, da integração, da definição do estado e da fiabilidade da informação recebida. Conserve o estado original e a fonte; acrescente uma interpretação interna apenas se estiver claramente identificada como tal.
A receção de um DLR não demonstra, por si só, que uma pessoa leu a mensagem, que o conteúdo apareceu num terminal específico ou que o destinatário é quem diz ser. Também não demonstra consentimento. Se o fornecedor não disponibilizar provas suficientes para responder à pergunta colocada, documente a limitação e peça esclarecimentos ou provas adicionais, em vez de apresentar o resultado com um grau de certeza superior.
Uma consulta HLR pode fornecer informação de rede, dependendo da ferramenta e do contexto, mas não prova consentimento, identidade, titularidade do número nem entrega garantida. Não a utilize para transformar uma hipótese sobre o destino numa afirmação de receção.
- Registe quem emitiu o comprovativo, quando foi recebido e que definição de estado a integração fornece.
- Separe o estado recebido da conclusão operacional e da receção verificada no terminal.
- Peça esclarecimentos ao fornecedor quando o registo interno não permitir determinar o resultado; preserve a incerteza.
Acesso, exportação e auditoria de consultas
Limite cada acesso à função que dele necessita. Uma equipa que analisa a disponibilidade de rotas pode precisar de identificadores e estados, mas não necessariamente de aceder ao conteúdo ou de reverter números. Uma equipa autorizada a investigar um caso pode precisar de acesso temporário a dados mais detalhados, com o motivo registado e o âmbito delimitado.
Aplique controlos também a exportações, ferramentas de suporte e cópias de trabalho. Registe, pelo menos de acordo com a conceção e as necessidades de controlo, quem consultou ou exportou dados sensíveis, quando e com que finalidade. Verifique se as contas técnicas e os acessos dos fornecedores correspondem a responsabilidades atuais; não presuma que uma interface interna é o único local onde existem cópias.
Defina um processo para conceder, rever e retirar permissões. A informação fornecida não estabelece um conjunto universal de controlos nem substitui a análise de segurança e as obrigações aplicáveis; as permissões concretas devem ser ajustadas ao ambiente e ao risco.
- Separe as permissões de consulta, reversão de tokens, exportação e acesso ao conteúdo.
- Exija uma justificação para acessos excecionais e reveja periodicamente quem mantém permissões.
- Inclua ferramentas auxiliares, exportações e acessos de suporte no inventário de dados.
Retenção e eliminação: decidir em função da finalidade, não do hábito
A informação disponível não estabelece um prazo universal para conservar registos operacionais A2P. Defina a retenção segundo a finalidade, as obrigações aplicáveis a cada organização e a necessidade operacional que seja possível justificar. Estabeleça prazos diferentes se os conjuntos de transporte, consentimento, faturação ou conteúdo tiverem finalidades e requisitos distintos.
Documente que evento inicia o prazo, quem autoriza exceções e como a eliminação é aplicada nos sistemas principais, nas exportações e nas cópias de trabalho. Reveja a política quando mudarem os fluxos, os fornecedores ou as necessidades de investigação. Se existir uma obrigação legal ou uma investigação que exija conservação, valide o tratamento com os responsáveis pertinentes antes de aplicar uma eliminação de rotina.
O período de validade mensal, renovável, dos modelos mencionado na resolução colombiana citada diz respeito a modelos aprovados e aos respetivos pressupostos de desativação; não define durante quanto tempo se devem conservar mensagens, DLR ou registos pessoais.
- Associe cada prazo a uma finalidade e a uma obrigação ou necessidade documentada.
- Defina regras para exceções, revisão e eliminação em todas as localizações relevantes.
- Não extrapole a validade de um modelo A2P para a retenção de registos de transporte.
Fluxo prático para investigar um caso
1. Defina a pergunta: por exemplo, se um pedido foi aceite, que rota foi tentada ou que estado uma integração devolveu. Não comece por pedir o conteúdo completo se for possível responder à pergunta com eventos e estados.
2. Procure o identificador correlacionável e reconstrua a sequência com as marcas temporais e as fontes disponíveis. Verifique se os relógios e as definições de estado são comparáveis. Preserve os valores originais e assinale as inferências.
3. Se a investigação exigir associar o destino, solicite a reversão do token através de um processo autorizado. Consulte apenas os dados necessários e mantenha essa consulta separada do registo geral.
4. Compare os estados internos com os dados recebidos do fornecedor. Se as provas não esclarecerem o resultado, peça ao fornecedor os detalhes disponíveis e registe a resposta e o que permanece incerto. Não transforme um DLR ou uma consulta HLR em prova de leitura, identidade ou consentimento.
5. Encerre o caso com uma conclusão proporcional às provas, documente as limitações e aplique as regras de conservação e eliminação definidas. Se o incidente levantar uma questão jurídica ou de privacidade, encaminhe-a para os responsáveis correspondentes.
- Pergunta concreta → correlação → análise de eventos → consulta autorizada → comparação com o fornecedor → conclusão limitada às provas.
- Um bom registo reduz a necessidade de conteúdo e de dados identificativos, mas não garante que todos os eventos externos possam ser verificados.
- Reveja o esquema se as investigações dependerem repetidamente de campos que atualmente não são recolhidos.
Perguntas frequentes
Que campos deve incluir um registo operacional A2P SMS?
Como ponto de partida, considere identificadores correlacionáveis, tipo de tráfego, remetente, destino ou operador conhecidos com a respetiva proveniência, rota tentada, marcas temporais por etapa e estados recebidos. Adapte-os ao fluxo e à pergunta operacional; não se trata de uma lista universal nem de uma exigência legal geral.
Um DLR demonstra que o destinatário recebeu ou leu o SMS?
Não, por si só. Um DLR é um estado comunicado por um sistema e o seu significado depende da rota e da integração. Não demonstra necessariamente que a mensagem apareceu num terminal, que alguém a leu ou que existia consentimento.
Pseudonimizar um número torna o registo anónimo?
Não necessariamente. Se for possível recuperar o número através de uma chave, tabela ou informação auxiliar, o token permite voltar a associar os dados. Proteja esses mecanismos e limite a utilização e o âmbito da correlação.
Durante quanto tempo é necessário conservar os registos A2P?
A informação disponível não sustenta um prazo universal. Defina e documente a conservação em função da finalidade, da necessidade operacional e das obrigações aplicáveis a cada organização e jurisdição, com revisão e regras de eliminação.
Um modelo A2P aprovado prova o consentimento de uma pessoa?
Não. No procedimento colombiano citado, a validação do modelo verifica a coerência do conteúdo com a modalidade declarada e o tipo de consentimento indicado, mas não implica rever nem armazenar os valores dinâmicos por utilizador. Essa validação não prova, por si só, o consentimento individual.
Uma consulta HLR confirma a identidade ou garante a entrega?
Não. Uma consulta HLR não prova consentimento, identidade ou titularidade do número, nem garante a entrega. Interprete os resultados de acordo com o que a ferramenta efetivamente disponibiliza.
Fontes consultadas
- Resolución CRC 8308: aprobación y gestión de plantillas A2PComisión de Regulación de Comunicaciones de Colombia (CRC)
- Protección de datos: marco de la Unión EuropeaComisión Europea