A2P-SMS-Datenspeicherung: So strukturieren Sie Datensätze und Aufbewahrungsfristen
Ein Leitfaden zur Bestandsaufnahme von A2P-SMS-Daten, zur Festlegung von Zwecken und Kontrollen sowie zur Definition von Aufbewahrungsfristen ohne pauschale Zeiträume.
Warum die Daten einer A2P-SMS-Kette getrennt betrachtet werden sollten
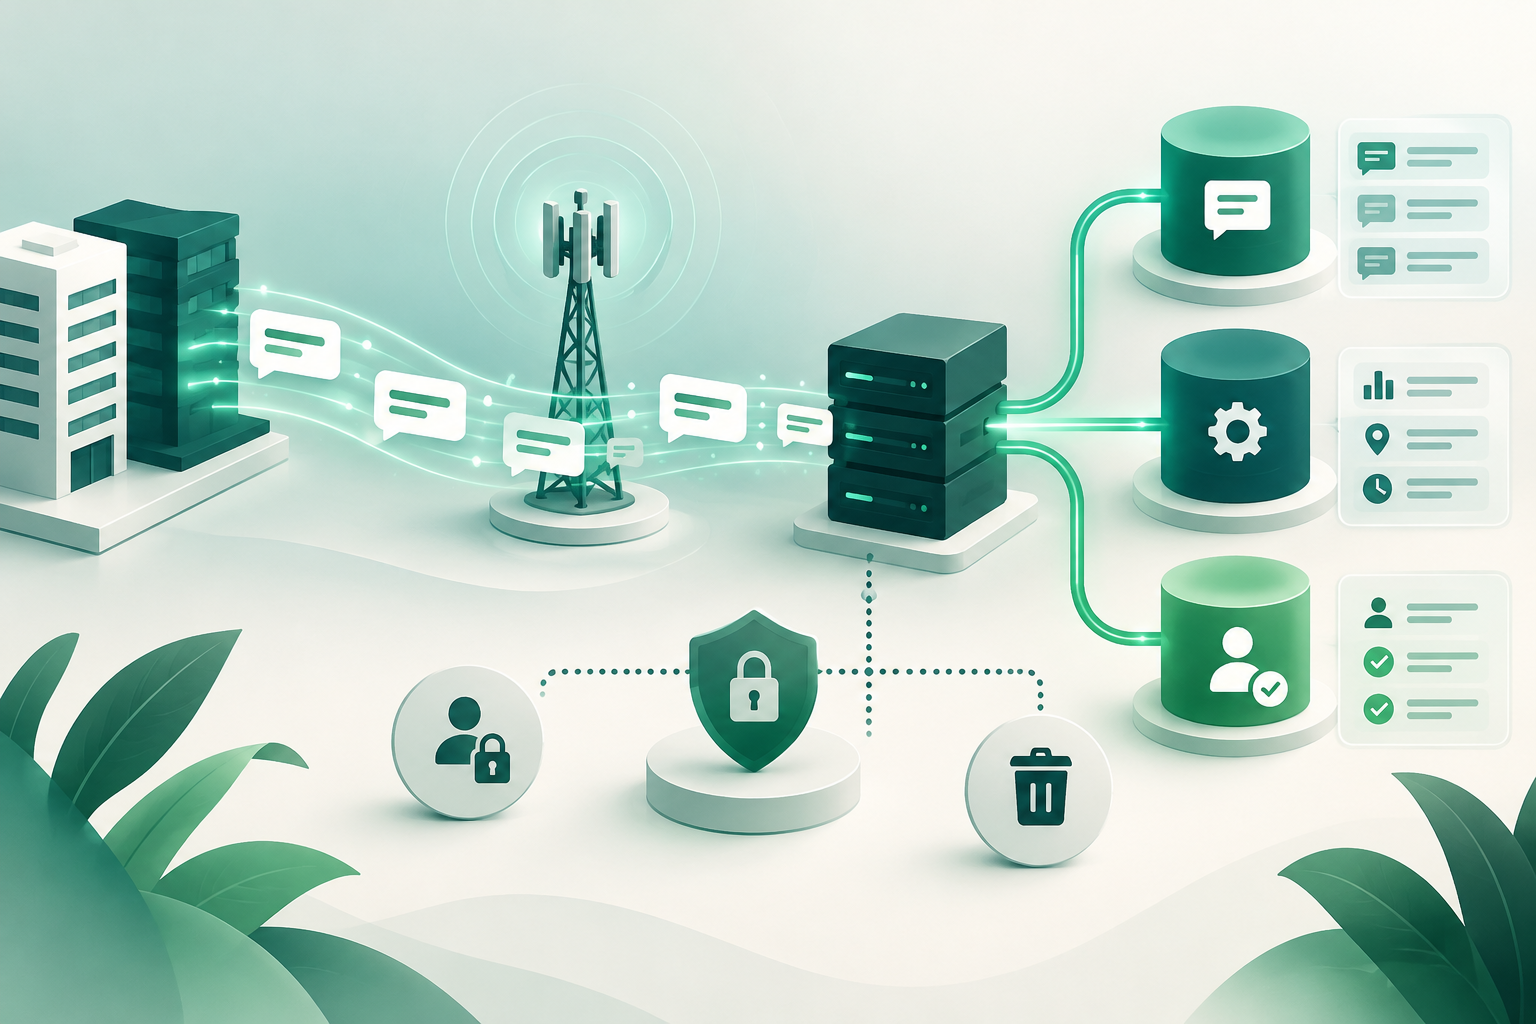
Bei einem A2P-SMS-Vorgang können unterschiedliche Datensätze entstehen: Nachrichteninhalte, Transaktionskennungen, Absender- und Empfängernummern, Zeitstempel, Systemantworten, Zustellstatus oder Nachweise im Zusammenhang mit einer Einwilligung. Nicht alle Daten erfüllen denselben Zweck und nicht alle benötigen denselben Zugriff oder dieselbe Aufbewahrungsdauer.
Für jede Kategorie sollte die Aufbewahrungsrichtlinie festlegen, welche Daten gespeichert werden, zu welchem Zweck, wer dafür verantwortlich ist, die Entscheidung zu treffen, wer darauf zugreifen darf und wie sie gelöscht werden. Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen bieten einen hilfreichen Rahmen, um solche Verarbeitungen von Anfang an unter Datenschutzgesichtspunkten zu planen. Die konkreten Maßnahmen müssen an den jeweiligen Kontext und die geltenden Pflichten angepasst werden.
- Vermeiden Sie es, Daten ohne dokumentierten Zweck für alle Fälle aufzubewahren.
- Gehen Sie nicht davon aus, dass alle Beteiligten der Kette – das absendende Unternehmen, ein Aggregator, ein Anbieter oder der Empfänger des Datenverkehrs – dieselben Verantwortlichkeiten haben.
- Dokumentieren Sie Entscheidungen und überprüfen Sie die Richtlinie, wenn sich Verwendungszwecke, Systeme oder geltende Anforderungen ändern.
Kategorien und Zwecke erfassen
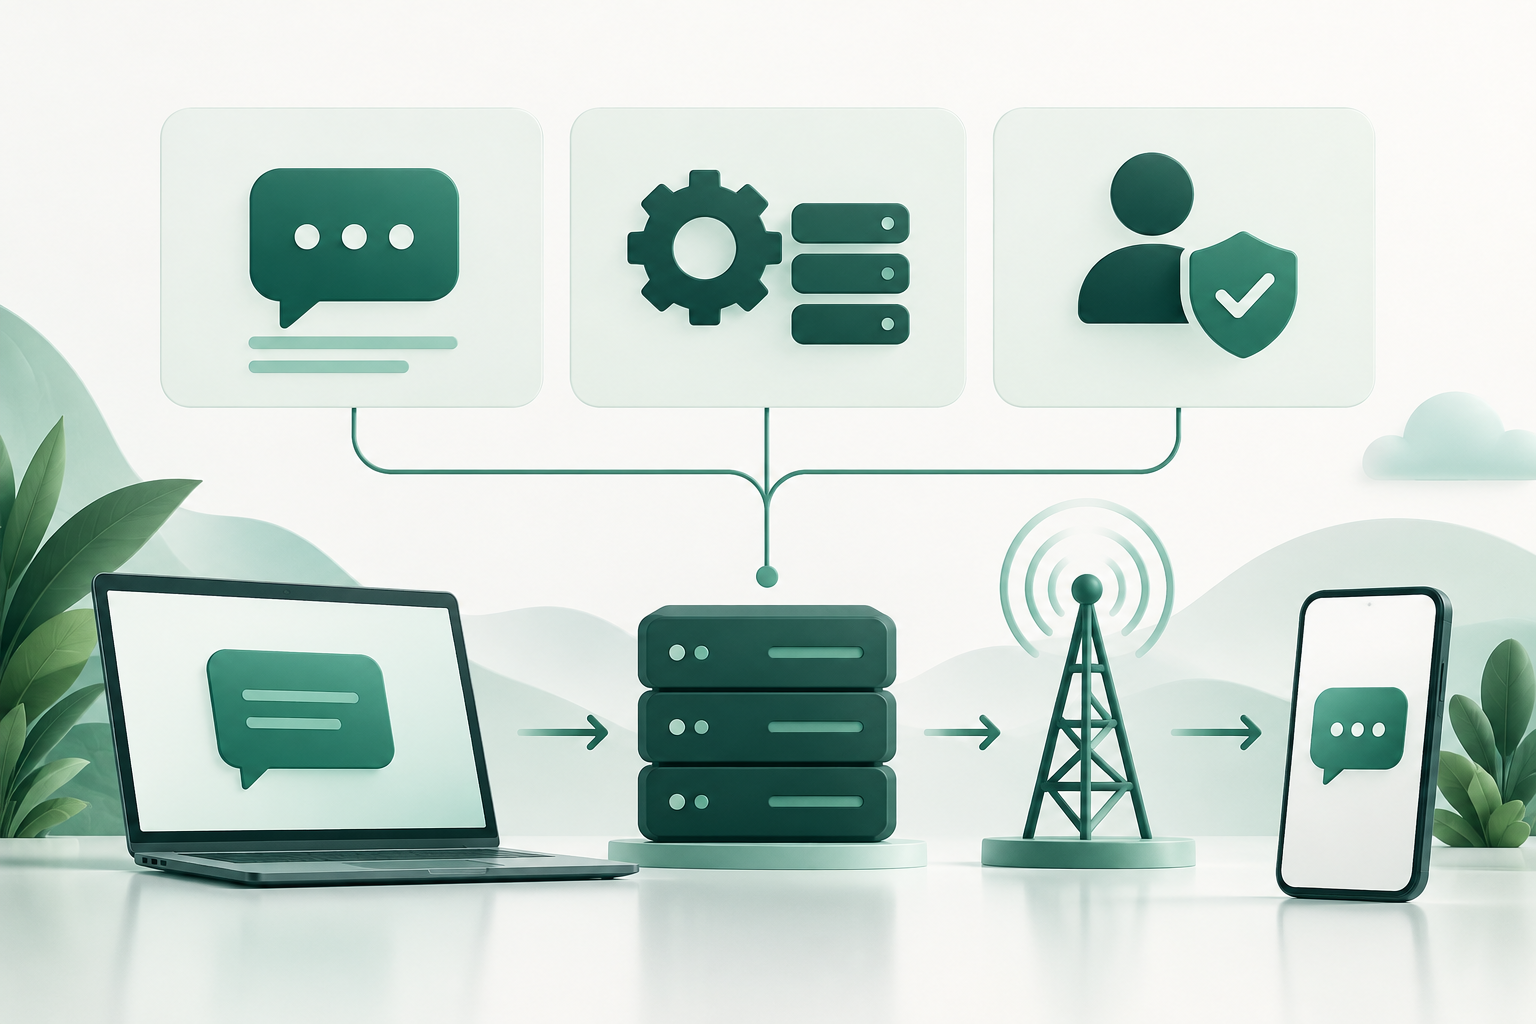
Zeichnen Sie zunächst den Weg der Nachricht nach und ermitteln Sie, welche Systeme Datensätze erstellen oder empfangen. Das Verzeichnis sollte tatsächliche Felder und Verwendungszwecke beschreiben, statt allgemeine Kategorien zu verwenden, die wichtige Unterschiede verschleiern. Eine Transaktionskennung kann beispielsweise zur Untersuchung eines Vorfalls dienen, während ein Einwilligungsnachweis bei der Verwaltung einer Zustimmung helfen kann. Das sind unterschiedliche Zwecke, die separat bewertet werden sollten.
Nachrichteninhalte verdienen besondere Aufmerksamkeit: Je nach Kontext können sie sensible Informationen enthalten, etwa einen Einmalcode oder Angaben zu einem Geschäftsvorgang. Wenn der vollständige Nachrichtentext für einen betrieblichen Zweck nicht benötigt wird, prüfen Sie, ob es ausreicht, eine Kennung, einen Status oder eine weniger detaillierte Referenz aufzubewahren.
- Inhalt: SMS-Text sowie gegebenenfalls verwendete Vorlagen oder Variablen.
- Kennungen und Metadaten: Nachrichtenreferenzen, Absender und Empfänger, Zeitstempel sowie zugehörige technische Daten.
- Status und DLR: von den Systemen erfasste Ereignisse oder Antworten, einschließlich ihrer Herkunft und betrieblichen Bedeutung.
- Einwilligung: verfügbare Nachweise, deren Quelle und Datum sowie der Bezug zum Empfänger oder zur Kampagne.
- Notieren Sie für jede Kategorie den Zweck, das Quellsystem, die entscheidungsverantwortliche Stelle, die zugriffsberechtigten Nutzer und die vorgesehene Löschregel.
Aufbewahrungsfristen nach Zweck und Pflichten festlegen
Die verfügbaren Informationen bieten keine Grundlage für eine allgemeingültige Aufbewahrungsfrist für A2P-SMS-Logs, DLR oder Einwilligungsnachweise. Die Frist muss anhand des konkreten Zwecks, der Rechtsordnung, der Rolle jeder beteiligten Stelle und der jeweils geltenden gesetzlichen, regulatorischen oder vertraglichen Pflichten festgelegt werden.
Dokumentieren Sie für jede Kategorie, warum sie aufbewahrt werden muss, welches Ereignis die Frist auslöst und welcher Zeitpunkt ihre Löschung ermöglicht. Wenn eine Pflicht die Aufbewahrung von Daten über einen bestimmten Zeitraum verlangt, halten Sie die Begründung und den genauen Umfang fest, statt die Aufbewahrung aller damit verbundenen Datensätze automatisch zu verlängern.
- Lassen Sie die Fristen von einer Rechts- oder Datenschutzberatung für die beteiligten Rechtsordnungen und Branchen überprüfen.
- Trennen Sie die Fristen nach Zweck: Die Untersuchung von Fehlern, der betriebliche Abgleich und die Verwaltung von Einwilligungen können unterschiedliche Bewertungen erfordern.
- Legen Sie regelmäßige Überprüfungen fest, um zu bestätigen, dass der Zweck weiterhin besteht und die Frist noch gerechtfertigt ist.
- Dokumentieren Sie Ausnahmen wie eine rechtliche Aufbewahrungspflicht einschließlich Umfang, Verantwortlichen und Bedingung für deren Beendigung.
Inhalte und Metadaten minimieren und trennen
Datenminimierung beginnt bei der Entscheidung, was protokolliert wird. Wenn sich ein Vorfall anhand einer Kennung und eines Status untersuchen lässt, ist es für diesen Zweck möglicherweise nicht erforderlich, zusätzlich die vollständige Nachricht zu speichern. Erwägen Sie, Inhalte von Betriebsmetadaten zu trennen, damit Teams, die Status prüfen oder Vorgänge abgleichen, nicht standardmäßig auf den SMS-Text zugreifen können.
Prüfen Sie, sofern es mit dem Zweck und den betrieblichen Anforderungen vereinbar ist, den Einsatz von Pseudonymisierung oder die Reduzierung direkter Kennungen. Solche Maßnahmen machen Daten nicht automatisch anonym und beseitigen auch nicht die Notwendigkeit, sie zu schützen. Ihre Wirksamkeit hängt von der konkreten Umsetzung ab und davon, ob eine Zuordnung zu einer Person wiederhergestellt werden kann.
- Erfassen Sie nur die Felder, die für den jeweiligen festgelegten Zweck erforderlich sind.
- Trennen Sie, sofern das Systemdesign es zulässt, die Speicherorte oder Ansichten für Inhalte und Metadaten.
- Prüfen Sie, ob sich Kennungen reduzieren oder pseudonymisieren lassen, ohne einen legitimen Betrieb zu beeinträchtigen.
- Überprüfen Sie, ob vollständige Inhalte aus Logs, Exporten und Support-Tools ausgeschlossen werden können.
Zugriffe und Exporte beschränken
Der Zugriff sollte einer konkreten Aufgabe entsprechen. Ein Team, das Fehler untersucht, muss möglicherweise technische Datensätze einsehen, aber nicht unbedingt Einwilligungsnachweise oder vollständige Nachrichteninhalte. Die Leitlinien des EDPB weisen darauf hin, dass Verantwortliche und Auftragsverarbeiter geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten umsetzen müssen. Die Gestaltung von Berechtigungen sollte diese Pflicht praktisch widerspiegeln.
Legen Sie fest, wer auf welche Kategorie zugreifen darf, aus welchem Grund und über welchen Mechanismus. Wenn möglich, protokollieren Sie Zugriffe und beschränken Sie Exporte, da dadurch Kopien entstehen können, die auf lokalen Geräten, in Tickets oder Analysewerkzeugen schwer zu kontrollieren sind.
- Vergabe von Berechtigungen nach Funktion und Datenkategorie, nicht allein nach Teamzugehörigkeit.
- Fordern Sie für außergewöhnliche Zugriffe auf Inhalte oder identifizierende Daten eine betriebliche Begründung.
- Protokollieren Sie Zugriffe und Exporte, sofern Systeme und Kontext dies ermöglichen.
- Überprüfen Sie Berechtigungen und Zugriffe regelmäßig, einschließlich derer von Support- und Administratorkonten.
Eine überprüfbare Löschung planen
Eine Richtlinie ist nicht vollständig, wenn sie zwar Fristen festlegt, aber nicht erklärt, wie die Löschung durchgeführt wird. Ermitteln Sie, wo Kopien verbleiben können: in aktiven Systemen, Replikaten, Exporten, Analysewerkzeugen und Backups. Welche Löschverfahren möglich sind, hängt von der Architektur ab; die verfügbaren Informationen legen keine einheitliche technische Methode für A2P-SMS fest.
Entwickeln Sie ein Verfahren, mit dem überprüft werden kann, ob die Löschung in den vorgesehenen Systemen ausgeführt wurde und Backups entsprechend den verfügbaren Funktionen und geltenden Regeln behandelt werden. Wenn sich eine bestimmte Kopie nicht sofort löschen lässt, dokumentieren Sie diese Einschränkung, die Maßnahmen zur Beschränkung ihrer Nutzung und das vorgesehene Vorgehen bei einer Wiederherstellung oder am Ende ihres Lebenszyklus.
- Führen Sie eine Übersicht der Systeme und Kopien, die Daten jeder Kategorie enthalten können.
- Automatisieren Sie die Löschung, sofern möglich, und überprüfen Sie das Ergebnis mit geeigneten Kontrollen.
- Dokumentieren Sie Ausnahmen und technische Grenzen, statt eine Löschung zu versprechen, die das System nicht gewährleisten kann.
- Legen Sie Regeln fest, die verhindern, dass gelöschte Daten ohne gültigen Zweck erneut aufgenommen werden.
Anfragen und Ausnahmen von Aufbewahrungspflichten verwalten
Für Auskunfts- oder Löschanfragen und rechtliche Aufbewahrungspflichten sind festgelegte Verfahren erforderlich. Deren Umfang und Behandlung hängen jedoch von der Rechtsordnung und den jeweiligen Umständen ab. Lassen Sie sich von qualifizierter Beratung dazu unterstützen, wie Anfragen geprüft, Daten gesucht und Antworten erteilt werden sowie wie mögliche Konflikte mit geltenden Pflichten zu behandeln sind.
Sorgen Sie für die Nachvollziehbarkeit von Entscheidungen, ohne die von einer Anfrage betroffenen Daten unnötig aufzubewahren. Wenn eine Aufbewahrungspflicht die Löschung bestimmter Informationen verhindert, grenzen Sie genau ein, welche Datensätze aus welchem Grund gespeichert bleiben, wer die Ausnahme genehmigt hat und wann sie überprüft werden muss.
- Legen Sie einen Kanal und Verantwortliche für die Entgegennahme und Koordination von Anfragen fest.
- Dokumentieren Sie durchgeführte Suchvorgänge, die getroffene Entscheidung und ihre Begründung.
- Beschränken Sie Ausnahmen auf die erforderlichen Daten und Zwecke.
- Planen Sie eine Überprüfung, um die Ausnahme zu beenden, sobald sie nicht mehr gilt.
Logs und DLR mit klaren Grenzen nutzen
Betriebsprotokolle können helfen, einen Vorfall nachzuvollziehen oder Ereignisse zwischen Systemen abzugleichen, sofern ihre Herkunft und Bedeutung bekannt sind. Dokumentieren Sie, welche Komponente welchen Status erzeugt und was dieser im jeweiligen Ablauf bedeutet. Gehen Sie nicht davon aus, dass alle Statusmeldungen denselben Grad an Gewissheit bieten.
Ein gemeldeter DLR beweist für sich genommen nicht, dass die Nachricht auf dem Endgerät angezeigt oder empfangen wurde, und belegt auch nicht die Einwilligung des Empfängers. Verwenden Sie ihn als Betriebssignal im Kontext der betreffenden Route und Systeme, nicht als schlüssigen Nachweis des Empfangs oder der Einwilligung.
- Halten Sie die Herkunft des Ereignisses und den vom erzeugenden System erfassten Zeitpunkt fest.
- Unterscheiden Sie zwischen versendeten Nachrichten, Netzwerk- oder Anbieterantworten und einem unabhängig verifizierten Empfang, sofern eine solche Verifizierung vorliegt.
- Verwenden Sie einen Zustellstatus nicht als Ersatz für einen Einwilligungsnachweis.
- Führen Sie bei der Untersuchung von Fehlern die relevanten Datensätze zusammen, ohne die Aufbewahrung nicht zum Vorfall gehörender Kategorien auszuweiten.
Häufige Fragen
Wie lange sollten A2P-SMS-Logs aufbewahrt werden?
Für alle A2P-SMS-Logs lässt sich keine allgemeingültige Aufbewahrungsfrist empfehlen. Legen Sie die Dauer nach Kategorie und Zweck fest und lassen Sie sie anhand der jeweiligen Rechtsordnung und geltenden Pflichten rechtlich prüfen.
Beweist ein DLR, dass die SMS das Telefon des Empfängers erreicht hat?
Nein, nicht für sich genommen. Ein gemeldeter DLR ist ein betriebliches Ereignis, dessen Auslegung vom erzeugenden System abhängt. Er sollte nicht automatisch als unabhängiger Nachweis des Empfangs auf dem Endgerät dargestellt werden.
Kann ein DLR als Einwilligungsnachweis dienen?
Nein. Ein Zustellstatus und ein Einwilligungsnachweis beantworten unterschiedliche Fragen. Die Einwilligung muss gemäß den für den jeweiligen Fall geltenden Regeln verwaltet und dokumentiert werden.
Welche Daten sollten in der Richtlinie getrennt betrachtet werden?
Bewerten Sie mindestens Inhalte, Kennungen und Zeitstempel, Status und DLR sowie Einwilligungsnachweise getrennt. Legen Sie für jede Kategorie Zweck, Verantwortliche, Zugriff, Aufbewahrungsfrist und Löschmethode fest.
Wie sollten Datensätze aus Backups gelöscht werden?
Das hängt von der Architektur und den geltenden Pflichten ab. Erfassen Sie die Backups, dokumentieren Sie technische Einschränkungen und legen Sie Kontrollen fest, die ihre Nutzung beschränken und den Umgang mit den Daten bei einer Wiederherstellung oder am Ende des Backup-Zyklus regeln.
Verwendete Quellen
- Guía de Protección de Datos por DefectoAgencia Española de Protección de Datos (AEPD)
- Datos personales segurosEuropean Data Protection Board (EDPB)