Enquête sur le SMS pumping A2P : préserver les preuves et contenir les abus
Un guide de réponse aux alertes pour circonscrire leur portée, recouper les signaux et appliquer des mesures proportionnées sans confondre anomalie de trafic et fraude avérée.
Une anomalie ne confirme pas à elle seule un SMS pumping
Le SMS pumping est une suspicion d’abus liée à des demandes automatisées de messages, susceptibles de générer du trafic et des coûts sans correspondre à un usage légitime. Une hausse du volume, une concentration par destination ou une variation de latence peut justifier une enquête, mais aucun de ces indices ne confirme à lui seul une intention frauduleuse.
La résolution de la SUTEL relative aux mesures contre le smishing et le vishing prévoit de distinguer le trafic P2P du trafic A2P, de vérifier l’origine et d’analyser les tendances en matière de taux, de volume et de symétrie. Ce sont des dimensions utiles pour observer le trafic, pas des critères universels permettant de confirmer un SMS pumping. Les éléments disponibles ne définissent ni seuils généraux ni protocole technique de diagnostic.
- Traitez les alertes comme des hypothèses à vérifier au regard de l’application, de l’authentification et de la plateforme de messagerie.
- Consignez séparément les faits observés, les explications possibles et les conclusions confirmées.
- Tenez compte des activités légitimes, comme les campagnes autorisées, les évolutions du produit ou les hausses de demande, avant de mettre en place des blocages.
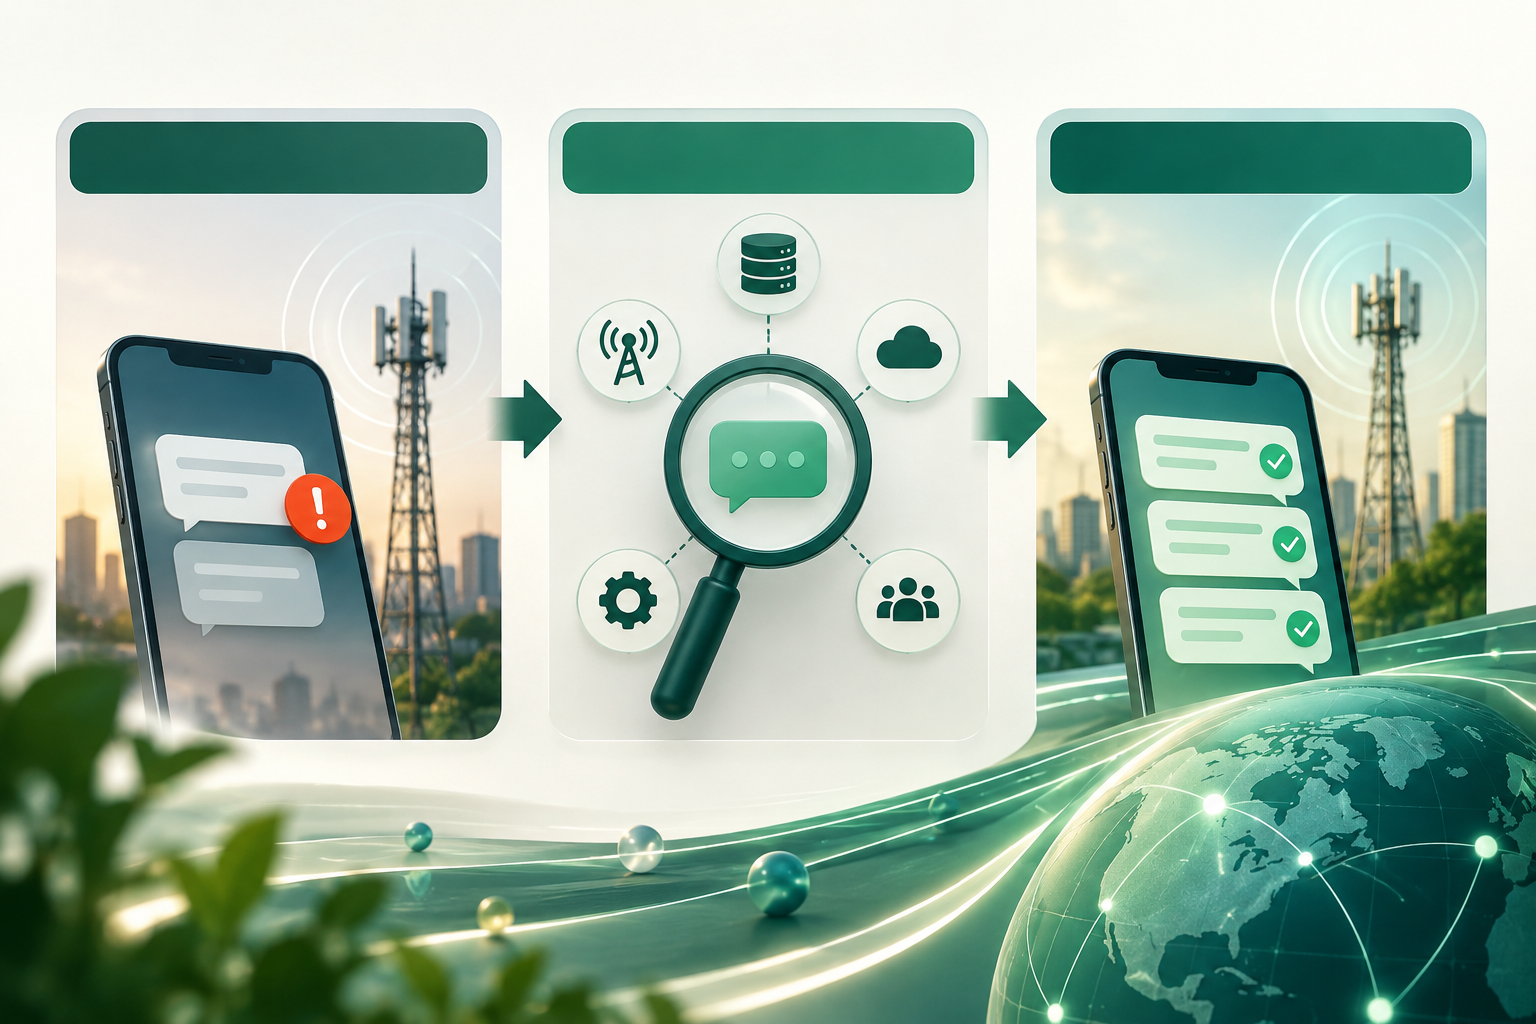
Circonscrire la portée avant toute mesure de confinement
Définissez une fenêtre temporelle qui inclut le début de l’anomalie et une période de comparaison adaptée au comportement habituel du service. Notez le début de l’alerte, le moment où elle a été détectée et les changements opérationnels survenus en même temps.
Segmentez les journaux disponibles selon le point de terminaison ou le flux de demandes, la campagne ou le service, la destination et le profil des requêtes. Ne présumez pas qu’une catégorie précise explique l’événement : indiquez quels champs sont disponibles et lesquels ne le sont pas. Comparez également le trafic à celui de périodes et de services présentant un comportement légitimement similaire.
La segmentation aide à limiter les effets d’une mesure. Si le signal ne concerne qu’une partie du flux, une réponse globale risque d’interrompre l’accès des utilisateurs légitimes sans améliorer l’enquête.
- Définissez l’intervalle examiné et indiquez la source de chaque horodatage.
- Identifiez les points de terminaison ou les flux concernés et les destinations touchées, si ces données sont disponibles.
- Notez les campagnes, changements de configuration et événements liés au produit pertinents.
- Distinguez les segments suspects du trafic normal sans supposer qu’une coïncidence temporelle prouve un lien de causalité.
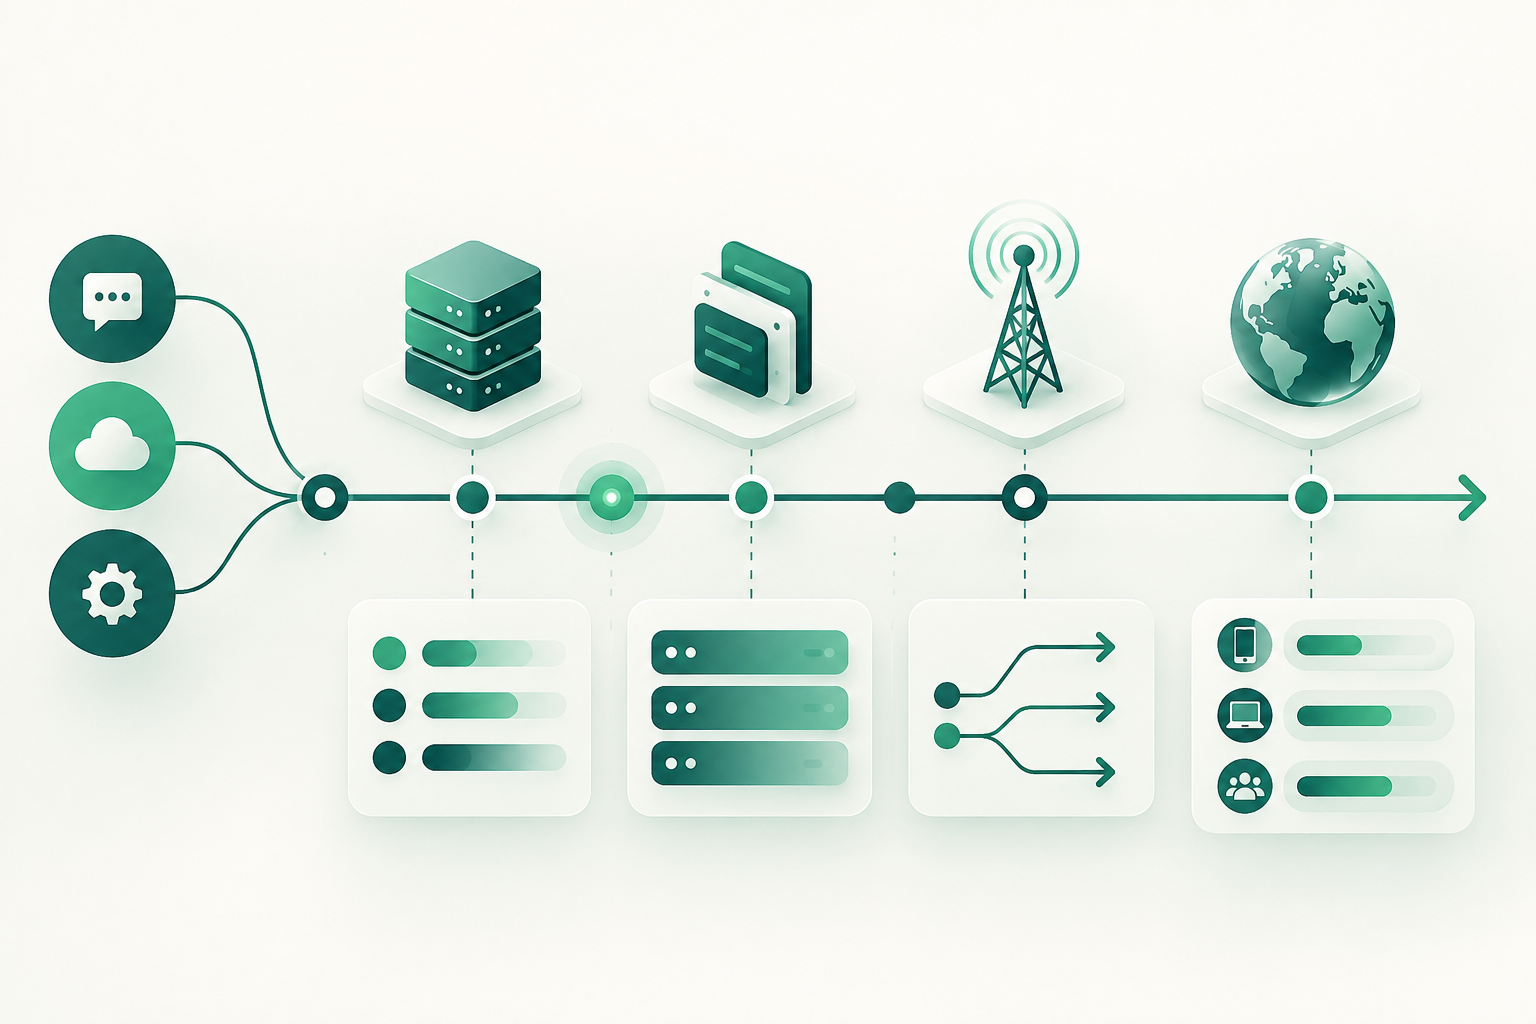
Recouper les événements de l’application, de l’authentification et de la plateforme SMS
Comparez les événements de demande de l’application aux tentatives d’authentification et aux journaux d’envoi de la plateforme SMS. Recherchez des correspondances temporelles et des liens entre événements ; conservez également les divergences, car elles peuvent révéler des retards, des nouvelles tentatives ou des différences entre les systèmes.
Un DLR indique un état de livraison communiqué par la chaîne de messagerie. Il ne prouve ni qu’une personne a lu le message ni que la demande initiale était frauduleuse. Son interprétation dépend de la signification de l’état et des informations rapportées par chaque système ; un accusé de réception d’un fournisseur ne vaut pas nécessairement vérification indépendante de la réception sur le terminal.
L’analyse peut porter sur le taux, le volume, l’origine et la symétrie des communications, dimensions mentionnées dans la résolution de la SUTEL. Interprétez-les dans leur contexte, en tenant compte des limites des journaux disponibles, et non comme un score automatique de fraude.
- Comparez les horodatages et les références des demandes, de l’authentification et des envois lorsqu’il existe des identifiants communs.
- Distinguez les demandes initiées, les tentatives d’envoi, les états DLR et les résultats d’authentification.
- Consignez les fuseaux horaires, les retards et les événements sans correspondance entre les systèmes.
- N’utilisez pas un état DLR comme preuve concluante d’abus, de réception effective ou d’identité de l’utilisateur.
Préserver les éléments nécessaires et limiter l’exposition des données
Préserver les preuves consiste à conserver les journaux pertinents tels qu’ils ont été recueillis et à documenter leur provenance, la période concernée et la personne responsable de leur extraction. Les éléments disponibles ne prescrivent pas de protocole général de chaîne de conservation des preuves pour les enquêtes sur le SMS pumping ; adaptez les pratiques aux obligations légales, contractuelles et de sécurité applicables dans chaque juridiction.
N’utilisez des références permettant de recouper les systèmes que si l’enquête l’exige. Limitez les données personnelles au strict nécessaire, restreignez l’accès aux personnes participant à la réponse et consignez les consultations ou les exportations selon les contrôles internes en vigueur. N’inspectez pas le contenu des messages de façon indiscriminée : la SUTEL relève des préoccupations relatives à la confidentialité et à la protection de la vie privée lors de l’examen des SMS, et souligne également l’absence de paramètres généraux définissant un message comme malveillant.
La résolution de la SUTEL prévoit la conservation de journaux détaillés des communications pendant au moins quatre ans dans le cadre des mesures décrites et prévoit des exceptions documentées pour certains services A2P autorisés. Ce délai ne doit pas être appliqué automatiquement à tous les cas ou à toutes les juridictions : vérifiez la portée de la réglementation et les politiques de conservation applicables.
- Indiquez quel système a produit chaque donnée, à quel moment elle a été extraite et qui l’a traitée.
- Ne conservez que les champs nécessaires à l’enquête et protégez les originaux contre les modifications non autorisées.
- Appliquez les contrôles d’accès et les durées de conservation prévus par les lois et les politiques applicables.
- Lorsque cela est possible et utile, séparez les identifiants opérationnels des données personnelles.
Contenir les abus par des mesures proportionnées
Le confinement doit réduire le risque sans transformer un signal incomplet en sanction généralisée. Commencez par le segment étayé par les éléments les plus solides et privilégiez des mesures ciblées et réversibles plutôt que des blocages globaux. Le choix concret dépend des capacités de chaque application et plateforme ; elles ne disposent pas toutes des mêmes contrôles.
Dans la mesure du possible, envisagez des limites temporaires sur les demandes, des contrôles d’authentification supplémentaires ou un examen humain des cas incertains. Définissez qui peut approuver chaque mesure, les effets attendus sur les utilisateurs légitimes et le moment où elle sera réévaluée. Évitez de divulguer des détails opérationnels susceptibles de révéler comment les contrôles sont déclenchés.
Les étiquettes ou avertissements négatifs peuvent également nuire aux utilisateurs et aux messages légitimes. La CRC a signalé qu’une classification négative erronée peut provoquer de la confusion, de la méfiance ou de la lassitude. Évaluez donc les effets visibles pour l’utilisateur et prévoyez un moyen de corriger la situation si une mesure touche du trafic légitime.
- Privilégiez le contrôle le plus limité permettant de réduire le risque observé.
- Définissez la durée, la portée, la personne responsable et le critère de révision avant d’activer la mesure.
- Recourez à un examen humain lorsque le signal est ambigu ou que le coût d’un faux positif est élevé.
- Vérifiez les effets sur les demandes légitimes, l’assistance et l’accès au service.
Coordonner les responsables et les décisions
Une enquête peut mobiliser les équipes de sécurité, de lutte contre la fraude, produit et opérations de messagerie, ainsi que le fournisseur ou l’agrégateur concerné. Désignez une personne chargée de coordonner le dossier et tenez un registre commun des décisions, des éléments restant à obtenir et des mesures actives.
Ne partagez avec chaque partie que les informations nécessaires à sa mission. Précisez qui conserve les journaux, qui peut modifier les contrôles et qui décide d’une dérogation ou d’un rétablissement. Si un fournisseur ne dispose pas d’un champ demandé, consignez cette limite au lieu de considérer l’absence de donnée comme une preuve de fraude.
- Désignez un responsable de l’incident et un interlocuteur pour chaque équipe participante.
- Tenez une chronologie des alertes, des consultations, des décisions et des modifications de contrôle.
- Convenez des données pouvant être partagées et de la manière de les protéger.
- Transmettez les questions juridiques, de confidentialité ou d’impact sur les utilisateurs aux responsables compétents.
Définir les critères de rétablissement et de réexamen
Avant de lever une mesure, vérifiez les critères définis lors de sa mise en place : le signal qui l’a motivée a-t-il évolué, les événements sont-ils recoupés de façon cohérente et le trafic légitime peut-il reprendre sans la même restriction ? Les éléments disponibles ne justifient aucun seuil universel de rétablissement ; les critères doivent être adaptés au service et consignés.
Levez les mesures de manière contrôlée, en vérifiant leurs effets et en maintenant un moyen de les réactiver si l’anomalie réapparaît. Ensuite, examinez les journaux manquants, les éventuelles conséquences pour les utilisateurs légitimes et la qualité de la coordination entre équipes. Mettez à jour les contrôles internes sans transformer une réponse ponctuelle en règle générale non validée.
- Exigez des éléments indiquant que la situation à l’origine de la mesure a disparu ou est maîtrisée.
- Vérifiez le fonctionnement du flux légitime pendant le rétablissement.
- Consignez la personne ayant autorisé la levée et les signaux examinés.
- Enregistrez les enseignements tirés et les limites des données pour améliorer les enquêtes futures.
Questions fréquentes
Un pic de demandes SMS confirme-t-il un SMS pumping ?
Non. Il s’agit d’une anomalie pouvant justifier une enquête, mais elle doit être examinée au regard du contexte du service, des journaux de l’application, de l’authentification et de la plateforme de messagerie. Les éléments disponibles ne définissent pas de critères universels de confirmation.
Un DLR prouve-t-il que l’utilisateur a reçu le message ou qu’il y a eu fraude ?
Non, pas à lui seul. Un DLR indique un état de livraison selon les informations disponibles dans la chaîne de messagerie. Il ne prouve pas qu’une personne a lu le SMS et ne permet pas d’établir l’intention à l’origine de la demande.
Quelles données faut-il préserver pendant l’enquête ?
Conservez les journaux pertinents des systèmes concernés, leurs horodatages, leur provenance et les références nécessaires pour les recouper. Limitez les données personnelles et les accès conformément aux obligations légales, contractuelles et de sécurité applicables.
Combien de temps faut-il conserver les journaux ?
Cela dépend de la juridiction, du type de journal et des obligations applicables. La résolution de la SUTEL citée prévoit un minimum de quatre ans dans le cadre des mesures qu’elle décrit ; ce délai ne doit pas être considéré comme universel pour toutes les organisations.
Quand faut-il lever les mesures de confinement ?
Après examen des signaux ayant motivé l’intervention, lorsque le risque est maîtrisé selon des critères définis pour le service et que le flux légitime peut être rétabli. Consignez la décision et surveillez les effets de la levée.
Sources consultées
- Resolución final sobre medidas regulatorias contra smishing y vishingSUTEL
- Documento de alternativas regulatorias para identificar y medir fraude cibernético en servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Respuesta a comentarios sobre medidas contra fraude cibernético por servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Informe de consulta pública sobre SMSSUTEL