Permissões de acesso em operações A2P SMS: guia de revisão
Um guia prudente para inventariar acessos, limitar permissões e documentar alterações em operações A2P SMS, sem confundir a segurança das contas com a entrega de mensagens.
O que uma revisão de acessos pode resolver
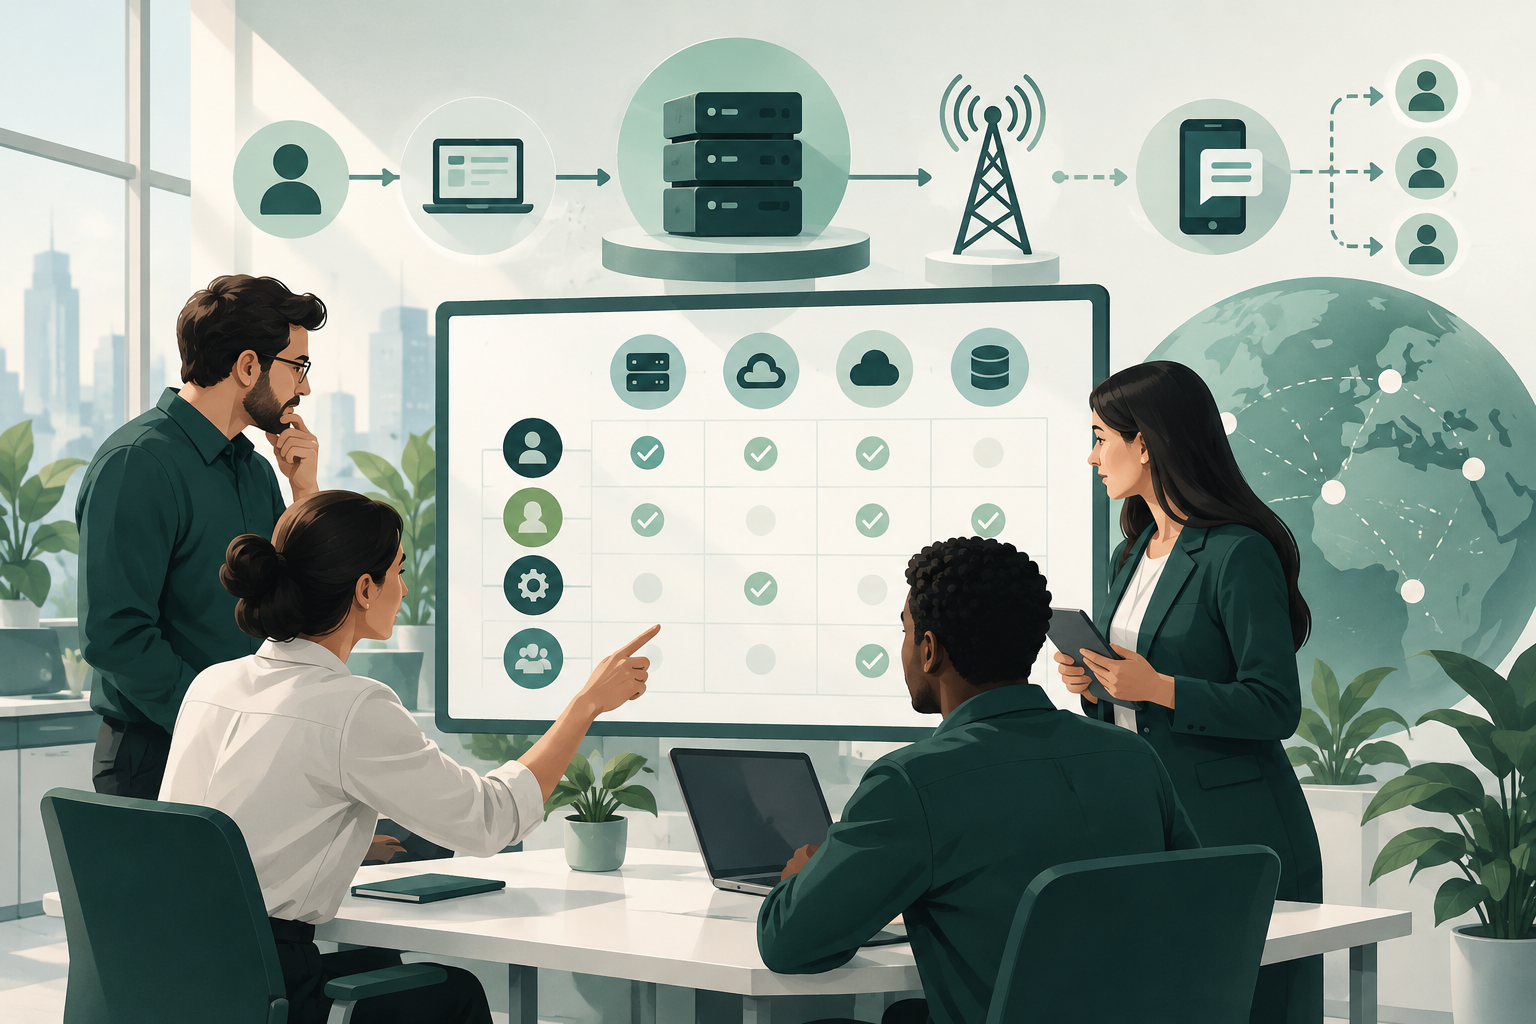
Uma revisão organizada ajuda a detetar acessos que já não correspondem às responsabilidades atuais, permissões mais abrangentes do que o necessário e dependências cuja titularidade não é clara. Também permite registar quem autorizou uma alteração e o que foi feito.
Numa operação A2P SMS, o acesso a uma consola, API ou sistema de gestão é diferente do processo técnico que determina se uma mensagem é entregue. A revisão de permissões protege sistemas e dados; não comprova a entrega de mensagens nem melhora, por si só, a rota, a latência ou a disponibilidade.
- Inclua apenas sistemas e acessos abrangidos pela revisão.
- Não presuma que um ecrã de estado ou uma permissão administrativa confirma a receção no dispositivo.
- Defina o objetivo e os limites antes de alterar acessos.
Inventarie pessoas, contas técnicas e integrações
Crie um inventário que identifique quem ou o que acede a cada sistema. Considere utilizadores individuais, contas de serviço, integrações, ferramentas de terceiros e acessos de fornecedores, se existirem no seu ambiente. Registe apenas os dados necessários para administrar e rever o acesso.
Para cada identidade, anote o responsável, a finalidade, os sistemas e ambientes abrangidos, as permissões atribuídas e como se confirma que o acesso continua a ser necessário. Se não for possível identificar um responsável ou uma finalidade, registe essa incerteza e atribua-lhe uma ação de resolução; não a esconda sob uma designação genérica.
- Separe as identidades humanas das identidades técnicas.
- Associe cada acesso a uma função ou dependência específica.
- Assinale para análise as contas partilhadas ou sem proprietário identificado; não presuma que podem ser removidas sem verificar as dependências.
Defina funções por atividade, ambiente e âmbito
Descreva as tarefas que cada função tem de executar e atribua as permissões em conformidade. Sempre que a arquitetura o permitir, mantenha separados os ambientes de teste e de produção, bem como os sistemas ou âmbitos de tráfego que cada função pode gerir.
Não presuma que todas as plataformas disponibilizam funções granulares, separação de ambientes ou aprovações integradas. Verifique que controlos estão realmente disponíveis e documente os limites do sistema. Se não existir uma capacidade necessária, registe o risco e acorde uma medida compensatória adequada com os responsáveis pela segurança e pelas operações.
- Distinga consulta, configuração, aprovação e operação, se o sistema o permitir.
- Limite o âmbito aos sistemas, ambientes e funções necessários.
- Não confunda a permissão para configurar uma operação com uma garantia sobre o resultado da entrega.
Aplique o princípio do menor privilégio com critérios verificáveis
O princípio do menor privilégio consiste em conceder apenas as permissões necessárias para uma tarefa autorizada. Para o aplicar, compare as funções efetivas da pessoa ou integração com cada permissão em vigor e remova ou ajuste o que não tenha uma justificação atual, depois de verificar as dependências.
Avalie as permissões por ação: consultar informações, alterar configurações, aprovar alterações e executar operações podem ter impactos diferentes. A possibilidade de separar estas ações depende de cada sistema; não atribua uma separação que não esteja disponível.
- Pergunte que tarefa específica exige cada permissão.
- Verifique o âmbito e o ambiente afetados antes de reduzir privilégios.
- Documente as permissões mantidas devido a uma dependência legítima e identifique quem aceita essa exceção.
Organize a revisão com responsáveis e evidências
Designe responsáveis pela recolha do inventário, confirmação da necessidade do acesso, aprovação de alterações e execução das modificações. Em equipas pequenas, uma pessoa pode desempenhar mais do que uma função, mas as decisões e respetivas justificações devem ficar identificadas.
As evidências disponíveis não permitem recomendar uma frequência universal para todas as operações A2P SMS. Defina a periodicidade de acordo com o risco, a sensibilidade dos sistemas, as alterações organizacionais e as obrigações aplicáveis. Além das revisões programadas, considere rever os acessos quando mudarem as funções, as integrações ou a relação com um terceiro.
- Guarde o inventário revisto, a decisão, o responsável e a data.
- Registe as exceções, a respetiva justificação, o risco aceite e a data em que voltarão a ser avaliadas.
- Adapte a frequência às normas e políticas efetivamente aplicáveis à sua organização.
Faça a gestão cuidadosa das mudanças de equipa e de fornecedores
Quando alguém muda de função ou sai da equipa, identifique os acessos que devem ser alterados ou removidos e confirme se existem tarefas, integrações ou processos dependentes. No caso de terceiros, verifique se o acesso continua a ser necessário para o serviço acordado e quem, dentro da organização, é responsável por o validar.
A rapidez da revogação deve ser adequada à política interna, aos requisitos aplicáveis e ao risco. Não há aqui um prazo único fundamentado. Se uma conta puder afetar a produção, trate a alteração como prioritária, coordene-a com os responsáveis operacionais e verifique o resultado para evitar tanto acessos residuais como interrupções previsíveis.
- Use uma lista de verificação de sistemas e dependências antes de encerrar um acesso.
- Confirme que identidades técnicas, credenciais ou integrações exigem uma alteração de titularidade ou uma revisão.
- Registe qualquer atraso, exceção ou medida temporária e identifique o respetivo responsável.
Documente aprovações, alterações e revogações
Mantenha um registo que permita reconstituir a decisão: identidade afetada, sistema, permissões antes e depois, motivo, aprovador, executor e data. Sempre que possível, inclua o resultado da verificação posterior. Proteja estes registos de acordo com as políticas de segurança e conservação aplicáveis.
Não presuma que todas as plataformas disponibilizam auditoria completa ou exportação de eventos. Verifique que evidências cada sistema pode fornecer e, se as políticas internas o permitirem, preencha as lacunas com um registo operacional controlado.
- Associe cada alteração a um pedido ou motivo identificável.
- Distinga a aprovação da execução efetiva da alteração.
- Assinale os sistemas com rastreabilidade limitada e acorde como gerir essa limitação.
Verifique o acesso sem transformar o teste numa interrupção
Após uma alteração, confirme que a identidade autorizada mantém as funções necessárias e que a identidade cujo acesso foi removido já não consegue executar as ações revogadas. Faça-o através dos mecanismos disponíveis e de acordo com o procedimento de alteração da sua organização. Em produção, coordene a verificação para reduzir o risco de afetar operações legítimas.
A revisão pode incluir a procura de contas inativas ou sem proprietário, se os sistemas disponibilizarem informação suficiente. Não presuma que existem alertas automáticos, registos uniformes ou indicadores comparáveis entre plataformas: valide cada capacidade antes de a incluir no procedimento.
- Registe o resultado e qualquer discrepância entre a alteração solicitada e a observada.
- Encaminhe para análise os acessos sem explicação e as limitações de verificação.
- Trate os controlos de acesso e os indicadores de entrega de SMS como áreas distintas.
Perguntas frequentes
Com que frequência se devem rever as permissões de uma operação A2P SMS?
Não existe uma frequência universal fundamentada para todos os ambientes. Defina-a de acordo com o risco, as políticas internas e os requisitos aplicáveis, e reveja também os acessos quando mudarem as funções, os sistemas ou as relações com terceiros.
Uma revisão de acessos garante que os SMS são entregues?
Não. A revisão diz respeito a quem pode aceder aos sistemas ou alterá-los. Não garante a entrega das mensagens nem comprova a receção no dispositivo.
O que devo fazer se uma conta técnica não tiver um proprietário claramente identificado?
Registe a conta, investigue a sua finalidade e as respetivas dependências e atribua a alguém a responsabilidade de decidir se deve ser mantida, alterada ou removida. Não a elimine sem verificar se suporta uma integração legítima.
Todas as plataformas permitem separar as permissões de consulta, configuração e aprovação?
Não se deve presumir que sim. Verifique as funcionalidades reais de cada sistema e documente as limitações. Se faltar uma separação necessária, avalie medidas compensatórias com os responsáveis relevantes.
Fontes consultadas
- NIST Digital Identity Guidelines (SP 800-63-4)NIST
- European Commission: Data protectionEuropean Commission
- 3GPP specifications by series3GPP
- GSMA Networks resourcesGSMA
- ITU-T Recommendation E.164International Telecommunication Union
- Google Play SMS and Call Log permissions policyGoogle