Investigación de SMS pumping A2P: preservar evidencias y contener el abuso
Una guía de respuesta a alertas que ayuda a delimitar el alcance, contrastar señales y aplicar medidas proporcionales sin confundir anomalías de tráfico con fraude confirmado.
Una anomalía no confirma por sí sola SMS pumping
El SMS pumping es una sospecha de abuso asociada a solicitudes automatizadas de mensajes que pueden generar tráfico y costes sin corresponder a un uso legítimo. Un aumento de volumen, una concentración por destino o un cambio de latencia puede justificar una investigación, pero ninguno de esos indicios confirma por sí mismo la intención fraudulenta.
La resolución de SUTEL sobre medidas contra smishing y vishing contempla distinguir tráfico P2P de A2P, verificar el origen y analizar patrones de tasa, volumen y simetría. Son dimensiones útiles para observar tráfico, no criterios universales que permitan confirmar SMS pumping. La evidencia disponible no define umbrales generales ni un protocolo técnico de diagnóstico.
- Trate las alertas como hipótesis que requieren contraste con la aplicación, la autenticación y la plataforma de mensajería.
- Registre por separado los hechos observados, las explicaciones posibles y las conclusiones confirmadas.
- Tenga en cuenta actividad legítima, como campañas autorizadas, cambios de producto o aumentos de demanda, antes de aplicar bloqueos.
Delimite el alcance antes de contener
Fije una ventana temporal que incluya el inicio de la anomalía y un periodo de comparación adecuado al patrón habitual del servicio. Anote cuándo comenzó la alerta, cuándo se detectó y qué cambios operativos coincidieron con ella.
Segmente los registros disponibles por endpoint o flujo de solicitud, campaña o servicio, destino y patrón de peticiones. No dé por hecho que una categoría concreta explica el evento: documente qué campos existen y cuáles no están disponibles. Compare también el tráfico con periodos y servicios que tengan un comportamiento legítimamente similar.
La segmentación ayuda a limitar el impacto de una medida. Si la señal aparece solo en una parte del flujo, una respuesta global puede interrumpir el acceso de usuarios legítimos sin mejorar la investigación.
- Defina el intervalo investigado y la fuente de cada marca temporal.
- Identifique los endpoints o flujos implicados y los destinos afectados, si esos datos están disponibles.
- Anote campañas, cambios de configuración y eventos de producto relevantes.
- Separe los segmentos sospechosos del tráfico normal sin asumir que la coincidencia temporal demuestra causalidad.
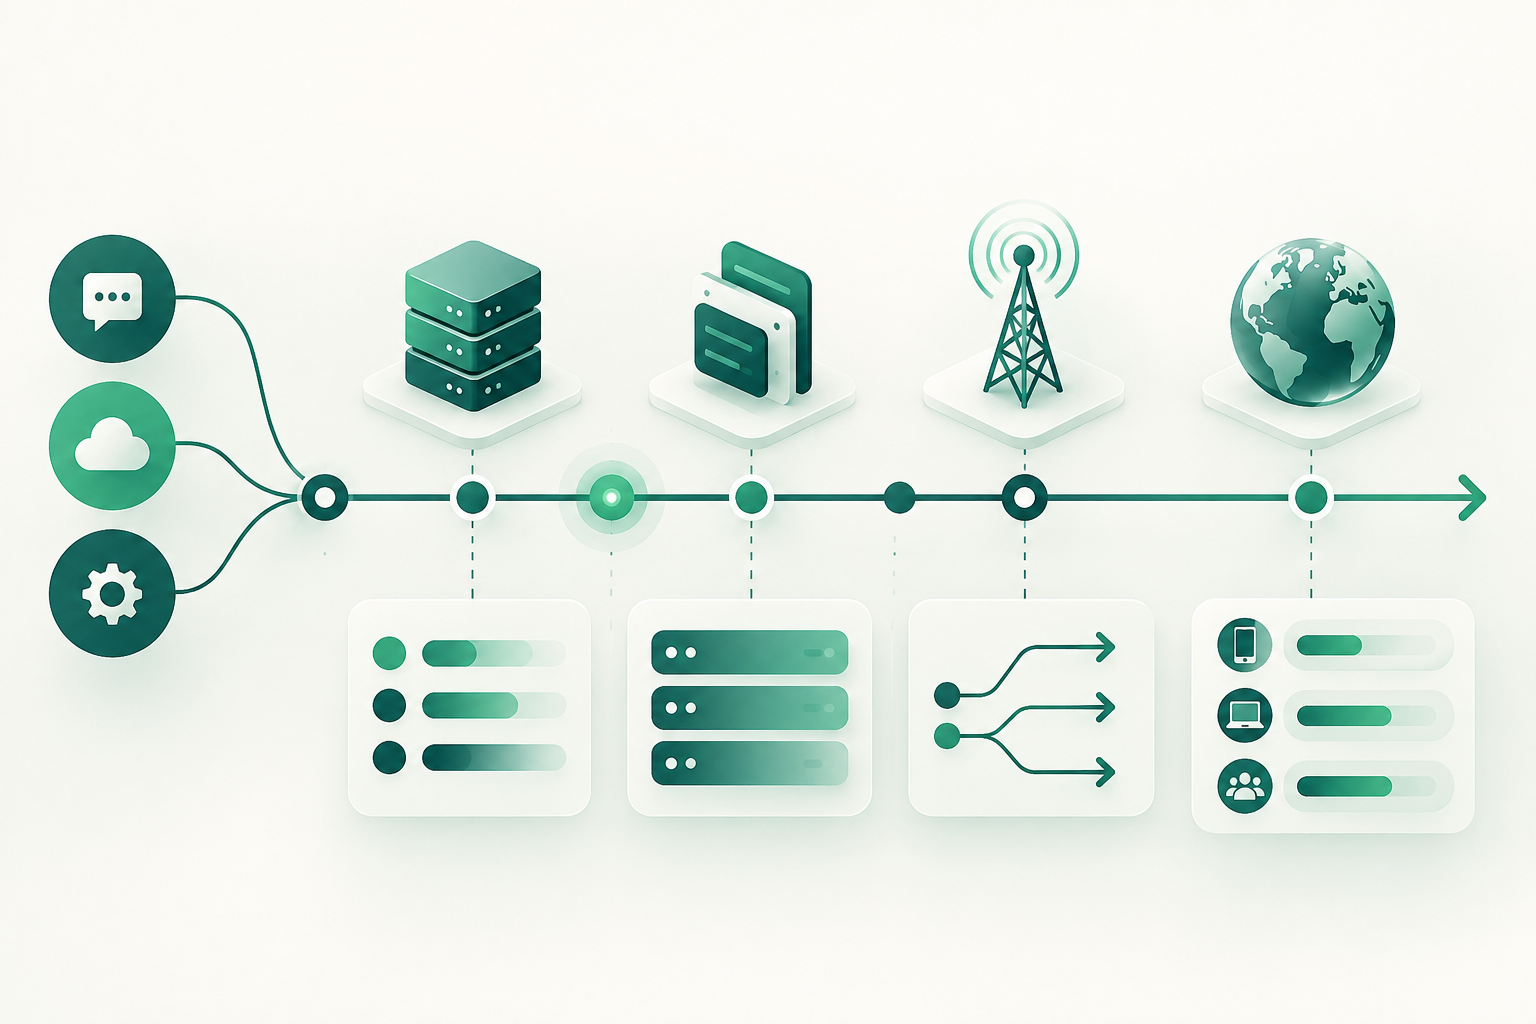
Correlacione aplicación, autenticación y plataforma SMS
Contraste los eventos de solicitud de la aplicación con los intentos de autenticación y los registros de envío de la plataforma SMS. Busque correspondencias temporales y relaciones entre eventos; conserve también las discrepancias, porque pueden revelar retrasos, reintentos o diferencias entre sistemas.
Un DLR informa sobre un estado de entrega comunicado por la cadena de mensajería. No demuestra que una persona haya leído el mensaje ni que la solicitud original fuera fraudulenta. La interpretación depende de la semántica del estado y de la información que reporte cada sistema; un recibo de un proveedor no equivale necesariamente a una verificación independiente de recepción en el terminal.
El análisis puede considerar tasa, volumen, origen y simetría de las comunicaciones, dimensiones recogidas en la resolución de SUTEL. Interprételas en contexto y con conocimiento de los límites de los registros disponibles, no como una puntuación automática de fraude.
- Compare tiempos y referencias de solicitud, autenticación y envío cuando existan identificadores comunes.
- Distinga solicitudes iniciadas, intentos de envío, estados DLR y resultados de autenticación.
- Documente zonas horarias, retrasos y eventos sin correspondencia entre sistemas.
- No use un estado DLR como prueba concluyente de abuso, recepción efectiva o identidad del usuario.
Preserve lo necesario y limite la exposición de datos
Preservar evidencias significa conservar los registros relevantes tal como se recogieron y documentar su procedencia, periodo y responsable de extracción. La evidencia disponible no prescribe un protocolo general de cadena de custodia para investigaciones de SMS pumping; adapte la práctica a las obligaciones legales, contractuales y de seguridad aplicables en cada jurisdicción.
Use referencias que permitan correlacionar sistemas solo cuando sean necesarias para la investigación. Limite los datos personales al mínimo pertinente, restrinja el acceso a quienes participan en la respuesta y registre las consultas o exportaciones según los controles internos vigentes. No inspeccione el contenido de mensajes de forma indiscriminada: SUTEL recoge preocupaciones de privacidad y confidencialidad respecto a la revisión de SMS, además de señalar que no están definidos parámetros generales para clasificar un mensaje como malicioso.
La resolución de SUTEL contempla conservar registros detallados de comunicaciones durante un mínimo de cuatro años en el contexto de las medidas descritas y prevé excepciones documentadas para determinados servicios A2P autorizados. Ese plazo no debe aplicarse automáticamente a todos los casos o jurisdicciones: verifique su alcance normativo y las políticas de retención que correspondan.
- Registre qué sistema produjo cada dato, cuándo se extrajo y quién lo gestionó.
- Conserve solo los campos necesarios para la investigación y proteja los originales frente a cambios no autorizados.
- Aplique controles de acceso y retención conforme a la ley y a las políticas aplicables.
- Separe los identificadores operativos de los datos personales cuando sea viable y útil.
Contenga con medidas proporcionales
La contención debe reducir el riesgo sin convertir una señal incompleta en una sanción amplia. Empiece por el segmento con evidencia más sólida y prefiera medidas acotadas y revisables frente a bloqueos generales. La selección concreta depende de las capacidades de cada aplicación y plataforma; no todas disponen de los mismos controles.
Cuando sea posible, valore límites temporales sobre solicitudes, controles adicionales de autenticación o una revisión humana de los casos dudosos. Defina quién puede aprobar cada medida, qué impacto se espera en usuarios legítimos y cuándo se reevaluará. Evite divulgar detalles operativos que puedan revelar cómo se activan los controles.
Las etiquetas o advertencias negativas también pueden perjudicar a usuarios y mensajes legítimos. La CRC ha advertido que una clasificación negativa incorrecta puede crear confusión, desconfianza o fatiga. Por eso, evalúe el impacto visible para el usuario y establezca una vía de corrección si una medida afecta tráfico legítimo.
- Priorice el control más limitado que reduzca el riesgo observado.
- Defina duración, alcance, responsable y condición de revisión antes de activar la medida.
- Use revisión humana cuando la señal sea ambigua o el coste de un falso positivo sea alto.
- Compruebe el efecto sobre solicitudes legítimas, soporte y acceso al servicio.
Coordine responsables y decisiones
Una investigación puede implicar a seguridad, fraude, producto, operaciones de mensajería y al proveedor o agregador pertinente. Asigne una persona responsable de coordinar el caso y mantenga un registro común de decisiones, evidencias pendientes y medidas activas.
Comparta con cada parte solo la información necesaria para su función. Aclare quién conserva los registros, quién puede modificar controles y quién decide una excepción o una recuperación. Si un proveedor no dispone de un campo solicitado, anótelo como limitación en vez de tratar la ausencia de dato como evidencia de fraude.
- Nombre un responsable del incidente y un punto de contacto por equipo participante.
- Mantenga una cronología de alertas, consultas, decisiones y cambios de control.
- Acorde qué datos pueden compartirse y cómo se protegen.
- Escalone dudas legales, de privacidad o de impacto al usuario a los responsables correspondientes.
Defina criterios de recuperación y revisión
Antes de levantar una medida, compruebe los criterios que se fijaron al aplicarla: si la señal que la motivó ha cambiado, si los eventos se correlacionan de forma consistente y si el tráfico legítimo puede volver a operar sin la misma restricción. No existe un umbral universal de recuperación respaldado por la evidencia disponible; los criterios deben ajustarse al servicio y quedar documentados.
Levante las medidas de forma controlada, verificando sus efectos y manteniendo una vía para reactivarlas si reaparece la anomalía. Después, revise qué registros faltaron, si hubo impacto en usuarios legítimos y si la coordinación entre equipos fue suficiente. Actualice los controles internos sin convertir una respuesta puntual en una regla general no validada.
- Exija evidencia de que la condición que motivó la medida dejó de estar presente o está controlada.
- Compruebe el funcionamiento del flujo legítimo durante la recuperación.
- Documente quién autorizó el levantamiento y qué señales se revisaron.
- Registre lecciones y límites de datos para mejorar futuras investigaciones.
Preguntas frecuentes
¿Un pico de solicitudes SMS confirma SMS pumping?
No. Es una anomalía que puede justificar una investigación, pero debe contrastarse con el contexto del servicio, los registros de la aplicación, la autenticación y la plataforma de mensajería. La evidencia disponible no define criterios universales de confirmación.
¿Un DLR demuestra que el usuario recibió el mensaje o que hubo fraude?
No por sí solo. Un DLR comunica un estado de entrega según la información disponible en la cadena de mensajería. No prueba que una persona haya leído el SMS ni establece la intención detrás de la solicitud.
¿Qué datos conviene preservar durante la investigación?
Conserve los registros relevantes de los sistemas implicados, sus marcas temporales, la procedencia y las referencias necesarias para correlacionarlos. Limite los datos personales y el acceso según las obligaciones legales, contractuales y de seguridad aplicables.
¿Cuánto tiempo deben conservarse los registros?
Depende de la jurisdicción, el tipo de registro y las obligaciones aplicables. La resolución de SUTEL citada contempla un mínimo de cuatro años en el contexto de las medidas que describe; no debe tratarse como un plazo universal para toda organización.
¿Cuándo deben levantarse las medidas de contención?
Cuando se hayan revisado las señales que motivaron la intervención, el riesgo esté controlado según criterios definidos para el servicio y el flujo legítimo pueda recuperarse. Documente la decisión y supervise el efecto del levantamiento.
Fuentes consultadas
- Resolución final sobre medidas regulatorias contra smishing y vishingSUTEL
- Documento de alternativas regulatorias para identificar y medir fraude cibernético en servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Respuesta a comentarios sobre medidas contra fraude cibernético por servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Informe de consulta pública sobre SMSSUTEL