Indagine sullo SMS pumping A2P: conservare le prove e contenere gli abusi
Una guida alla risposta agli avvisi che aiuta a definire l’ambito, confrontare i segnali e adottare misure proporzionate, senza confondere le anomalie di traffico con una frode accertata.
Un’anomalia non conferma da sola lo SMS pumping
Lo SMS pumping è un sospetto abuso legato a richieste automatizzate di messaggi, che possono generare traffico e costi senza corrispondere a un uso legittimo. Un aumento del volume, una concentrazione per destinazione o una variazione della latenza possono giustificare un’indagine, ma nessuno di questi indizi conferma da solo un intento fraudolento.
La delibera di SUTEL sulle misure contro lo smishing e il vishing prevede di distinguere il traffico P2P da quello A2P, verificarne l’origine e analizzare i modelli di frequenza, volume e simmetria. Si tratta di dimensioni utili per osservare il traffico, non di criteri universali che consentano di confermare lo SMS pumping. Le prove disponibili non definiscono soglie generali né un protocollo tecnico di diagnosi.
- Considerate gli avvisi come ipotesi da verificare confrontandole con l’applicazione, l’autenticazione e la piattaforma di messaggistica.
- Registrate separatamente i fatti osservati, le possibili spiegazioni e le conclusioni confermate.
- Prima di applicare blocchi, tenete conto di attività legittime come campagne autorizzate, cambiamenti di prodotto o aumenti della domanda.
Definite l’ambito prima di contenere l’evento
Stabilite una finestra temporale che includa l’inizio dell’anomalia e un periodo di confronto adeguato al modello abituale del servizio. Annotate quando è iniziato l’avviso, quando è stato rilevato e quali cambiamenti operativi si sono verificati nello stesso periodo.
Segmentate i registri disponibili per endpoint o flusso di richieste, campagna o servizio, destinazione e modello delle richieste. Non date per scontato che una categoria specifica spieghi l’evento: documentate quali campi sono disponibili e quali no. Confrontate inoltre il traffico con periodi e servizi che presentano un comportamento legittimo analogo.
La segmentazione aiuta a limitare l’impatto di una misura. Se il segnale compare solo in una parte del flusso, una risposta generalizzata può interrompere l’accesso degli utenti legittimi senza migliorare l’indagine.
- Definite l’intervallo esaminato e la fonte di ciascun riferimento temporale.
- Individuate gli endpoint o i flussi coinvolti e le destinazioni interessate, se i dati sono disponibili.
- Annotate le campagne, le modifiche di configurazione e gli eventi di prodotto pertinenti.
- Separate i segmenti sospetti dal traffico normale senza presumere che la coincidenza temporale dimostri un rapporto di causalità.
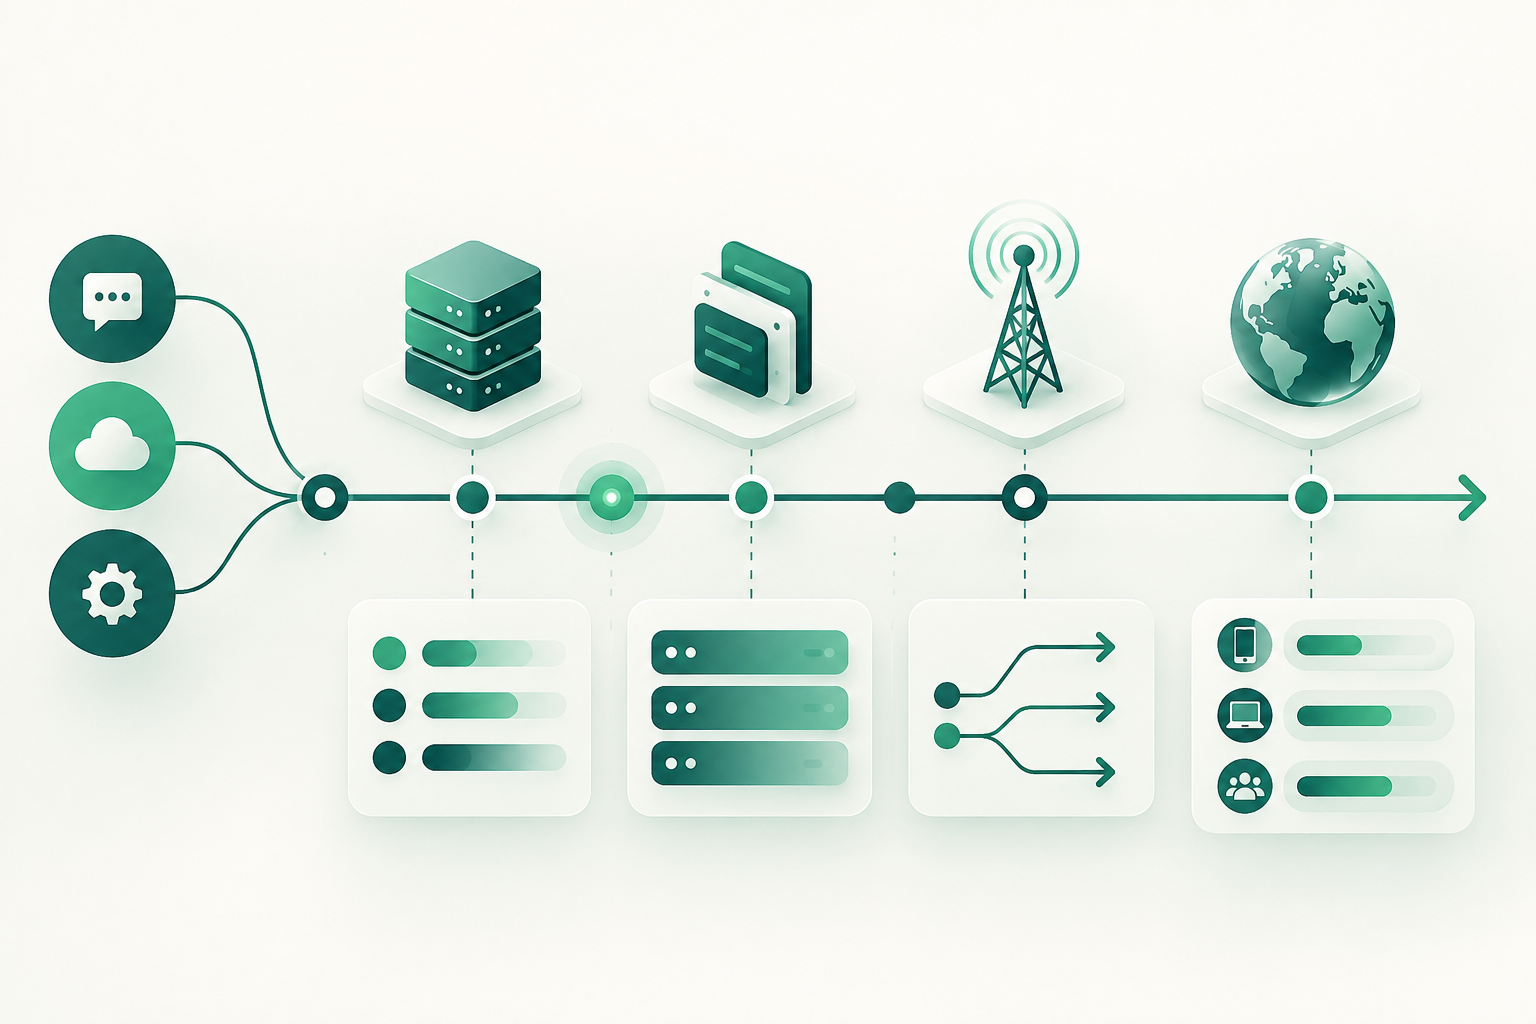
Correlate applicazione, autenticazione e piattaforma SMS
Confrontate gli eventi di richiesta dell’applicazione con i tentativi di autenticazione e i registri di invio della piattaforma SMS. Cercate corrispondenze temporali e relazioni tra gli eventi; conservate anche le discrepanze, perché possono rivelare ritardi, nuovi tentativi o differenze tra i sistemi.
Un DLR comunica uno stato di consegna riportato dalla catena di messaggistica. Non dimostra che una persona abbia letto il messaggio né che la richiesta originale fosse fraudolenta. L’interpretazione dipende dalla semantica dello stato e dalle informazioni riportate da ciascun sistema; la ricevuta di un provider non equivale necessariamente a una verifica indipendente della ricezione sul terminale.
L’analisi può prendere in considerazione frequenza, volume, origine e simmetria delle comunicazioni, dimensioni contemplate dalla delibera di SUTEL. Interpretatele nel loro contesto e tenendo conto dei limiti dei registri disponibili, non come un punteggio automatico di frode.
- Confrontate gli orari e i riferimenti di richiesta, autenticazione e invio, quando esistono identificativi comuni.
- Distinguete le richieste avviate, i tentativi di invio, gli stati DLR e gli esiti dell’autenticazione.
- Documentate i fusi orari, i ritardi e gli eventi senza corrispondenze tra i sistemi.
- Non usate uno stato DLR come prova definitiva di abuso, ricezione effettiva o identità dell’utente.
Conservate ciò che serve e limitate l’esposizione dei dati
Conservare le prove significa mantenere i registri pertinenti così come sono stati raccolti e documentarne la provenienza, il periodo e il responsabile dell’estrazione. Le prove disponibili non prescrivono un protocollo generale di catena di custodia per le indagini sullo SMS pumping; adeguate le prassi agli obblighi legali, contrattuali e di sicurezza applicabili in ciascuna giurisdizione.
Usate riferimenti che consentano di correlare i sistemi solo quando sono necessari per l’indagine. Limitate i dati personali al minimo pertinente, riservate l’accesso a chi partecipa alla risposta e registrate le consultazioni o le esportazioni secondo i controlli interni vigenti. Non esaminate indiscriminatamente il contenuto dei messaggi: SUTEL segnala preoccupazioni relative alla privacy e alla riservatezza nell’analisi degli SMS e osserva inoltre che non sono definiti parametri generali per classificare un messaggio come malevolo.
La delibera di SUTEL prevede la conservazione di registri dettagliati delle comunicazioni per almeno quattro anni nel contesto delle misure descritte e contempla eccezioni documentate per determinati servizi A2P autorizzati. Questo periodo non va applicato automaticamente a tutti i casi o a tutte le giurisdizioni: verificatene l’ambito normativo e le politiche di conservazione pertinenti.
- Registrate quale sistema ha prodotto ciascun dato, quando è stato estratto e chi lo ha gestito.
- Conservate solo i campi necessari all’indagine e proteggete gli originali da modifiche non autorizzate.
- Applicate controlli di accesso e periodi di conservazione conformi alla legge e alle politiche applicabili.
- Quando è praticabile e utile, tenete separati gli identificativi operativi dai dati personali.
Contenete l’evento con misure proporzionate
Il contenimento dovrebbe ridurre il rischio senza trasformare un segnale incompleto in una sanzione generalizzata. Iniziate dal segmento supportato dalle prove più solide e preferite misure circoscritte e rivedibili ai blocchi generali. La scelta concreta dipende dalle capacità di ciascuna applicazione e piattaforma: non tutte dispongono degli stessi controlli.
Se possibile, valutate limiti temporanei alle richieste, controlli di autenticazione aggiuntivi o una revisione umana dei casi dubbi. Definite chi può approvare ciascuna misura, quale impatto si prevede sugli utenti legittimi e quando verrà rivalutata. Evitate di divulgare dettagli operativi che potrebbero rivelare come si attivano i controlli.
Anche le etichette o gli avvisi negativi possono danneggiare utenti e messaggi legittimi. La CRC ha avvertito che una classificazione negativa errata può generare confusione, sfiducia o affaticamento. Valutate quindi l’impatto visibile per l’utente e predisponete una procedura di correzione nel caso in cui una misura coinvolga traffico legittimo.
- Date priorità al controllo più circoscritto in grado di ridurre il rischio osservato.
- Prima di attivare la misura, definite durata, ambito, responsabile e condizioni di revisione.
- Ricorrete alla revisione umana quando il segnale è ambiguo o il costo di un falso positivo è elevato.
- Verificate gli effetti sulle richieste legittime, sull’assistenza e sull’accesso al servizio.
Coordinate responsabili e decisioni
Un’indagine può coinvolgere i team di sicurezza, frodi, prodotto e operazioni di messaggistica, oltre al provider o aggregatore pertinente. Assegnate a una persona la responsabilità del coordinamento del caso e mantenete un registro condiviso delle decisioni, delle prove ancora da raccogliere e delle misure attive.
Condividete con ciascuna parte solo le informazioni necessarie al suo ruolo. Chiarite chi conserva i registri, chi può modificare i controlli e chi decide su un’eccezione o sul ripristino. Se un provider non dispone di un campo richiesto, annotatelo come limitazione invece di trattare l’assenza del dato come prova di frode.
- Nominate un responsabile dell’incidente e un referente per ciascun team coinvolto.
- Mantenete una cronologia di avvisi, consultazioni, decisioni e modifiche ai controlli.
- Concordate quali dati possono essere condivisi e come proteggerli.
- Sottoponete i dubbi legali, di privacy o relativi all’impatto sugli utenti ai responsabili competenti.
Definite i criteri di ripristino e revisione
Prima di rimuovere una misura, verificate i criteri stabiliti al momento della sua applicazione: se il segnale che l’ha motivata è cambiato, se gli eventi si correlano in modo coerente e se il traffico legittimo può tornare a funzionare senza la stessa restrizione. Le prove disponibili non supportano una soglia universale per il ripristino; i criteri devono essere adeguati al servizio e documentati.
Rimuovete le misure in modo controllato, verificandone gli effetti e mantenendo la possibilità di riattivarle se l’anomalia ricompare. In seguito, esaminate quali registri mancavano, se gli utenti legittimi hanno subito un impatto e se il coordinamento tra i team è stato adeguato. Aggiornate i controlli interni senza trasformare una risposta puntuale in una regola generale non convalidata.
- Richiedete prove che la condizione alla base della misura non sia più presente o sia sotto controllo.
- Verificate il funzionamento del flusso legittimo durante il ripristino.
- Documentate chi ha autorizzato la rimozione e quali segnali sono stati esaminati.
- Registrate le lezioni apprese e i limiti dei dati per migliorare le indagini future.
Domande frequenti
Un picco di richieste SMS conferma uno SMS pumping?
No. È un’anomalia che può giustificare un’indagine, ma va confrontata con il contesto del servizio, i registri dell’applicazione, l’autenticazione e la piattaforma di messaggistica. Le prove disponibili non definiscono criteri universali di conferma.
Un DLR dimostra che l’utente ha ricevuto il messaggio o che si è verificata una frode?
Non da solo. Un DLR comunica uno stato di consegna in base alle informazioni disponibili nella catena di messaggistica. Non prova che una persona abbia letto l’SMS né stabilisce l’intento alla base della richiesta.
Quali dati è opportuno conservare durante l’indagine?
Conservate i registri pertinenti dei sistemi coinvolti, i relativi riferimenti temporali, la provenienza e i riferimenti necessari per correlarli. Limitate i dati personali e gli accessi secondo gli obblighi legali, contrattuali e di sicurezza applicabili.
Per quanto tempo devono essere conservati i registri?
Dipende dalla giurisdizione, dal tipo di registro e dagli obblighi applicabili. La delibera di SUTEL citata prevede un minimo di quattro anni nel contesto delle misure descritte; questo periodo non va considerato universale per tutte le organizzazioni.
Quando vanno rimosse le misure di contenimento?
Dopo aver esaminato i segnali che hanno motivato l’intervento, quando il rischio è sotto controllo secondo criteri definiti per il servizio e il flusso legittimo può essere ripristinato. Documentate la decisione e monitorate gli effetti della rimozione.
Fonti consultate
- Resolución final sobre medidas regulatorias contra smishing y vishingSUTEL
- Documento de alternativas regulatorias para identificar y medir fraude cibernético en servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Respuesta a comentarios sobre medidas contra fraude cibernético por servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Informe de consulta pública sobre SMSSUTEL