A2P-SMS-Pumping untersuchen: Beweise sichern und Missbrauch eindämmen
Ein Leitfaden für die Reaktion auf Warnmeldungen: Er hilft, den Umfang einzugrenzen, Signale abzugleichen und verhältnismäßige Maßnahmen zu ergreifen, ohne Verkehrsanomalien mit bestätigtem Betrug gleichzusetzen.
Eine Anomalie allein bestätigt noch kein SMS-Pumping
SMS-Pumping ist der Verdacht auf Missbrauch durch automatisierte Nachrichtenanforderungen, die Verkehr und Kosten verursachen können, ohne einer legitimen Nutzung zu entsprechen. Ein höheres Volumen, eine Konzentration auf bestimmte Ziele oder eine veränderte Latenz können Anlass zu einer Untersuchung geben. Keines dieser Anzeichen bestätigt für sich genommen jedoch eine betrügerische Absicht.
Der Beschluss der SUTEL zu Maßnahmen gegen Smishing und Vishing sieht vor, P2P- von A2P-Verkehr zu unterscheiden, den Ursprung zu überprüfen und Muster bei Rate, Volumen und Symmetrie zu analysieren. Das sind nützliche Dimensionen zur Beobachtung des Verkehrs, aber keine universellen Kriterien zur Bestätigung von SMS-Pumping. Die verfügbaren Informationen legen weder allgemeine Schwellenwerte noch ein technisches Diagnoseprotokoll fest.
- Behandeln Sie Warnmeldungen als Hypothesen, die mit der Anwendung, der Authentifizierung und der Messaging-Plattform abgeglichen werden müssen.
- Halten Sie beobachtete Fakten, mögliche Erklärungen und bestätigte Schlussfolgerungen getrennt fest.
- Berücksichtigen Sie vor einer Sperrung legitime Aktivitäten wie genehmigte Kampagnen, Produktänderungen oder eine gestiegene Nachfrage.
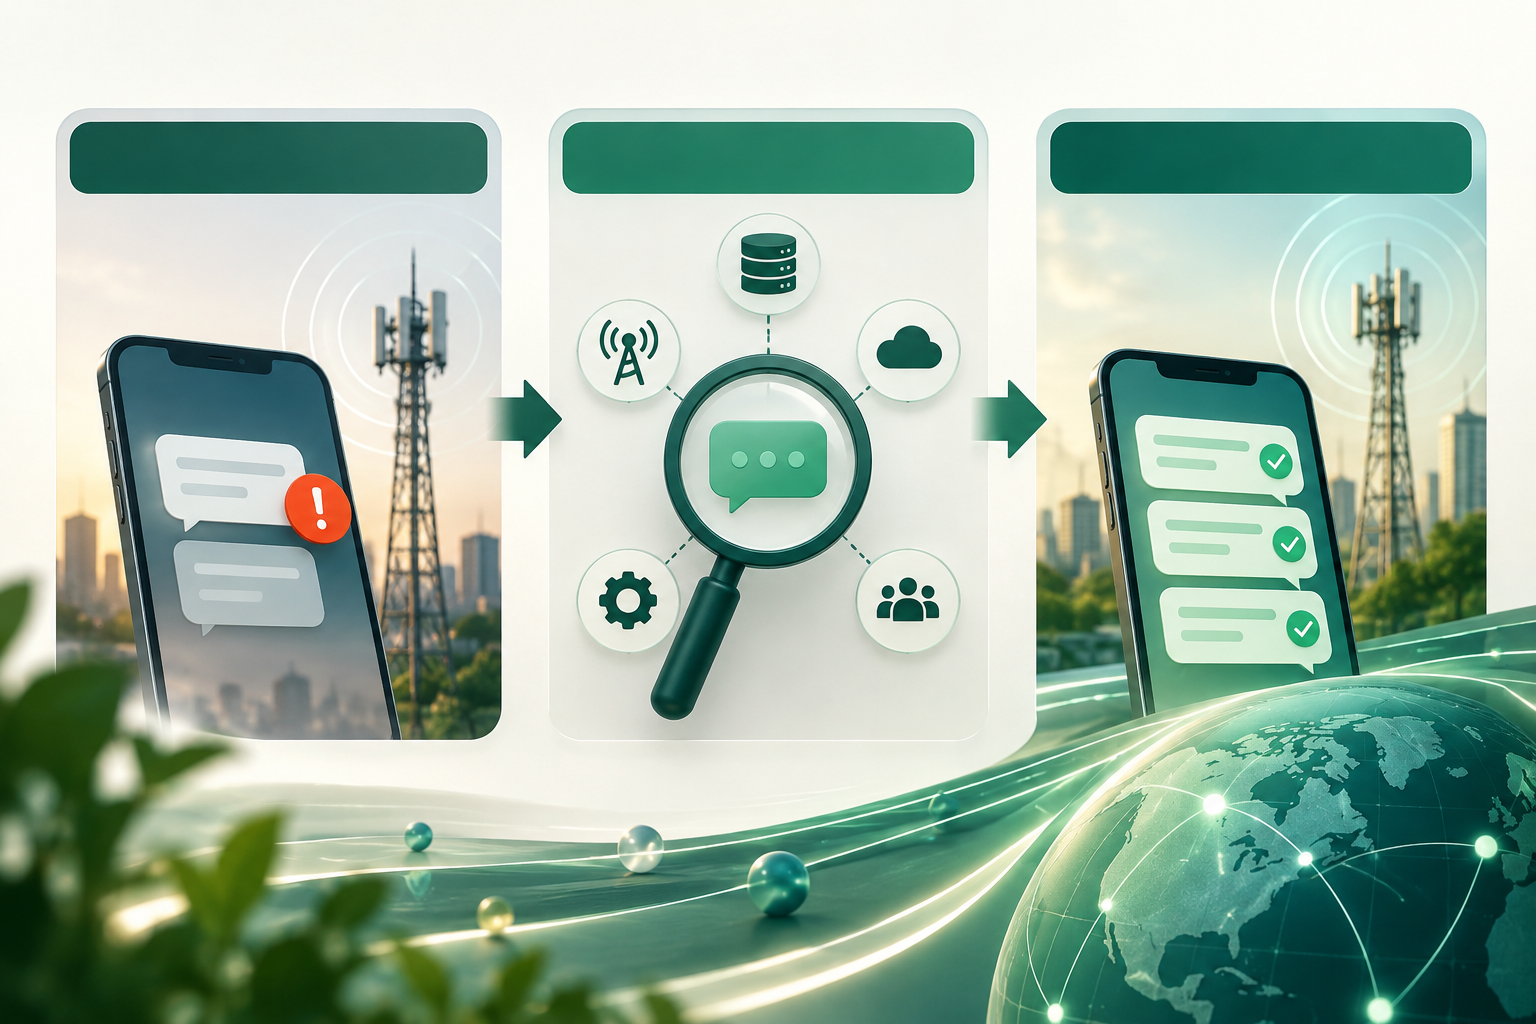
Grenzen Sie den Umfang ein, bevor Sie Maßnahmen ergreifen
Legen Sie ein Zeitfenster fest, das den Beginn der Anomalie und einen für das übliche Verhalten des Dienstes geeigneten Vergleichszeitraum umfasst. Notieren Sie, wann die Warnung begann, wann sie erkannt wurde und welche betrieblichen Änderungen zeitgleich auftraten.
Unterteilen Sie die verfügbaren Protokolle nach Endpunkt oder Anforderungsfluss, Kampagne oder Dienst, Ziel und Anforderungsmuster. Gehen Sie nicht davon aus, dass eine bestimmte Kategorie das Ereignis erklärt: Dokumentieren Sie, welche Felder vorhanden und welche nicht verfügbar sind. Vergleichen Sie den Verkehr außerdem mit Zeiträumen und Diensten, die ein ähnlich legitimes Verhalten aufweisen.
Die Segmentierung hilft, die Auswirkungen einer Maßnahme zu begrenzen. Tritt das Signal nur in einem Teil des Ablaufs auf, kann eine allgemeine Reaktion den Zugang für legitime Nutzer unterbrechen, ohne die Untersuchung voranzubringen.
- Legen Sie den untersuchten Zeitraum und die Quelle jedes Zeitstempels fest.
- Identifizieren Sie die betroffenen Endpunkte oder Abläufe sowie gegebenenfalls die betroffenen Ziele.
- Notieren Sie relevante Kampagnen, Konfigurationsänderungen und Produktereignisse.
- Trennen Sie verdächtige Segmente vom normalen Verkehr, ohne aus zeitlicher Überschneidung auf einen ursächlichen Zusammenhang zu schließen.
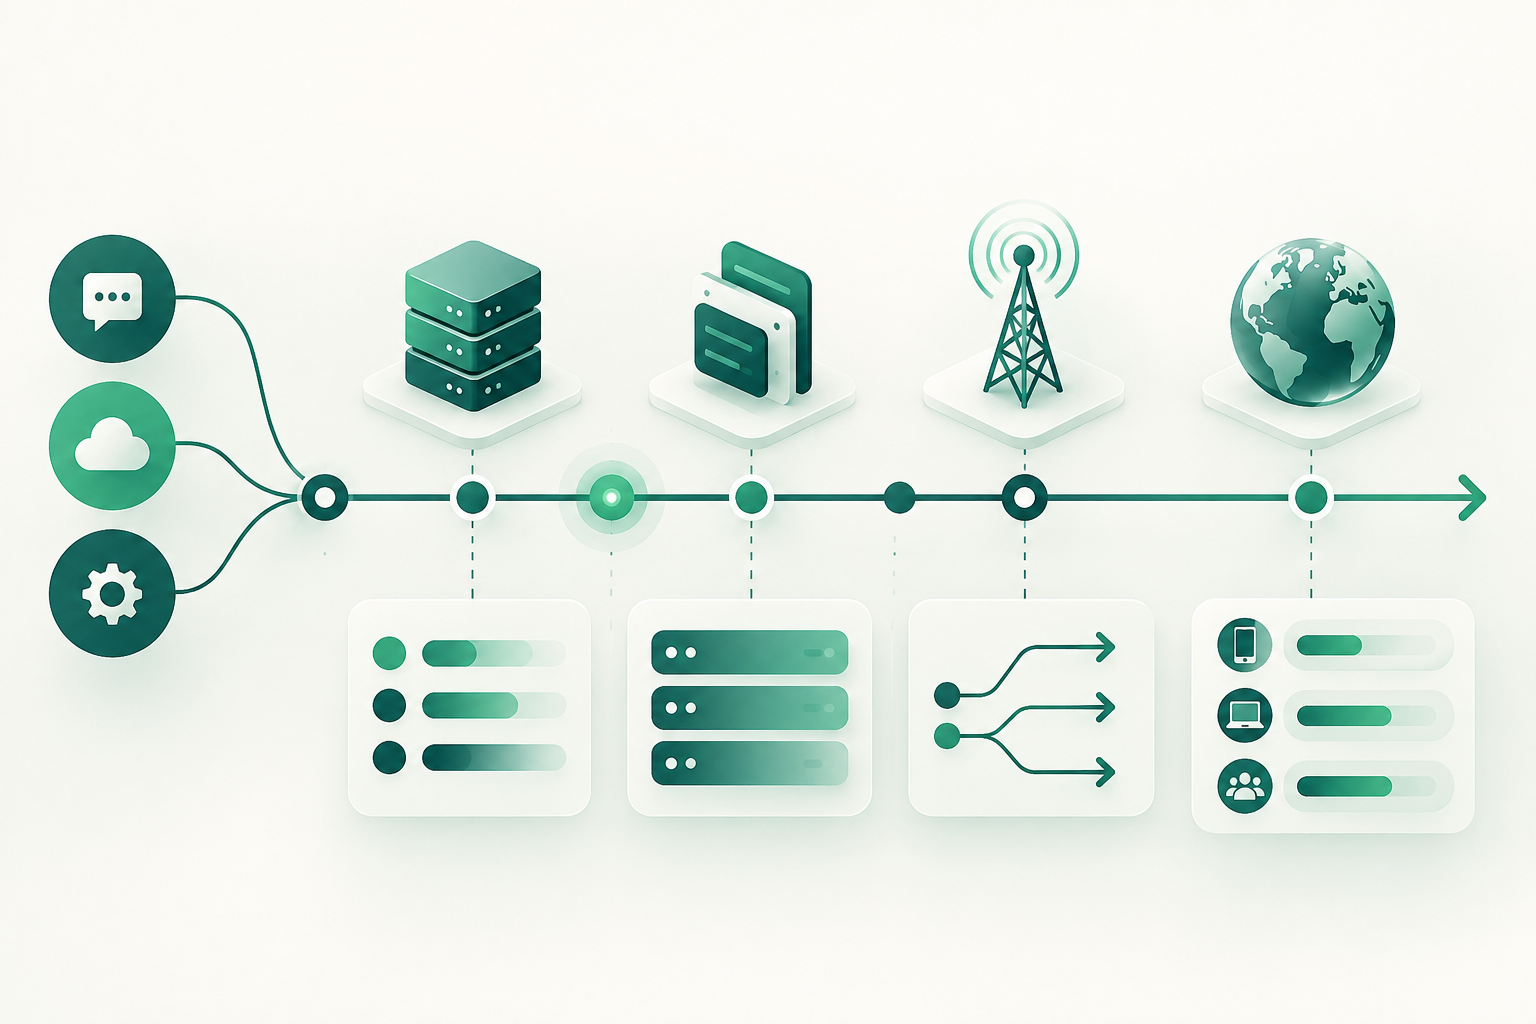
Gleichen Sie Anwendungs-, Authentifizierungs- und SMS-Plattformdaten ab
Vergleichen Sie die Anforderungsereignisse der Anwendung mit den Authentifizierungsversuchen und den Versandprotokollen der SMS-Plattform. Achten Sie auf zeitliche Übereinstimmungen und Beziehungen zwischen Ereignissen. Halten Sie auch Abweichungen fest, denn sie können auf Verzögerungen, Wiederholungsversuche oder Unterschiede zwischen Systemen hinweisen.
Ein DLR informiert über einen Zustellstatus, den die Messaging-Kette meldet. Er beweist weder, dass eine Person die Nachricht gelesen hat, noch, dass die ursprüngliche Anforderung betrügerisch war. Die Interpretation hängt von der Bedeutung des Status und den Angaben des jeweiligen Systems ab. Eine Empfangsbestätigung eines Anbieters ist nicht zwangsläufig eine unabhängige Bestätigung des Empfangs auf dem Endgerät.
Bei der Analyse können Rate, Volumen, Ursprung und Symmetrie der Kommunikation berücksichtigt werden – Dimensionen, die im SUTEL-Beschluss genannt werden. Interpretieren Sie sie im jeweiligen Kontext und unter Berücksichtigung der Grenzen der verfügbaren Protokolle, nicht als automatische Betrugsbewertung.
- Vergleichen Sie Zeitangaben und Anforderungs-, Authentifizierungs- und Versandreferenzen, sofern gemeinsame Kennungen vorliegen.
- Unterscheiden Sie zwischen ausgelösten Anforderungen, Versandversuchen, DLR-Statusmeldungen und Authentifizierungsergebnissen.
- Dokumentieren Sie Zeitzonen, Verzögerungen und Ereignisse, die sich systemübergreifend nicht zuordnen lassen.
- Verwenden Sie einen DLR-Status nicht als schlüssigen Beweis für Missbrauch, tatsächlichen Empfang oder die Identität des Nutzers.
Sichern Sie relevante Daten und begrenzen Sie die Offenlegung
Beweismittel zu sichern bedeutet, relevante Protokolle so aufzubewahren, wie sie erhoben wurden, und ihre Herkunft, den Zeitraum und die für den Export verantwortliche Person zu dokumentieren. Die verfügbaren Informationen schreiben kein allgemeines Verfahren zur Beweiskette für Untersuchungen zu SMS-Pumping vor. Passen Sie die Vorgehensweise an die jeweils geltenden rechtlichen, vertraglichen und sicherheitsbezogenen Verpflichtungen an.
Verwenden Sie Referenzen zur systemübergreifenden Zuordnung nur, wenn sie für die Untersuchung erforderlich sind. Beschränken Sie personenbezogene Daten auf das notwendige Minimum, gewähren Sie nur den an der Reaktion Beteiligten Zugriff und protokollieren Sie Abfragen oder Exporte gemäß den geltenden internen Kontrollen. Prüfen Sie Nachrichteninhalte nicht wahllos: SUTEL verweist auf Bedenken hinsichtlich des Datenschutzes und der Vertraulichkeit bei der Prüfung von SMS und stellt zugleich fest, dass keine allgemeinen Parameter zur Einstufung einer Nachricht als bösartig festgelegt sind.
Der SUTEL-Beschluss sieht im Zusammenhang mit den darin beschriebenen Maßnahmen die Aufbewahrung detaillierter Kommunikationsprotokolle für mindestens vier Jahre vor und nennt dokumentierte Ausnahmen für bestimmte autorisierte A2P-Dienste. Diese Frist darf nicht automatisch auf alle Fälle oder Rechtsordnungen übertragen werden: Prüfen Sie den Geltungsbereich der Vorschriften und die einschlägigen Aufbewahrungsrichtlinien.
- Halten Sie fest, welches System die jeweiligen Daten erzeugt hat, wann sie exportiert wurden und wer sie verwaltet hat.
- Bewahren Sie nur die für die Untersuchung erforderlichen Felder auf und schützen Sie die Originale vor unbefugten Änderungen.
- Wenden Sie Zugriffskontrollen und Aufbewahrungsfristen entsprechend den geltenden Gesetzen und Richtlinien an.
- Trennen Sie operative Kennungen, sofern praktikabel und sinnvoll, von personenbezogenen Daten.
Dämmen Sie den Missbrauch mit verhältnismäßigen Maßnahmen ein
Die Eindämmung soll das Risiko senken, ohne aus einem unvollständigen Signal eine weitreichende Sanktion zu machen. Beginnen Sie mit dem Segment, für das die stärksten Belege vorliegen, und bevorzugen Sie begrenzte, überprüfbare Maßnahmen gegenüber allgemeinen Sperren. Welche Maßnahme geeignet ist, hängt von den Möglichkeiten der jeweiligen Anwendung und Plattform ab; nicht alle verfügen über dieselben Kontrollen.
Prüfen Sie, sofern möglich, zeitlich begrenzte Anforderungslimits, zusätzliche Authentifizierungskontrollen oder eine manuelle Prüfung zweifelhafter Fälle. Legen Sie fest, wer die jeweilige Maßnahme genehmigen darf, welche Auswirkungen auf legitime Nutzer zu erwarten sind und wann sie erneut bewertet wird. Vermeiden Sie die Offenlegung operativer Details, die zeigen könnten, wie Kontrollen ausgelöst werden.
Auch negative Kennzeichnungen oder Warnhinweise können legitime Nutzer und Nachrichten beeinträchtigen. Die CRC hat darauf hingewiesen, dass eine falsche negative Einstufung Verwirrung, Misstrauen oder Ermüdung hervorrufen kann. Bewerten Sie deshalb die für Nutzer sichtbaren Auswirkungen und richten Sie einen Korrekturweg ein, falls eine Maßnahme legitimen Verkehr betrifft.
- Bevorzugen Sie die engste Kontrolle, die das beobachtete Risiko verringert.
- Legen Sie vor Aktivierung der Maßnahme deren Dauer, Umfang, verantwortliche Person und Überprüfungsbedingung fest.
- Setzen Sie bei uneindeutigen Signalen oder hohen Kosten eines falsch positiven Ergebnisses eine manuelle Prüfung ein.
- Prüfen Sie die Auswirkungen auf legitime Anforderungen, den Support und den Zugang zum Dienst.
Stimmen Sie Zuständigkeiten und Entscheidungen ab
An einer Untersuchung können die Bereiche Sicherheit, Betrugsbekämpfung, Produkt, Messaging-Betrieb sowie der zuständige Anbieter oder Aggregator beteiligt sein. Bestimmen Sie eine Person für die Koordination des Falls und führen Sie ein gemeinsames Protokoll über Entscheidungen, ausstehende Belege und aktive Maßnahmen.
Geben Sie jeder Partei nur die Informationen weiter, die sie für ihre Aufgabe benötigt. Klären Sie, wer die Protokolle aufbewahrt, wer Kontrollen ändern darf und wer über Ausnahmen oder die Wiederherstellung entscheidet. Verfügt ein Anbieter nicht über ein angefragtes Datenfeld, halten Sie dies als Einschränkung fest, statt das Fehlen der Daten als Betrugsbeweis zu werten.
- Benennen Sie eine verantwortliche Person für den Vorfall und eine Ansprechperson je beteiligtem Team.
- Führen Sie eine Chronologie der Warnungen, Abfragen, Entscheidungen und Kontrolländerungen.
- Vereinbaren Sie, welche Daten weitergegeben werden dürfen und wie sie zu schützen sind.
- Leiten Sie rechtliche Fragen sowie Fragen zum Datenschutz oder zu Auswirkungen auf Nutzer an die zuständigen Verantwortlichen weiter.
Legen Sie Kriterien für die Wiederherstellung und Überprüfung fest
Prüfen Sie vor dem Aufheben einer Maßnahme die dafür festgelegten Kriterien: Hat sich das auslösende Signal verändert? Lassen sich die Ereignisse konsistent miteinander abgleichen? Kann der legitime Verkehr ohne dieselbe Einschränkung wieder funktionieren? Die verfügbaren Informationen stützen keinen universellen Schwellenwert für die Wiederherstellung. Die Kriterien sollten auf den jeweiligen Dienst zugeschnitten und dokumentiert sein.
Heben Sie Maßnahmen kontrolliert auf, überprüfen Sie ihre Auswirkungen und halten Sie eine Möglichkeit zur erneuten Aktivierung bereit, falls die Anomalie wieder auftritt. Prüfen Sie anschließend, welche Protokolle fehlten, ob legitime Nutzer betroffen waren und ob die Abstimmung zwischen den Teams ausreichte. Aktualisieren Sie die internen Kontrollen, ohne aus einer Einzelfallreaktion eine nicht validierte allgemeine Regel abzuleiten.
- Verlangen Sie Belege dafür, dass der Anlass der Maßnahme nicht mehr vorliegt oder unter Kontrolle ist.
- Prüfen Sie während der Wiederherstellung, ob der legitime Ablauf ordnungsgemäß funktioniert.
- Dokumentieren Sie, wer die Aufhebung genehmigt hat und welche Signale geprüft wurden.
- Halten Sie Erkenntnisse und Datenbeschränkungen fest, um künftige Untersuchungen zu verbessern.
Häufige Fragen
Bestätigt ein sprunghafter Anstieg von SMS-Anforderungen SMS-Pumping?
Nein. Eine solche Anomalie kann eine Untersuchung rechtfertigen, muss jedoch im Kontext des Dienstes sowie anhand der Protokolle der Anwendung, der Authentifizierung und der Messaging-Plattform überprüft werden. Die verfügbaren Informationen legen keine universellen Bestätigungskriterien fest.
Beweist ein DLR, dass der Nutzer die Nachricht erhalten hat oder Betrug vorliegt?
Nicht für sich genommen. Ein DLR meldet anhand der in der Messaging-Kette verfügbaren Informationen einen Zustellstatus. Es beweist weder, dass eine Person die SMS gelesen hat, noch belegt es die Absicht hinter der Anforderung.
Welche Daten sollten während der Untersuchung gesichert werden?
Sichern Sie relevante Protokolle der beteiligten Systeme, ihre Zeitstempel, ihre Herkunft und die für den Abgleich erforderlichen Referenzen. Begrenzen Sie personenbezogene Daten und den Zugriff entsprechend den geltenden rechtlichen, vertraglichen und sicherheitsbezogenen Verpflichtungen.
Wie lange müssen die Protokolle aufbewahrt werden?
Das hängt von der Rechtsordnung, der Art des Protokolls und den geltenden Verpflichtungen ab. Der zitierte SUTEL-Beschluss sieht im Zusammenhang mit den darin beschriebenen Maßnahmen eine Mindestdauer von vier Jahren vor. Diese Frist ist nicht als allgemeine Vorgabe für jede Organisation zu verstehen.
Wann sollten Eindämmungsmaßnahmen aufgehoben werden?
Wenn die auslösenden Signale überprüft wurden, das Risiko anhand der für den Dienst festgelegten Kriterien unter Kontrolle ist und der legitime Ablauf wiederhergestellt werden kann. Dokumentieren Sie die Entscheidung und überwachen Sie die Auswirkungen der Aufhebung.
Verwendete Quellen
- Resolución final sobre medidas regulatorias contra smishing y vishingSUTEL
- Documento de alternativas regulatorias para identificar y medir fraude cibernético en servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Respuesta a comentarios sobre medidas contra fraude cibernético por servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Informe de consulta pública sobre SMSSUTEL