Kontext bei A2P-SMS: Was Sie für datenschutzgerechte Untersuchungen protokollieren sollten
Gestalten Sie Betriebsprotokolle so, dass sich A2P-Vorfälle nachvollziehen lassen, ohne Nachrichteninhalte zu duplizieren oder technische Statusmeldungen mit Nachweisen für Empfang oder Einwilligung zu verwechseln.
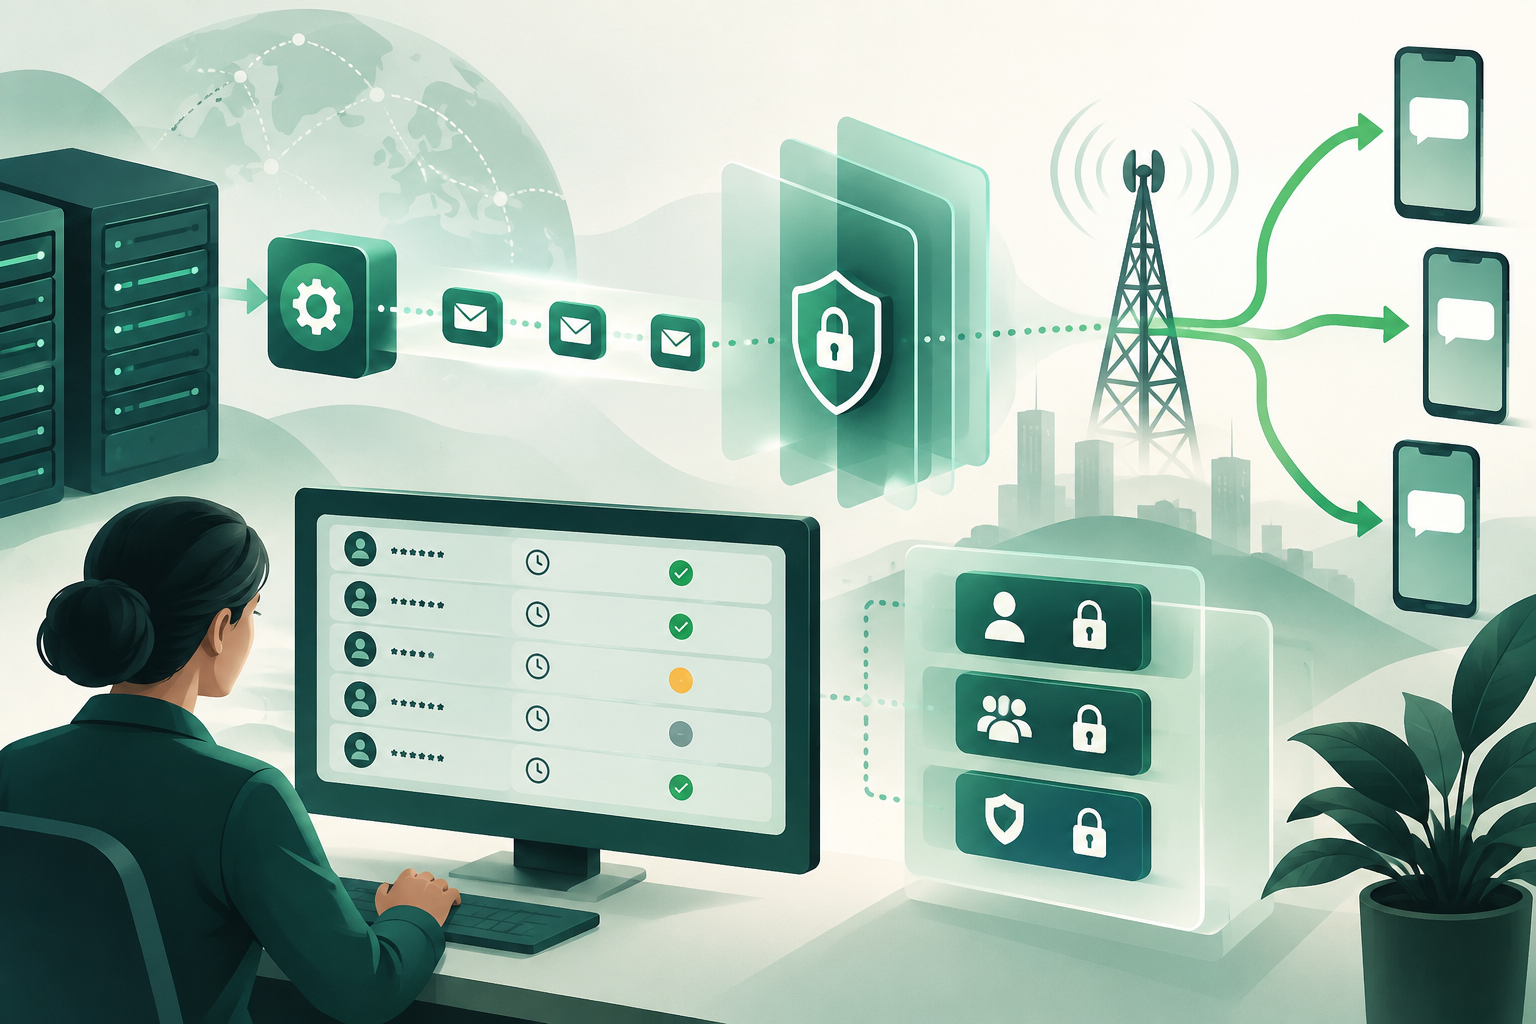
Für die Untersuchung eines Vorfalls muss keine Nachrichtenkopie aufbewahrt werden
Ein nützliches Betriebsprotokoll ermöglicht es, Ereignisse zu verknüpfen und den Weg einer SMS nachzuvollziehen: wann sie angefordert wurde, welches System sie verarbeitet hat, über welche Route sie versendet werden sollte und welche Statusmeldungen eingingen. Das bedeutet nicht, dass das technische Protokoll den Nachrichtentext, Einwilligungsdaten und sämtliche Empfängerinformationen enthalten muss.
Praktisch sollten Sie trennen, welche Daten zur Diagnose des Transports erforderlich sind und welche für andere Zwecke benötigt werden. Legen Sie vor dem Hinzufügen eines Feldes fest, welche Untersuchungsfrage es beantwortet, wer darauf zugreift und wie lange es benötigt wird. Wenn eine Transaktionskennung Ereignisse verknüpfen kann, muss die Telefonnummer möglicherweise nicht zusätzlich in jedem Protokolleintrag im Klartext gespeichert werden.
Datensparsamkeit ist hier ein Gestaltungsprinzip. Sie bedeutet nicht, dass es einen universellen Feldsatz oder eine für alle geltende gesetzliche Aufbewahrungsfrist gibt. Die Pflichten hängen von der Rechtsordnung, der Rolle der jeweiligen Organisation und dem konkreten Zweck ab. Stimmen Sie diese mit den zuständigen Rechts- und Datenschutzverantwortlichen ab.
- Gestalten Sie Protokolle so, dass sie klar definierte betriebliche Fragen beantworten, statt vorsorglich Daten anzuhäufen.
- Trennen Sie Transport, Einwilligung, Abrechnung und Inhalt nach Möglichkeit in verschiedene Systeme oder logisch getrennte Datensätze.
- Dokumentieren Sie Herkunft und Einschränkungen aller Daten, die bei einer Untersuchung verwendet werden.
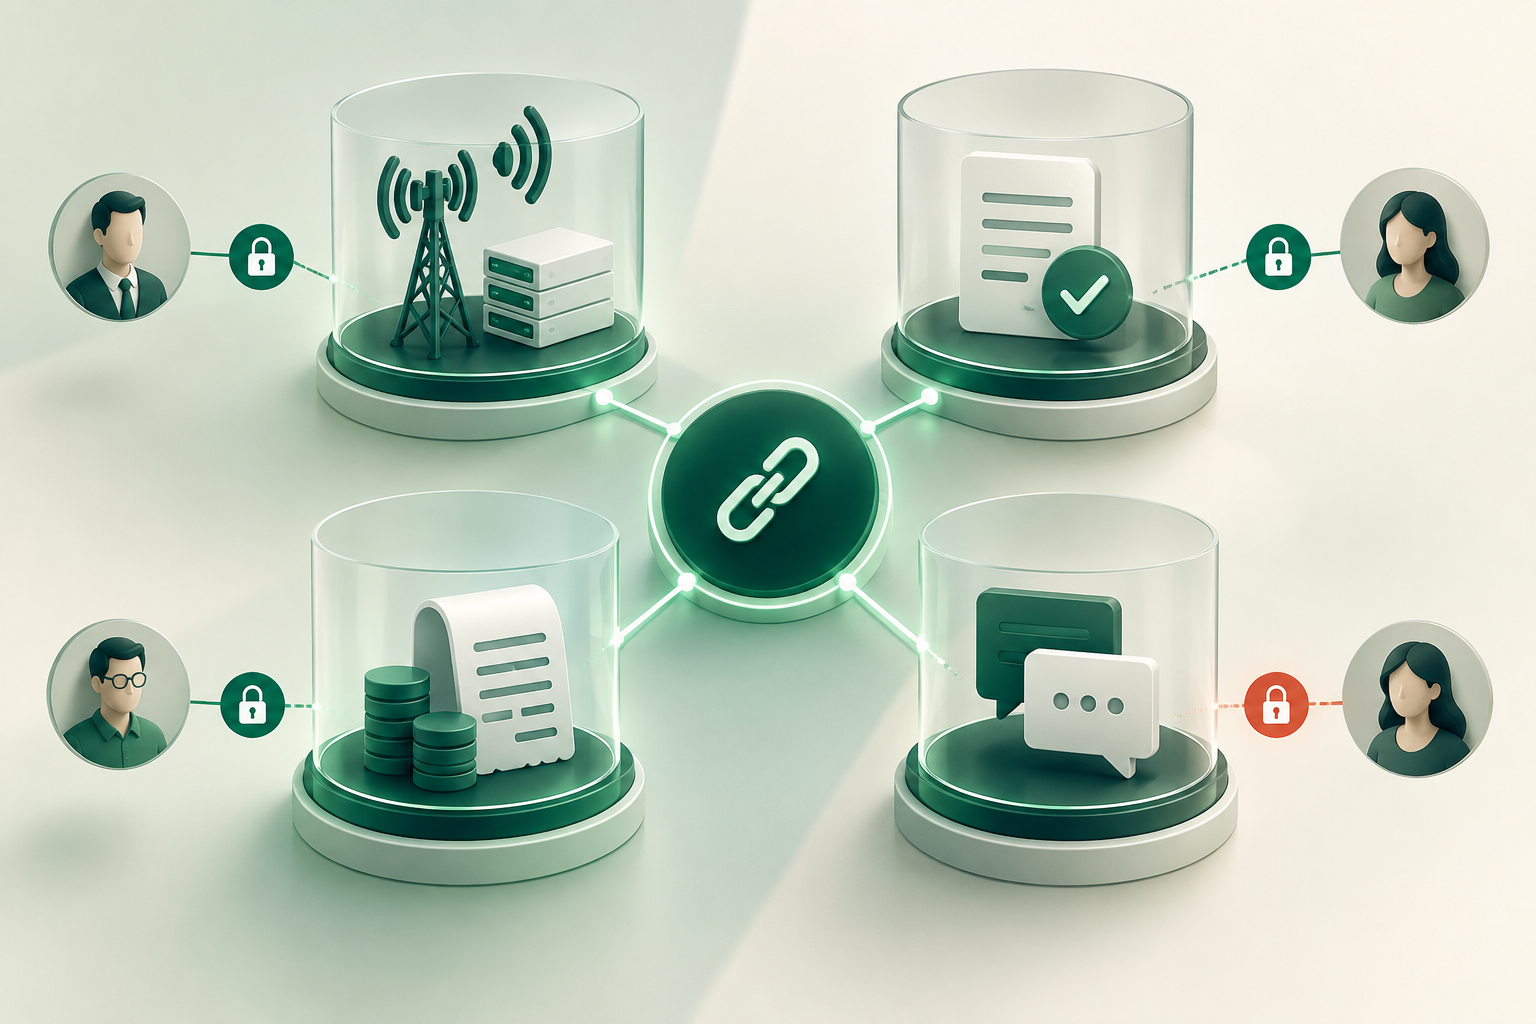
Zwecke und Belegquellen voneinander trennen
Transportprotokolle helfen dabei, Versuche, Antworten und technische Ereignisse nachzuvollziehen. Nachweise zur Einwilligung dokumentieren die Grundlage und den Kontext der Zustimmung oder einer anderen für den Versand geltenden Voraussetzung. Für die Abrechnung sind Daten erforderlich, mit denen sich Gebühren und Abstimmungen begründen lassen. Inhalte können, wenn sie aufbewahrt werden müssen, wegen ihrer Sensibilität und des jeweiligen Aufbewahrungszwecks andere Kontrollen erfordern.
Behandeln Sie eine genehmigte Vorlage nicht als Beleg dafür, dass eine bestimmte Person dem Empfang einer Nachricht zugestimmt hat. Im von der CRC angeführten kolumbianischen Verfahren prüft die Validierung einer Vorlage, ob Inhalt, angegebene Versandart und genannte Einwilligungsart zusammenpassen. Im Text wird außerdem klargestellt, dass diese Validierung nicht bedeutet, die konkreten Werte dynamischer Felder für einzelne Nutzer zu prüfen, zu genehmigen oder zu speichern. Diese Aussage bezieht sich auf das genannte Verfahren und legt keine universelle Protokollierungsregel für andere Länder oder Systeme fest.
Wenn eine Untersuchung also den Nachweis der Einwilligung eines Empfängers erfordert, suchen Sie diesen im dafür vorgesehenen Prozess oder System. Ein Versandprotokoll kann über einen kontrollierten Verweis mit diesem Nachweis verknüpft werden, sollte ihn aber nicht als Ersatz darstellen.
- Ordnen Sie jedem Datensatz einen konkreten Zweck zu: Transport, Einwilligung, Abrechnung oder Inhalt.
- Speichern Sie verknüpfbare Verweise, statt Daten aus einem anderen System zu kopieren, wenn diese Kopie nicht erforderlich ist.
- Unterscheiden Sie zwischen der Validierung einer Vorlage und dem Nachweis einer individuellen Einwilligung.
Minimale Betriebsfelder: Was Sie erfassen sollten und mit welcher Sicherheit
Ein erstes Schema kann eine Ereigniskennung und eine systemübergreifend verknüpfbare Kennung enthalten; einen Verweis auf das Ziel, nach Möglichkeit pseudonymisiert; die Art des Datenverkehrs; den angegebenen Absender; das bekannte Zielnetz und den bekannten Betreiber samt Angabe, wie diese Information ermittelt wurde; die gewählte Route oder den Anbieter; Zeitstempel für jede Phase sowie eingegangene Statusmeldungen oder Antworten.
Diese Liste ist weder ein verbindlicher Standard noch eine Garantie dafür, dass sich jeder Vorfall aufklären lässt. Passen Sie sie an den tatsächlichen Ablauf an und halten Sie die Herkunft der Daten fest. Unterscheiden Sie beispielsweise zwischen einem vor dem Versand abgeleiteten Betreiber, dem von einem Anbieter gemeldeten Betreiber und einem später eingegangenen Status. Wenn Herkunft, Zeitzone oder Bedeutung eines Status unbekannt sind, kennzeichnen Sie diese Unsicherheit, statt die Information als überprüfte Tatsache darzustellen.
Erfassen Sie Zeitstempel am besten für jedes Ereignis und geben Sie die Zeitzone an oder verwenden Sie eine zwischen den Systemen vereinbarte gemeinsame Darstellung. Erfinden Sie keinen Zeitstempel für den Empfang auf dem Endgerät, wenn lediglich eine Antwort des Anbieters vorliegt. Halten Sie für jeden Übergang genügend Kontext fest, um das Ereignis mit dem vorherigen zu verknüpfen, ohne automatisch den SMS-Inhalt aufzunehmen.
- Kennungen: Ereignis, Anfrage und systemübergreifende Korrelation, mit Regeln zur Vermeidung von Kollisionen.
- Kontext: Art des Datenverkehrs, Absender sowie bekanntes Ziel oder bekannter Betreiber, einschließlich Herkunft oder Vertrauensgrad.
- Route: versuchter Anbieter oder Versandweg, entsprechend den tatsächlichen Angaben des jeweiligen Systems.
- Zeitangaben und Status: Zeitstempel je Phase, Quellsystem und empfangener Wert, wobei die ursprüngliche Bedeutung erhalten bleibt.
Das Ziel pseudonymisieren, ohne die Verknüpfbarkeit zu verlieren
Eine Telefonnummer durch ein Token zu ersetzen, kann ihre Sichtbarkeit in Betriebswerkzeugen verringern. Dadurch wird das Protokoll jedoch nicht automatisch anonym. Wenn sich das Token mithilfe einer Zuordnungstabelle, eines Schlüssels oder zusätzlicher Informationen mit der Nummer verbinden lässt, kann der Datensatz unter diesem Verfahren weiterhin eine Verknüpfung ermöglichen.
Wählen Sie die Technik nach dem tatsächlichen Bedarf. Wenn es genügt, innerhalb eines Systems zu erkennen, dass zwei Ereignisse dasselbe Ziel betreffen, verwenden Sie eine stabile Kennung und beschränken Sie, wer sie auflösen darf. Ist eine systemübergreifende Korrelation erforderlich, vereinbaren Sie eine gemeinsame Methode und einen klaren Geltungsbereich. Vermeiden Sie es, Kennungen unterschiedslos in Kontexten wiederzuverwenden, die nicht miteinander verknüpft werden müssen. Zuordnungstabellen oder Schlüssel sollten getrennt von den Protokollen gespeichert werden; der Zugriff darauf ist auf begründete Funktionen zu beschränken.
Prüfen Sie das Verfahren anhand realer Aufgaben, etwa der Untersuchung von Wiederholungsversuchen, dem Abgleich von Statusmeldungen oder der Bearbeitung eines Vorfalls. Ändert sich das Token bei jedem Ereignis, kann es die Verknüpfung verhindern. Wird es zu breit wiederverwendet, kann es die Verknüpfung von Aktivitäten erleichtern. Die Entscheidung muss den betrieblichen Nutzen gegen die Offenlegung abwägen, ohne anzunehmen, dass eine bestimmte Technik automatisch Anonymisierung bewirkt oder allein eine gesetzliche Pflicht erfüllt.
- Legen Sie fest, ob Sie innerhalb eines Systems oder systemübergreifend korrelieren müssen.
- Trennen und schützen Sie Schlüssel oder Tabellen, mit denen sich die Telefonnummer wiederherstellen lässt.
- Dokumentieren Sie Geltungsbereich, Verantwortliche und zulässige Verwendungen der Kennung.
- Bezeichnen Sie Daten nicht als anonym, wenn sie weiterhin einer Person zugeordnet werden können.
Was Bestätigungen und DLR belegen – und was nicht
Eine Bestätigung oder DLR liefert einen Nachweis für ein Ereignis gemäß dem System, das sie erzeugt hat, und der Bedeutung, die dieses System dem Status zuweist. Sie kann helfen, die Verarbeitung eines Versands nachzuvollziehen. Ihr Aussagewert hängt jedoch von der Route, der Integration, der Definition des Status und der Zuverlässigkeit der empfangenen Informationen ab. Bewahren Sie den ursprünglichen Status und die Quelle auf. Ergänzen Sie eine interne Interpretation nur, wenn sie klar als solche gekennzeichnet ist.
Der Eingang einer DLR beweist für sich genommen weder, dass eine Person die Nachricht gelesen hat, noch dass der Inhalt auf einem bestimmten Endgerät angezeigt wurde oder dass der Empfänger die Person ist, für die er sich ausgibt. Sie beweist auch keine Einwilligung. Bietet der Anbieter für die gestellte Frage keine ausreichenden Nachweise, dokumentieren Sie diese Einschränkung und bitten Sie um Klärung oder zusätzliche Belege, statt den Gewissheitsgrad zu erhöhen.
Eine HLR-Abfrage kann je nach Werkzeug und Kontext Informationen über das Netz liefern. Sie beweist jedoch weder eine Einwilligung noch Identität oder Inhaberschaft der Nummer und garantiert auch keine Zustellung. Verwenden Sie sie nicht, um aus einer Annahme über das Ziel eine Behauptung über den Empfang zu machen.
- Erfassen Sie, wer die Bestätigung ausgegeben hat, wann sie einging und welche Statusdefinition die Integration bereitstellt.
- Trennen Sie den empfangenen Status von einer betrieblichen Schlussfolgerung und vom verifizierten Empfang auf dem Endgerät.
- Wenden Sie sich an den Anbieter, wenn die eigenen Protokolle kein Ergebnis erkennen lassen, und halten Sie die bestehende Unsicherheit fest.
Zugriff, Export und Prüfung von Abfragen
Beschränken Sie jeden Zugriff auf die Funktionen, die ihn benötigen. Ein Team, das die Verfügbarkeit von Versandwegen prüft, benötigt möglicherweise Kennungen und Statusmeldungen, aber nicht unbedingt Zugriff auf Inhalte oder die Möglichkeit, Nummern aufzulösen. Ein Team mit Berechtigung zur Untersuchung eines konkreten Falls kann vorübergehend detailliertere Daten benötigen; dafür sollten Anlass und Umfang dokumentiert und begrenzt werden.
Kontrollieren Sie auch Exporte, Supportwerkzeuge und Arbeitskopien. Halten Sie je nach Gestaltung und Kontrollbedarf mindestens fest, wer sensible Daten abgefragt oder exportiert hat, wann dies geschah und zu welchem Zweck. Prüfen Sie, ob technische Konten und Anbieterzugriffe noch den aktuellen Aufgaben entsprechen. Gehen Sie nicht davon aus, dass Daten ausschließlich in einer internen Benutzeroberfläche kopiert werden.
Richten Sie ein Verfahren ein, um Berechtigungen zu erteilen, zu überprüfen und zu entziehen. Die vorliegenden Informationen legen weder einen universellen Kontrollsatz fest noch ersetzen sie eine Sicherheitsanalyse oder die Prüfung geltender Pflichten. Konkrete Berechtigungen müssen an die jeweilige Umgebung und das Risiko angepasst werden.
- Trennen Sie Berechtigungen für Statusabfragen, Token-Auflösung, Exporte und den Zugriff auf Inhalte.
- Verlangen Sie für Ausnahmen eine Begründung und prüfen Sie regelmäßig, wer noch Zugriffsrechte besitzt.
- Berücksichtigen Sie Hilfswerkzeuge, Exporte und Supportzugriffe im Dateninventar.
Aufbewahren und löschen: nach Zweck, nicht nach Gewohnheit entscheiden
Die verfügbaren Informationen begründen keine universelle Aufbewahrungsfrist für A2P-Betriebsprotokolle. Legen Sie die Dauer anhand des Zwecks, der für die jeweilige Organisation geltenden Pflichten und eines begründbaren betrieblichen Bedarfs fest. Wenn Transport, Einwilligung, Abrechnung oder Inhalte unterschiedlichen Zwecken und Anforderungen dienen, können für die jeweiligen Datensätze unterschiedliche Fristen gelten.
Dokumentieren Sie, welches Ereignis die Frist auslöst, wer Ausnahmen genehmigt und wie die Löschung in Primärsystemen, Exporten und Arbeitskopien umgesetzt wird. Überprüfen Sie die Richtlinie, wenn sich Abläufe, Anbieter oder Untersuchungsbedürfnisse ändern. Besteht eine gesetzliche Pflicht oder muss im Rahmen einer Untersuchung aufbewahrt werden, stimmen Sie die Verarbeitung mit den zuständigen Verantwortlichen ab, bevor die routinemäßige Löschung erfolgt.
Die in der genannten kolumbianischen Resolution erwähnte monatlich verlängerbare Gültigkeit bezieht sich auf genehmigte Vorlagen und bestimmte Fälle ihrer Deaktivierung. Sie legt nicht fest, wie lange Nachrichten, DLR oder personenbezogene Protokolle aufbewahrt werden müssen.
- Verknüpfen Sie jede Frist mit einem Zweck und einer dokumentierten Pflicht oder Notwendigkeit.
- Legen Sie Regeln für Ausnahmen, Überprüfungen und die Löschung an allen relevanten Speicherorten fest.
- Leiten Sie die Aufbewahrungsfrist für Transportprotokolle nicht aus der Gültigkeit einer A2P-Vorlage ab.
Praktischer Ablauf zur Untersuchung eines Falls
1. Formulieren Sie die Frage, zum Beispiel, ob eine Anfrage angenommen wurde, welche Route versucht wurde oder welchen Status eine Integration zurückgab. Fordern Sie nicht sofort den vollständigen Nachrichteninhalt an, wenn sich die Frage anhand von Ereignissen und Statusmeldungen beantworten lässt.
2. Suchen Sie die verknüpfbare Kennung und rekonstruieren Sie die Abfolge anhand der Zeitstempel und verfügbaren Quellen. Prüfen Sie, ob die Uhren und Statusdefinitionen vergleichbar sind. Bewahren Sie die Originalwerte auf und kennzeichnen Sie Schlussfolgerungen als solche.
3. Wenn die Untersuchung eine Zuordnung zum Ziel erfordert, lassen Sie das Token über ein autorisiertes Verfahren auflösen. Prüfen Sie nur die erforderlichen Daten und halten Sie diese Abfrage getrennt vom allgemeinen Protokoll.
4. Vergleichen Sie die eigenen Statusmeldungen mit den vom Anbieter erhaltenen Daten. Klären die Nachweise den Ausgang nicht, bitten Sie den Anbieter um verfügbare Details und dokumentieren Sie dessen Antwort sowie die verbleibende Unsicherheit. Machen Sie aus einer DLR oder einer HLR-Abfrage keinen Beleg für Leseverhalten, Identität oder Einwilligung.
5. Schließen Sie den Fall mit einer Schlussfolgerung ab, die dem Aussagewert der Belege entspricht. Dokumentieren Sie Einschränkungen und wenden Sie die festgelegten Aufbewahrungs- und Löschregeln an. Betrifft der Vorfall eine rechtliche oder datenschutzbezogene Frage, leiten Sie ihn an die zuständigen Verantwortlichen weiter.
- Konkrete Frage → Korrelation → Prüfung der Ereignisse → autorisierte Abfrage → Abgleich mit dem Anbieter → Schlussfolgerung, die sich auf die Belege beschränkt.
- Ein gutes Protokoll verringert den Bedarf an Inhalten und identifizierenden Daten, garantiert aber nicht, dass sich alle externen Ereignisse verifizieren lassen.
- Überprüfen Sie das Schema, wenn Untersuchungen wiederholt von Feldern abhängen, die derzeit nicht erfasst werden.
Häufige Fragen
Welche Felder sollte ein A2P-SMS-Betriebsprotokoll enthalten?
Als Ausgangspunkt kommen verknüpfbare Kennungen, die Art des Datenverkehrs, Absender, bekanntes Ziel oder bekannten Betreiber samt Herkunft, die versuchte Route, Zeitstempel je Phase und eingegangene Statusmeldungen infrage. Passen Sie die Auswahl an den Ablauf und die betriebliche Fragestellung an. Es handelt sich weder um eine universelle Liste noch um eine allgemeine gesetzliche Vorgabe.
Beweist eine DLR, dass der Empfänger die SMS erhalten oder gelesen hat?
Nicht für sich genommen. Eine DLR ist ein von einem System gemeldeter Status, dessen Bedeutung von der Route und der Integration abhängt. Sie beweist nicht notwendigerweise, dass die Nachricht auf einem Endgerät angezeigt oder gelesen wurde oder dass eine Einwilligung vorlag.
Wird ein Protokoll durch die Pseudonymisierung einer Telefonnummer anonym?
Nicht unbedingt. Lässt sich die Telefonnummer mithilfe eines Schlüssels, einer Tabelle oder zusätzlicher Informationen wieder zuordnen, kann das Token eine erneute Verknüpfung ermöglichen. Schützen Sie diese Mechanismen und begrenzen Sie Zweck und Umfang der Korrelation.
Wie lange müssen A2P-Protokolle aufbewahrt werden?
Die verfügbaren Informationen begründen keine universelle Frist. Legen Sie die Aufbewahrung anhand des Zwecks, des betrieblichen Bedarfs und der für die jeweilige Organisation und Rechtsordnung geltenden Pflichten fest und dokumentieren Sie sie. Sehen Sie regelmäßige Überprüfungen und Löschregeln vor.
Beweist eine genehmigte A2P-Vorlage die Einwilligung einer Person?
Nein. Im genannten kolumbianischen Verfahren prüft die Vorlagenvalidierung, ob Inhalt, angegebene Versandart und genannte Einwilligungsart zusammenpassen. Sie bedeutet jedoch nicht, dass nutzerspezifische dynamische Werte geprüft oder gespeichert werden. Für sich genommen beweist diese Validierung keine individuelle Einwilligung.
Bestätigt eine HLR-Abfrage die Identität oder garantiert sie die Zustellung?
Nein. Eine HLR-Abfrage beweist weder Einwilligung noch Identität oder Inhaberschaft der Nummer und garantiert auch keine Zustellung. Interpretieren Sie die Ergebnisse entsprechend dem tatsächlichen Leistungsumfang des verwendeten Werkzeugs.
Verwendete Quellen
- Resolución CRC 8308: aprobación y gestión de plantillas A2PComisión de Regulación de Comunicaciones de Colombia (CRC)
- Protección de datos: marco de la Unión EuropeaComisión Europea