Contesto dei messaggi A2P SMS: cosa registrare per indagare sugli incidenti nel rispetto della privacy
Progetta registri operativi che aiutino a ricostruire gli incidenti A2P senza duplicare i contenuti né confondere gli stati tecnici con prove di ricezione o consenso.
Per indagare su un incidente non serve conservare una copia del messaggio
Un registro operativo utile consente di correlare gli eventi e ricostruire il percorso di un SMS: quando è stato richiesto, quale sistema lo ha elaborato, su quale rotta si è tentato di instradarlo e quali stati sono stati ricevuti. Questo non implica che il registro tecnico debba replicare il corpo del messaggio, i dati sul consenso e tutte le informazioni sul destinatario.
La scelta pratica consiste nel separare ciò che serve per diagnosticare il trasporto da ciò che serve per altre finalità. Prima di aggiungere un campo, definisci a quale domanda d'indagine risponde, chi lo consulterà e per quanto tempo è necessario. Se un identificativo di transazione consente di correlare gli eventi, potrebbe non essere necessario memorizzare anche il numero in chiaro in ogni registro.
La minimizzazione, in questo caso, è un criterio di progettazione, non l'affermazione che esista un insieme universale di campi o un termine di conservazione legale valido per tutti. Gli obblighi dipendono dalla giurisdizione, dal ruolo di ciascuna organizzazione e dalla finalità specifica; è opportuno verificarli con i responsabili legali e della privacy.
- Progetta i registri per rispondere a domande operative definite, non per accumulare dati nel dubbio.
- Quando possibile, separa trasporto, consenso, fatturazione e contenuti in sistemi o insiemi logici distinti.
- Documenta l'origine e i limiti di ogni dato utilizzato nell'indagine.
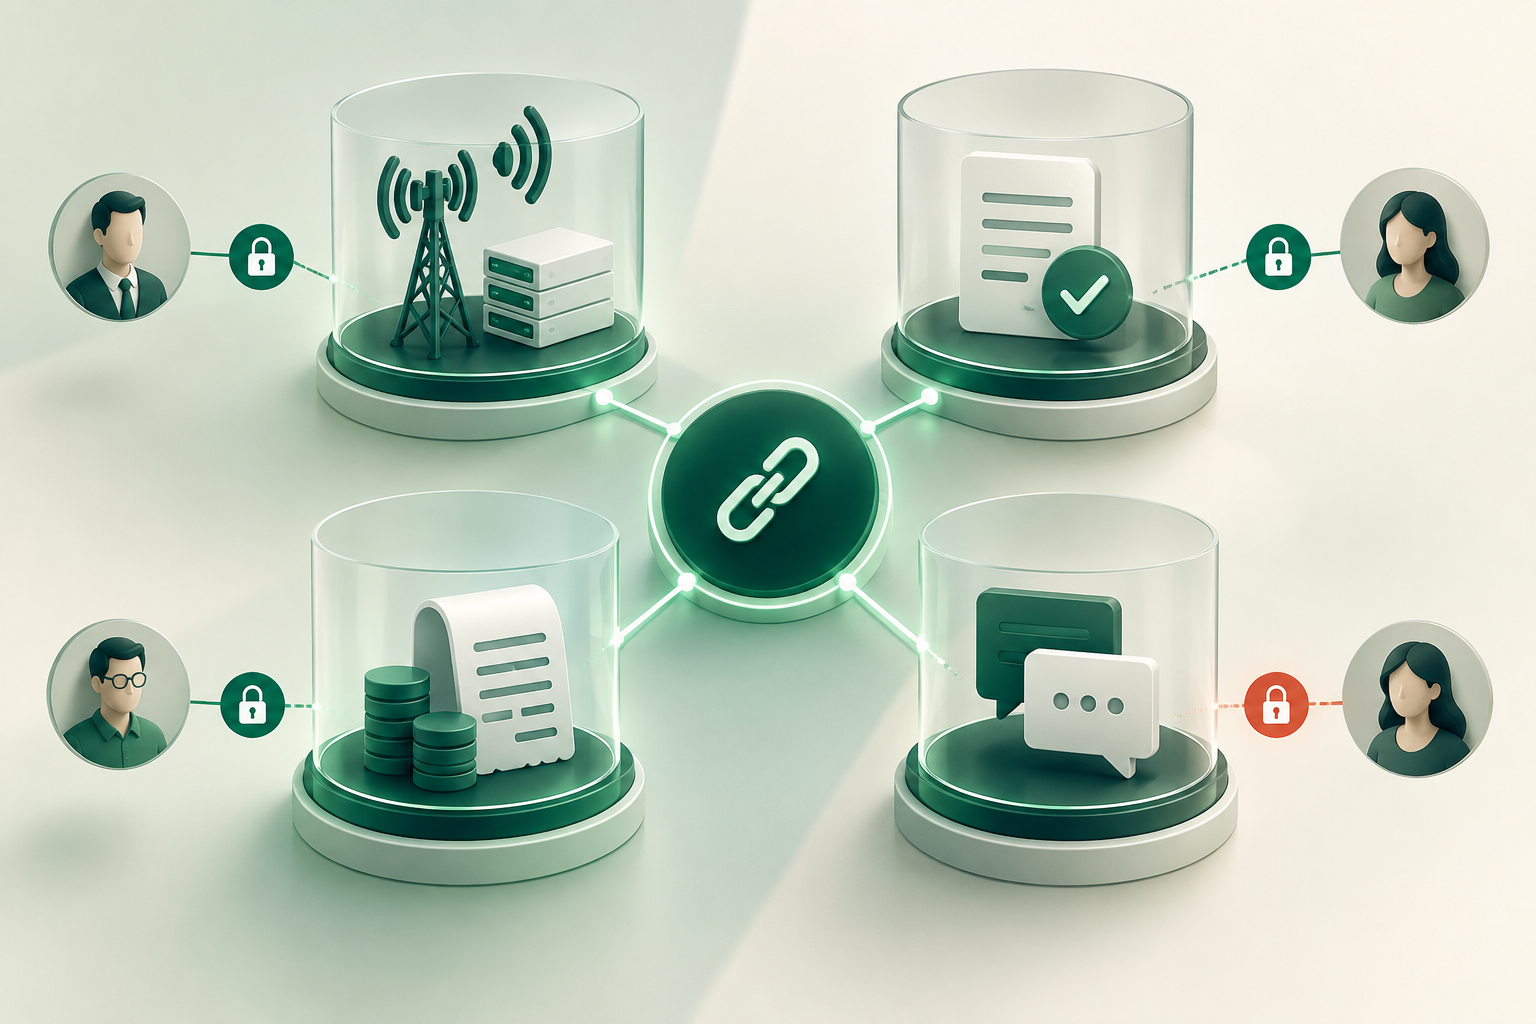
Separare finalità e fonti probatorie
I registri di trasporto servono a ricostruire tentativi, risposte ed eventi tecnici. Le prove del consenso documentano la base e il contesto del permesso o di un'altra condizione applicabile all'invio. Per la fatturazione occorrono dati che consentano di giustificare gli addebiti e le riconciliazioni. Se è necessario conservare i contenuti, potrebbero servire controlli diversi, vista la loro sensibilità e la finalità che giustifica la conservazione.
Non considerare un modello approvato come prova del consenso di una determinata persona a ricevere un messaggio. Nella procedura colombiana citata dalla CRC, la convalida di un modello verifica la coerenza tra contenuto, modalità dichiarata e tipo di consenso indicato; il testo chiarisce inoltre che tale convalida non comporta la revisione, l'approvazione o la memorizzazione dei valori specifici dei campi dinamici generati per ciascun utente. Questo riguarda quella procedura e non stabilisce una regola universale di registrazione per altri Paesi o sistemi.
Di conseguenza, se un'indagine deve dimostrare il consenso di un destinatario, cerca le prove nel processo o nel sistema destinato a registrarlo. Un registro di invio può rimandare a tali prove tramite un riferimento controllato, ma non dovrebbe essere presentato come un loro sostituto.
- Assegna una finalità specifica a ogni insieme: trasporto, consenso, fatturazione o contenuti.
- Se non è necessario copiare dati da un altro sistema, registra riferimenti correlabili invece di duplicarli.
- Distingui la convalida di un modello dalla prova del consenso individuale.
Campi operativi minimi: cosa annotare e con quale grado di certezza
Uno schema iniziale può includere un identificativo dell'evento e un identificativo correlabile tra sistemi; un riferimento alla destinazione, pseudonimizzato quando possibile; il tipo di traffico; il mittente dichiarato; la destinazione e l'operatore noti, specificando come sono state ottenute queste informazioni; la rotta o il fornitore selezionati; i timestamp di ogni fase; e gli stati o le risposte ricevuti.
L'elenco non è uno standard obbligatorio e non garantisce che ogni indagine possa essere risolta. Adattalo al flusso effettivo e conserva la provenienza dei dati. Per esempio, distingui un operatore dedotto prima dell'invio dall'operatore indicato da un fornitore e da uno stato ricevuto in seguito. Se non conosci l'origine, il fuso orario o il significato di uno stato, segnala l'incertezza invece di presentarlo come un fatto verificato.
È opportuno registrare i timestamp per ogni evento e specificare il fuso orario, oppure adottare una rappresentazione comune concordata tra i sistemi. Non inventare un timestamp di ricezione sul terminale se esiste soltanto una risposta del fornitore. Per ogni transizione, conserva un contesto sufficiente a collegare l'evento a quello precedente senza includere automaticamente il corpo dell'SMS.
- Identificativi: evento, richiesta e correlazione tra sistemi, con regole per evitare collisioni.
- Contesto: tipo di traffico, mittente, destinazione o operatore noti, provenienza o grado di affidabilità.
- Rotta: fornitore o rotta tentata, identificati in base alle informazioni effettivamente fornite da ciascun sistema.
- Tempi e stati: timestamp per ogni fase, sistema di origine e valore ricevuto, preservandone il significato originale.
Pseudonimizzare la destinazione senza perdere la correlazione
Sostituire un numero con un token può ridurne l'esposizione negli strumenti operativi, ma non rende automaticamente anonimo il registro. Se qualcuno può associare il token al numero tramite una tabella, una chiave o informazioni ausiliarie, in base a questa progettazione il dato continua a consentire la correlazione.
Scegli la tecnica in base alle necessità. Se basta riconoscere che due eventi riguardano la stessa destinazione all'interno di un sistema, usa un identificativo stabile e limita chi può risalire al numero. Se serve la correlazione tra sistemi, concorda un metodo e un ambito comuni; evita di riutilizzare indiscriminatamente gli identificativi in contesti che non devono essere collegati. La tabella di corrispondenza o le chiavi devono essere separate dai registri e accessibili soltanto per funzioni giustificate.
Metti alla prova il metodo con attività reali: indagare sui tentativi ripetuti, riconciliare gli stati o rispondere a un incidente. Se il token cambia a ogni evento, potrebbe impedire la correlazione; se si ripete su un ambito troppo ampio, potrebbe facilitare il collegamento delle attività. La scelta deve bilanciare utilità operativa ed esposizione, senza presumere che una determinata tecnica garantisca l'anonimizzazione o soddisfi da sola un obbligo legale.
- Definisci se serve correlare gli eventi all'interno di un sistema o tra sistemi.
- Separa e proteggi le chiavi o le tabelle che consentono di recuperare il numero.
- Documenta l'ambito, i responsabili e gli usi consentiti dell'identificativo.
- Non descrivere i dati come anonimi se possono ancora essere collegati a una persona.
Cosa dimostrano le conferme e i DLR, e cosa resta da dimostrare
Una conferma o un DLR fornisce evidenza di un evento secondo il sistema che lo ha generato e il significato attribuito da quel sistema allo stato. Può aiutare a ricostruire l'elaborazione di un invio, ma il suo valore dipende dalla rotta, dall'integrazione, dalla definizione dello stato e dall'affidabilità delle informazioni ricevute. Conserva lo stato originale e la fonte; aggiungi un'interpretazione interna solo se è chiaramente contrassegnata come tale.
La ricezione di un DLR, da sola, non dimostra che una persona abbia letto il messaggio, che il contenuto sia comparso su un determinato terminale o che il destinatario sia chi dichiara di essere. Non dimostra neppure il consenso. Se il fornitore non offre prove sufficienti per rispondere alla domanda posta, documenta il limite e chiedi chiarimenti o ulteriori prove, anziché presentare il risultato come più certo di quanto sia.
Una consultazione HLR può fornire informazioni di rete in funzione dello strumento e del contesto, ma non dimostra il consenso, l'identità, l'intestatario del numero né la consegna garantita. Non usarla per trasformare un'ipotesi sulla destinazione in un'affermazione di ricezione.
- Registra chi ha emesso la conferma, quando è stata ricevuta e quale definizione dello stato fornisce l'integrazione.
- Distingui lo stato ricevuto dalla conclusione operativa e dalla ricezione verificata sul terminale.
- Rivolgiti al fornitore quando i registri interni non consentono di determinare l'esito; conserva l'incertezza.
Accesso, esportazione e audit delle consultazioni
Limita ogni accesso alle funzioni che ne hanno bisogno. Un team che controlla la disponibilità delle rotte potrebbe aver bisogno di identificativi e stati, ma non necessariamente di accedere ai contenuti o di risalire ai numeri. Un team autorizzato a indagare su un caso potrebbe aver bisogno di accedere temporaneamente a dati più dettagliati, con una motivazione registrata e un ambito definito.
Applica controlli anche alle esportazioni, agli strumenti di assistenza e alle copie di lavoro. In base alla progettazione e alle esigenze di controllo, registra almeno chi ha consultato o esportato dati sensibili, quando e per quale finalità. Verifica che gli account tecnici e gli accessi dei fornitori corrispondano a responsabilità ancora in vigore; non presumere che le copie esistano soltanto nell'interfaccia interna.
Definisci un processo per concedere, verificare e revocare i permessi. Le prove fornite non stabiliscono un insieme universale di controlli né sostituiscono l'analisi della sicurezza e degli obblighi applicabili; i permessi specifici devono essere adeguati all'ambiente e al rischio.
- Separa i permessi di consultazione, risoluzione dei token, esportazione e accesso ai contenuti.
- Richiedi una motivazione per gli accessi eccezionali e verifica periodicamente chi mantiene i permessi.
- Includi strumenti ausiliari, esportazioni e accessi di assistenza nell'inventario dei dati.
Conservazione e cancellazione: decidere in base alla finalità, non all'abitudine
Le prove disponibili non indicano un termine universale per conservare i registri operativi A2P. Definisci la conservazione in base alla finalità, agli obblighi applicabili a ciascuna organizzazione e alle necessità operative che puoi giustificare. Stabilisci termini diversi se gli insiemi relativi a trasporto, consenso, fatturazione o contenuti hanno finalità e requisiti differenti.
Documenta quale evento avvia il periodo di conservazione, chi autorizza le eccezioni e come si applica la cancellazione nei sistemi principali, nelle esportazioni e nelle copie di lavoro. Rivedi la policy quando cambiano i flussi, i fornitori o le esigenze d'indagine. Se un obbligo legale o un'indagine richiede la conservazione, verifica il trattamento con i responsabili pertinenti prima di procedere con una cancellazione ordinaria.
Il periodo rinnovabile mensilmente delle impostazioni indicato nella risoluzione colombiana citata riguarda i modelli approvati e i relativi casi di disattivazione; non stabilisce per quanto tempo conservare messaggi, DLR o registri personali.
- Associa ogni periodo di conservazione a una finalità e a un obbligo o a una necessità documentati.
- Definisci regole per eccezioni, verifiche e cancellazione in tutte le posizioni pertinenti.
- Non estendere la validità di un modello A2P alla conservazione dei registri di trasporto.
Procedura pratica per indagare su un caso
1. Definisci la domanda: per esempio, se una richiesta è stata accettata, quale rotta è stata tentata o quale stato ha restituito un'integrazione. Non iniziare chiedendo il contenuto completo se la domanda può essere risolta con eventi e stati.
2. Cerca l'identificativo correlabile e ricostruisci la sequenza usando i timestamp e le fonti disponibili. Verifica se gli orologi e le definizioni degli stati sono comparabili. Conserva i valori originali e contrassegna le inferenze.
3. Se l'indagine richiede di collegare l'evento alla destinazione, chiedi di risolvere il token tramite una procedura autorizzata. Consulta solo i dati necessari e mantieni questa operazione separata dal registro generale.
4. Confronta gli stati interni con i dati ricevuti dal fornitore. Se le prove non chiariscono l'esito, chiedi al fornitore i dettagli disponibili e registra la risposta e ciò che resta incerto. Non trasformare un DLR o una consultazione HLR in una prova di lettura, identità o consenso.
5. Concludi in misura proporzionata alle prove, documenta i limiti e applica le regole di conservazione e cancellazione definite. Se l'incidente solleva una questione legale o di privacy, sottoponila ai responsabili competenti.
- Domanda specifica → correlazione → esame degli eventi → consultazione autorizzata → verifica con il fornitore → conclusione limitata alle prove.
- Un buon registro riduce la necessità di conservare contenuti e dati identificativi, ma non garantisce che tutti gli eventi esterni siano verificabili.
- Rivedi lo schema se le indagini dipendono ripetutamente da campi che al momento non vengono acquisiti.
Domande frequenti
Quali campi dovrebbe includere un registro operativo A2P SMS?
Come punto di partenza, valuta identificativi correlabili, tipo di traffico, mittente, destinazione o operatore noti con la relativa provenienza, rotta tentata, timestamp per ogni fase e stati ricevuti. Adatta il registro al flusso e alla domanda operativa: non è un elenco universale né un requisito legale generale.
Un DLR dimostra che il destinatario ha ricevuto o letto l'SMS?
Non da solo. Un DLR è uno stato segnalato da un sistema e il suo significato dipende dalla rotta e dall'integrazione. Non dimostra necessariamente che il messaggio sia comparso su un terminale, che qualcuno lo abbia letto o che vi fosse il consenso.
Pseudonimizzare un numero rende anonimo il registro?
Non necessariamente. Se il numero può essere recuperato tramite una chiave, una tabella o informazioni ausiliarie, il token consente di ricollegare i dati. Proteggi questi meccanismi e limita l'uso e l'ambito della correlazione.
Per quanto tempo bisogna conservare i registri A2P?
Le prove disponibili non supportano un termine universale. Definisci e documenta la conservazione in base alla finalità, alle necessità operative e agli obblighi applicabili a ciascuna organizzazione e giurisdizione, prevedendo verifiche e regole di cancellazione.
Un modello A2P approvato dimostra il consenso di una persona?
No. Nella procedura colombiana citata, la convalida del modello verifica la coerenza del contenuto con la modalità dichiarata e il tipo di consenso indicato, ma non comporta la revisione o la memorizzazione dei valori dinamici specifici per ciascun utente. Questa convalida, da sola, non dimostra il consenso individuale.
Una consultazione HLR conferma l'identità o garantisce la consegna?
No. Una consultazione HLR non dimostra il consenso, l'identità o l'intestatario del numero e non garantisce la consegna. Interpreta i risultati in base a ciò che lo strumento fornisce effettivamente.
Fonti consultate
- Resolución CRC 8308: aprobación y gestión de plantillas A2PComisión de Regulación de Comunicaciones de Colombia (CRC)
- Protección de datos: marco de la Unión EuropeaComisión Europea