Contexte des SMS A2P : quelles données consigner pour enquêter sur les incidents tout en protégeant la vie privée
Concevez des journaux opérationnels qui permettent de reconstituer les incidents A2P sans dupliquer le contenu des messages ni confondre états techniques, preuves de réception et consentement.
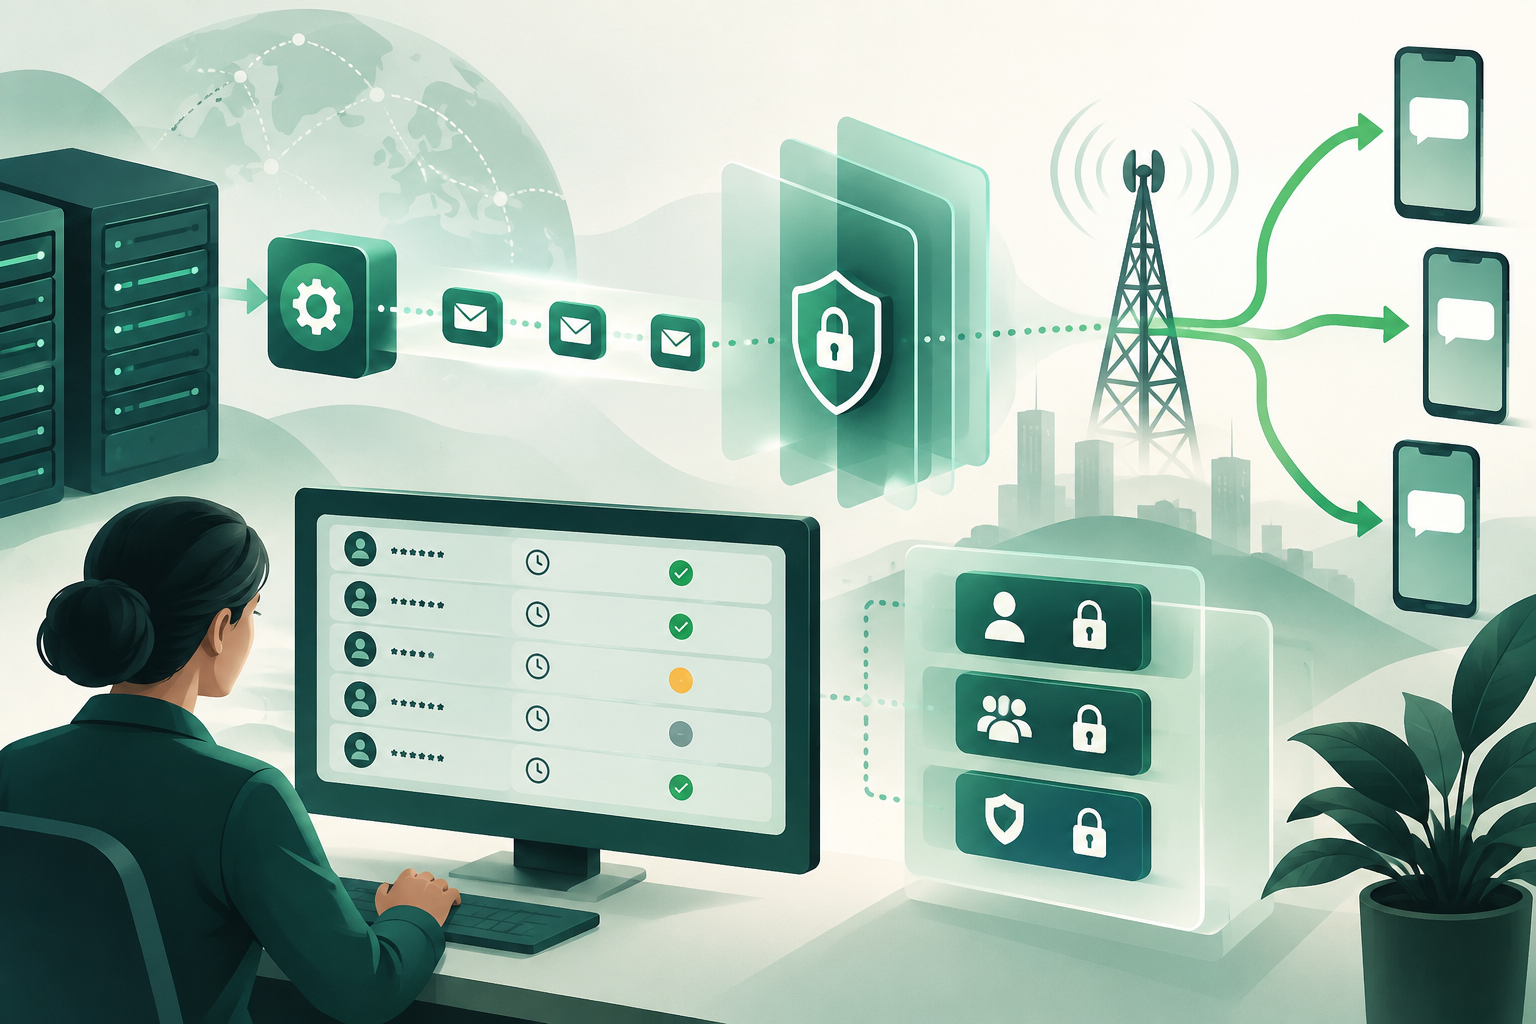
Enquêter sur un incident n’exige pas de conserver une copie du message
Un journal opérationnel utile permet de corréler les événements et de reconstituer le parcours d’un SMS : quand la demande a été faite, quel système l’a traitée, par quelle route l’envoi a été tenté et quels états ont été reçus. Cela ne signifie pas que le journal technique doive reproduire le corps du message, les données de consentement et toutes les informations sur le destinataire.
La décision pratique consiste à séparer ce qui est nécessaire pour diagnostiquer le transport de ce qui répond à d’autres finalités. Avant d’ajouter un champ, définissez la question d’enquête à laquelle il répond, les personnes qui le consulteront et la durée pendant laquelle il sera nécessaire. Si un identifiant de transaction permet de corréler les événements, il peut être inutile d’enregistrer également le numéro en clair dans chaque entrée.
La minimisation est ici un principe de conception, et non l’affirmation qu’il existe un ensemble universel de champs ou une durée légale applicable à tous. Les obligations dépendent de la juridiction, du rôle de chaque organisation et de la finalité précise ; il convient de les valider avec les responsables juridiques et de la confidentialité.
- Concevez les journaux pour répondre à des questions opérationnelles définies, plutôt que pour accumuler des données « au cas où ».
- Lorsque c’est possible, séparez le transport, le consentement, la facturation et le contenu dans des systèmes ou des ensembles logiques distincts.
- Documentez la provenance et les limites de chaque donnée utilisée dans une enquête.
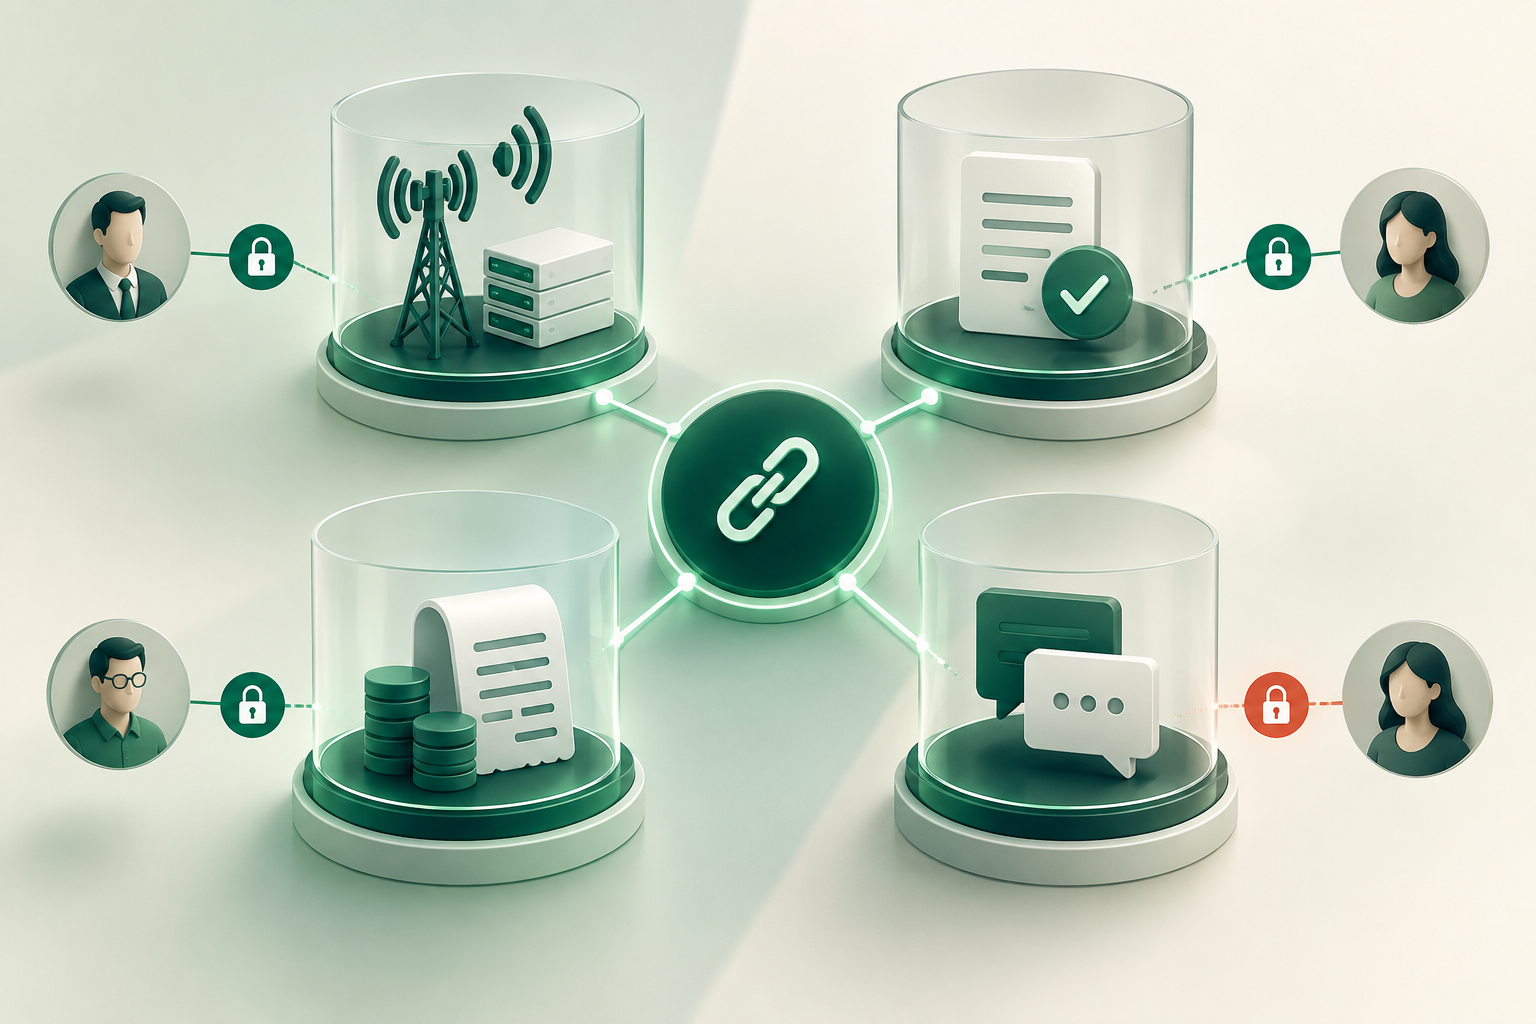
Séparer les finalités et les sources de preuve
Les journaux de transport servent à reconstituer les tentatives, les réponses et les événements techniques. Les preuves de consentement servent à documenter le fondement et le contexte de l’autorisation ou d’une autre condition applicable à l’envoi. La facturation nécessite des données permettant de justifier les frais et les rapprochements. Le contenu, lorsqu’il est nécessaire de le conserver, peut nécessiter des contrôles distincts en raison de sa sensibilité et de la finalité justifiant sa conservation.
Ne considérez pas un modèle approuvé comme la preuve qu’une personne donnée a consenti à recevoir un message. Dans la procédure colombienne citée par la CRC, la validation d’un modèle vérifie la cohérence entre son contenu, la modalité déclarée et le type de consentement indiqué ; le texte précise également que cette validation ne signifie pas que les valeurs concrètes des champs dynamiques générés pour chaque utilisateur sont examinées, approuvées ou conservées. Cela concerne cette procédure et ne définit pas une règle universelle de journalisation pour d’autres pays ou systèmes.
Par conséquent, si une enquête exige de prouver le consentement d’un destinataire, recherchez la preuve dans le processus ou le système prévu pour l’enregistrer. Un journal d’envoi peut renvoyer à cette preuve au moyen d’une référence contrôlée, mais ne devrait pas être présenté comme un substitut.
- Attribuez une finalité précise à chaque ensemble : transport, consentement, facturation ou contenu.
- Enregistrez des références corrélables plutôt que de copier les données d’un autre système lorsque cette copie n’est pas nécessaire.
- Distinguez la validation d’un modèle de la preuve du consentement individuel.
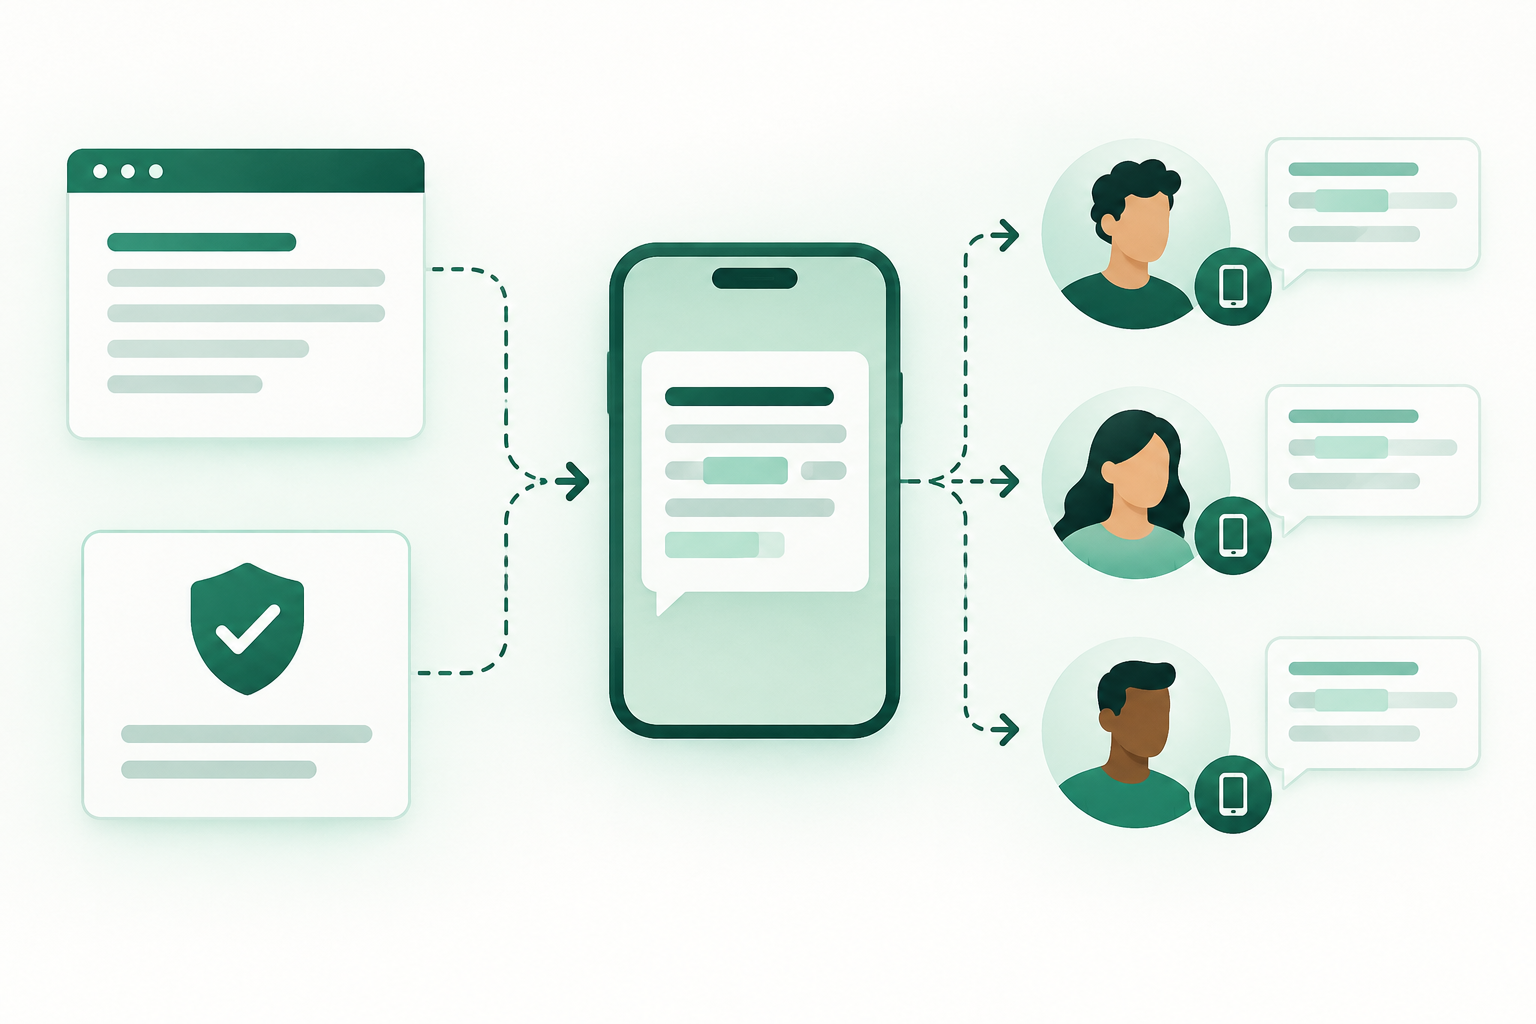
Champs opérationnels minimaux : quoi consigner et avec quel degré de certitude
Un schéma de départ peut inclure un identifiant d’événement et un identifiant corrélable entre systèmes ; une référence à la destination, pseudonymisée lorsque c’est possible ; le type de trafic ; l’expéditeur déclaré ; la destination et l’opérateur connus, en précisant comment ces informations ont été obtenues ; la route ou le fournisseur sélectionné ; les horodatages de chaque étape ; ainsi que les états ou réponses reçus.
Cette liste n’est ni une norme obligatoire ni une garantie que toute enquête pourra être résolue. Adaptez-la au flux réel et conservez la provenance des données. Par exemple, distinguez un opérateur déduit avant l’envoi, un opérateur indiqué par un fournisseur et un état reçu ultérieurement. Si vous ne connaissez pas la source, le fuseau horaire ou la signification d’un état, signalez cette incertitude au lieu de le présenter comme un fait vérifié.
Il est préférable d’enregistrer un horodatage pour chaque événement et de préciser le fuseau horaire, ou d’utiliser une représentation commune convenue entre les systèmes. N’inventez pas d’horodatage de réception sur le terminal si seule une réponse du fournisseur est disponible. Pour chaque transition, conservez suffisamment de contexte pour relier l’événement au précédent, sans intégrer automatiquement le corps du SMS.
- Identifiants : événement, demande et corrélation entre systèmes, avec des règles pour éviter les collisions.
- Contexte : type de trafic, expéditeur, destination ou opérateur connus, ainsi que leur provenance ou leur degré de fiabilité.
- Route : fournisseur ou route utilisée, identifiés selon les informations réellement communiquées par chaque système.
- Horodatages et états : horodatage de chaque étape, système source et valeur reçue, en préservant sa signification d’origine.
Pseudonymiser la destination sans perdre la capacité de corrélation
Remplacer un numéro par un jeton peut réduire son exposition dans les outils opérationnels, mais ne rend pas automatiquement le journal anonyme. Si quelqu’un peut associer le jeton au numéro grâce à une table, une clé ou des informations auxiliaires, les données restent corrélables dans le cadre de cette conception.
Choisissez une technique en fonction du besoin. S’il suffit de reconnaître que deux événements concernent la même destination dans un système, utilisez un identifiant stable et limitez les personnes autorisées à le résoudre. Si une corrélation entre systèmes est nécessaire, convenez d’une méthode et d’un périmètre communs ; évitez de réutiliser les identifiants sans discernement dans des contextes qui n’ont pas besoin d’être reliés. Séparez la table de correspondance ou les clés des journaux et n’en autorisez l’accès que pour des fonctions justifiées.
Testez la méthode sur des tâches réelles : enquêter sur des tentatives répétées, rapprocher des états ou répondre à un incident. Si le jeton change à chaque événement, la corrélation peut devenir impossible ; s’il est réutilisé sur un périmètre trop large, il peut faciliter le rapprochement d’activités. La décision doit équilibrer utilité opérationnelle et exposition, sans présumer qu’une technique donnée garantit l’anonymisation ou suffit à elle seule à respecter une obligation légale.
- Définissez si la corrélation est nécessaire au sein d’un système ou entre plusieurs systèmes.
- Séparez et protégez les clés ou les tables permettant de retrouver le numéro.
- Documentez le périmètre, les responsables et les usages autorisés de l’identifiant.
- Ne qualifiez pas les données d’anonymes si elles peuvent encore être reliées à une personne.
Ce que prouvent les accusés et les DLR, et ce qu’ils ne permettent pas d’établir
Un accusé ou un DLR fournit une preuve d’événement selon le système qui l’a généré et la signification que ce système attribue à l’état. Il peut aider à reconstituer le traitement d’un envoi, mais sa valeur dépend de la route, de l’intégration, de la définition de l’état et de la fiabilité des informations reçues. Conservez l’état d’origine et sa source ; n’ajoutez une interprétation interne que si elle est clairement signalée comme telle.
La réception d’un DLR ne prouve pas à elle seule qu’une personne a lu le message, que son contenu est apparu sur un terminal donné ou que le destinataire est bien celui qu’il prétend être. Elle ne prouve pas non plus le consentement. Si le fournisseur ne donne pas de preuve suffisante pour répondre à la question posée, consignez cette limite et demandez des précisions ou des éléments supplémentaires au lieu de présenter le résultat avec un degré de certitude excessif.
Une consultation HLR peut fournir des informations réseau selon l’outil et le contexte, mais elle ne prouve ni le consentement, ni l’identité, ni le titulaire du numéro, ni une livraison garantie. Ne l’utilisez pas pour transformer une hypothèse sur la destination en affirmation de réception.
- Consignez qui a émis l’accusé, quand il a été reçu et quelle définition de l’état fournit l’intégration.
- Distinguez l’état reçu, la conclusion opérationnelle et la réception vérifiée sur le terminal.
- Sollicitez le fournisseur lorsque vos propres journaux ne permettent pas de déterminer le résultat ; consignez l’incertitude.
Accès, exportation et audit des consultations
Limitez chaque accès aux fonctions qui en ont besoin. Une équipe qui examine la disponibilité des routes peut avoir besoin des identifiants et des états, sans devoir accéder au contenu ou retrouver les numéros. Une équipe autorisée à enquêter sur un cas peut avoir besoin temporairement de données plus détaillées, avec un motif consigné et un périmètre défini.
Appliquez également des contrôles aux exportations, aux outils d’assistance et aux copies de travail. Selon la conception et les besoins de contrôle, consignez au minimum qui a consulté ou exporté des données sensibles, quand et dans quel but. Vérifiez que les comptes techniques et les accès des fournisseurs correspondent toujours aux responsabilités en vigueur ; ne supposez pas qu’une interface interne est le seul endroit où des copies peuvent subsister.
Définissez un processus d’attribution, de révision et de retrait des autorisations. Les éléments fournis ne définissent pas un ensemble universel de contrôles et ne remplacent pas l’analyse de sécurité ni les obligations applicables ; les autorisations concrètes doivent être adaptées à l’environnement et au risque.
- Distinguez les droits de consultation, de résolution des jetons, d’exportation et d’accès au contenu.
- Exigez une justification pour les accès exceptionnels et vérifiez régulièrement qui conserve des autorisations.
- Incluez les outils auxiliaires, les exportations et les accès d’assistance dans l’inventaire des données.
Conservation et suppression : décider en fonction de la finalité, pas de l’habitude
Les éléments disponibles ne définissent aucune durée universelle de conservation des journaux opérationnels A2P. Déterminez la conservation en fonction de la finalité, des obligations applicables à chaque organisation et du besoin opérationnel que vous pouvez justifier. Fixez des durées différentes si les ensembles liés au transport, au consentement, à la facturation ou au contenu répondent à des finalités et à des exigences distinctes.
Documentez l’événement qui déclenche le délai, les personnes autorisées à approuver les exceptions et la manière dont la suppression est appliquée dans les systèmes principaux, les exportations et les copies de travail. Réexaminez la politique en cas de changement des flux, des fournisseurs ou des besoins d’enquête. S’il existe une obligation légale ou une enquête nécessitant une conservation, validez le traitement avec les responsables concernés avant d’appliquer une suppression de routine.
La validité mensuelle renouvelable des modèles mentionnée dans la résolution colombienne citée concerne les modèles approuvés et les cas de désactivation correspondants ; elle ne fixe pas la durée de conservation des messages, des DLR ou des journaux contenant des données personnelles.
- Associez chaque durée à une finalité et à une obligation ou un besoin documenté.
- Définissez les règles relatives aux exceptions, aux révisions et à la suppression dans tous les emplacements concernés.
- Ne déduisez pas la durée de conservation des journaux de transport de la durée de validité d’un modèle A2P.
Procédure pratique pour enquêter sur un cas
1. Définissez la question : par exemple, savoir si une demande a été acceptée, quelle route a été tentée ou quel état une intégration a renvoyé. Ne commencez pas par demander le contenu complet si les événements et les états suffisent à répondre.
2. Recherchez l’identifiant corrélable et reconstituez la séquence à partir des horodatages et des sources disponibles. Vérifiez si les horloges et les définitions des états sont comparables. Conservez les valeurs d’origine et signalez les déductions.
3. Si l’enquête exige d’associer les événements à une destination, demandez la résolution du jeton selon une procédure autorisée. N’examinez que les données nécessaires et gardez cette consultation distincte du journal général.
4. Comparez vos propres états aux données reçues du fournisseur. Si les éléments ne permettent pas de clarifier le résultat, demandez au fournisseur les détails disponibles et consignez sa réponse ainsi que les points qui restent incertains. Ne transformez pas un DLR ou une consultation HLR en preuve de lecture, d’identité ou de consentement.
5. Concluez en proportion des éléments disponibles, documentez leurs limites et appliquez les règles de conservation et de suppression définies. Si l’incident soulève une question juridique ou de confidentialité, transmettez-la aux responsables concernés.
- Question précise → corrélation → examen des événements → consultation autorisée → vérification auprès du fournisseur → conclusion limitée aux éléments disponibles.
- Un bon journal réduit le besoin de conserver du contenu et des données identifiantes, mais ne garantit pas que tous les événements externes puissent être vérifiés.
- Réexaminez le schéma si les enquêtes nécessitent régulièrement des champs qui ne sont pas collectés aujourd’hui.
Questions fréquentes
Quels champs inclure dans un journal opérationnel SMS A2P ?
Pour commencer, envisagez des identifiants corrélables, le type de trafic, l’expéditeur, la destination ou l’opérateur connus avec leur provenance, la route tentée, les horodatages de chaque étape et les états reçus. Adaptez ces éléments au flux et à la question opérationnelle ; cette liste n’est ni universelle ni une exigence légale générale.
Un DLR prouve-t-il que le destinataire a reçu ou lu le SMS ?
Pas à lui seul. Un DLR est un état signalé par un système, dont la signification dépend de la route et de l’intégration. Il ne prouve pas nécessairement que le message est apparu sur un terminal, qu’une personne l’a lu ou qu’il y avait consentement.
La pseudonymisation d’un numéro rend-elle le journal anonyme ?
Pas nécessairement. Si le numéro peut être retrouvé à l’aide d’une clé, d’une table ou d’informations auxiliaires, le jeton permet de relier à nouveau les données. Protégez ces mécanismes et limitez les usages ainsi que le périmètre de la corrélation.
Combien de temps faut-il conserver les journaux A2P ?
Les éléments disponibles ne permettent pas de retenir une durée universelle. Définissez et documentez la conservation en fonction de la finalité, du besoin opérationnel et des obligations applicables à chaque organisation et juridiction, avec des règles de révision et de suppression.
Un modèle A2P approuvé prouve-t-il le consentement d’une personne ?
Non. Dans la procédure colombienne citée, la validation du modèle vérifie la cohérence du contenu avec la modalité déclarée et le type de consentement indiqué, mais n’implique pas l’examen ni la conservation des valeurs dynamiques propres à chaque utilisateur. Cette validation ne prouve pas à elle seule le consentement individuel.
Une consultation HLR confirme-t-elle l’identité ou garantit-elle la livraison ?
Non. Une consultation HLR ne prouve ni le consentement, ni l’identité, ni la titularité du numéro, et ne garantit pas non plus la livraison. Interprétez ses résultats en fonction de ce que l’outil fournit réellement.
Sources consultées
- Resolución CRC 8308: aprobación y gestión de plantillas A2PComisión de Regulación de Comunicaciones de Colombia (CRC)
- Protección de datos: marco de la Unión EuropeaComisión Europea