Permessi di accesso nelle operazioni A2P SMS: guida alla revisione
Una guida prudente per censire gli accessi, limitare i permessi e documentare le modifiche nelle operazioni A2P SMS, senza confondere la sicurezza degli account con la consegna dei messaggi.
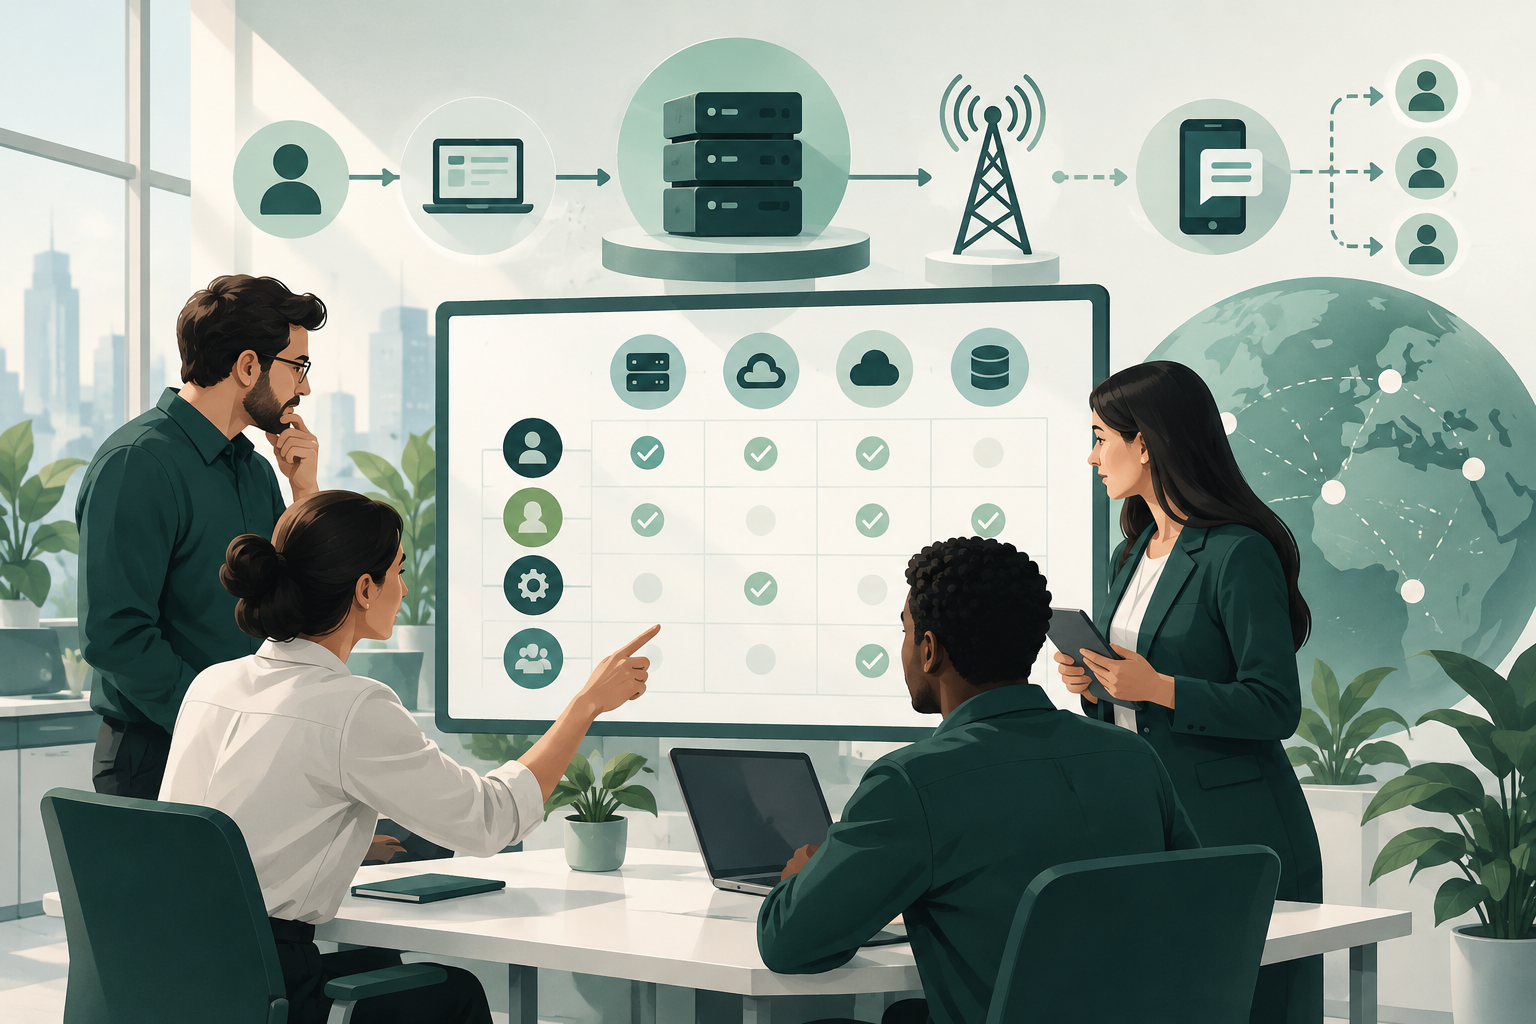
Cosa può risolvere una revisione degli accessi
Una revisione strutturata aiuta a individuare gli accessi che non corrispondono più alle responsabilità attuali, i permessi più ampi del necessario e le dipendenze di cui non è chiara la titolarità. Consente inoltre di registrare chi ha autorizzato una modifica e che cosa è stato fatto.
In un’operazione A2P SMS, l’accesso a una console, a un’API o a un sistema di gestione è distinto dal processo tecnico che determina se un messaggio viene consegnato. La revisione dei permessi protegge sistemi e dati; non certifica la consegna dei messaggi né migliora, di per sé, la route, la latenza o la disponibilità.
- Includi solo i sistemi e gli accessi compresi nell’ambito della revisione.
- Non presumere che una schermata di stato o un permesso amministrativo verifichi la ricezione sul dispositivo.
- Definisci l’obiettivo e i limiti prima di modificare gli accessi.
Censire persone, account tecnici e integrazioni
Crea un inventario che identifichi chi o che cosa accede a ciascun sistema. Considera gli utenti individuali, gli account di servizio, le integrazioni, gli strumenti di terze parti e gli accessi dei fornitori, se presenti nel tuo ambiente. Registra solo i dati necessari per gestire e rivedere gli accessi.
Per ogni identità, annota il responsabile, la finalità, i sistemi e gli ambienti interessati, i permessi assegnati e le modalità per confermare che l’accesso sia ancora necessario. Se non è possibile identificare un responsabile o una finalità, registra l’incertezza e assegna un’attività per risolverla; non nasconderla dietro un’etichetta generica.
- Tieni separate le identità umane da quelle tecniche.
- Collega ogni accesso a un ruolo o a una dipendenza specifica.
- Segnala gli account condivisi o senza un proprietario identificato affinché vengano analizzati; non presumere che possano essere rimossi senza prima verificare le dipendenze.
Definire i ruoli per funzione, ambiente e ambito
Descrivi le attività che ogni ruolo deve svolgere e assegna i permessi di conseguenza. Quando l’architettura lo consente, mantieni distinti gli ambienti di test e produzione, così come i sistemi o gli ambiti di traffico che ciascun ruolo può gestire.
Non dare per scontato che tutte le piattaforme offrano ruoli granulari, separazione degli ambienti o approvazioni integrate. Verifica quali controlli siano effettivamente disponibili e documenta i limiti del sistema. Se manca una funzionalità necessaria, registra il rischio e concorda una misura compensativa adeguata con i responsabili della sicurezza e delle operazioni.
- Distingui consultazione, configurazione, approvazione e operatività quando il sistema lo consente.
- Limita l’ambito ai sistemi, agli ambienti e alle funzioni necessari.
- Non confondere il permesso di configurare un’operazione con una garanzia sul risultato della consegna.
Applicare il principio del minimo privilegio con criteri verificabili
Il principio del minimo privilegio consiste nel concedere solo i permessi necessari per un’attività autorizzata. Per applicarlo, confronta le funzioni effettive della persona o dell’integrazione con ogni permesso assegnato e, dopo averne verificate le dipendenze, rimuovi o modifica quelli che non hanno una giustificazione valida.
Valuta i permessi in base all’azione: consultare informazioni, modificare la configurazione, approvare modifiche ed eseguire operazioni possono avere impatti diversi. La possibilità di separare queste azioni dipende da ciascun sistema; non attribuire una separazione che non è disponibile.
- Chiediti quale attività specifica richiede ogni permesso.
- Prima di ridurre i privilegi, verifica l’ambito e l’ambiente interessati.
- Documenta i permessi mantenuti per una dipendenza legittima e indica chi accetta l’eccezione.
Organizzare la revisione con responsabili e prove
Assegna i compiti di raccolta dell’inventario, conferma della necessità dell’accesso, approvazione delle modifiche e loro esecuzione. Nei team piccoli una persona può svolgere più ruoli, ma le decisioni e le relative motivazioni devono essere attribuibili.
In base alle informazioni disponibili, non esiste una frequenza universale raccomandabile per tutte le operazioni A2P SMS. Definisci la cadenza in base al rischio, alla sensibilità dei sistemi, ai cambiamenti organizzativi e agli obblighi applicabili. Oltre alle revisioni pianificate, valuta una revisione degli accessi quando cambiano i ruoli, le integrazioni o il rapporto con una terza parte.
- Conserva l’inventario revisionato, la decisione, il responsabile e la data.
- Registra le eccezioni, la relativa motivazione, il rischio accettato e la data della successiva valutazione.
- Adatta la frequenza alle norme e alle politiche effettivamente applicabili alla tua organizzazione.
Gestire con attenzione i cambiamenti di team e fornitori
Quando una persona cambia ruolo o lascia il team, individua gli accessi da modificare o revocare e verifica la presenza di attività, integrazioni o processi che ne dipendono. Per le terze parti, verifica se l’accesso è ancora necessario per il servizio concordato e chi, all’interno dell’organizzazione, è responsabile della convalida.
La rapidità della revoca deve essere adeguata alle politiche interne, ai requisiti applicabili e al rischio. Qui non è indicato un termine unico supportato. Se un account può incidere sulla produzione, tratta la modifica come prioritaria, coordinala con i responsabili operativi e verifica il risultato, così da evitare sia accessi residui sia interruzioni prevedibili.
- Prima di revocare un accesso, usa una checklist di sistemi e dipendenze.
- Conferma quali identità tecniche, credenziali o integrazioni richiedono un cambio di titolarità o una revisione.
- Registra eventuali ritardi, eccezioni o misure temporanee, indicando il responsabile.
Documentare approvazioni, modifiche e revoche
Mantieni un registro che consenta di ricostruire la decisione: identità interessata, sistema, permessi prima e dopo, motivo, approvatore, esecutore e data. Quando possibile, includi l’esito della verifica successiva. Proteggi questi registri secondo le politiche di sicurezza e conservazione applicabili.
Non presumere che ogni piattaforma offra audit completi o l’esportazione degli eventi. Verifica quali prove può fornire ciascun sistema e, se le politiche interne lo consentono, colma le lacune con un registro operativo controllato.
- Collega ogni modifica a una richiesta o a un motivo identificabile.
- Distingui l’approvazione dall’effettiva esecuzione della modifica.
- Segnala i sistemi con tracciabilità limitata e concorda come gestire tale limite.
Verificare gli accessi senza causare interruzioni
Dopo una modifica, verifica che l’identità autorizzata conservi le funzioni necessarie e che quella a cui è stato revocato l’accesso non possa più eseguire le azioni revocate. Usa i meccanismi disponibili e segui la procedura di modifica della tua organizzazione. In produzione, coordina la verifica per ridurre il rischio di compromettere operazioni legittime.
La revisione può includere la ricerca di account inattivi o senza proprietario, se i sistemi forniscono informazioni sufficienti. Non presumere che esistano avvisi automatici, registri uniformi o indicatori comparabili tra piattaforme: verifica ogni funzionalità prima di inserirla nella procedura.
- Registra il risultato e qualsiasi discrepanza tra la modifica richiesta e quella osservata.
- Segnala gli accessi non spiegati e i limiti della verifica.
- Considera i controlli di accesso e gli indicatori di consegna degli SMS come ambiti distinti.
Domande frequenti
Con quale frequenza bisogna rivedere i permessi di un’operazione A2P SMS?
Non esiste una frequenza universale supportata per tutti gli ambienti. Definiscila in base al rischio, alle politiche interne e ai requisiti applicabili; effettua inoltre una revisione quando cambiano ruoli, sistemi o rapporti con terze parti.
Una revisione degli accessi garantisce che gli SMS vengano consegnati?
No. La revisione riguarda chi può accedere ai sistemi o modificarli. Non garantisce la consegna dei messaggi né dimostra che siano stati ricevuti sul dispositivo.
Che cosa devo fare se un account tecnico non ha un proprietario chiaro?
Registra l’account, verifica la finalità e le dipendenze e assegna un responsabile che decida se mantenerlo, modificarlo o revocarlo. Non eliminarlo senza verifiche, se potrebbe sostenere un’integrazione legittima.
Tutte le piattaforme permettono di separare i permessi di consultazione, configurazione e approvazione?
Non bisogna darlo per scontato. Verifica le funzionalità effettive di ogni sistema e documentane i limiti; se manca una separazione necessaria, valuta misure compensative con i responsabili competenti.
Fonti consultate
- NIST Digital Identity Guidelines (SP 800-63-4)NIST
- European Commission: Data protectionEuropean Commission
- 3GPP specifications by series3GPP
- GSMA Networks resourcesGSMA
- ITU-T Recommendation E.164International Telecommunication Union
- Google Play SMS and Call Log permissions policyGoogle