Autorizzazione del traffico SMS A2P: una guida per decisioni verificabili
Un’autorizzazione interna non sostituisce le approvazioni esterne né garantisce la consegna o la conformità. Scopri come delimitarne l’ambito, conservare le evidenze e riesaminare i permessi quando cambiano le condizioni.
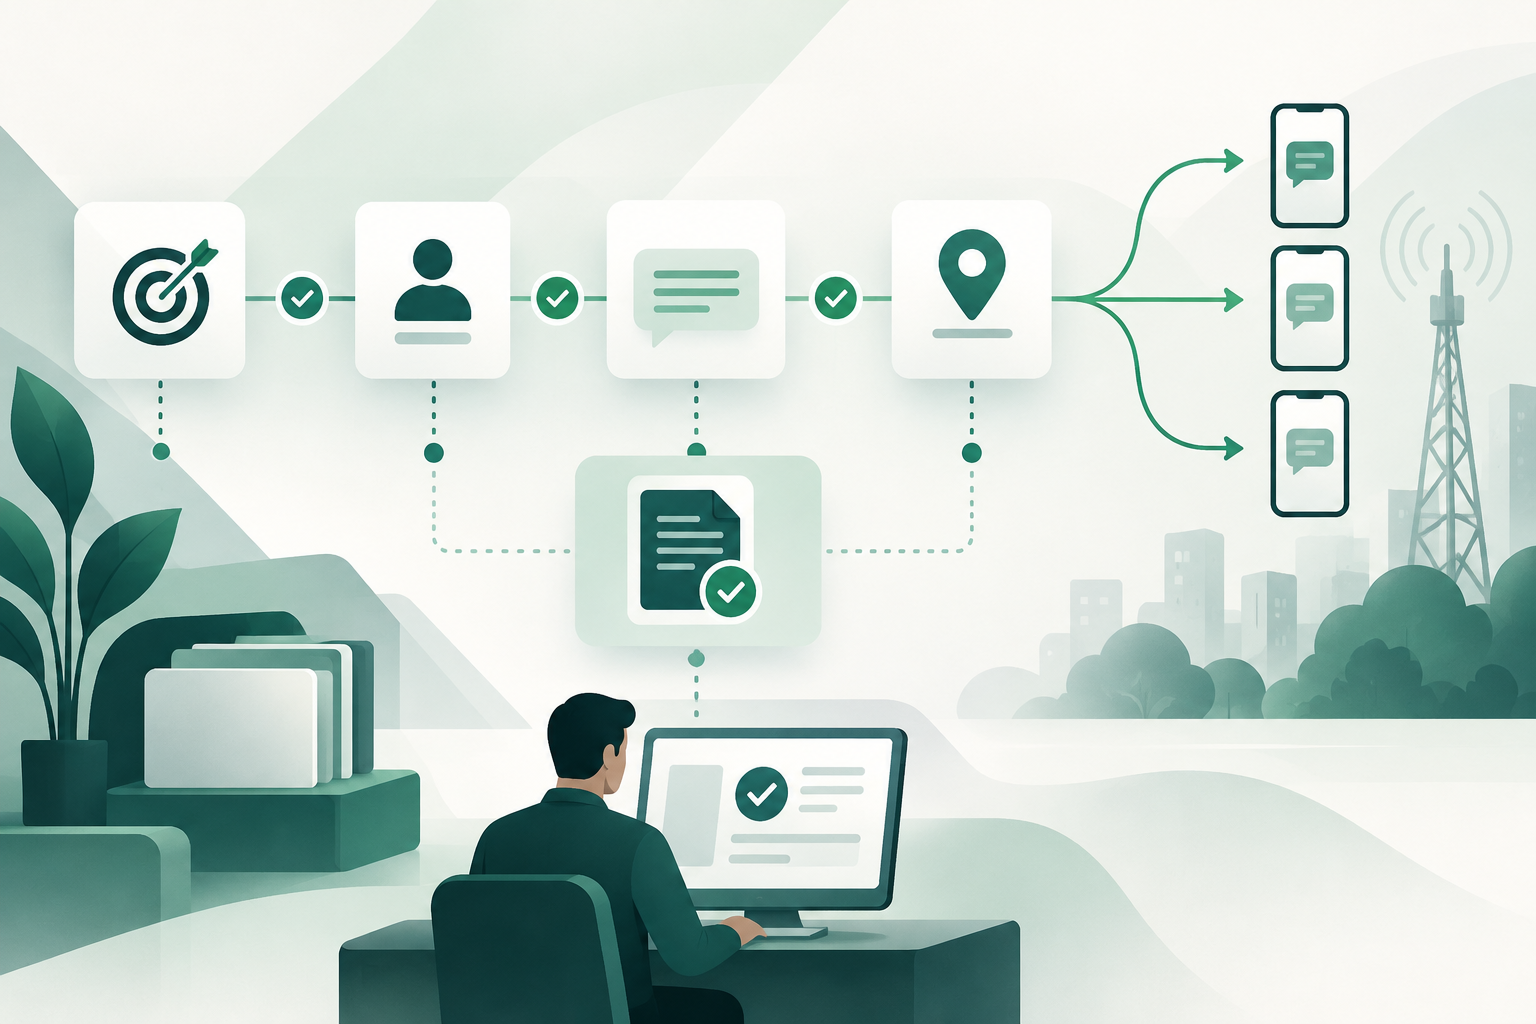
Che cosa significa autorizzare il traffico SMS A2P
Nelle operazioni A2P, il termine «autorizzazione» può riferirsi a decisioni diverse. Un’azienda può approvare internamente un utilizzo; un fornitore o una piattaforma può abilitare un account o una configurazione; un operatore o un’autorità può richiedere procedure o condizioni proprie. Non sono equivalenti e un’approvazione non sostituisce automaticamente le altre.
Un’autorizzazione interna documentata permette di registrare che cosa è stato deciso, chi lo ha approvato e a quali limiti è soggetto. Da sola non dimostra che siano stati soddisfatti tutti i requisiti esterni, che il contenuto sia lecito in ogni giurisdizione o che un messaggio venga consegnato.
- Considera ogni permesso come una decisione con un ambito definito, non come un’approvazione generale di tutto il traffico di un’organizzazione.
- Verifica separatamente i requisiti che possono applicarsi all’azienda, al fornitore, all’operatore, al mittente e alla destinazione.
- Non considerare la conferma di invio o un DLR come prova automatica della ricezione sul telefono.
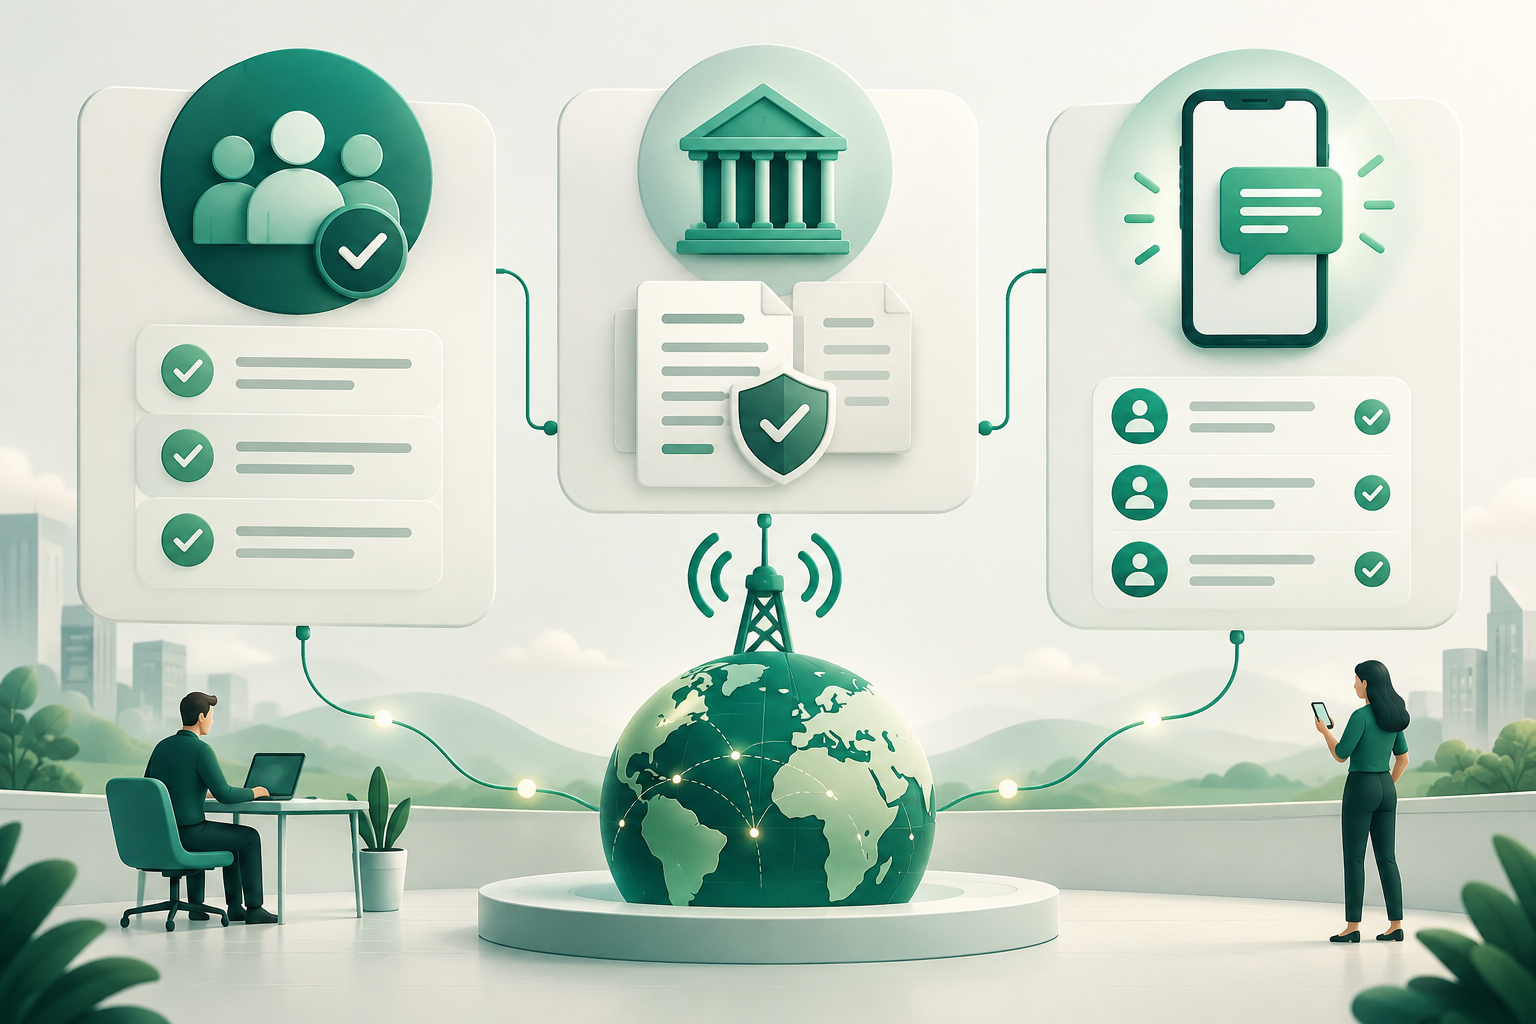
Definire l’ambito prima dell’approvazione
Per poter riesaminare una decisione interna, specifica quale traffico copre. Come quadro di controllo, registra la finalità, l’identità o il nome del mittente, il contenuto o un riferimento al modello, i Paesi o le destinazioni previste, il fornitore e il periodo di validità. Questi campi sono una proposta operativa per delimitare la decisione, non un elenco universale di requisiti legali o tecnici.
Più ampia è l’autorizzazione, più difficile sarà verificare se un singolo invio rientra nel suo ambito. Se non riesci a descrivere un limite in modo verificabile — per esempio, quali destinazioni sono incluse o quali contenuti sono consentiti — chiariscilo prima di approvare oppure registra l’incertezza.
- Finalità: descrivi l’uso previsto con una precisione sufficiente a distinguerlo da altri utilizzi.
- Mittente: identifica il mittente approvato e, se presenti, le varianti espressamente incluse.
- Contenuto: conserva il modello o la versione approvata oppure definisci come identificare le modifiche ammissibili.
- Destinazione e fornitore: specifica l’ambito geografico e, quando pertinente, il fornitore o il servizio coperto.
- Validità e limiti: stabilisci una data di revisione o di scadenza e, se opportuno, limiti operativi definiti dall’organizzazione.
Distinguere l’approvazione interna dagli obblighi esterni
L’approvazione interna attesta che un’organizzazione ha preso una decisione nell’ambito dei propri processi. Da sola non dimostra che esista un consenso valido, che un mittente sia registrato quando richiesto o che siano state rispettate le condizioni applicabili in ogni destinazione o percorso.
Gli obblighi possono dipendere dal Paese, dal tipo di messaggio, dal ruolo di ciascuna entità e dalle regole degli operatori o dei fornitori. Le informazioni disponibili qui non consentono di stabilire requisiti specifici, campi obbligatori o scadenze normative universali. Prima di abilitare il traffico, verifica questi aspetti consultando la documentazione ufficiale pertinente e le parti responsabili.
- Tieni separati il registro delle decisioni interne e le evidenze delle approvazioni o dei requisiti esterni.
- Annota quale fonte ufficiale o interlocutore ha confermato ciascuna condizione esterna e la data della verifica.
- In caso di dubbi su un obbligo legale, richiedi una valutazione qualificata per la destinazione e l’uso specifici; non dare per scontato che basti l’approvazione interna.
Creare un registro che possa essere riesaminato
Un registro utile permette di ricostruire la decisione senza dipendere dalla memoria o da conversazioni sparse. Definisci internamente i campi necessari per identificare l’autorizzazione, il responsabile, le evidenze e lo stato. Le informazioni disponibili non indicano un modello universale da utilizzare in tutti i casi.
Limita l’accesso alle evidenze in base alle esigenze dell’organizzazione. Se conservi dati personali, stabilisci come trattarli nel rispetto delle norme applicabili; il riferimento generale alla protezione dei dati non consente di fissare qui periodi di conservazione o obblighi specifici.
- Identificativo e stato: in attesa, approvata, sospesa, revocata o scaduta, secondo le categorie interne.
- Responsabili: chi presenta la richiesta, chi la esamina e chi è autorizzato ad approvare o modificare il permesso.
- Ambito ed evidenze: gli elementi coperti e i documenti o i registri che giustificano la decisione.
- Limiti e revisione: condizioni operative, data di revisione e motivazione di ogni modifica dello stato.
- Cronologia: conserva traccia delle modifiche e di chi le ha apportate, in linea con le politiche dell’organizzazione.
Verificare il traffico prima dell’invio
Prima di abilitare un flusso, confronta la configurazione e le informazioni disponibili con l’ambito approvato. La verifica dovrebbe individuare eventuali discrepanze rilevanti — per esempio, un mittente diverso, una finalità differente o una destinazione fuori ambito — e indirizzarle a una revisione, senza trasformarle automaticamente in un’eccezione.
I dettagli tecnici dipendono dalla piattaforma e dall’architettura di ciascuna organizzazione. Non si può presumere che tutti i sistemi dispongano degli stessi campi, registri o controlli automatici. Documenta quali verifiche sono disponibili, quali sono manuali e come procedere quando mancano dati.
- Conferma che la finalità e il tipo di contenuto corrispondano alla decisione registrata.
- Confronta mittente, modello o versione, destinazione e fornitore con i limiti approvati.
- Se un dato non può essere verificato, applica la procedura interna per le eccezioni oppure sospendi l’abilitazione finché la questione non è chiarita.
- Dopo l’invio, interpreta le ricevute e i DLR in base alla loro semantica e affidabilità; non presentarli come verifica indipendente della ricezione sul dispositivo.
Riesaminare l’autorizzazione quando cambiano le condizioni
Un’approvazione legata a una finalità, a un contenuto o a una destinazione non dovrebbe essere considerata un’autorizzazione automatica per qualsiasi modifica successiva. Definisci quali variazioni richiedono una revisione e chi può approvarle. Il criterio specifico è una decisione di governance interna e potrebbe dover essere adeguato alle condizioni esterne applicabili.
Se cambiano la finalità, il mittente, il contenuto, il fornitore o la destinazione, registra la modifica e valuta se l’autorizzazione esistente sia ancora adeguata. Non presumere che una modifica tecnica sia irrilevante: potrebbe cambiare l’ambito della decisione o richiedere una verifica esterna.
- Individua la modifica e la data in cui viene proposta.
- Confronta il nuovo scenario con l’ambito e i limiti registrati.
- Richiedi una revisione quando la variazione non rientra nel permesso o non può essere classificata chiaramente.
- Aggiorna il registro e comunica la decisione ai team che abilitano o supervisionano il traffico.
Sospendere o revocare in presenza di segnali rilevanti
La sospensione può essere una misura temporanea che impedisce nuovi invii mentre si chiarisce un problema; la revoca indica che il permesso non è più valido. Stabilisci chi può decidere ciascuna misura, come comunicarla e quali evidenze registrare.
Valuta una revisione quando emergono evidenze insufficienti, violazioni dei limiti approvati o modifiche rilevanti non ancora esaminate. Le informazioni disponibili non prescrivono soglie automatiche né una procedura universale: definisci criteri proporzionati alla tua operatività e verifica gli obblighi applicabili.
- Registra il motivo, la persona che prende la decisione, l’ambito interessato e la data.
- Impedisci che un permesso sospeso o revocato venga riutilizzato per errore nei processi successivi.
- Documenta quali verifiche consentirebbero di concludere la revisione e chi autorizza l’eventuale riattivazione.
- Non usare una sospensione interna al posto di eventuali notifiche o misure esterne obbligatorie.
Esempio di flusso verificabile e lista di controllo
Un team chiede di abilitare un uso A2P per una finalità specifica. Il responsabile documenta il mittente, il contenuto, le destinazioni e il fornitore proposti; allega le evidenze disponibili e indica quali condizioni esterne sono state verificate. La persona autorizzata esamina l’ambito e registra una decisione con limiti, data di revisione e stato.
Prima di abilitare il traffico, il team operativo confronta la configurazione con il registro. Se rileva una destinazione o un contenuto non contemplato, non estende il permesso per deduzione: sottopone il caso a revisione. Se una modifica viene approvata, aggiorna la cronologia e comunica il nuovo ambito. Questo esempio descrive una possibile prassi interna, non una procedura normativa universale.
- La finalità è descritta in modo specifico?
- Il mittente e il contenuto corrispondono a quanto approvato?
- La destinazione, il fornitore e la validità sono delimitati?
- L’approvazione interna è distinta chiaramente dalle condizioni esterne applicabili?
- Sono registrati responsabile, evidenze, limiti e data di revisione?
- È definita una procedura per gestire discrepanze, modifiche, sospensioni e revoche?
- Si evita di trattare un DLR o uno stato di invio come prova indipendente della ricezione?
Domande frequenti
Un’autorizzazione interna garantisce che un SMS A2P venga consegnato?
No. Documenta una decisione interna e il suo ambito, ma non garantisce la consegna. Un DLR non deve essere automaticamente confuso con una verifica indipendente della ricezione sul telefono.
L’approvazione interna dimostra che sono rispettati i requisiti legali o degli operatori?
No, non da sola. I requisiti possono variare in base alla destinazione, all’uso e alle parti coinvolte. Verifica le condizioni esterne consultando la documentazione ufficiale pertinente e i responsabili qualificati.
Quali dati è opportuno includere in un registro delle autorizzazioni?
Come quadro operativo, delimita la finalità, il mittente, il contenuto o il modello, le destinazioni, il fornitore e la validità. In base alle esigenze dell’organizzazione, aggiungi responsabile, evidenze, limiti, stato, data di revisione e cronologia delle modifiche.
Quando è opportuno riesaminare un’autorizzazione?
Quando cambia un elemento rilevante dell’ambito, come la finalità, il mittente, il contenuto, il fornitore o la destinazione, e alla data di revisione stabilita. Se non è chiaro se la modifica sia inclusa, sottoponi il caso a revisione prima di estendere il permesso.
Fonti consultate
- 3GPP specifications by series3GPP
- ITU-T Recommendation E.164International Telecommunication Union
- GSMA Networks resourcesGSMA
- Data protectionEuropean Commission
- NIST Digital Identity GuidelinesNational Institute of Standards and Technology