Conservazione delle evidenze operative A2P SMS: tempi, accesso e cancellazione
Una guida per organizzare le evidenze degli SMS A2P per categoria e finalità, definire regole di accesso e cancellazione e gestire le eccezioni senza presumere tempi universali né attribuire ai DLR più significato di quanto abbiano.
Perché è meglio non applicare un unico periodo di conservazione
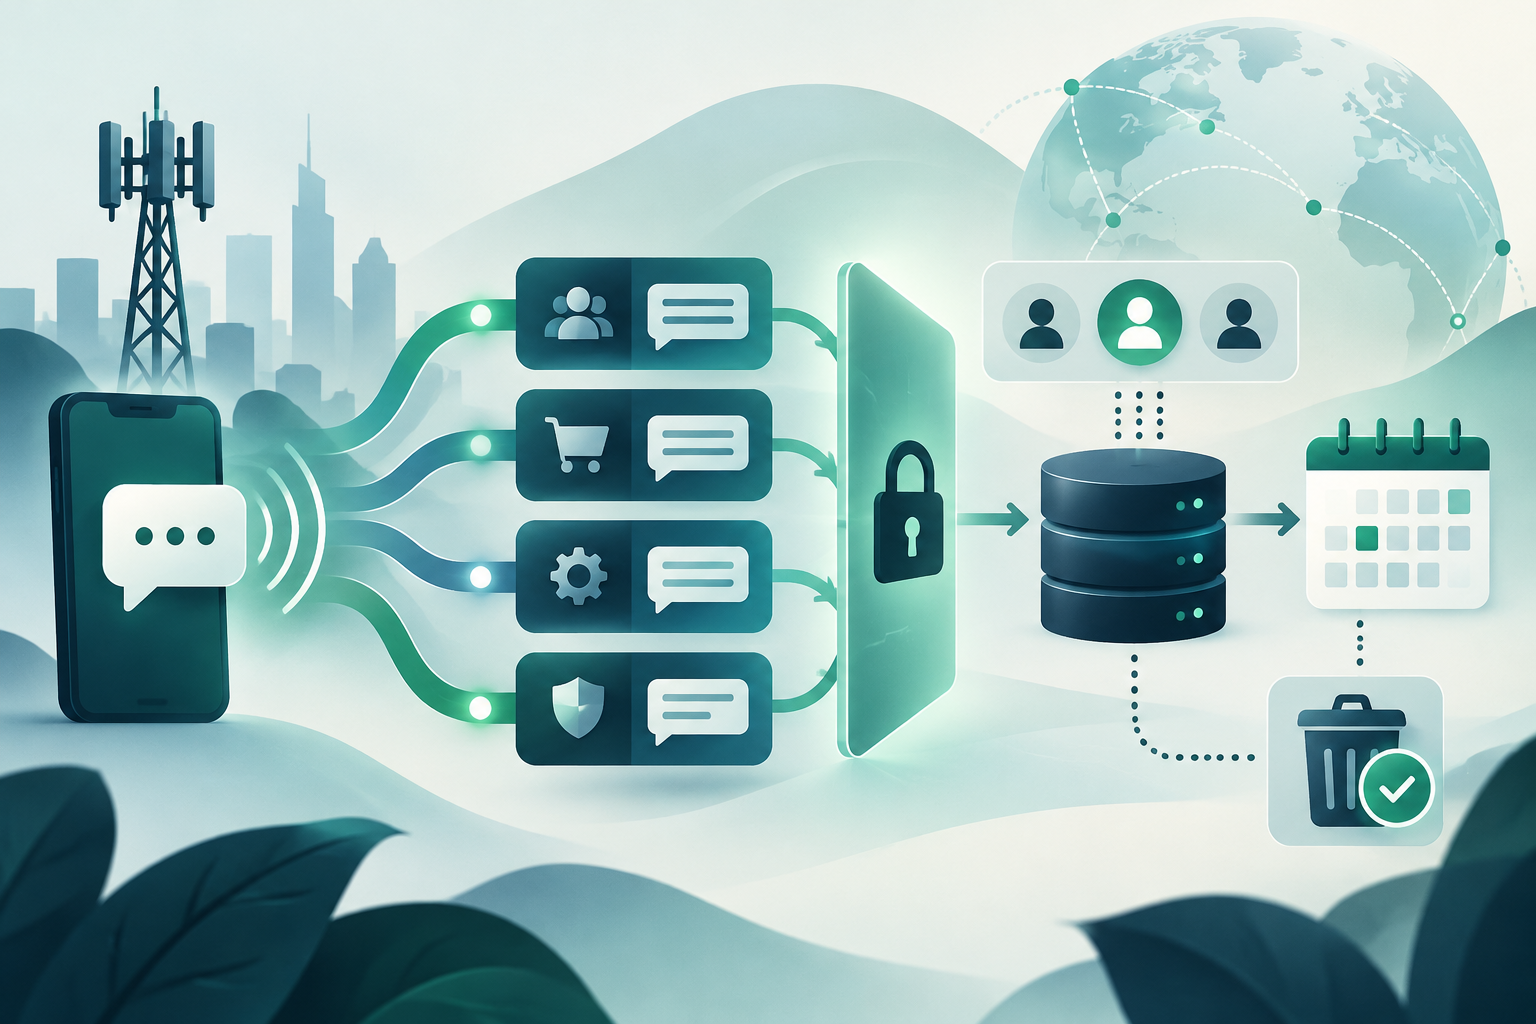
Un’operazione A2P SMS può produrre dati con contenuti, usi e rischi diversi: metadati di invio, stati di consegna, tracce tecniche, registrazioni di fatturazione ed evidenze relative ai permessi di contatto. Conservarli tutti per lo stesso periodo, con gli stessi accessi e negli stessi sistemi, può rendere più difficili sia le indagini sia la minimizzazione dei dati.
La regola pratica è progettare la conservazione per categoria e finalità, anziché copiare un periodo generico. Il periodo adeguato dipende dagli obblighi applicabili, dagli accordi pertinenti, da esigenze operative documentate e dalle effettive capacità di ciascun sistema. Questa guida offre un quadro operativo e non sostituisce una valutazione giuridica.
- Non stabilire un periodo prima di sapere quali dati vengono conservati e perché sono necessari.
- Non considerare equivalenti un’evidenza tecnica, una fattura e una registrazione del consenso.
- Documentare chi decide e chi applica le regole.
Inventariare le evidenze per categoria
Iniziate con un inventario dei dati e dei sistemi. Per ogni elemento, annotate dove viene generato, dove viene copiato, chi lo controlla, quali informazioni può contenere e quali processi lo consultano. Includete i sistemi di messaggistica, gli archivi storici, gli strumenti di supporto, le esportazioni e le copie di backup, se presenti.
Le categorie seguenti sono un punto di partenza, non un elenco obbligatorio. Adattatele all’architettura e ai servizi specifici dell’operazione.
- Metadati di invio: identificativi dei messaggi, marcature temporali, destinatario o altri campi di instradamento registrati dal sistema.
- Stati e DLR: stati comunicati dai componenti della catena e relativo contesto tecnico.
- Tracce tecniche: errori, eventi di connessione e registrazioni necessarie per diagnosticare i malfunzionamenti.
- Dati di fatturazione: registrazioni a supporto di addebiti, riconciliazioni o contestazioni commerciali.
- Registrazioni del consenso: evidenze conservate dal titolare competente riguardo a permessi, preferenze o revoche, in base al flusso applicabile.
Associare una finalità a ogni categoria
Assegnate a ogni categoria una finalità concreta e verificabile. Per esempio, una traccia può servire a diagnosticare un problema; una registrazione di fatturazione, a riconciliare una transazione; un dato di stato, a indagare una discrepanza operativa. Evitate motivazioni vaghe come «per ogni evenienza» o «per il business».
La finalità dovrebbe aiutare a decidere quali campi sono necessari, quali team possono consultarli e quale evento avvia il periodo di conservazione. Se un insieme di dati serve a più finalità, valutate separatamente ciascun uso ed evitate di conservare più a lungo tutte le informazioni solo perché una parte è ancora necessaria.
- Descrivete il problema operativo o il requisito specifico a cui i dati consentono di rispondere.
- Individuate il responsabile della finalità e il proprietario tecnico del sistema.
- Registrate quali campi sono indispensabili e quali possono essere esclusi, mascherati o separati.
- Verificate se un’evidenza meno dettagliata può svolgere la stessa funzione.
Definire i periodi e gli eventi iniziali senza inventare una regola universale
Le informazioni disponibili non offrono una base per raccomandare un periodo universale di conservazione delle evidenze A2P SMS. Il calendario va definito dopo aver verificato gli obblighi che riguardano l’organizzazione, i contratti pertinenti, le esigenze di indagine giustificate e i limiti tecnici delle piattaforme.
Oltre al periodo, documentate l’evento che lo avvia. Può variare a seconda della categoria: per esempio, la creazione della registrazione, la chiusura di un’operazione o la conclusione di un’indagine. Sono possibili scelte progettuali, non regole giuridiche generali. Definitele solo se sono coerenti con la finalità e possono essere applicate con costanza.
La documentazione di prodotto consultata descrive un’architettura che conserva i messaggi recenti in Mnesia e usa SQL per archiviare i CDR. Riporta inoltre un parametro configurabile di 24 ore per la conservazione dei messaggi. Sono dettagli che illustrano le opzioni di una specifica implementazione: non costituiscono una norma, un periodo raccomandato né una capacità attribuibile a tutte le piattaforme.
- Registrate il fondamento di ogni periodo e chi lo ha approvato.
- Definite l’evento iniziale e come viene calcolata o applicata la scadenza.
- Verificate che la configurazione del sistema corrisponda al calendario approvato.
- Rivedete i periodi quando cambiano la finalità, gli obblighi o l’architettura.
Separare gli accessi e registrare le consultazioni
La policy dovrebbe indicare quali ruoli possono accedere a ciascuna categoria e per quale finalità. Operations, assistenza, sicurezza, conformità e finanza possono aver bisogno di evidenze diverse; non date per scontato che tutti debbano accedere ai contenuti completi o a tutte le esportazioni.
Quando la piattaforma lo consente, registrate le consultazioni, le esportazioni e le modifiche ai permessi. Definite come autorizzare gli accessi eccezionali e chi deve esaminare tali registrazioni. La documentazione di una specifica implementazione dei CDR descrive opzioni quali la cifratura di una tabella, la limitazione dell’accesso per colonna e il mascheramento delle esportazioni: sono controlli possibili in quel prodotto, non garanzie disponibili in qualsiasi sistema.
- Assegnate i permessi per ruolo e categoria, limitandoli quanto più possibile nella pratica.
- Stabilite una procedura di autorizzazione per le consultazioni al di fuori dell’uso abituale.
- Registrate il motivo, chi autorizza e chi accede, quando la piattaforma lo consente.
- Verificate periodicamente che i permessi siano ancora necessari.
Progettare una cancellazione che includa copie ed esportazioni
La cancellazione deve considerare l’intero percorso dei dati: sistema principale, archivio, esportazioni, strumenti di supporto e backup. Prima di promettere una cancellazione immediata o irreversibile, verificate quali controlli offre ogni componente e come gestisce le copie di sicurezza.
Se un sistema non consente di applicare la stessa cancellazione a tutte le destinazioni, documentate il limite, la procedura alternativa e il modo in cui se ne verifica l’esecuzione. Per esempio, la documentazione di prodotto consultata descrive opzioni per eliminare il corpo del messaggio o impostarlo su NULL dopo la consegna. Questa possibilità non implica che scompaiano tutti i campi correlati o che altri sistemi abbiano eliminato le proprie copie.
- Individuate tutte le ubicazioni e i percorsi di esportazione per ciascuna categoria.
- Definite il metodo di cancellazione o riduzione dei dati disponibile in ogni sistema.
- Stabilite come verificare e registrare l’esecuzione, senza dichiarare garanzie che la piattaforma non offre.
- Documentate la gestione dei backup e i tempi o i meccanismi effettivamente supportati dal sistema.
Gestire le eccezioni per le indagini in corso
Un’indagine attiva può giustificare la conservazione di determinate evidenze oltre il calendario ordinario, se le regole applicabili e le policy dell’organizzazione lo consentono. L’eccezione dovrebbe limitarsi ai dati relativi al caso e non trasformarsi in un’estensione automatica per tutto lo storico.
Create un registro delle eccezioni che riporti il motivo, l’ambito, chi l’autorizza e quando deve essere riesaminata. Alla chiusura del caso, valutate quali dati abbiano ancora una finalità documentata e applicate agli altri la regola ordinaria di cancellazione.
- Collegate ogni eccezione a un caso identificabile e a evidenze specifiche.
- Assegnate un responsabile e una data o un evento per la revisione.
- Registrate le decisioni di proroga e le relative motivazioni.
- Chiudete formalmente l’eccezione e riprendete il calendario pertinente.
Spiegare cosa dimostra ogni evidenza e cosa non dimostra
Descrivete con precisione la provenienza di ogni registrazione, quale sistema l’ha generata, quali trasformazioni può aver subito e quali incertezze presenta. Una registrazione di invio può documentare un’azione o un evento registrato da una piattaforma; da sola, non prova il consenso né l’identità di chi ha ricevuto il messaggio.
Un DLR è uno stato comunicato all’interno della catena di messaggistica. Non va presentato, da solo, come conferma indipendente che una persona abbia visto l’SMS o che questo sia stato effettivamente visualizzato sul terminale. Distinguete lo stato ricevuto da una ricezione verificata in modo indipendente, se tale verifica esiste.
La documentazione tecnica di prodotto esaminata non basta a formulare conclusioni giuridiche né a determinare il valore probatorio di ciascuna registrazione. Quando tale valutazione incide su un obbligo o una controversia, consultate le fonti normative applicabili e rivolgetevi a professionisti competenti.
- Conservate il contesto necessario a interpretare l’evidenza, non soltanto uno stato isolato.
- Indicate la fonte del dato e le trasformazioni rilevanti.
- Evitate di usare un DLR come prova automatica di lettura, identità o consenso.
- Conservate le evidenze del consenso secondo il processo e i requisiti applicabili, separandole dalle registrazioni tecniche di invio.
Domande frequenti
Esiste un periodo universale raccomandato per conservare le evidenze A2P SMS?
Le informazioni disponibili non consentono di stabilire un periodo universale. Definite i periodi per categoria e finalità dopo aver verificato gli obblighi applicabili, gli accordi pertinenti, le esigenze documentate e le capacità tecniche.
Un DLR dimostra che l’SMS è arrivato al telefono del destinatario?
Non da solo. Un DLR è uno stato comunicato nella catena di messaggistica e non equivale necessariamente a una verifica indipendente della ricezione sul terminale, né dimostra che una persona abbia visto il messaggio.
Una registrazione di invio prova che il destinatario aveva dato il consenso?
No. La registrazione di invio documenta, al massimo, gli eventi registrati dalla piattaforma. Non sostituisce l’evidenza del consenso e, da sola, non prova l’identità del destinatario.
Cosa dovrebbe includere un’eccezione alla conservazione legata a un’indagine?
Come minimo, il motivo, le evidenze interessate, il responsabile, l’autorizzazione e una revisione prevista. Al termine dell’indagine, documentate la chiusura e riapplicate le regole ordinarie ai dati che non è più necessario conservare.