Retención de evidencias operativas A2P SMS: plazos, acceso y borrado
Una guía para organizar evidencias de SMS A2P por categoría y finalidad, definir reglas de acceso y borrado, y tratar las excepciones sin asumir plazos universales ni atribuir a los DLR más alcance del que tienen.
Por qué no conviene aplicar una retención única
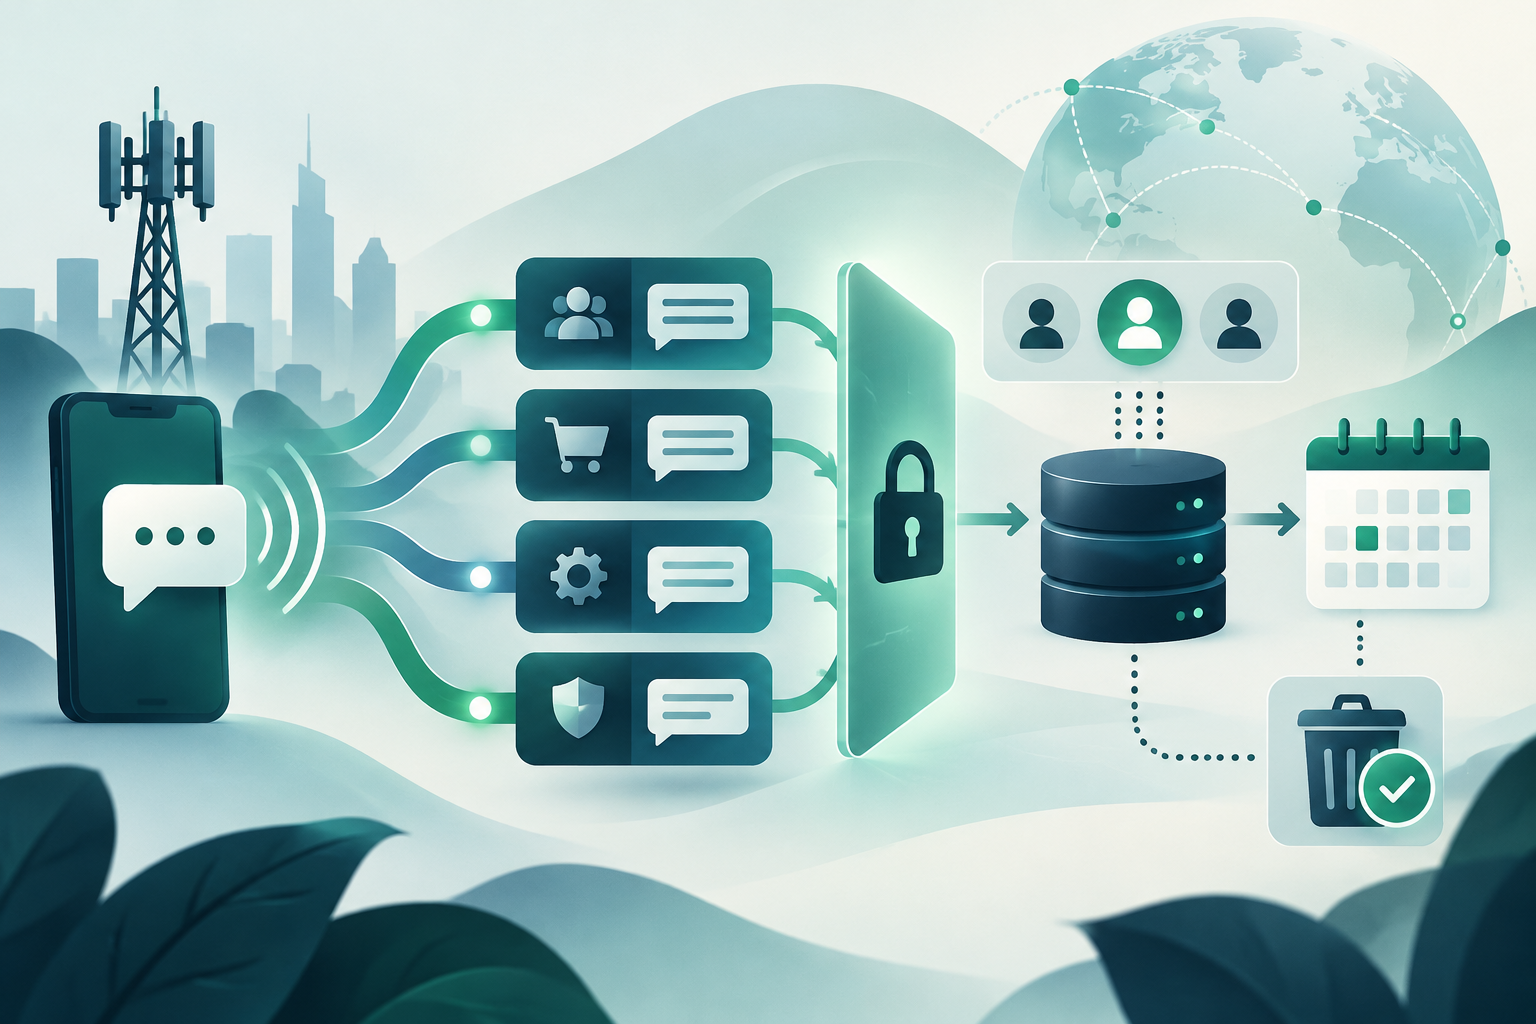
Una operación A2P SMS puede producir datos con contenidos, usos y riesgos distintos: metadatos de envío, estados de entrega, trazas técnicas, registros de facturación y evidencias relacionadas con permisos de contacto. Guardarlos todos durante el mismo periodo, con el mismo acceso y en los mismos sistemas, puede dificultar tanto la investigación como la minimización.
La regla práctica es diseñar la retención por categoría y finalidad, no copiar un plazo genérico. El periodo adecuado depende de las obligaciones aplicables, los acuerdos pertinentes, la necesidad operativa documentada y las capacidades reales de cada sistema. Esta guía es un marco operativo; no sustituye una evaluación jurídica.
- No fijar un plazo hasta saber qué dato se conserva y para qué se necesita.
- No tratar como equivalentes una evidencia técnica, una factura y un registro de consentimiento.
- Documentar quién decide y quién ejecuta las reglas.
Inventariar las evidencias por categoría
Empiece por un inventario de datos y sistemas. Para cada elemento, anote dónde se genera, dónde se copia, quién lo controla, qué información puede contener y qué procesos lo consultan. Incluya sistemas de mensajería, almacenes históricos, herramientas de soporte, exportaciones y copias de respaldo, si existen.
Las categorías siguientes son un punto de partida, no una lista obligatoria. Adáptelas a la arquitectura y a los servicios concretos de la operación.
- Metadatos de envío: identificadores de mensaje, marcas de tiempo, destino u otros campos de encaminamiento que el sistema registre.
- Estados y DLR: estados comunicados por componentes de la cadena y su contexto técnico.
- Trazas técnicas: errores, eventos de conexión y registros necesarios para diagnosticar fallos.
- Datos de facturación: registros que sustentan cargos, conciliaciones o disputas comerciales.
- Registros de consentimiento: evidencia mantenida por el responsable correspondiente sobre permisos, preferencias o revocaciones, según el flujo aplicable.
Vincular cada categoría con una finalidad
Asigne a cada categoría una finalidad concreta y comprobable. Por ejemplo, una traza puede servir para diagnosticar una incidencia; un registro de facturación, para conciliar una transacción; y un dato de estado, para investigar una discrepancia operativa. Evite justificaciones vagas como «por si acaso» o «para el negocio».
La finalidad debe ayudar a decidir qué campos son necesarios, qué equipos pueden consultarlos y qué evento inicia el periodo de conservación. Si un conjunto de datos sirve para más de una finalidad, evalúe por separado cada uso y evite prolongar toda la información solo porque una parte aún resulta necesaria.
- Describa el problema operativo o requisito concreto que el dato permite atender.
- Identifique al responsable de la finalidad y al propietario técnico del sistema.
- Registre qué campos son imprescindibles y cuáles pueden excluirse, enmascararse o separarse.
- Revise si una evidencia menos detallada puede cumplir la misma función.
Definir plazos y eventos de inicio sin inventar una regla universal
No existe en la información disponible una base para recomendar un plazo universal de retención para evidencias A2P SMS. El calendario debe establecerse tras comprobar las obligaciones que correspondan a la organización, los contratos pertinentes, las necesidades justificadas de investigación y las limitaciones técnicas de las plataformas.
Además del periodo, documente el evento que lo inicia. Puede ser distinto según la categoría: creación del registro, cierre de una operación o conclusión de una investigación, por ejemplo. Esos eventos son opciones de diseño, no reglas legales generales. Defínalos solo cuando encajen con la finalidad y puedan aplicarse de forma consistente.
Una documentación de producto consultada describe una arquitectura que mantiene mensajes recientes en Mnesia y usa SQL para archivar CDR. También muestra un parámetro configurable de 24 horas para retención de mensajes. Esos detalles ilustran opciones de una implementación concreta: no son una norma, un plazo recomendado ni una capacidad atribuible a todas las plataformas.
- Registre el fundamento de cada periodo y quién lo aprobó.
- Defina el evento inicial y cómo se calcula o aplica el vencimiento.
- Compruebe que la configuración del sistema coincide con el calendario aprobado.
- Revise los periodos cuando cambien la finalidad, las obligaciones o la arquitectura.
Separar accesos y dejar constancia de las consultas
La política debe indicar qué funciones pueden acceder a cada categoría y con qué propósito. Operaciones, soporte, seguridad, cumplimiento y finanzas pueden necesitar evidencias distintas; no dé por sentado que todos requieren acceso al contenido completo o a todas las exportaciones.
Cuando la plataforma lo permita, registre consultas, exportaciones y cambios de permisos. Defina cómo se autorizan los accesos excepcionales y quién revisa esos registros. La documentación de una implementación de CDR describe opciones como cifrar una tabla, restringir acceso por columna y enmascarar exportaciones; son controles posibles en ese producto, no garantías disponibles en cualquier sistema.
- Asigne permisos por función y categoría, con el menor alcance práctico.
- Establezca un procedimiento de autorización para consultas fuera del uso habitual.
- Registre el motivo, la persona que autoriza y la persona que accede, cuando la plataforma lo permita.
- Compruebe periódicamente que los permisos siguen siendo necesarios.
Diseñar un borrado que incluya copias y exportaciones
El borrado debe contemplar el recorrido completo de los datos: sistema principal, archivo, exportaciones, herramientas de soporte y respaldos. Antes de prometer una eliminación inmediata o irreversible, confirme qué controles ofrece cada componente y cómo gestiona las copias de seguridad.
Si un sistema no permite aplicar el mismo borrado a todos los destinos, documente la limitación, el proceso alternativo y cómo se comprueba su ejecución. La documentación de producto consultada, por ejemplo, describe opciones de eliminar el cuerpo del mensaje o ponerlo a NULL tras la entrega. Esa posibilidad no implica que todos los campos relacionados desaparezcan ni que otros sistemas hayan borrado sus copias.
- Identifique todas las ubicaciones y rutas de exportación de cada categoría.
- Defina el método de borrado o reducción de datos disponible en cada sistema.
- Establezca cómo verificar y registrar la ejecución, sin afirmar garantías que la plataforma no ofrece.
- Documente el tratamiento de respaldos y el tiempo o mecanismo que realmente permita el sistema.
Gestionar excepciones para investigaciones abiertas
Una investigación activa puede justificar conservar determinadas evidencias más allá del calendario ordinario, si las reglas aplicables y las políticas de la organización lo permiten. La excepción debe limitarse a los datos relacionados con el caso; no debería convertirse en una ampliación automática para todo el historial.
Cree un registro de excepción que indique el motivo, el alcance, quién la autoriza y cuándo debe revisarse. Al cerrar el caso, evalúe qué datos siguen teniendo una finalidad documentada y aplique la regla ordinaria de borrado al resto.
- Vincule cada excepción a un caso identificable y a evidencias concretas.
- Asigne un responsable y una fecha o evento de revisión.
- Mantenga registro de las decisiones de prórroga y su justificación.
- Cierre la excepción formalmente y reanude el calendario correspondiente.
Explicar qué demuestra cada evidencia y qué no
Describa con precisión la procedencia de cada registro, qué sistema lo generó, qué transformaciones pudo sufrir y qué incertidumbres tiene. Un registro de envío puede documentar una acción o un evento registrado por una plataforma; por sí solo, no prueba el consentimiento ni la identidad de quien recibió el mensaje.
Un DLR es un estado comunicado dentro de la cadena de mensajería. No debe presentarse, por sí solo, como confirmación independiente de que una persona vio el SMS o de que este se mostró efectivamente en el terminal. Distinga el estado recibido de una recepción verificada de forma independiente, si tal verificación existe.
La documentación técnica de producto revisada no basta para establecer conclusiones jurídicas ni para determinar el valor probatorio de cada registro. Cuando esa valoración afecte a una obligación o disputa, consulte las fuentes normativas aplicables y obtenga asesoramiento competente.
- Conserve el contexto necesario para interpretar la evidencia, no solo un estado aislado.
- Indique la fuente del dato y las transformaciones relevantes.
- Evite usar un DLR como prueba automática de lectura, identidad o consentimiento.
- Mantenga la evidencia de consentimiento según el proceso y los requisitos aplicables, separada de los registros técnicos de envío.
Preguntas frecuentes
¿Hay un plazo recomendado universal para retener evidencias A2P SMS?
No se puede establecer un plazo universal con la información disponible. Defina periodos por categoría y finalidad tras revisar las obligaciones aplicables, los acuerdos pertinentes, las necesidades documentadas y las capacidades técnicas.
¿Un DLR demuestra que el SMS llegó al teléfono del destinatario?
No por sí solo. Un DLR es un estado comunicado en la cadena de mensajería y no equivale necesariamente a una verificación independiente de recepción en el terminal, ni demuestra que una persona haya visto el mensaje.
¿Un registro de envío prueba que el destinatario había dado su consentimiento?
No. El registro de envío documenta, como máximo, eventos que la plataforma haya registrado. No sustituye la evidencia de consentimiento ni prueba por sí solo la identidad del destinatario.
¿Qué debe incluir una excepción de retención por investigación?
Como mínimo, el motivo, las evidencias afectadas, la persona responsable, la autorización y una revisión prevista. Al concluir la investigación, documente el cierre y vuelva a aplicar las reglas ordinarias a los datos que ya no necesiten conservarse.