Conservation des preuves opérationnelles A2P SMS : durées, accès et suppression
Un guide pour organiser les preuves A2P SMS par catégorie et par finalité, définir des règles d’accès et de suppression, et traiter les exceptions sans supposer qu’il existe des durées universelles ni attribuer aux DLR une portée qu’ils n’ont pas.
Pourquoi éviter une durée de conservation unique
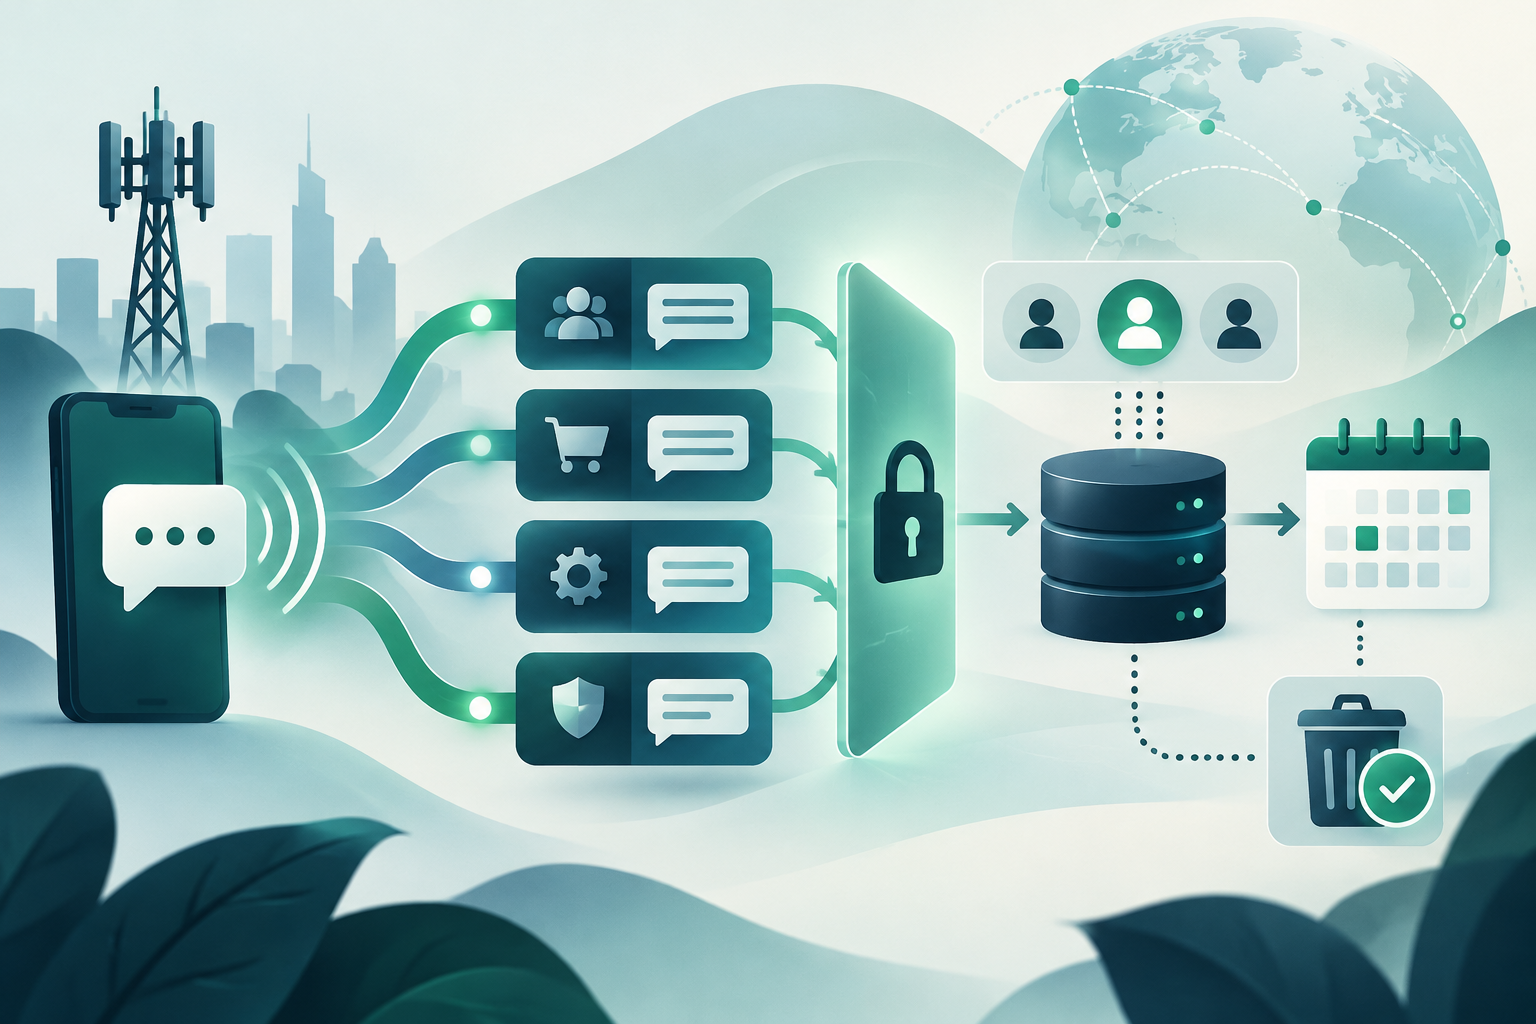
Une opération A2P SMS peut générer des données aux contenus, usages et risques différents : métadonnées d’envoi, états de remise, traces techniques, enregistrements de facturation et preuves liées aux autorisations de contact. Les conserver toutes pendant la même durée, avec le même accès et dans les mêmes systèmes, peut compliquer aussi bien les investigations que la minimisation des données.
La règle pratique consiste à définir la conservation par catégorie et par finalité, plutôt qu’à reprendre une durée générique. La période appropriée dépend des obligations applicables, des accords pertinents, du besoin opérationnel documenté et des capacités réelles de chaque système. Ce guide propose un cadre opérationnel ; il ne remplace pas une évaluation juridique.
- Ne fixez pas de durée avant de savoir quelles données sont conservées et pourquoi elles sont nécessaires.
- Ne traitez pas comme équivalentes une preuve technique, une facture et un enregistrement de consentement.
- Documentez qui décide des règles et qui les met en œuvre.
Inventorier les preuves par catégorie
Commencez par dresser un inventaire des données et des systèmes. Pour chaque élément, notez où il est généré, où il est copié, qui en a le contrôle, quelles informations il peut contenir et quels processus le consultent. Incluez les systèmes de messagerie, les archives, les outils d’assistance, les exports et les sauvegardes, le cas échéant.
Les catégories ci-dessous constituent un point de départ, et non une liste obligatoire. Adaptez-les à l’architecture et aux services propres à l’opération.
- Métadonnées d’envoi : identifiants de message, horodatages, destination ou autres champs de routage enregistrés par le système.
- États et DLR : états communiqués par les composants de la chaîne et leur contexte technique.
- Traces techniques : erreurs, événements de connexion et journaux nécessaires au diagnostic des défaillances.
- Données de facturation : enregistrements justifiant des frais, des rapprochements ou des litiges commerciaux.
- Enregistrements de consentement : preuves conservées par le responsable concerné concernant les autorisations, les préférences ou les révocations, selon le flux applicable.
Associer chaque catégorie à une finalité
Attribuez à chaque catégorie une finalité concrète et vérifiable. Par exemple, une trace peut servir à diagnostiquer un incident, un enregistrement de facturation à rapprocher une transaction et une donnée d’état à examiner un écart opérationnel. Évitez les justifications vagues telles que « au cas où » ou « pour les besoins de l’entreprise ».
La finalité doit aider à déterminer quels champs sont nécessaires, quelles équipes peuvent les consulter et quel événement déclenche la période de conservation. Si un ensemble de données sert plusieurs finalités, évaluez chaque usage séparément et évitez de conserver l’ensemble des informations plus longtemps au seul motif qu’une partie reste nécessaire.
- Décrivez le problème opérationnel ou l’exigence précise auxquels la donnée permet de répondre.
- Identifiez le responsable de la finalité et le propriétaire technique du système.
- Indiquez les champs indispensables et ceux qui peuvent être exclus, masqués ou séparés.
- Vérifiez si une preuve moins détaillée peut remplir la même fonction.
Définir les durées et les événements déclencheurs sans inventer de règle universelle
Les informations disponibles ne permettent pas de recommander une durée universelle de conservation des preuves A2P SMS. Le calendrier doit être défini après vérification des obligations applicables à l’organisation, des contrats pertinents, des besoins d’investigation justifiés et des limites techniques des plateformes.
Outre la durée, documentez l’événement qui la déclenche. Celui-ci peut varier selon la catégorie : création de l’enregistrement, clôture d’une opération ou fin d’une investigation, par exemple. Ce sont des options de conception, et non des règles juridiques générales. Ne les définissez que si elles sont cohérentes avec la finalité et peuvent être appliquées de manière uniforme.
La documentation produit consultée décrit une architecture qui conserve les messages récents dans Mnesia et utilise SQL pour archiver les CDR. Elle présente également un paramètre configurable de 24 heures pour la conservation des messages. Ces éléments illustrent des choix propres à une mise en œuvre donnée : ils ne constituent ni une norme, ni une durée recommandée, ni une capacité attribuable à toutes les plateformes.
- Consignez le fondement de chaque durée et la personne qui l’a approuvée.
- Définissez l’événement déclencheur et la manière dont l’échéance est calculée ou appliquée.
- Vérifiez que la configuration du système correspond au calendrier approuvé.
- Réexaminez les durées en cas de changement de finalité, d’obligations ou d’architecture.
Séparer les accès et consigner les consultations
La politique doit préciser quelles fonctions peuvent accéder à chaque catégorie et dans quel but. Les équipes Opérations, Assistance, Sécurité, Conformité et Finance peuvent avoir besoin de preuves différentes ; ne partez pas du principe que toutes doivent accéder au contenu complet ou à tous les exports.
Lorsque la plateforme le permet, consignez les consultations, les exports et les modifications des droits d’accès. Définissez la procédure d’autorisation des accès exceptionnels et précisez qui examine ces journaux. La documentation d’une mise en œuvre de CDR décrit des options telles que le chiffrement d’une table, la restriction des accès par colonne et le masquage des exports. Il s’agit de contrôles possibles dans ce produit, et non de garanties offertes par tous les systèmes.
- Attribuez les autorisations par fonction et par catégorie, en limitant leur portée autant que possible.
- Établissez une procédure d’autorisation des consultations qui sortent de l’usage habituel.
- Lorsque la plateforme le permet, consignez le motif, la personne qui autorise et celle qui accède aux données.
- Vérifiez régulièrement que les autorisations restent nécessaires.
Concevoir une suppression qui couvre aussi les copies et les exports
La suppression doit couvrir tout le parcours des données : système principal, archive, exports, outils d’assistance et sauvegardes. Avant de promettre une suppression immédiate ou irréversible, vérifiez les contrôles proposés par chaque composant et la manière dont il gère les copies de sauvegarde.
Si un système ne permet pas d’appliquer la même suppression à toutes les destinations, documentez la limitation, la procédure de remplacement et la façon d’en vérifier l’exécution. Par exemple, la documentation produit consultée décrit des options permettant de supprimer le corps du message ou de le définir sur NULL après la remise. Cette possibilité ne signifie pas que tous les champs associés disparaissent ni que les autres systèmes ont supprimé leurs copies.
- Identifiez tous les emplacements et chemins d’export pour chaque catégorie.
- Définissez, dans chaque système, la méthode de suppression ou de réduction des données disponible.
- Précisez comment vérifier et consigner l’exécution, sans prétendre à des garanties que la plateforme n’offre pas.
- Documentez le traitement des sauvegardes ainsi que le délai ou le mécanisme réellement permis par le système.
Gérer les exceptions liées aux investigations en cours
Une investigation en cours peut justifier la conservation de certaines preuves au-delà du calendrier habituel, si les règles applicables et les politiques de l’organisation le permettent. L’exception doit se limiter aux données liées au dossier ; elle ne doit pas entraîner automatiquement une prolongation pour tout l’historique.
Créez un registre des exceptions précisant le motif, le périmètre, la personne qui autorise l’exception et la date à laquelle elle doit être réexaminée. À la clôture du dossier, évaluez quelles données répondent encore à une finalité documentée et appliquez aux autres la règle de suppression habituelle.
- Associez chaque exception à un dossier identifiable et à des preuves précises.
- Désignez un responsable et une date ou un événement de réexamen.
- Consignez les décisions de prolongation et leur justification.
- Clôturez formellement l’exception et reprenez le calendrier applicable.
Expliquer ce que chaque preuve démontre et ce qu’elle ne démontre pas
Décrivez précisément la provenance de chaque enregistrement, le système qui l’a généré, les transformations qu’il a pu subir et ses incertitudes. Un enregistrement d’envoi peut documenter une action ou un événement consigné par une plateforme ; à lui seul, il ne prouve ni le consentement ni l’identité de la personne ayant reçu le message.
Un DLR est un état communiqué au sein de la chaîne de messagerie. Il ne doit pas être présenté, à lui seul, comme une confirmation indépendante qu’une personne a vu le SMS ou qu’il s’est effectivement affiché sur son terminal. Distinguez l’état reçu d’une réception vérifiée de façon indépendante, si une telle vérification existe.
La documentation technique des produits consultée ne suffit pas à établir des conclusions juridiques ni à déterminer la valeur probante de chaque enregistrement. Lorsque cette évaluation a une incidence sur une obligation ou un litige, consultez les sources réglementaires applicables et sollicitez un conseil compétent.
- Conservez le contexte nécessaire à l’interprétation de la preuve, et pas seulement un état isolé.
- Indiquez la source de la donnée et les transformations pertinentes.
- N’utilisez pas un DLR comme preuve automatique de lecture, d’identité ou de consentement.
- Conservez les preuves de consentement selon le processus et les exigences applicables, séparément des enregistrements techniques d’envoi.
Questions fréquentes
Existe-t-il une durée universelle recommandée pour conserver les preuves A2P SMS ?
Les informations disponibles ne permettent pas de définir une durée universelle. Définissez les périodes par catégorie et par finalité après avoir examiné les obligations applicables, les accords pertinents, les besoins documentés et les capacités techniques.
Un DLR prouve-t-il que le SMS est arrivé sur le téléphone du destinataire ?
Pas à lui seul. Un DLR est un état communiqué dans la chaîne de messagerie. Il n’équivaut pas nécessairement à une vérification indépendante de la réception sur le terminal et ne prouve pas qu’une personne a vu le message.
Un enregistrement d’envoi prouve-t-il que le destinataire avait donné son consentement ?
Non. L’enregistrement d’envoi documente, tout au plus, les événements consignés par la plateforme. Il ne remplace pas une preuve de consentement et ne prouve pas à lui seul l’identité du destinataire.
Que doit contenir une exception de conservation liée à une investigation ?
Au minimum, le motif, les preuves concernées, la personne responsable, l’autorisation et la date ou les modalités du réexamen prévu. À la fin de l’investigation, consignez la clôture et réappliquez les règles habituelles aux données qui n’ont plus besoin d’être conservées.