Aufbewahrung von A2P-SMS-Betriebsnachweisen: Fristen, Zugriff und Löschung
Ein Leitfaden zur Einordnung von A2P-SMS-Nachweisen nach Kategorie und Zweck, zur Festlegung von Zugriffs- und Löschregeln sowie zum Umgang mit Ausnahmen – ohne universelle Fristen zu unterstellen oder den Aussageumfang von DLRs zu überschätzen.
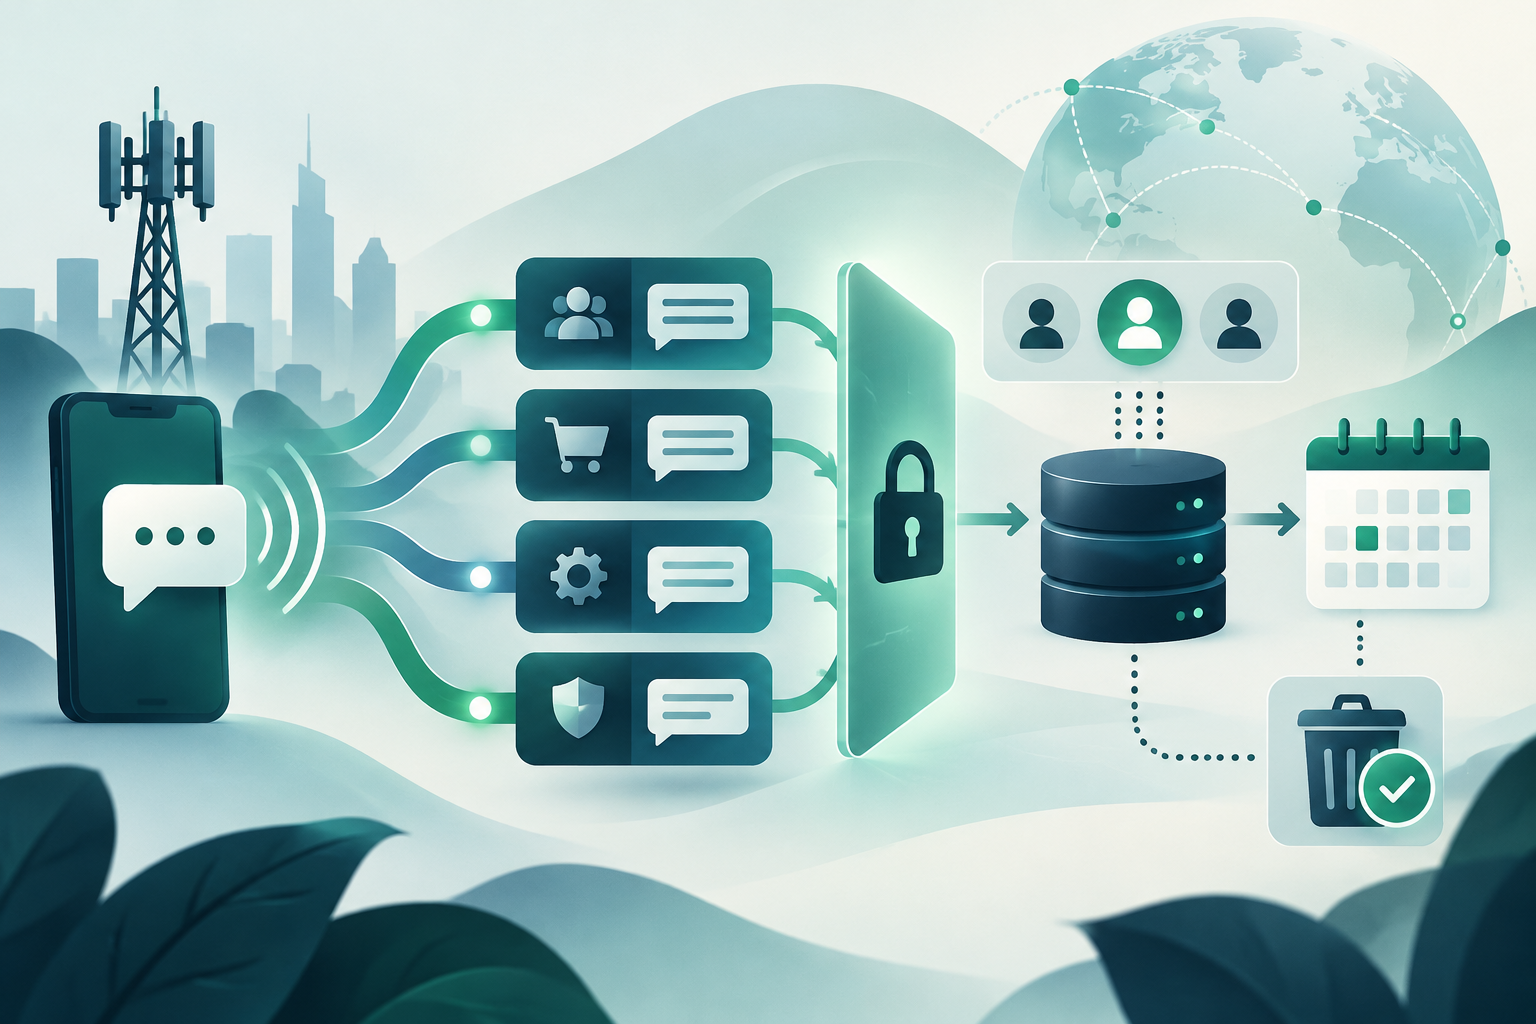
Warum eine einheitliche Aufbewahrungsfrist nicht sinnvoll ist
Bei einem A2P-SMS-Betrieb können Daten mit unterschiedlichen Inhalten, Verwendungszwecken und Risiken anfallen: Versandmetadaten, Zustellstatus, technische Protokolle, Abrechnungsdaten und Nachweise zu Kontaktgenehmigungen. Werden alle Daten gleich lange, mit denselben Zugriffsrechten und in denselben Systemen gespeichert, kann das sowohl Untersuchungen als auch die Datenminimierung erschweren.
Die praktische Regel lautet: Die Aufbewahrung nach Kategorie und Zweck gestalten, statt eine allgemeine Frist zu übernehmen. Der angemessene Zeitraum hängt von den einschlägigen Pflichten, den relevanten Vereinbarungen, dem dokumentierten betrieblichen Bedarf und den tatsächlichen Möglichkeiten der jeweiligen Systeme ab. Dieser Leitfaden bietet einen operativen Rahmen und ersetzt keine rechtliche Prüfung.
- Legen Sie keine Frist fest, bevor klar ist, welche Daten zu welchem Zweck aufbewahrt werden.
- Setzen Sie technische Nachweise, eine Rechnung und einen Einwilligungsnachweis nicht gleich.
- Dokumentieren Sie, wer die Regeln festlegt und wer sie umsetzt.
Nachweise nach Kategorien erfassen
Beginnen Sie mit einem Verzeichnis der Daten und Systeme. Notieren Sie für jedes Element, wo es entsteht, wo es kopiert wird, wer es kontrolliert, welche Informationen es enthalten kann und welche Prozesse darauf zugreifen. Berücksichtigen Sie gegebenenfalls Nachrichtensysteme, historische Datenspeicher, Supporttools, Exporte und Sicherungskopien.
Die folgenden Kategorien sind ein Ausgangspunkt, keine verbindliche Liste. Passen Sie sie an die Architektur und die konkreten Dienste des Betriebs an.
- Versandmetadaten: Nachrichtenkennungen, Zeitstempel, Ziel oder andere vom System erfasste Routing-Felder.
- Status und DLRs: von Komponenten der Nachrichtenkette gemeldete Statusangaben samt technischem Kontext.
- Technische Protokolle: Fehler, Verbindungsereignisse und Protokolle, die zur Fehlerdiagnose benötigt werden.
- Abrechnungsdaten: Nachweise, die Gebühren, Abstimmungen oder kommerzielle Streitfälle belegen.
- Einwilligungsnachweise: Nachweise, die von der jeweils verantwortlichen Stelle zu Genehmigungen, Präferenzen oder Widerrufen entsprechend dem geltenden Ablauf geführt werden.
Jede Kategorie einem Zweck zuordnen
Weisen Sie jeder Kategorie einen konkreten und überprüfbaren Zweck zu. Ein Protokolleintrag kann beispielsweise der Diagnose eines Vorfalls dienen, ein Abrechnungsnachweis dem Abgleich einer Transaktion und eine Statusangabe der Untersuchung einer betrieblichen Abweichung. Vermeiden Sie vage Begründungen wie „für alle Fälle“ oder „für das Geschäft“.
Der Zweck sollte dabei helfen, erforderliche Felder, zugriffsberechtigte Teams und das Ereignis festzulegen, mit dem die Aufbewahrungsfrist beginnt. Dient ein Datensatz mehreren Zwecken, bewerten Sie jede Verwendung gesondert. Bewahren Sie nicht alle Informationen länger auf, nur weil ein Teil davon noch benötigt wird.
- Beschreiben Sie das konkrete betriebliche Problem oder die Anforderung, für die die Daten benötigt werden.
- Benennen Sie die für den Zweck verantwortliche Person und die technische Eigentümerschaft des Systems.
- Dokumentieren Sie, welche Felder unerlässlich sind und welche ausgeschlossen, maskiert oder getrennt werden können.
- Prüfen Sie, ob ein weniger detaillierter Nachweis denselben Zweck erfüllen kann.
Fristen und Startzeitpunkte festlegen, ohne eine allgemeingültige Regel zu erfinden
Die verfügbaren Informationen bieten keine Grundlage für eine universelle Aufbewahrungsfrist für A2P-SMS-Nachweise. Der Zeitplan sollte erst festgelegt werden, nachdem die für die Organisation geltenden Pflichten, einschlägige Verträge, begründete Untersuchungserfordernisse und die technischen Einschränkungen der Plattformen geprüft wurden.
Dokumentieren Sie neben der Dauer auch das Ereignis, ab dem die Frist läuft. Dieses kann je nach Kategorie variieren, etwa die Erstellung des Datensatzes, der Abschluss eines Vorgangs oder das Ende einer Untersuchung. Das sind Gestaltungsmöglichkeiten, keine allgemeinen gesetzlichen Regeln. Legen Sie sie nur fest, wenn sie zum Zweck passen und einheitlich angewendet werden können.
Eine geprüfte Produktdokumentation beschreibt eine Architektur, in der aktuelle Nachrichten in Mnesia gehalten und CDRs mithilfe von SQL archiviert werden. Außerdem zeigt sie einen konfigurierbaren Parameter für eine Nachrichtenaufbewahrung von 24 Stunden. Diese Einzelheiten veranschaulichen Möglichkeiten einer konkreten Implementierung. Sie sind weder eine Norm noch eine empfohlene Frist oder eine Funktion, die allen Plattformen zugeschrieben werden kann.
- Dokumentieren Sie die Grundlage jeder Frist und, wer sie genehmigt hat.
- Legen Sie das auslösende Ereignis fest und beschreiben Sie, wie der Ablauf berechnet oder umgesetzt wird.
- Prüfen Sie, ob die Systemkonfiguration mit dem genehmigten Zeitplan übereinstimmt.
- Überprüfen Sie die Fristen, wenn sich Zweck, Pflichten oder Architektur ändern.
Zugriffe trennen und Abfragen dokumentieren
Die Richtlinie sollte festlegen, welche Funktionen auf welche Kategorien und zu welchem Zweck zugreifen dürfen. Betrieb, Support, Sicherheit, Compliance und Finanzen benötigen möglicherweise unterschiedliche Nachweise. Gehen Sie nicht davon aus, dass alle Teams Zugriff auf vollständige Inhalte oder sämtliche Exporte benötigen.
Sofern die Plattform es ermöglicht, sollten Abfragen, Exporte und Änderungen von Berechtigungen protokolliert werden. Legen Sie fest, wie Ausnahmezugriffe genehmigt werden und wer diese Protokolle prüft. Die Dokumentation einer CDR-Implementierung nennt Möglichkeiten wie das Verschlüsseln einer Tabelle, die Beschränkung des Spaltenzugriffs und das Maskieren von Exporten. Das sind mögliche Kontrollen in diesem Produkt, keine Garantien für jedes System.
- Weisen Sie Berechtigungen nach Funktion und Kategorie mit dem praktisch geringstmöglichen Umfang zu.
- Richten Sie ein Genehmigungsverfahren für Abfragen außerhalb der üblichen Nutzung ein.
- Dokumentieren Sie, soweit die Plattform dies ermöglicht, den Grund sowie die Person, die den Zugriff genehmigt und die Person, die darauf zugreift.
- Prüfen Sie regelmäßig, ob die Berechtigungen weiterhin erforderlich sind.
Löschung einschließlich Kopien und Exporten planen
Die Löschung muss den gesamten Weg der Daten berücksichtigen: Primärsystem, Archiv, Exporte, Supporttools und Sicherungskopien. Bevor Sie eine sofortige oder irreversible Löschung zusagen, sollten Sie prüfen, welche Kontrollen die einzelnen Komponenten bieten und wie sie mit Sicherungskopien umgehen.
Kann ein System nicht alle Speicherorte auf dieselbe Weise löschen, dokumentieren Sie die Einschränkung, das alternative Verfahren und die Prüfung der Umsetzung. Die geprüfte Produktdokumentation beschreibt beispielsweise Möglichkeiten, den Nachrichteninhalt zu löschen oder nach der Zustellung auf NULL zu setzen. Daraus folgt weder, dass alle zugehörigen Felder verschwinden, noch, dass andere Systeme ihre Kopien gelöscht haben.
- Ermitteln Sie für jede Kategorie alle Speicherorte und Exportwege.
- Legen Sie fest, welche Lösch- oder Datenreduktionsmethode in jedem System verfügbar ist.
- Bestimmen und dokumentieren Sie, wie die Umsetzung geprüft wird, ohne Funktionen zuzusichern, die die Plattform nicht bietet.
- Dokumentieren Sie den Umgang mit Sicherungskopien sowie die Dauer oder Methode, die das System tatsächlich ermöglicht.
Ausnahmen für laufende Untersuchungen verwalten
Eine laufende Untersuchung kann es rechtfertigen, bestimmte Nachweise über den regulären Zeitplan hinaus aufzubewahren, sofern die geltenden Regeln und Richtlinien der Organisation dies zulassen. Die Ausnahme sollte auf die fallbezogenen Daten beschränkt bleiben und nicht automatisch die gesamte Historie umfassen.
Führen Sie ein Ausnahmeregister mit Begründung, Umfang, genehmigender Person und vorgesehenem Prüftermin. Nach Abschluss des Falls ist zu bewerten, für welche Daten weiterhin ein dokumentierter Zweck besteht. Für die übrigen Daten gilt wieder die reguläre Löschregel.
- Verknüpfen Sie jede Ausnahme mit einem identifizierbaren Fall und konkreten Nachweisen.
- Benennen Sie eine verantwortliche Person und einen Prüftermin oder ein auslösendes Ereignis.
- Dokumentieren Sie Verlängerungsentscheidungen und ihre Begründung.
- Schließen Sie die Ausnahme formell ab und setzen Sie den entsprechenden Zeitplan fort.
Erklären, was ein Nachweis belegt – und was nicht
Beschreiben Sie genau, woher jeder Datensatz stammt, welches System ihn erzeugt hat, welche Veränderungen er durchlaufen haben könnte und welche Unsicherheiten bestehen. Ein Versanddatensatz kann eine von einer Plattform erfasste Aktion oder ein protokolliertes Ereignis dokumentieren. Für sich genommen beweist er weder die Einwilligung noch die Identität der Person, die die Nachricht erhalten hat.
Ein DLR ist ein Status, der innerhalb der Nachrichtenkette übermittelt wird. Es sollte nicht allein als unabhängige Bestätigung dafür dargestellt werden, dass eine Person die SMS gesehen hat oder dass sie tatsächlich auf dem Endgerät angezeigt wurde. Unterscheiden Sie zwischen einem empfangenen Status und einer unabhängig verifizierten Zustellung, sofern eine solche Verifizierung vorliegt.
Die geprüfte technische Produktdokumentation reicht nicht aus, um rechtliche Schlussfolgerungen zu ziehen oder den Beweiswert einzelner Datensätze zu bestimmen. Wenn eine solche Bewertung Auswirkungen auf eine Pflicht oder einen Streitfall hat, konsultieren Sie die einschlägigen Rechtsquellen und holen Sie geeignete Beratung ein.
- Bewahren Sie den nötigen Kontext zur Interpretation des Nachweises auf, nicht nur einen isolierten Status.
- Geben Sie die Datenquelle und relevante Veränderungen an.
- Verwenden Sie einen DLR nicht automatisch als Nachweis für Lesen, Identität oder Einwilligung.
- Führen Sie Einwilligungsnachweise entsprechend den geltenden Abläufen und Anforderungen getrennt von technischen Versandprotokollen.
Häufige Fragen
Gibt es eine allgemein empfohlene Frist für die Aufbewahrung von A2P-SMS-Nachweisen?
Auf Grundlage der verfügbaren Informationen lässt sich keine universelle Frist festlegen. Bestimmen Sie Zeiträume nach Kategorie und Zweck, nachdem Sie die geltenden Pflichten, einschlägigen Vereinbarungen, dokumentierten Erfordernisse und technischen Möglichkeiten geprüft haben.
Beweist ein DLR, dass die SMS das Telefon des Empfängers erreicht hat?
Nicht für sich allein. Ein DLR ist ein in der Nachrichtenkette übermittelter Status und entspricht nicht zwingend einer unabhängigen Zustellbestätigung auf dem Endgerät. Es beweist auch nicht, dass eine Person die Nachricht gesehen hat.
Beweist ein Versanddatensatz, dass der Empfänger eingewilligt hatte?
Nein. Ein Versanddatensatz dokumentiert höchstens Ereignisse, die die Plattform erfasst hat. Er ersetzt keinen Einwilligungsnachweis und belegt für sich genommen nicht die Identität des Empfängers.
Was sollte eine Ausnahme von der Aufbewahrungsfrist wegen einer Untersuchung enthalten?
Mindestens den Grund, die betroffenen Nachweise, die verantwortliche Person, die Genehmigung und einen vorgesehenen Prüftermin. Dokumentieren Sie nach Abschluss der Untersuchung die Beendigung der Ausnahme und wenden Sie die regulären Regeln wieder auf Daten an, die nicht länger aufbewahrt werden müssen.