Autorisation du trafic SMS A2P : un guide pour des décisions vérifiables
Une autorisation interne ne remplace pas les approbations externes et ne garantit ni la livraison ni la conformité. Apprenez à en définir le périmètre, à conserver des preuves et à réexaminer les permissions lorsque les conditions changent.
Que signifie autoriser le trafic SMS A2P ?
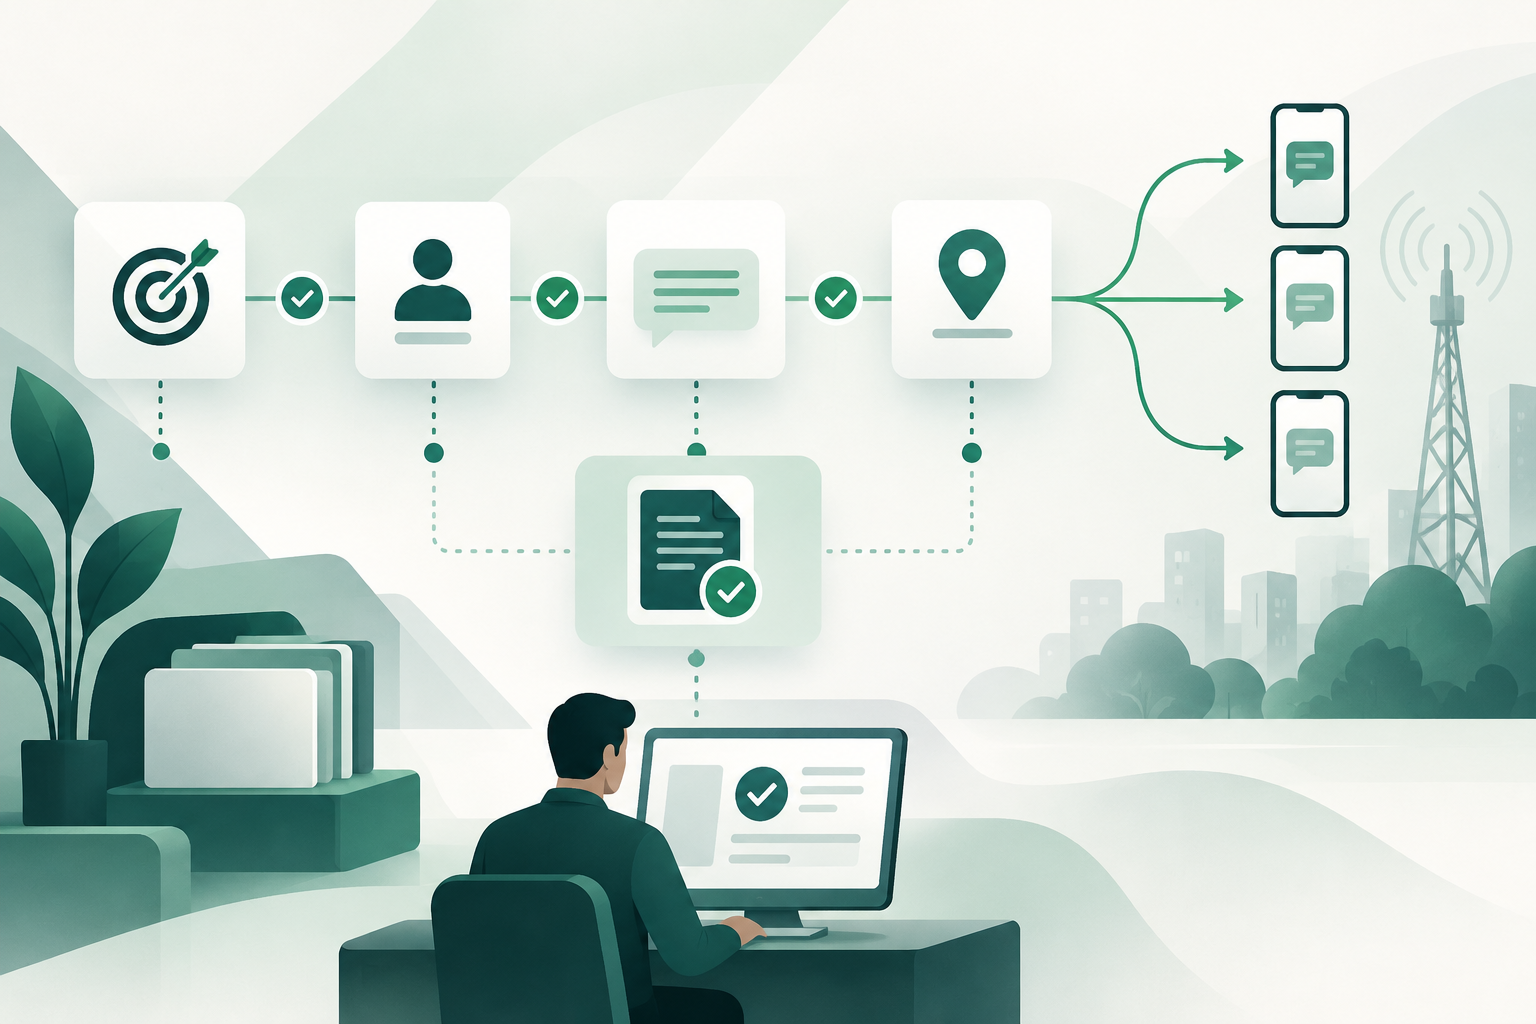
Dans une opération A2P, le terme « autorisation » peut désigner différentes décisions. Une entreprise peut approuver un usage en interne ; un fournisseur ou une plateforme peut activer un compte ou une configuration ; un opérateur ou une autorité peut imposer ses propres procédures ou conditions. Ces décisions ne sont pas équivalentes, et l’une ne remplace pas automatiquement les autres.
Une autorisation interne documentée permet de consigner la décision prise, son approbateur et les limites fixées. À elle seule, elle ne prouve pas que toutes les exigences externes ont été satisfaites, que le contenu est licite dans toutes les juridictions ou qu’un message sera livré.
- Considérez chaque permission comme une décision dont le périmètre est défini, et non comme une approbation générale de tout le trafic d’une organisation.
- Vérifiez séparément les exigences susceptibles de s’appliquer à l’entreprise, au fournisseur, à l’opérateur, à l’expéditeur et à la destination.
- Ne considérez pas la confirmation d’envoi ni un DLR comme une preuve automatique de réception sur le téléphone.
Définir le périmètre avant l’approbation
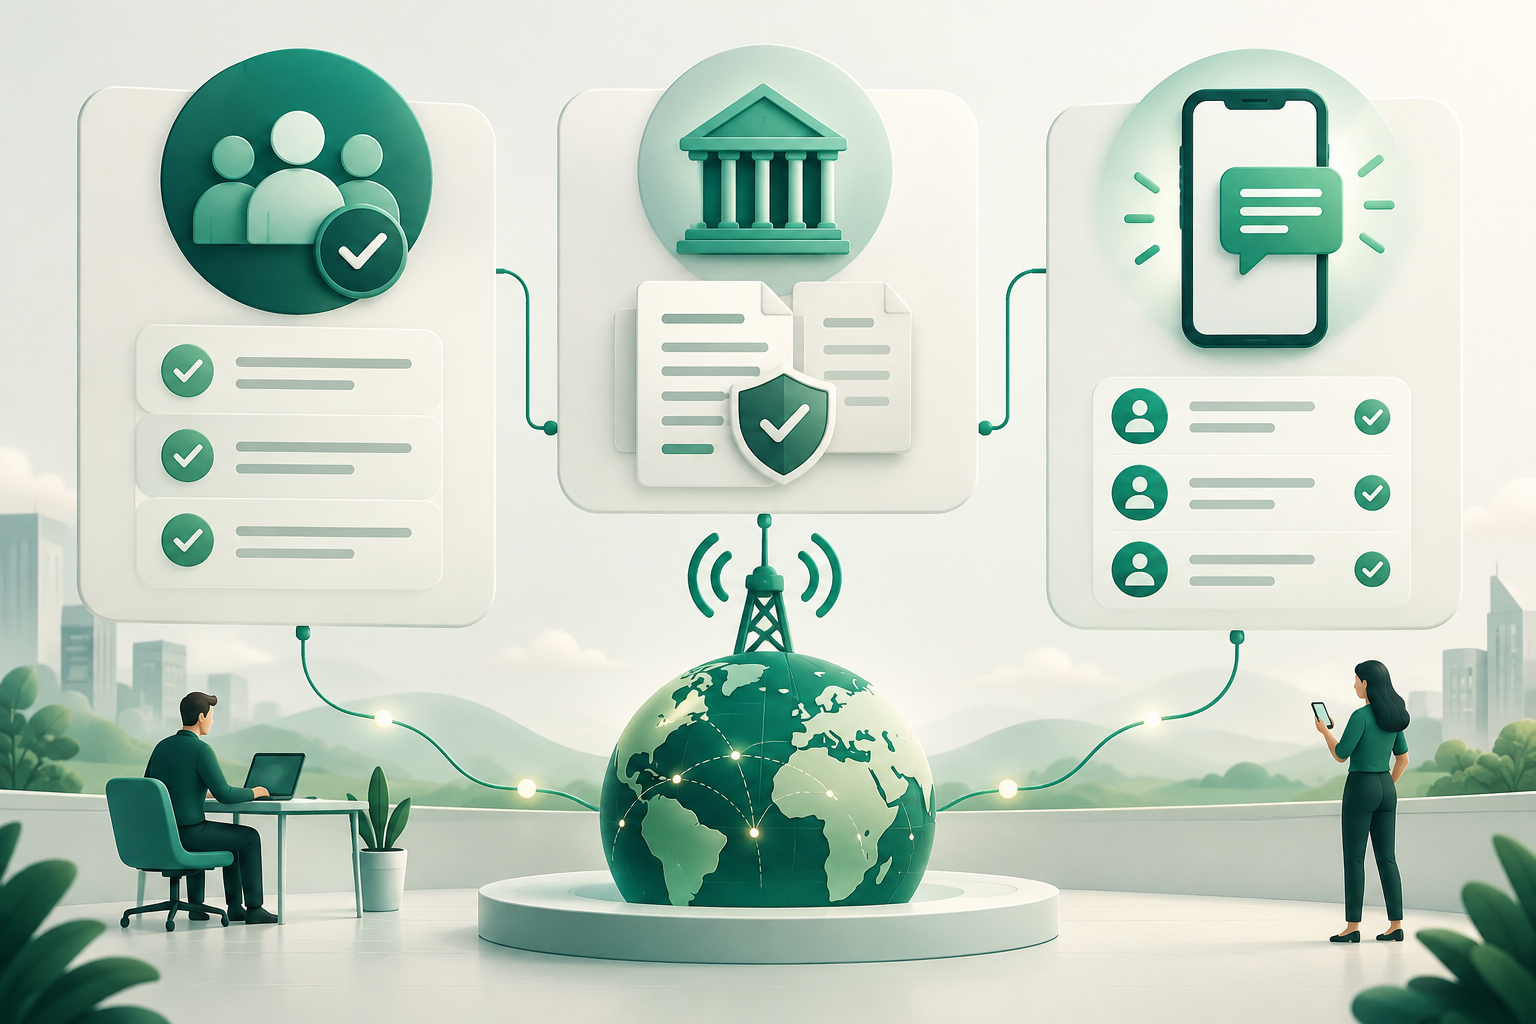
Pour qu’une décision interne puisse être réexaminée, précisez le trafic qu’elle couvre. À titre de cadre de contrôle, consignez l’objectif, l’identité ou le nom de l’expéditeur, le contenu ou la référence du modèle, les pays ou destinations prévus, le fournisseur et la période de validité. Ces champs sont proposés pour délimiter la décision sur le plan opérationnel ; ils ne constituent pas une liste universelle d’exigences légales ou techniques.
Plus l’autorisation est large, plus il est difficile de vérifier qu’un envoi donné la respecte. Si vous ne pouvez pas définir une limite de manière vérifiable — par exemple, les destinations incluses ou les contenus autorisés —, clarifiez-la avant l’approbation ou consignez l’incertitude.
- Objectif : décrivez l’usage prévu avec suffisamment de précision pour le distinguer d’autres usages.
- Expéditeur : identifiez l’expéditeur approuvé et, le cas échéant, les variantes expressément incluses.
- Contenu : conservez le modèle ou la version approuvée, ou définissez comment identifier les modifications admissibles.
- Destination et fournisseur : précisez, le cas échéant, le périmètre géographique ainsi que le fournisseur ou le service concerné.
- Validité et limites : fixez une date de réexamen ou d’expiration et, si nécessaire, des limites opérationnelles définies par l’organisation.
Distinguer l’approbation interne des obligations externes
L’approbation interne indique qu’une organisation a pris une décision dans le cadre de ses propres processus. À elle seule, elle ne prouve pas qu’un consentement valide existe, qu’un expéditeur est enregistré lorsqu’une telle démarche est exigée, ni que les conditions applicables à chaque destination ou itinéraire ont été respectées.
Les obligations peuvent varier selon le pays, le type de message, le rôle de chaque entité et les règles des opérateurs ou des fournisseurs. Les informations disponibles ici ne permettent pas d’établir des exigences précises, des champs obligatoires ou des délais réglementaires universels. Avant d’activer le trafic, confirmez ces éléments auprès des sources officielles pertinentes et des parties responsables.
- Conservez séparément le registre des décisions internes et les preuves des approbations ou exigences externes.
- Notez quelle source officielle ou quel interlocuteur a confirmé chaque condition externe, ainsi que la date de consultation.
- En cas de doute sur une obligation légale, demandez un examen qualifié pour la destination et l’usage concernés ; ne partez pas du principe que l’approbation interne suffit.
Créer un registre vérifiable
Un registre utile permet de reconstituer la décision sans dépendre de la mémoire ou de conversations éparses. Définissez en interne les champs nécessaires pour identifier l’autorisation, son responsable, ses preuves et son état. Les informations disponibles ne désignent aucun modèle universel à utiliser dans tous les cas.
Limitez l’accès aux preuves en fonction des besoins de l’organisation. Si vous conservez des données personnelles, déterminez comment les traiter conformément aux règles applicables ; la référence générale à la protection des données ne permet pas de fixer ici des durées de conservation ni des obligations spécifiques.
- Identifiant et état : en attente, approuvée, suspendue, révoquée ou expirée, selon les catégories internes.
- Responsables : indiquez qui demande, qui examine et qui est habilité à approuver ou modifier la permission.
- Périmètre et preuves : consignez les éléments couverts ainsi que les documents ou registres qui justifient la décision.
- Limites et réexamen : précisez les conditions opérationnelles, la date de réexamen et le motif de tout changement d’état.
- Historique : conservez une trace des modifications et de leurs auteurs, conformément aux politiques de l’organisation.
Vérifier le trafic avant l’envoi
Avant d’activer un flux, comparez sa configuration et les informations disponibles avec le périmètre approuvé. Le contrôle doit repérer les écarts pertinents — par exemple, un autre expéditeur, une finalité différente ou une destination hors périmètre — et les soumettre à examen, plutôt que de les transformer automatiquement en exceptions.
Les détails techniques varient selon la plateforme et l’architecture de chaque organisation. On ne peut pas supposer que tous les systèmes disposent des mêmes champs, registres ou contrôles automatiques. Documentez les vérifications en place, celles qui sont manuelles et la marche à suivre lorsque des données manquent.
- Confirmez que l’objectif et le type de contenu correspondent à la décision consignée.
- Comparez l’expéditeur, le modèle ou sa version, la destination et le fournisseur aux limites approuvées.
- Si une donnée ne peut pas être vérifiée, appliquez la procédure interne de gestion des exceptions ou suspendez l’activation jusqu’à clarification.
- Après l’envoi, interprétez les accusés de réception et les DLR en fonction de leur sémantique et de leur fiabilité ; ne les présentez pas comme une vérification indépendante de la réception sur l’appareil.
Réexaminer l’autorisation lorsque les conditions changent
Une approbation liée à un objectif, un contenu ou une destination ne doit pas être considérée comme une autorisation automatique pour tout changement ultérieur. Définissez les variations qui nécessitent un réexamen et les personnes habilitées à les approuver. Ce critère relève de la gouvernance interne et peut devoir être adapté aux conditions externes applicables.
Si l’objectif, l’expéditeur, le contenu, le fournisseur ou la destination change, consignez la modification et évaluez si l’autorisation existante reste adaptée. Ne présumez pas qu’une modification technique est sans conséquence : elle peut changer le périmètre de la décision ou déclencher un examen externe.
- Identifiez la modification et la date à laquelle elle est proposée.
- Comparez le nouveau scénario au périmètre et aux limites consignés.
- Demandez un examen si la variation dépasse la permission ou ne peut pas être clairement classée.
- Mettez le registre à jour et communiquez la décision aux équipes qui activent ou supervisent le trafic.
Suspendre ou révoquer en présence de signaux pertinents
La suspension peut être une mesure temporaire visant à empêcher de nouveaux envois pendant l’examen d’un incident ; la révocation signifie que la permission cesse d’être valide. Définissez qui peut décider de chaque mesure, comment elle est communiquée et quelles preuves doivent être consignées.
Envisagez un examen si les preuves sont insuffisantes, si les limites approuvées ne sont pas respectées ou si des changements importants n’ont pas été évalués. Les informations disponibles ne prescrivent ni seuils automatiques ni procédure universelle : définissez des critères proportionnés à vos opérations et consultez les obligations applicables.
- Consignez le motif, la personne qui prend la décision, le périmètre concerné et la date.
- Empêchez que la permission suspendue ou révoquée soit réutilisée par erreur dans des processus ultérieurs.
- Documentez les vérifications nécessaires pour clore l’examen et indiquez qui autorise une éventuelle réactivation.
- Ne vous servez pas d’une suspension interne pour remplacer des notifications ou des mesures externes qui pourraient être exigées.
Exemple de flux vérifiable et liste de contrôle
Une équipe demande l’activation d’un usage A2P pour un objectif précis. Le responsable consigne l’expéditeur, le contenu, les destinations et le fournisseur proposés ; il joint les preuves disponibles et indique quelles conditions externes ont été vérifiées. La personne habilitée examine le périmètre et consigne une décision assortie de limites, d’une date de réexamen et d’un état.
Avant d’activer le trafic, l’équipe des opérations compare la configuration au registre. Si une destination ou un contenu non prévu apparaît, elle n’élargit pas la permission par déduction : elle soumet le cas à examen. Si une modification est approuvée, elle met l’historique à jour et communique le nouveau périmètre. Cet exemple décrit une pratique interne possible, et non une procédure réglementaire universelle.
- L’objectif est-il décrit de manière précise ?
- L’expéditeur et le contenu correspondent-ils à ce qui a été approuvé ?
- La destination, le fournisseur et la période de validité sont-ils délimités ?
- L’approbation interne et les conditions externes applicables sont-elles clairement distinguées ?
- Le responsable, les preuves, les limites et la date de réexamen sont-ils consignés ?
- Existe-t-il une procédure définie pour gérer les écarts, les changements, la suspension et la révocation ?
- Évite-t-on de traiter un DLR ou un état d’envoi comme une preuve indépendante de réception ?
Questions fréquentes
Une autorisation interne garantit-elle la livraison d’un SMS A2P ?
Non. Elle consigne une décision interne et son périmètre, mais ne garantit pas la livraison. Un DLR ne doit pas non plus être automatiquement confondu avec une vérification indépendante de la réception sur le téléphone.
L’approbation interne prouve-t-elle que les exigences légales ou celles des opérateurs sont respectées ?
Non, pas à elle seule. Les exigences peuvent varier selon la destination, l’usage et les parties concernées. Vérifiez les conditions externes à l’aide des sources officielles pertinentes et auprès de personnes qualifiées.
Quelles informations est-il utile d’inclure dans un registre d’autorisation ?
À titre de cadre opérationnel, précisez l’objectif, l’expéditeur, le contenu ou le modèle, les destinations, le fournisseur et la période de validité. Ajoutez le responsable, les preuves, les limites, l’état, la date de réexamen et l’historique des modifications selon les besoins de votre organisation.
Quand faut-il réexaminer une autorisation ?
Lorsqu’un élément important de son périmètre change, comme l’objectif, l’expéditeur, le contenu, le fournisseur ou la destination, ainsi qu’à la date de réexamen définie. Si vous ne savez pas si la modification est couverte, soumettez le cas à examen avant d’élargir la permission.
Sources consultées
- 3GPP specifications by series3GPP
- ITU-T Recommendation E.164International Telecommunication Union
- GSMA Networks resourcesGSMA
- Data protectionEuropean Commission
- NIST Digital Identity GuidelinesNational Institute of Standards and Technology