Autorisations d’accès dans les opérations A2P SMS : guide de révision
Un guide prudent pour recenser les accès, limiter les autorisations et documenter les changements dans les opérations A2P SMS, sans confondre la sécurité des comptes avec la délivrabilité des messages.
Ce qu’une révision des accès peut permettre
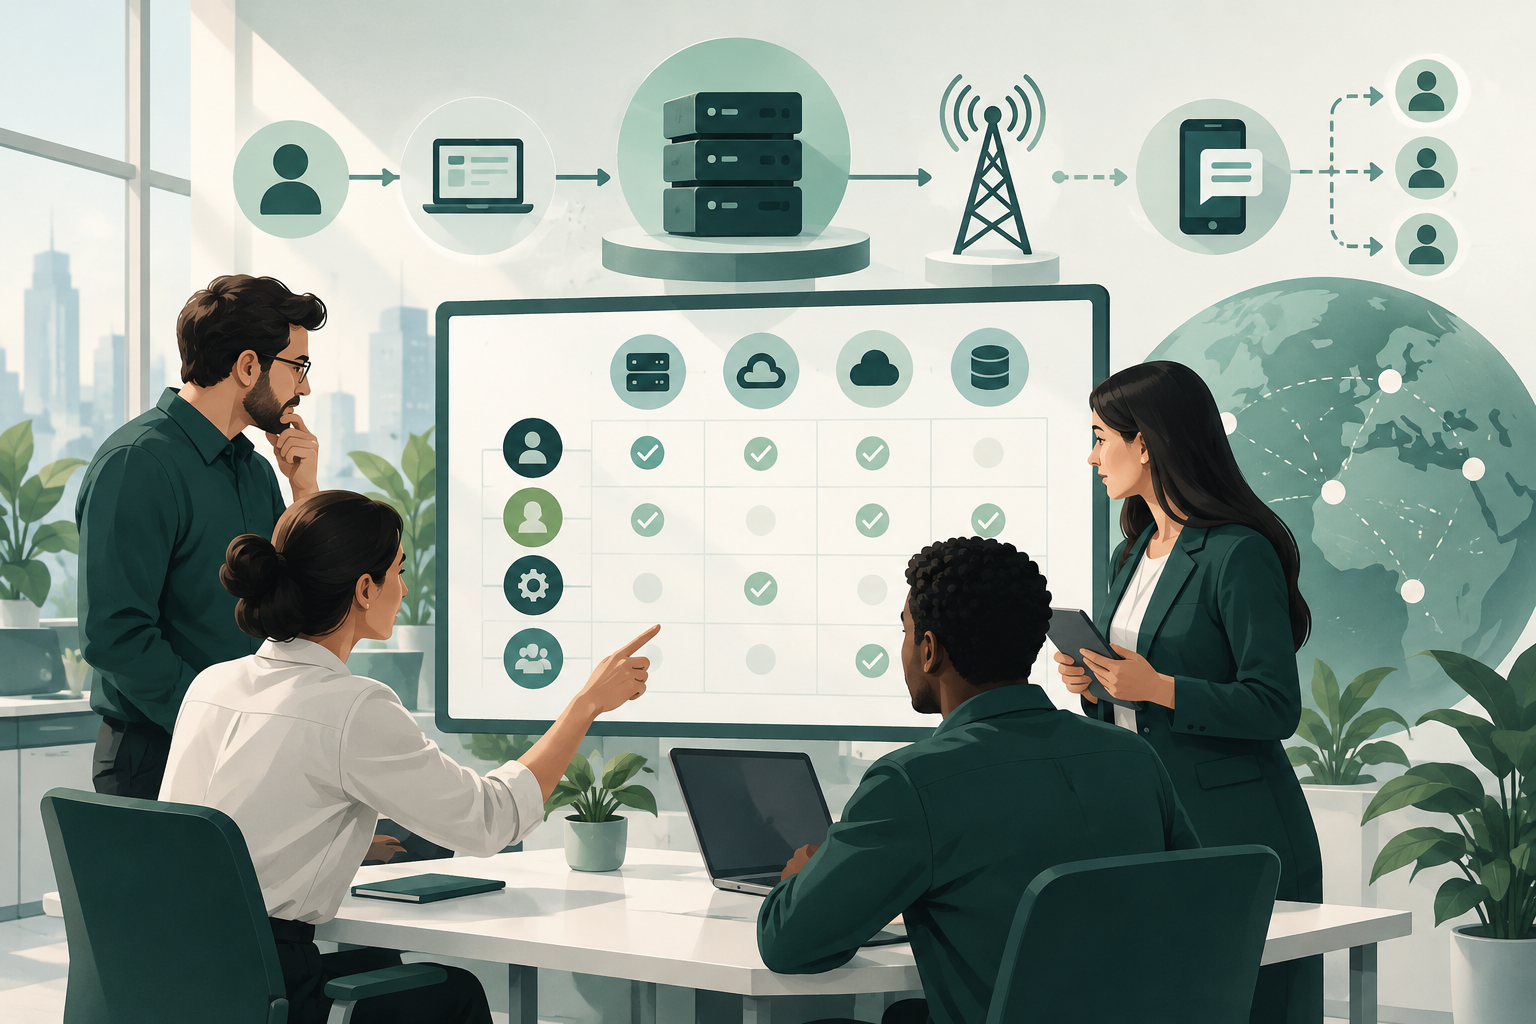
Une révision méthodique aide à repérer les accès qui ne correspondent plus aux responsabilités actuelles, les autorisations plus étendues que nécessaire et les dépendances dont la propriété n’est pas clairement établie. Elle permet aussi de consigner qui a approuvé un changement et quelles mesures ont été prises.
Dans une opération A2P SMS, l’accès à une console, à une API ou à un système de gestion est distinct du processus technique qui détermine si un message est délivré. Réviser les autorisations protège les systèmes et les données ; cela ne prouve pas la délivrance des messages et n’améliore pas, à lui seul, le routage, la latence ou la disponibilité.
- Incluez uniquement les systèmes et les accès compris dans le périmètre de la révision.
- Ne supposez pas qu’un écran d’état ou une autorisation administrative vérifie la réception du message sur l’appareil.
- Définissez l’objectif et les limites avant de modifier les accès.
Recenser les personnes, les comptes techniques et les intégrations
Établissez un inventaire qui indique qui ou quoi accède à chaque système. Tenez compte des utilisateurs individuels, des comptes de service, des intégrations, des outils tiers et des accès des fournisseurs, s’ils existent dans votre environnement. Ne consignez que les données nécessaires à la gestion et à la révision des accès.
Pour chaque identité, notez le responsable, la finalité, les systèmes et environnements concernés, les autorisations accordées et la manière de confirmer que l’accès reste nécessaire. Si le responsable ou la finalité ne peut être identifié, consignez cette incertitude et attribuez-lui un suivi ; ne la masquez pas derrière une étiquette générique.
- Distinguez les identités humaines des identités techniques.
- Associez chaque accès à un rôle ou à une dépendance précise.
- Signalez pour analyse les comptes partagés ou sans propriétaire identifié ; ne partez pas du principe qu’ils peuvent être supprimés sans vérifier les dépendances.
Définir les rôles selon la fonction, l’environnement et le périmètre
Décrivez les tâches que chaque fonction doit effectuer et attribuez les autorisations en conséquence. Lorsque l’architecture le permet, séparez les environnements de test et de production, ainsi que les systèmes ou périmètres de trafic que chaque rôle peut gérer.
Ne présumez pas que toutes les plateformes proposent des rôles granulaires, une séparation des environnements ou des approbations intégrées. Vérifiez les contrôles réellement disponibles et documentez les limites du système. Si une capacité nécessaire fait défaut, consignez le risque et convenez d’une mesure compensatoire appropriée avec les responsables de la sécurité et des opérations.
- Distinguez, lorsque le système le permet, la consultation, la configuration, l’approbation et l’exploitation.
- Limitez le périmètre aux systèmes, environnements et fonctions nécessaires.
- Ne confondez pas l’autorisation de configurer une opération avec une garantie concernant la délivrance du message.
Appliquer le principe du moindre privilège selon des critères vérifiables
Le principe du moindre privilège consiste à accorder uniquement les autorisations nécessaires à une tâche autorisée. Pour l’appliquer, comparez les fonctions réelles de la personne ou de l’intégration à chacune des autorisations effectives, puis retirez ou ajustez celles qui ne sont plus justifiées, après avoir vérifié leurs dépendances.
Évaluez les autorisations selon l’action concernée : consulter des informations, modifier une configuration, approuver des changements et exécuter des opérations peuvent avoir des conséquences différentes. La possibilité de séparer ces actions dépend de chaque système ; ne prétendez pas qu’une séparation est disponible si ce n’est pas le cas.
- Demandez-vous quelle tâche précise nécessite chaque autorisation.
- Vérifiez le périmètre et l’environnement concernés avant de réduire les privilèges.
- Documentez les autorisations maintenues en raison d’une dépendance légitime, ainsi que la personne qui accepte cette exception.
Organiser la révision avec des responsables et des éléments probants
Désignez les personnes chargées de rassembler l’inventaire, de confirmer la nécessité des accès, d’approuver les changements et d’effectuer les modifications. Dans une petite équipe, une même personne peut remplir plusieurs fonctions, mais les décisions et leur justification doivent être clairement attribuées.
Les éléments disponibles ne permettent pas de recommander une fréquence universelle pour toutes les opérations A2P SMS. Définissez la périodicité en fonction des risques, de la sensibilité des systèmes, des changements organisationnels et des obligations applicables. En plus des révisions planifiées, envisagez de réexaminer les accès lorsque les fonctions, les intégrations ou la relation avec un tiers évoluent.
- Conservez l’inventaire révisé, la décision, le responsable et la date.
- Consignez les exceptions, leur justification, le risque accepté et la date de leur prochaine évaluation.
- Adaptez la fréquence aux règles et politiques réellement applicables à votre organisation.
Gérer avec précaution les changements d’équipe et de fournisseurs
Lorsqu’une personne change de fonction ou quitte l’équipe, identifiez les accès à modifier ou à retirer et vérifiez l’existence éventuelle de tâches, d’intégrations ou de processus qui en dépendent. Pour les tiers, vérifiez si l’accès reste nécessaire au service convenu et quelle personne au sein de l’organisation est chargée de le valider.
La rapidité de révocation doit être adaptée aux politiques internes, aux exigences applicables et au niveau de risque. Aucun délai unique n’est étayé ici. Si un compte peut avoir une incidence sur la production, traitez le changement en priorité, coordonnez-vous avec les responsables opérationnels et vérifiez le résultat afin d’éviter les accès résiduels comme les interruptions prévisibles.
- Utilisez une liste de contrôle des systèmes et dépendances avant de supprimer un accès.
- Vérifiez quelles identités techniques, informations d’authentification ou intégrations nécessitent un changement de responsable ou une révision.
- Consignez tout retard, toute exception ou mesure temporaire, ainsi que la personne qui en est responsable.
Documenter les approbations, les changements et les révocations
Tenez un registre permettant de reconstituer la décision : identité concernée, système, autorisations avant et après, motif, approbateur, exécutant et date. Ajoutez, dans la mesure du possible, le résultat de la vérification effectuée après le changement. Protégez ces registres conformément aux politiques de sécurité et de conservation applicables.
Ne présumez pas que chaque plateforme fournit un audit complet ou l’exportation des événements. Vérifiez quels éléments probants chaque système peut fournir et, si les politiques internes le permettent, comblez les lacunes au moyen d’un registre opérationnel contrôlé.
- Associez chaque changement à une demande ou à un motif identifiable.
- Distinguez l’approbation de l’exécution effective du changement.
- Signalez les systèmes dont la traçabilité est limitée et convenez de la manière de gérer cette limite.
Vérifier les accès sans provoquer d’interruption
Après un changement, vérifiez que l’identité autorisée conserve les fonctions nécessaires et que l’identité dont l’accès a été retiré ne peut plus effectuer les actions révoquées. Utilisez les mécanismes disponibles et suivez la procédure de changement de votre organisation. En production, coordonnez la vérification afin de réduire le risque d’affecter les opérations légitimes.
La révision peut inclure la recherche de comptes inactifs ou sans propriétaire, si les systèmes fournissent des informations suffisantes. Ne supposez pas qu’il existe des alertes automatiques, des journaux uniformes ou des indicateurs comparables entre les plateformes : vérifiez chaque capacité avant de l’intégrer à la procédure.
- Consignez le résultat et tout écart entre le changement demandé et le changement observé.
- Signalez les accès inexpliqués et les limites de vérification.
- Traitez les contrôles d’accès et les indicateurs de délivrabilité des SMS comme des domaines distincts.
Questions fréquentes
À quelle fréquence faut-il réviser les autorisations d’une opération A2P SMS ?
Il n’existe pas de fréquence universelle étayée qui convienne à tous les environnements. Définissez-la en fonction des risques, des politiques internes et des exigences applicables, et procédez également à une révision lorsque les fonctions, les systèmes ou les relations avec des tiers évoluent.
Une révision des accès garantit-elle la délivrance des SMS ?
Non. La révision porte sur les personnes autorisées à accéder aux systèmes ou à les modifier. Elle ne garantit pas la délivrance des messages et ne prouve pas leur réception sur l’appareil.
Que faire si un compte technique n’a pas de propriétaire clairement identifié ?
Consignez le compte, recherchez sa finalité et ses dépendances, puis désignez un responsable chargé de décider s’il faut le conserver, le modifier ou le retirer. Ne le supprimez pas à l’aveugle s’il peut être nécessaire à une intégration légitime.
Toutes les plateformes permettent-elles de séparer les autorisations de consultation, de configuration et d’approbation ?
Il ne faut pas le supposer. Vérifiez les fonctions réellement disponibles dans chaque système et consignez ses limites. Si une séparation nécessaire fait défaut, évaluez des mesures compensatoires avec les responsables concernés.
Sources consultées
- NIST Digital Identity Guidelines (SP 800-63-4)NIST
- European Commission: Data protectionEuropean Commission
- 3GPP specifications by series3GPP
- GSMA Networks resourcesGSMA
- ITU-T Recommendation E.164International Telecommunication Union
- Google Play SMS and Call Log permissions policyGoogle