Rotação de credenciais de fornecedores A2P SMS: guia operacional
Um guia de orientação geral para organizar alterações de credenciais HTTP e SMPP. As evidências disponíveis não sustentam um procedimento específico para fornecedores A2P SMS; confirme cada etapa com o fornecedor e as equipes responsáveis.
Escopo deste guia e limites das evidências
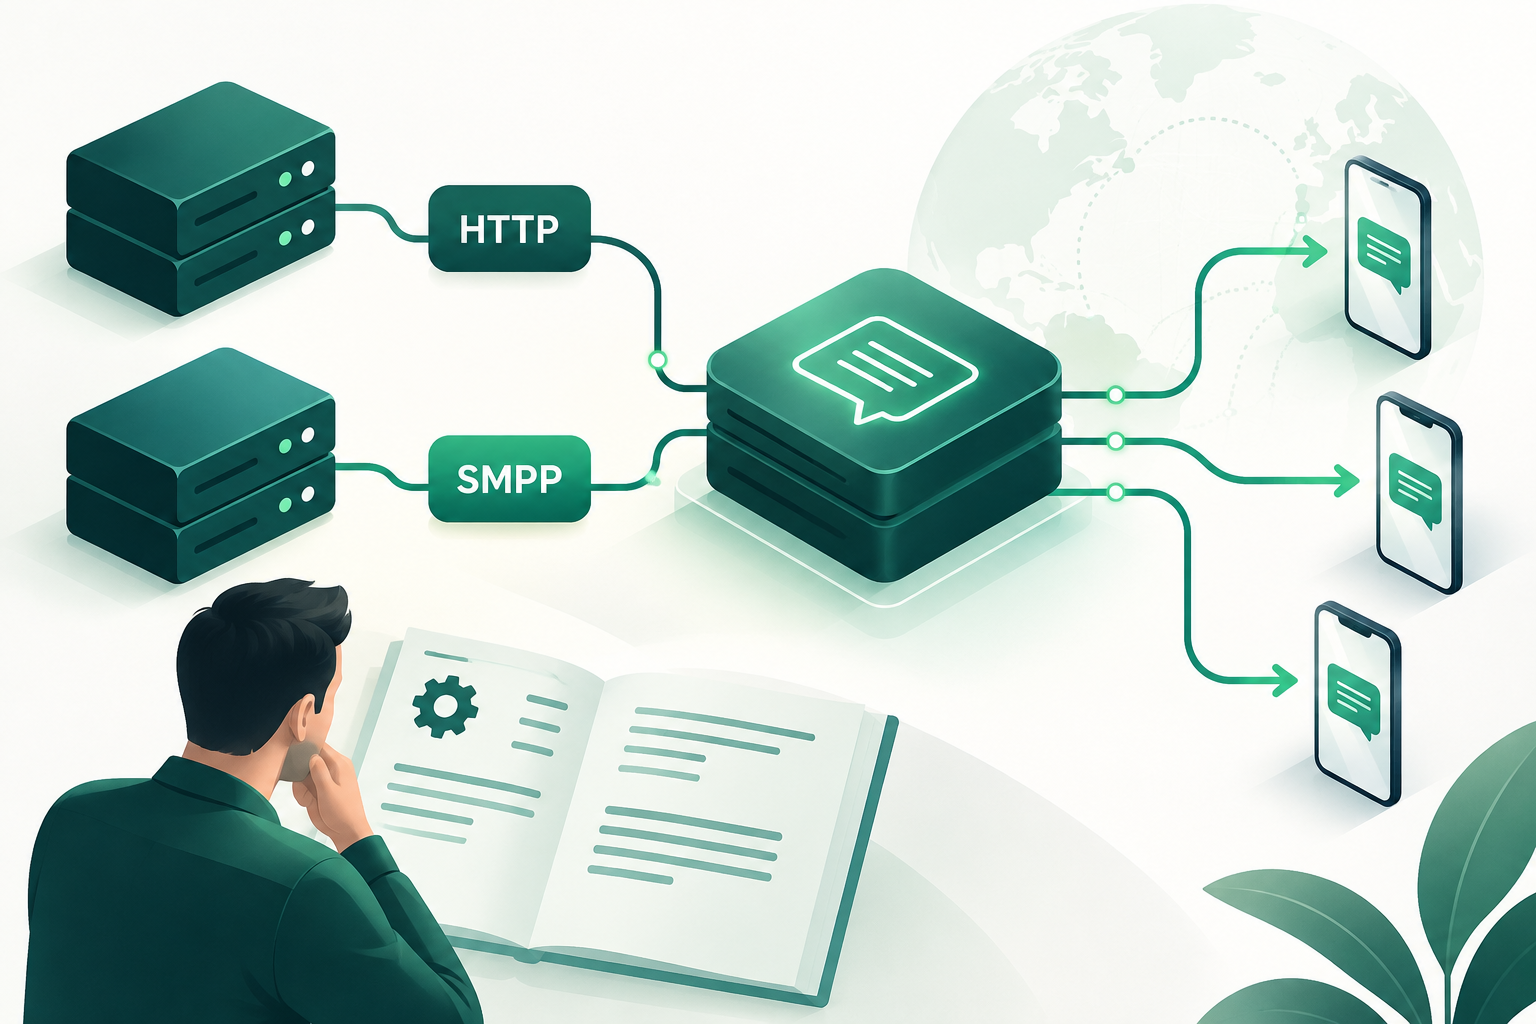
Este artigo oferece orientação geral, não um procedimento de rotação especificamente respaldado para fornecedores A2P SMS. As evidências disponíveis não documentam diretamente etapas para inventariar credenciais, separar acessos, planejar alterações, validar conexões, revogar segredos ou responder a uma exposição neste contexto.
A especificação SMPP pode servir como referência sobre o protocolo, mas as evidências disponíveis não demonstram que ela estabeleça um processo de rotação de credenciais. A RFC 9110 trata da semântica HTTP; também não foram apresentadas evidências de que ela determine práticas para a rotação de segredos de API. O guia da Microsoft disponível se refere ao Operator Nexus e não permite generalizar suas etapas para fornecedores A2P SMS.
- Não trate este guia como instruções oficiais de um fornecedor nem como um procedimento técnico validado.
- Consulte a documentação aplicável à sua conta, conexão e ambiente antes de fazer alterações.
- Confirme com as equipes responsáveis quais etapas são adequadas para sua integração.
Aspectos a confirmar antes de uma alteração
Antes de programar uma rotação, solicite ao fornecedor instruções específicas para a conexão e o ambiente afetados. As evidências fornecidas não permitem afirmar como uma nova credencial é criada, se ela pode coexistir com a anterior, como é revogada ou quais validações posteriores estão disponíveis.
O planejamento e as verificações dependerão da documentação do fornecedor e da configuração da integração. Não presuma que a substituição será transparente ou que será possível reverter a alteração.
- Identifique se a conexão usa HTTP, SMPP ou outro mecanismo documentado pelo fornecedor.
- Pergunte quais etapas são recomendadas para substituir e revogar a credencial.
- Confirme se a coexistência temporária é permitida e quais sinais podem ser usados para verificar a alteração.
- Esclareça qual procedimento seguir se a alteração causar problemas; não presuma que a reversão está disponível.
Dependências, responsáveis e controles internos
As evidências disponíveis não respaldam diretamente um procedimento de inventário de dependências, separação de credenciais, privilégio mínimo ou rastreabilidade para fornecedores A2P SMS. Se sua organização aplica controles internos para gerenciar segredos, siga as políticas e confirme com os responsáveis como elas se aplicam à conexão específica.
Não inclua segredos em documentos de coordenação, chamados ou registros, a menos que uma política aprovada e um sistema adequado indiquem o contrário. As práticas aplicáveis devem ser definidas com as equipes responsáveis, e não inferidas das referências de protocolo citadas.
- Consulte os responsáveis técnicos e de segurança sobre quais informações da conexão devem ser registradas.
- Siga as políticas internas para armazenar credenciais e limitar o acesso a elas.
- Não presuma que o fornecedor oferece credenciais diferenciadas, permissões configuráveis ou rotação automatizada.
Validação, revogação e exposição: siga as instruções aplicáveis
As evidências fornecidas não respaldam etapas específicas para validar uma conexão A2P SMS após a alteração de credenciais, revogar o acesso anterior ou preservar evidências diante de uma exposição. Solicite as orientações pertinentes ao fornecedor e coordene o trabalho com os responsáveis pela integração e pelos processos internos da sua organização.
Se suspeitar que uma credencial foi exposta, use o processo interno de resposta a incidentes e entre em contato com o fornecedor. Não interprete uma solicitação aceita ou um DLR informado como prova independente de recebimento no telefone.
- Confirme com o fornecedor quais verificações estão disponíveis para sua conexão.
- Esclareça como e quando a credencial anterior deve ser revogada, se for o caso.
- Diante de uma possível exposição, siga o processo interno e coordene a resposta com o fornecedor.
- Diferencie os resultados informados pela integração de uma verificação independente de recebimento no dispositivo.
Documentação da alteração
As evidências disponíveis não estabelecem quais registros de alteração devem ser mantidos para uma rotação de credenciais de fornecedores A2P SMS. Consulte as políticas da sua organização para documentar a autorização, as verificações, os incidentes e as comunicações com o fornecedor.
Registre qualquer limitação de visibilidade ou etapa pendente de acordo com os procedimentos internos. Não apresente a alteração como validada se as verificações pertinentes não tiverem sido confirmadas.
- Siga as políticas internas de documentação e proteção de informações sensíveis.
- Anote as questões pendentes e quem será responsável por acompanhá-las, conforme o procedimento aplicável.
- Não inclua credenciais em texto simples no registro da alteração.
Perguntas frequentes
HTTP e SMPP exigem o mesmo procedimento de rotação?
As evidências disponíveis não permitem determinar um procedimento de rotação para fornecedores A2P SMS com base nas referências de HTTP ou SMPP. Consulte as instruções específicas do fornecedor e da sua integração.
Posso manter a credencial nova e a anterior ativas ao mesmo tempo?
Com as evidências fornecidas, não é possível afirmar que um fornecedor A2P SMS permita essa opção. Confirme com o fornecedor antes de planejar a alteração.
O que comprova que a alteração foi validada?
As evidências disponíveis não estabelecem um método específico de validação. Confirme com o fornecedor quais verificações se aplicam à sua conexão. Uma solicitação aceita ou um DLR informado não comprova necessariamente que a mensagem foi recebida no telefone.
O que devo fazer se suspeitar que uma credencial foi exposta?
Siga o processo interno de resposta a incidentes e coordene as ações com o fornecedor. As evidências fornecidas não respaldam uma ordem específica de contenção, revogação e substituição para fornecedores A2P SMS.
Como verifico se nenhum sistema ainda está usando a credencial anterior?
As evidências disponíveis não permitem afirmar quais sinais de uso cada fornecedor oferece. Consulte a documentação aplicável e os responsáveis pela integração; não afirme que a ausência de consumidores foi comprovada sem visibilidade suficiente.
Fontes consultadas
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- HTTP Semantics (RFC 9110)IETF
- Credential rotation for Operator NexusMicrosoft Learn