Rotation des identifiants des fournisseurs A2P SMS : guide opérationnel
Un guide général pour organiser le remplacement d’identifiants HTTP et SMPP. Les éléments disponibles ne valident pas de procédure spécifique aux fournisseurs A2P SMS : confirmez chaque étape auprès du fournisseur et des équipes concernées.
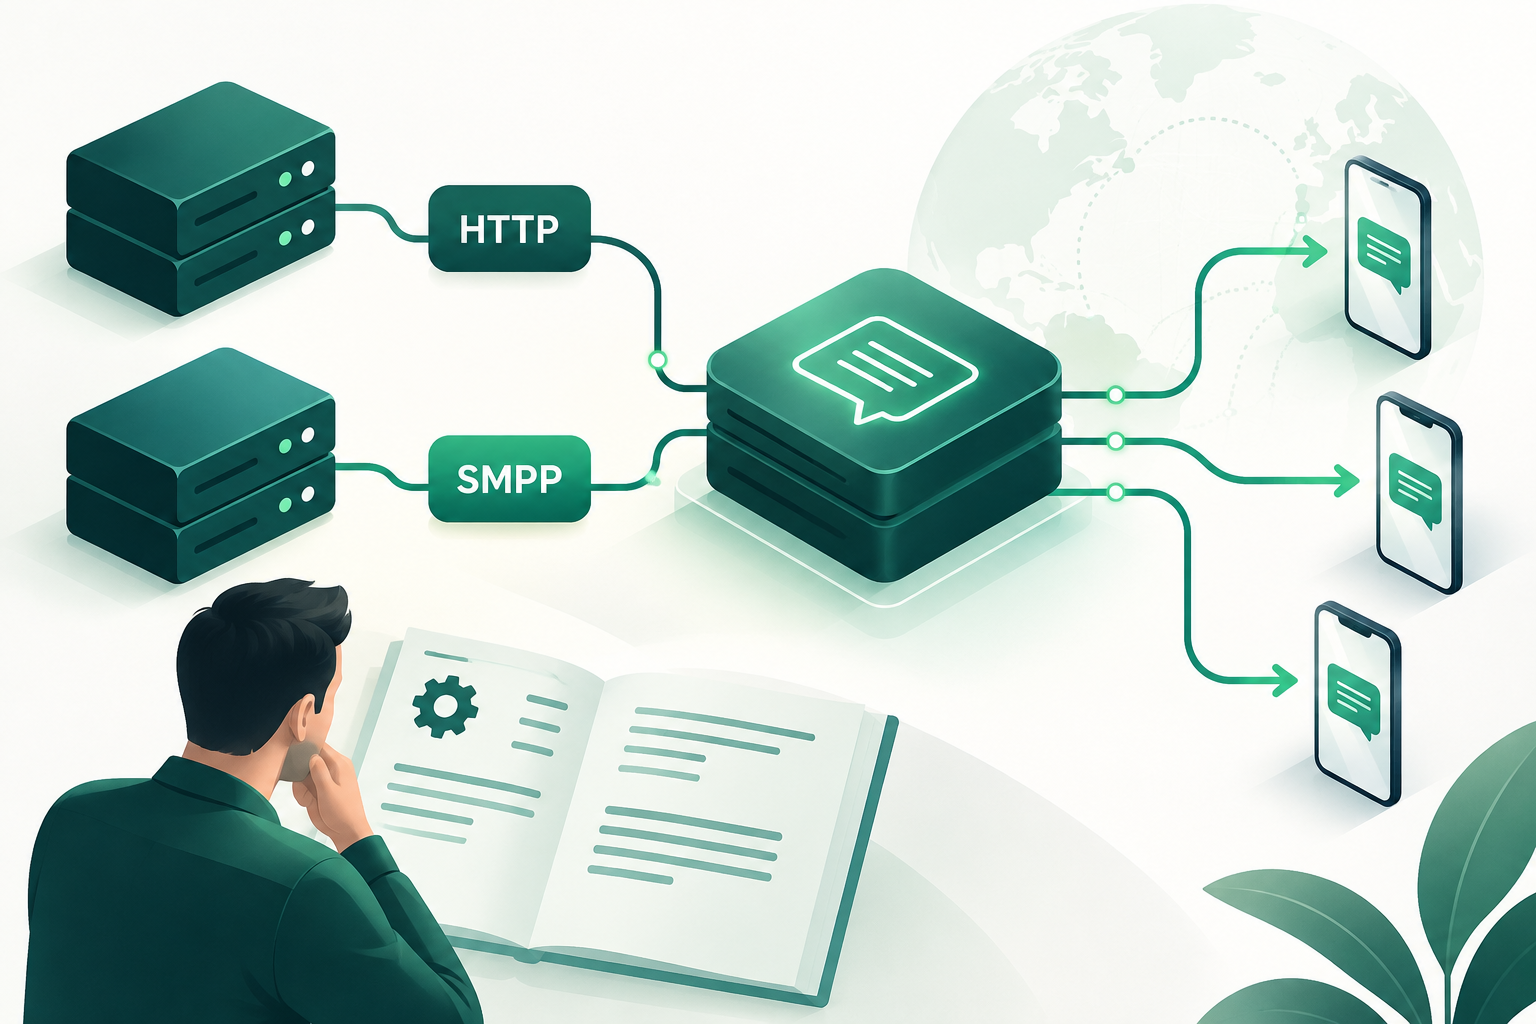
Portée de ce guide et limites des éléments disponibles
Cet article fournit des conseils généraux, et non une procédure de rotation spécifiquement validée pour les fournisseurs A2P SMS. Les éléments disponibles ne documentent pas directement les étapes à suivre pour inventorier les identifiants, séparer les accès, planifier les changements, valider les connexions, révoquer les secrets ou réagir à une exposition dans ce contexte.
La spécification SMPP peut servir de référence pour le protocole, mais les éléments disponibles ne montrent pas qu’elle définit une procédure de rotation des identifiants. La RFC 9110 traite de la sémantique HTTP ; aucun élément fourni ne permet non plus d’affirmer qu’elle détermine les pratiques de rotation des secrets d’API. Le guide Microsoft disponible porte sur Operator Nexus et ne permet pas de généraliser ses étapes aux fournisseurs A2P SMS.
- Ne considérez pas ce guide comme une instruction officielle d’un fournisseur ni comme une procédure technique validée.
- Consultez la documentation applicable à votre compte, à votre connexion et à votre environnement avant toute modification.
- Vérifiez auprès des équipes concernées quelles étapes conviennent à votre intégration.
Points à vérifier avant toute modification
Avant de programmer une rotation, demandez au fournisseur des instructions adaptées à la connexion et à l’environnement concernés. Les éléments fournis ne permettent pas d’affirmer comment créer un nouvel identifiant, s’il peut coexister avec l’ancien, comment celui-ci est révoqué ni quelles vérifications sont possibles après le changement.
La planification et les contrôles dépendront de la documentation du fournisseur et de la configuration de l’intégration. Ne partez pas du principe que le remplacement sera transparent ou qu’il sera possible d’annuler le changement.
- Déterminez si la connexion utilise HTTP, SMPP ou un autre mécanisme documenté par le fournisseur.
- Demandez quelles étapes le fournisseur recommande pour remplacer et révoquer l’identifiant.
- Vérifiez si une coexistence temporaire est possible et quels indicateurs peuvent servir à contrôler le changement.
- Clarifiez la procédure à suivre si le changement entraîne des problèmes ; ne supposez pas qu’un retour en arrière est possible.
Dépendances, responsabilités et contrôles internes
Les éléments disponibles ne valident pas directement une procédure d’inventaire des dépendances, de séparation des identifiants, de moindre privilège ou de traçabilité pour les fournisseurs A2P SMS. Si votre organisation applique des contrôles internes à la gestion des secrets, suivez ses politiques et vérifiez auprès des responsables comment les appliquer à la connexion concernée.
N’incluez pas de secrets dans les documents de coordination, les tickets ou les journaux, sauf si une politique approuvée et un système adapté le prévoient. Les pratiques applicables doivent être définies avec les équipes concernées, et non déduites des références protocolaires citées.
- Demandez aux responsables techniques et sécurité quelles informations sur la connexion doivent être consignées.
- Suivez les politiques internes de stockage des identifiants et de limitation des accès.
- Ne supposez pas que le fournisseur propose des identifiants distincts, des autorisations configurables ou une rotation automatisée.
Validation, révocation et exposition : suivez les instructions applicables
Les éléments fournis ne valident pas d’étapes spécifiques pour vérifier une connexion A2P SMS après une modification des identifiants, révoquer l’accès précédent ou préserver les preuves en cas d’exposition. Demandez les indications pertinentes au fournisseur et coordonnez les opérations avec les responsables de l’intégration ainsi qu’avec les processus internes de votre organisation.
Si vous pensez qu’un identifiant a été exposé, suivez la procédure interne de réponse aux incidents et contactez le fournisseur. N’interprétez pas l’acceptation d’une requête ou un DLR communiqué comme une preuve indépendante de réception sur le téléphone.
- Vérifiez auprès du fournisseur quels contrôles sont disponibles pour votre connexion.
- Clarifiez comment et quand l’ancien identifiant doit être révoqué, le cas échéant.
- En cas d’exposition possible, suivez la procédure interne et coordonnez la réponse avec le fournisseur.
- Distinguez les résultats communiqués par l’intégration d’une vérification indépendante de la réception sur l’appareil.
Documentation du changement
Les éléments disponibles ne définissent pas les traces de changement à conserver lors de la rotation des identifiants d’un fournisseur A2P SMS. Consultez les politiques de votre organisation pour documenter l’autorisation, les contrôles, les incidents et les échanges avec le fournisseur.
Consignez toute limite de visibilité ou toute étape en attente conformément aux procédures internes. Ne présentez pas le changement comme validé si les contrôles pertinents n’ont pas été confirmés.
- Suivez les politiques internes relatives à la documentation et à la protection des informations sensibles.
- Consignez les questions en suspens et la personne chargée de leur suivi, conformément à la procédure applicable.
- N’incluez pas d’identifiants en clair dans le registre des changements.
Questions fréquentes
HTTP et SMPP nécessitent-ils la même procédure de rotation ?
Les éléments disponibles ne permettent pas de déterminer une procédure de rotation applicable aux fournisseurs A2P SMS à partir des références HTTP ou SMPP. Consultez les instructions propres au fournisseur et à votre intégration.
Puis-je laisser actifs simultanément le nouvel et l’ancien identifiant ?
Les éléments fournis ne permettent pas d’affirmer qu’un fournisseur A2P SMS propose cette option. Vérifiez-le auprès du fournisseur avant de planifier le changement.
Qu’est-ce qui prouve que le changement a été validé ?
Les éléments disponibles ne définissent pas de méthode de validation spécifique. Vérifiez auprès du fournisseur quels contrôles s’appliquent à votre connexion. L’acceptation d’une requête ou la communication d’un DLR ne prouve pas nécessairement que le message a été reçu sur le téléphone.
Que faire si je pense qu’un identifiant a été exposé ?
Suivez la procédure interne de réponse aux incidents et coordonnez les actions avec le fournisseur. Les éléments fournis ne valident pas d’ordre précis de confinement, de révocation et de remplacement pour les fournisseurs A2P SMS.
Comment vérifier qu’aucun système n’utilise encore l’ancien identifiant ?
Les éléments disponibles ne permettent pas d’affirmer quels indicateurs d’utilisation chaque fournisseur propose. Consultez la documentation applicable et les responsables de l’intégration ; n’affirmez pas avoir démontré l’absence d’utilisateurs de l’ancien identifiant sans visibilité suffisante.
Sources consultées
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- HTTP Semantics (RFC 9110)IETF
- Credential rotation for Operator NexusMicrosoft Learn