Rotación de credenciales de proveedores A2P SMS: guía operativa
Una guía de orientación general para organizar cambios de credenciales HTTP y SMPP. La evidencia disponible no respalda un procedimiento específico para proveedores A2P SMS; confirme cada paso con el proveedor y sus equipos responsables.
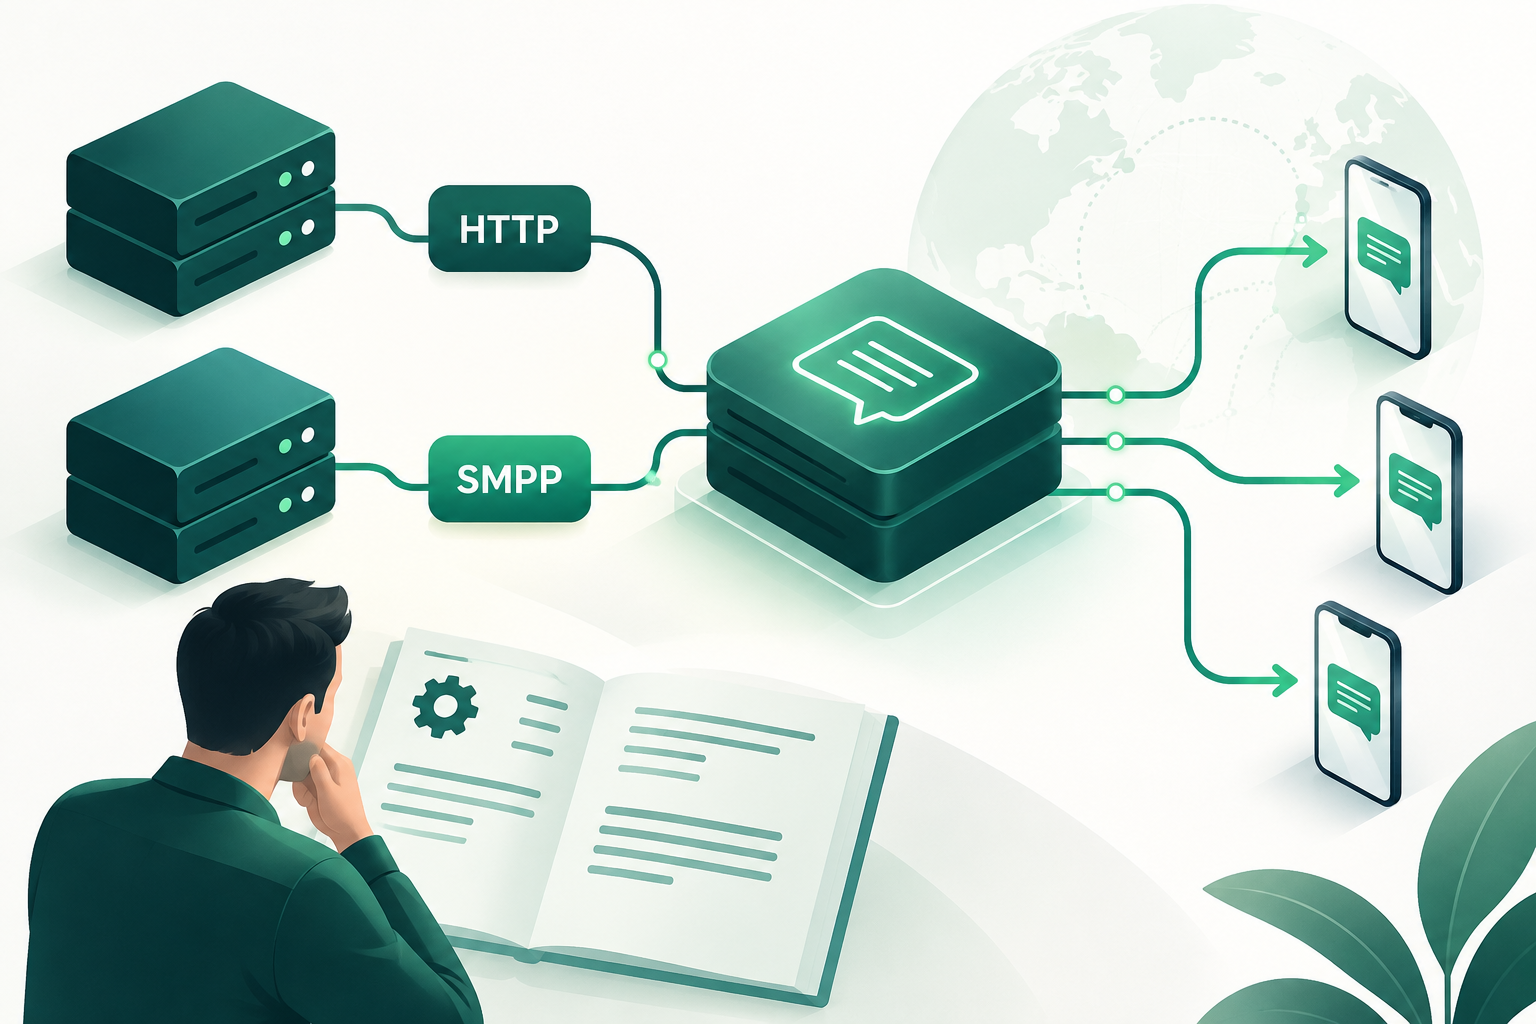
Alcance de esta guía y límites de la evidencia
Este artículo ofrece orientación general, no un procedimiento de rotación respaldado específicamente para proveedores A2P SMS. La evidencia disponible no documenta directamente pasos para inventariar credenciales, separar accesos, planificar cambios, validar conexiones, revocar secretos o responder a una exposición en este contexto.
La especificación SMPP puede servir de referencia sobre el protocolo, pero la evidencia disponible no demuestra que establezca un proceso de rotación de credenciales. RFC 9110 trata la semántica HTTP; tampoco se ha aportado evidencia de que determine prácticas de rotación de secretos de API. La guía de Microsoft disponible se refiere a Operator Nexus y no permite generalizar sus pasos a proveedores A2P SMS.
- No trate esta guía como instrucciones oficiales de un proveedor ni como un procedimiento técnico validado.
- Consulte documentación aplicable a su cuenta, conexión y entorno antes de realizar cambios.
- Confirme con los equipos responsables qué pasos son adecuados para su integración.
Aspectos que conviene confirmar antes de un cambio
Antes de programar una rotación, solicite al proveedor instrucciones específicas para la conexión y el entorno afectados. La evidencia suministrada no permite afirmar cómo se crea una nueva credencial, si puede coexistir con la anterior, cómo se revoca ni qué validaciones posteriores están disponibles.
La planificación y las comprobaciones dependerán de la documentación del proveedor y de la configuración de la integración. No dé por hecho que una sustitución será transparente o que se podrá revertir el cambio.
- Identifique si la conexión utiliza HTTP, SMPP u otro mecanismo documentado por el proveedor.
- Pregunte qué pasos recomienda para sustituir y revocar la credencial.
- Confirme si se admite coexistencia temporal y qué señales pueden usarse para comprobar el cambio.
- Aclare qué procedimiento seguir si el cambio causa problemas; no presuponga que la reversión está disponible.
Dependencias, responsables y controles internos
La evidencia disponible no respalda directamente un procedimiento de inventario de dependencias, separación de credenciales, mínimo privilegio o trazabilidad para proveedores A2P SMS. Si su organización aplica controles internos para gestionar secretos, siga sus políticas y confirme con los responsables cómo se aplican a la conexión concreta.
No incluya secretos en documentos de coordinación, tickets o registros salvo que una política aprobada y un sistema adecuado indiquen lo contrario. Las prácticas aplicables deben establecerse con los equipos responsables, no inferirse de las referencias protocolarias citadas.
- Consulte con los responsables técnicos y de seguridad qué información de la conexión debe registrarse.
- Siga las políticas internas para almacenar y limitar el acceso a credenciales.
- No asuma que el proveedor ofrece credenciales diferenciadas, permisos configurables o rotación automatizada.
Validación, revocación y exposición: siga instrucciones aplicables
La evidencia suministrada no respalda pasos específicos para validar una conexión A2P SMS después de cambiar credenciales, revocar el acceso anterior o preservar evidencias ante una exposición. Solicite al proveedor las indicaciones pertinentes y coordine el trabajo con los responsables de la integración y los procesos internos de su organización.
Si sospecha que una credencial está expuesta, utilice el proceso interno de respuesta a incidentes y contacte con el proveedor. No interprete una solicitud aceptada o un DLR comunicado como prueba independiente de recepción en el teléfono.
- Confirme con el proveedor qué comprobaciones están disponibles para su conexión.
- Aclare cómo y cuándo debe revocarse la credencial anterior, si corresponde.
- Ante una posible exposición, siga el proceso interno y coordine la respuesta con el proveedor.
- Distinga los resultados comunicados por la integración de una verificación independiente de recepción en el dispositivo.
Documentación del cambio
La evidencia disponible no establece qué registros de cambio deben mantenerse para una rotación de credenciales de proveedores A2P SMS. Consulte las políticas de su organización para documentar la autorización, las comprobaciones, las incidencias y las comunicaciones con el proveedor.
Registre cualquier limitación de visibilidad o paso pendiente conforme a los procedimientos internos. No presente el cambio como validado si las comprobaciones pertinentes no se han confirmado.
- Siga las políticas internas de documentación y protección de información sensible.
- Anote las cuestiones pendientes y el responsable de darles seguimiento, según el procedimiento aplicable.
- No incluya credenciales en claro en el registro del cambio.
Preguntas frecuentes
¿HTTP y SMPP requieren el mismo procedimiento de rotación?
La evidencia disponible no permite determinar un procedimiento de rotación para proveedores A2P SMS a partir de las referencias de HTTP o SMPP. Consulte las instrucciones específicas del proveedor y de su integración.
¿Puedo mantener activas a la vez la credencial nueva y la anterior?
No se puede afirmar con la evidencia suministrada que un proveedor A2P SMS admita esa opción. Confírmelo con el proveedor antes de planificar el cambio.
¿Qué demuestra que el cambio se ha validado?
La evidencia disponible no establece un método de validación específico. Confirme con el proveedor qué comprobaciones corresponden a su conexión. Una solicitud aceptada o un DLR comunicado no demuestra necesariamente la recepción del mensaje en el teléfono.
¿Qué debo hacer si sospecho que una credencial está expuesta?
Siga el proceso interno de respuesta a incidentes y coordine las acciones con el proveedor. La evidencia suministrada no respalda un orden específico de contención, revocación y sustitución para proveedores A2P SMS.
¿Cómo compruebo que ningún sistema sigue usando la credencial anterior?
La evidencia disponible no permite afirmar qué señales de uso ofrece cada proveedor. Consulte la documentación aplicable y a los responsables de la integración; no afirme que la ausencia de consumidores se ha demostrado sin visibilidad suficiente.
Fuentes consultadas
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- HTTP Semantics (RFC 9110)IETF
- Credential rotation for Operator NexusMicrosoft Learn