Zugangsdaten von A2P-SMS-Anbietern rotieren: ein Leitfaden für die Praxis
Ein allgemeiner Leitfaden zur Planung von Änderungen an HTTP- und SMPP-Zugangsdaten. Die verfügbaren Belege stützen kein spezifisches Verfahren für A2P-SMS-Anbieter. Klären Sie daher jeden Schritt mit dem Anbieter und den zuständigen Teams.
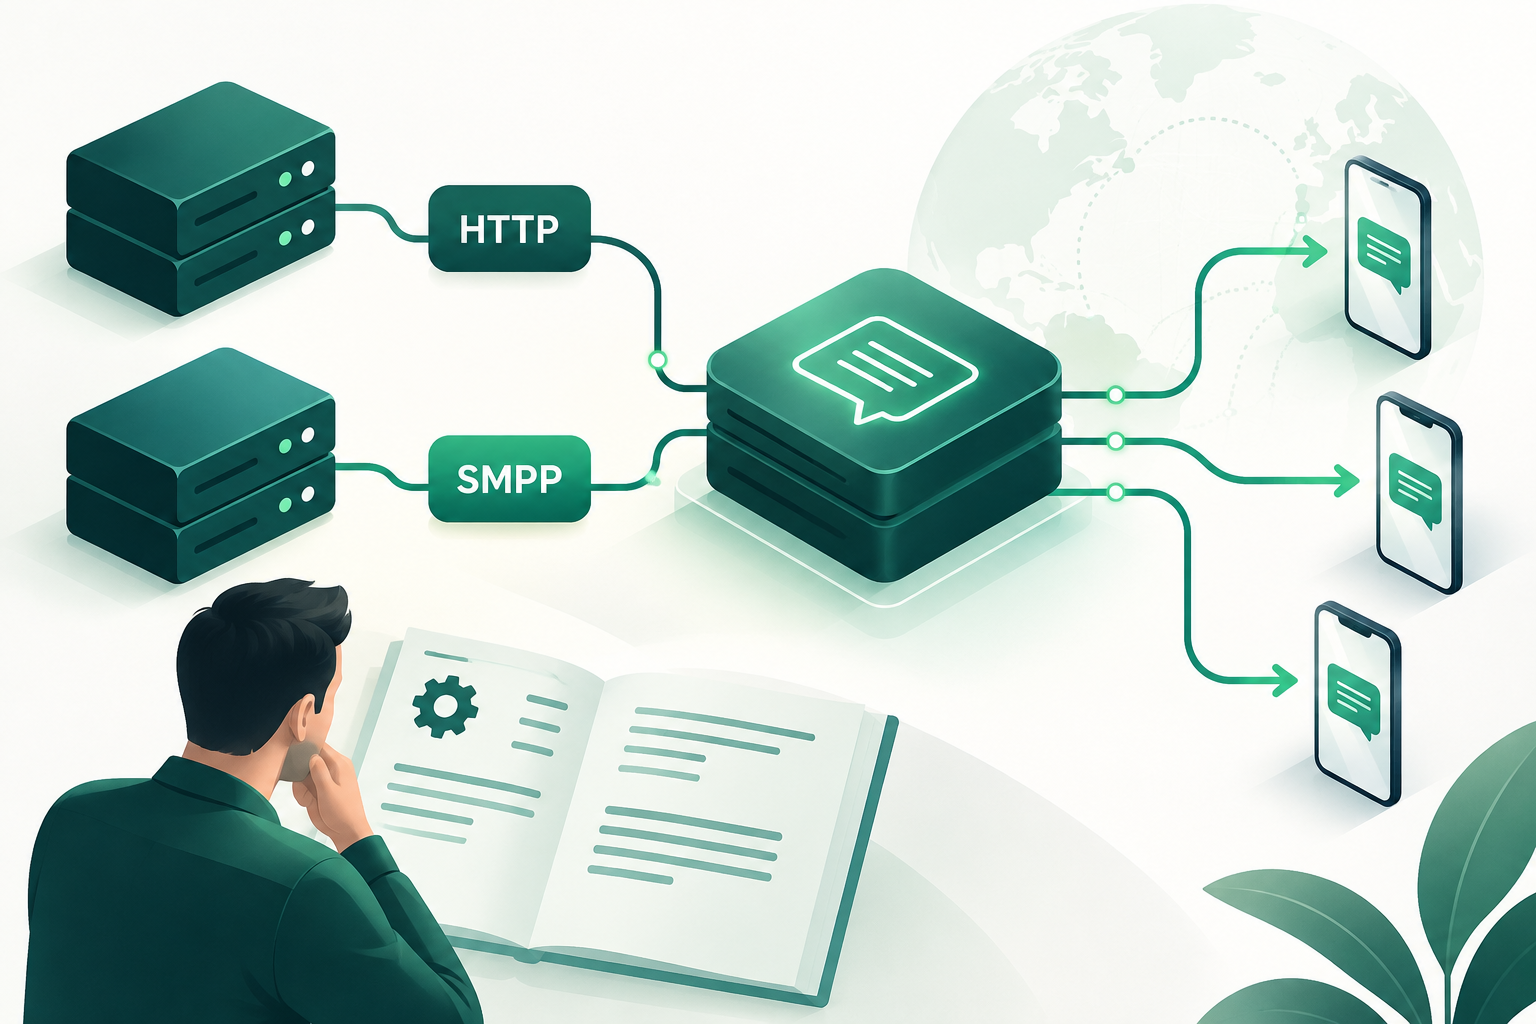
Umfang dieses Leitfadens und Grenzen der verfügbaren Belege
Dieser Artikel bietet allgemeine Orientierung, jedoch kein speziell für A2P-SMS-Anbieter belegtes Rotationsverfahren. Die verfügbaren Belege dokumentieren keine konkreten Schritte für die Erfassung von Zugangsdaten, die Trennung von Zugriffsrechten, die Planung von Änderungen, die Prüfung von Verbindungen, den Widerruf von Geheimnissen oder den Umgang mit einer Offenlegung in diesem Kontext.
Die SMPP-Spezifikation kann als Referenz für das Protokoll dienen. Die verfügbaren Belege zeigen jedoch nicht, dass sie ein Verfahren zur Rotation von Zugangsdaten festlegt. RFC 9110 behandelt die Semantik von HTTP; auch dafür liegen keine Belege vor, dass der Standard Praktiken zur Rotation von API-Geheimnissen bestimmt. Der verfügbare Leitfaden von Microsoft bezieht sich auf Operator Nexus. Seine Schritte lassen sich daher nicht allgemein auf A2P-SMS-Anbieter übertragen.
- Betrachten Sie diesen Leitfaden weder als offizielle Anbieteranweisung noch als technisch validiertes Verfahren.
- Prüfen Sie vor Änderungen die für Ihr Konto, Ihre Verbindung und Ihre Umgebung geltende Dokumentation.
- Klären Sie mit den zuständigen Teams, welche Schritte für Ihre Integration geeignet sind.
Was Sie vor einer Änderung klären sollten
Bitten Sie vor der Planung einer Rotation den Anbieter um konkrete Anweisungen für die betroffene Verbindung und Umgebung. Die bereitgestellten Belege erlauben keine Aussage dazu, wie neue Zugangsdaten erstellt werden, ob sie parallel zu den bisherigen verwendet werden können, wie ein Widerruf erfolgt oder welche Prüfungen im Anschluss verfügbar sind.
Planung und Überprüfungen richten sich nach der Dokumentation des Anbieters und der Konfiguration Ihrer Integration. Gehen Sie weder davon aus, dass ein Austausch ohne Unterbrechung erfolgt, noch dass sich die Änderung rückgängig machen lässt.
- Stellen Sie fest, ob die Verbindung HTTP, SMPP oder einen anderen vom Anbieter dokumentierten Mechanismus nutzt.
- Fragen Sie, welche Schritte der Anbieter zum Ersetzen und Widerrufen der Zugangsdaten empfiehlt.
- Klären Sie, ob eine vorübergehende parallele Nutzung möglich ist und anhand welcher Signale sich die Änderung überprüfen lässt.
- Legen Sie fest, wie bei Problemen nach der Änderung vorzugehen ist. Setzen Sie nicht voraus, dass eine Rücknahme möglich ist.
Abhängigkeiten, Zuständigkeiten und interne Kontrollen
Die verfügbaren Belege stützen kein direktes Verfahren zur Erfassung von Abhängigkeiten, Trennung von Zugangsdaten, Umsetzung des Minimalprinzip oder Nachverfolgung für A2P-SMS-Anbieter. Wenn Ihre Organisation interne Kontrollen für die Verwaltung von Geheimnissen anwendet, halten Sie sich an diese Richtlinien und klären Sie mit den zuständigen Personen, wie sie für die konkrete Verbindung gelten.
Nehmen Sie Geheimnisse nicht in Abstimmungsunterlagen, Tickets oder Protokolle auf, sofern dies nicht durch eine genehmigte Richtlinie und ein geeignetes System vorgesehen ist. Welche Praktiken gelten, müssen die zuständigen Teams festlegen; sie lassen sich nicht aus den genannten Protokollreferenzen ableiten.
- Klären Sie mit den technischen und für Sicherheit zuständigen Personen, welche Verbindungsinformationen dokumentiert werden sollen.
- Halten Sie sich an die internen Richtlinien für die Speicherung von Zugangsdaten und die Beschränkung des Zugriffs darauf.
- Gehen Sie nicht davon aus, dass der Anbieter getrennte Zugangsdaten, konfigurierbare Berechtigungen oder eine automatisierte Rotation anbietet.
Prüfung, Widerruf und Offenlegung: Befolgen Sie die geltenden Anweisungen
Die bereitgestellten Belege stützen keine konkreten Schritte zur Prüfung einer A2P-SMS-Verbindung nach einer Änderung der Zugangsdaten, zum Widerruf des bisherigen Zugriffs oder zur Sicherung von Nachweisen bei einer Offenlegung. Bitten Sie den Anbieter um die relevanten Anweisungen und stimmen Sie die Arbeiten mit den für die Integration zuständigen Personen sowie den internen Prozessen Ihrer Organisation ab.
Wenn Sie vermuten, dass Zugangsdaten offengelegt wurden, nutzen Sie den internen Prozess zur Reaktion auf Sicherheitsvorfälle und wenden Sie sich an den Anbieter. Eine angenommene Anfrage oder ein gemeldeter DLR ist kein unabhängiger Nachweis dafür, dass die Nachricht auf dem Telefon eingegangen ist.
- Klären Sie mit dem Anbieter, welche Prüfungen für Ihre Verbindung verfügbar sind.
- Fragen Sie, wie und wann die bisherigen Zugangsdaten gegebenenfalls widerrufen werden sollen.
- Befolgen Sie bei einer möglichen Offenlegung den internen Prozess und stimmen Sie die Reaktion mit dem Anbieter ab.
- Unterscheiden Sie zwischen den von der Integration gemeldeten Ergebnissen und einer unabhängigen Empfangsbestätigung auf dem Gerät.
Dokumentation der Änderung
Die verfügbaren Belege legen nicht fest, welche Änderungsprotokolle bei der Rotation von Zugangsdaten für A2P-SMS-Anbieter geführt werden müssen. Informieren Sie sich in den Richtlinien Ihrer Organisation darüber, wie Genehmigung, Prüfungen, Vorfälle und die Kommunikation mit dem Anbieter zu dokumentieren sind.
Halten Sie Einschränkungen der Sichtbarkeit und noch ausstehende Schritte gemäß den internen Verfahren fest. Bezeichnen Sie die Änderung nicht als validiert, wenn die relevanten Prüfungen noch nicht bestätigt wurden.
- Befolgen Sie die internen Richtlinien zur Dokumentation und zum Schutz sensibler Informationen.
- Vermerken Sie offene Fragen und die für ihre Nachverfolgung zuständige Person gemäß dem geltenden Verfahren.
- Nehmen Sie keine Zugangsdaten im Klartext in das Änderungsprotokoll auf.
Häufige Fragen
Erfordern HTTP und SMPP dasselbe Rotationsverfahren?
Anhand der Referenzen zu HTTP und SMPP lässt sich aus den verfügbaren Belegen kein Rotationsverfahren für A2P-SMS-Anbieter ableiten. Fragen Sie den Anbieter und die für Ihre Integration geltenden Anweisungen.
Kann ich die neuen und die bisherigen Zugangsdaten gleichzeitig aktiv lassen?
Die bereitgestellten Belege erlauben keine Aussage dazu, ob ein A2P-SMS-Anbieter diese Option unterstützt. Klären Sie dies mit dem Anbieter, bevor Sie die Änderung planen.
Woran erkenne ich, dass die Änderung validiert wurde?
Die verfügbaren Belege legen keine konkrete Validierungsmethode fest. Klären Sie mit dem Anbieter, welche Prüfungen für Ihre Verbindung gelten. Eine angenommene Anfrage oder ein gemeldeter DLR belegt nicht unbedingt, dass die Nachricht auf dem Telefon eingegangen ist.
Was soll ich tun, wenn ich vermute, dass Zugangsdaten offengelegt wurden?
Befolgen Sie den internen Prozess zur Reaktion auf Sicherheitsvorfälle und stimmen Sie die Maßnahmen mit dem Anbieter ab. Die bereitgestellten Belege stützen keine konkrete Reihenfolge für Eindämmung, Widerruf und Austausch bei A2P-SMS-Anbietern.
Wie prüfe ich, ob kein System mehr die bisherigen Zugangsdaten verwendet?
Die verfügbaren Belege erlauben keine Aussage dazu, welche Nutzungsindikatoren die einzelnen Anbieter bereitstellen. Prüfen Sie die geltende Dokumentation und wenden Sie sich an die für die Integration zuständigen Personen. Behaupten Sie nicht, dass keine Systeme die Zugangsdaten mehr verwenden, wenn die Sichtbarkeit dafür nicht ausreicht.
Verwendete Quellen
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- HTTP Semantics (RFC 9110)IETF
- Credential rotation for Operator NexusMicrosoft Learn