Rotazione delle credenziali dei fornitori A2P SMS: guida operativa
Una guida di orientamento generale per organizzare le modifiche delle credenziali HTTP e SMPP. Le prove disponibili non supportano una procedura specifica per i fornitori A2P SMS: confermate ogni passaggio con il fornitore e con i team responsabili.
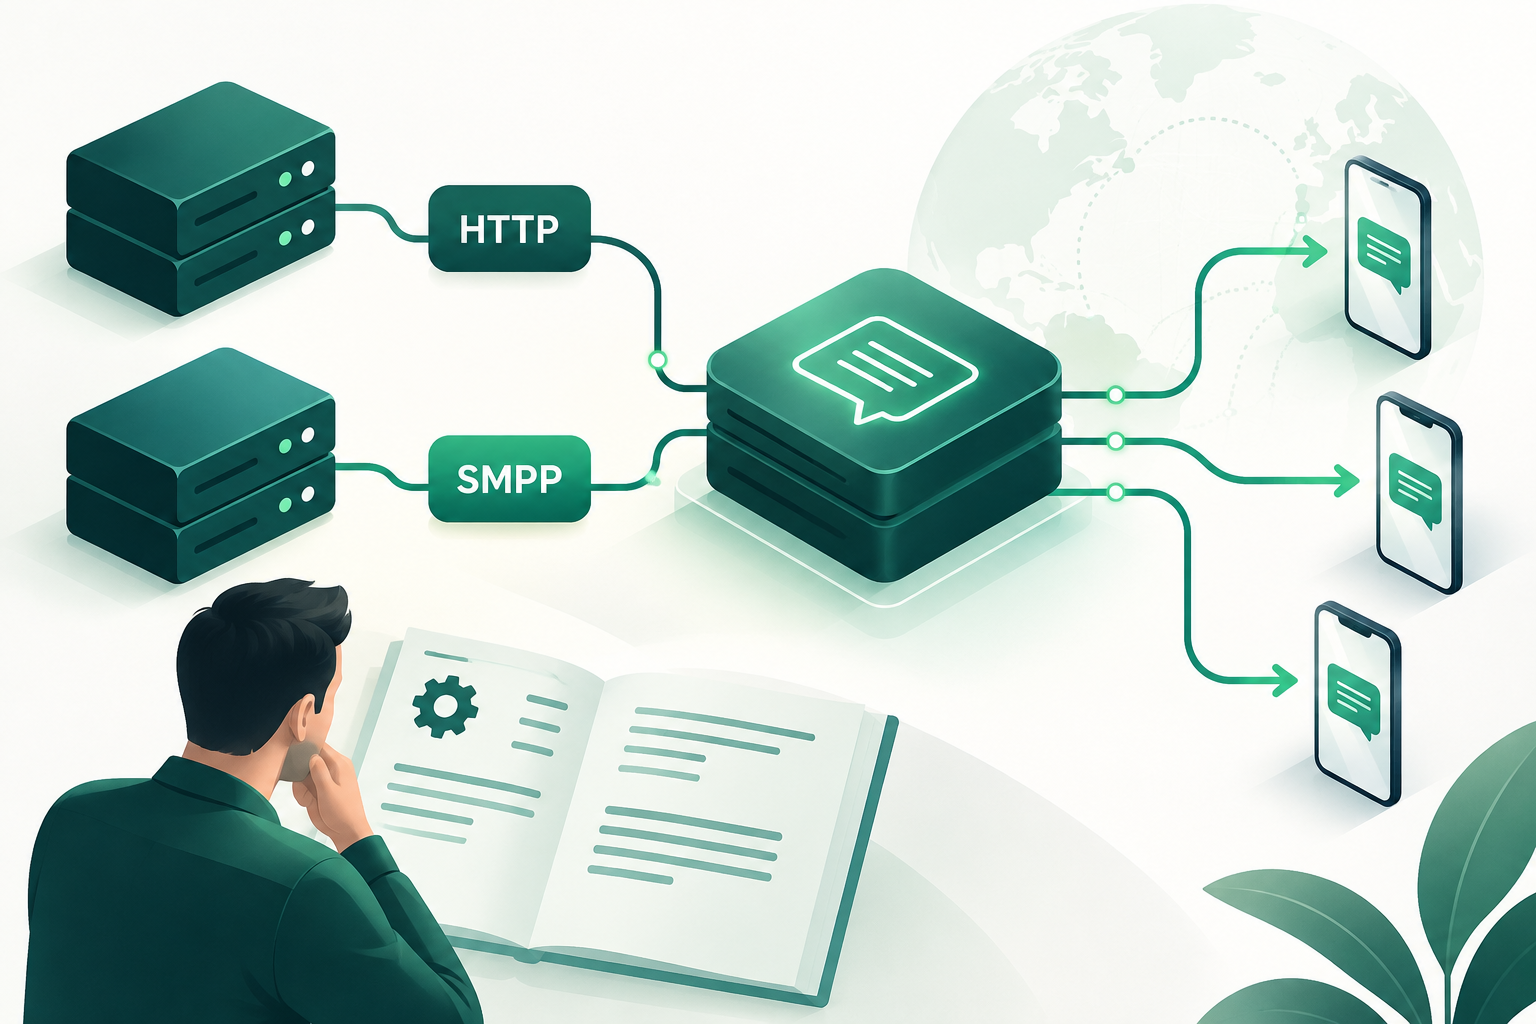
Ambito di questa guida e limiti delle prove disponibili
Questo articolo offre indicazioni generali, non una procedura di rotazione specificamente supportata per i fornitori A2P SMS. Le prove disponibili non documentano direttamente i passaggi per censire le credenziali, separare gli accessi, pianificare le modifiche, convalidare le connessioni, revocare i segreti o rispondere a una divulgazione in questo contesto.
La specifica SMPP può essere un riferimento per il protocollo, ma le prove disponibili non dimostrano che definisca una procedura di rotazione delle credenziali. La RFC 9110 tratta la semantica HTTP; non sono state fornite prove che stabilisca pratiche per la rotazione dei segreti API. La guida Microsoft disponibile riguarda Operator Nexus e non consente di generalizzarne i passaggi ai fornitori A2P SMS.
- Non considerate questa guida come istruzioni ufficiali di un fornitore né come procedura tecnica convalidata.
- Prima di apportare modifiche, consultate la documentazione applicabile al vostro account, alla connessione e all’ambiente.
- Confermate con i team responsabili quali passaggi siano appropriati per la vostra integrazione.
Aspetti da confermare prima di una modifica
Prima di pianificare una rotazione, chiedete al fornitore istruzioni specifiche per la connessione e l’ambiente interessati. Le prove fornite non consentono di affermare come si crea una nuova credenziale, se può coesistere con quella precedente, come viene revocata o quali verifiche successive siano disponibili.
La pianificazione e i controlli dipenderanno dalla documentazione del fornitore e dalla configurazione dell’integrazione. Non date per scontato che la sostituzione sia trasparente o che sia possibile annullare la modifica.
- Individuate se la connessione utilizza HTTP, SMPP o un altro meccanismo documentato dal fornitore.
- Chiedete quali passaggi sono consigliati per sostituire e revocare la credenziale.
- Confermate se è ammessa una coesistenza temporanea e quali indicatori si possono usare per verificare la modifica.
- Chiarite quale procedura seguire in caso di problemi; non date per scontata la possibilità di ripristinare la configurazione precedente.
Dipendenze, responsabili e controlli interni
Le prove disponibili non supportano direttamente una procedura per censire le dipendenze, separare le credenziali, applicare il principio del minimo privilegio o garantire la tracciabilità presso i fornitori A2P SMS. Se la vostra organizzazione applica controlli interni per la gestione dei segreti, seguite le relative policy e confermate con i responsabili come applicarle alla connessione specifica.
Non inserite segreti nei documenti di coordinamento, nei ticket o nei registri, salvo che una policy approvata e un sistema adeguato prevedano diversamente. Le pratiche applicabili devono essere definite con i team responsabili, non dedotte dai riferimenti ai protocolli citati.
- Consultate i responsabili tecnici e della sicurezza per sapere quali informazioni sulla connessione registrare.
- Seguite le policy interne per conservare le credenziali e limitarne l’accesso.
- Non date per scontato che il fornitore offra credenziali distinte, autorizzazioni configurabili o rotazione automatizzata.
Convalida, revoca e divulgazione: seguite le istruzioni applicabili
Le prove fornite non supportano passaggi specifici per convalidare una connessione A2P SMS dopo la modifica delle credenziali, revocare il vecchio accesso o preservare le evidenze in caso di divulgazione. Chiedete al fornitore le indicazioni pertinenti e coordinate le attività con i responsabili dell’integrazione e con i processi interni della vostra organizzazione.
Se sospettate che una credenziale sia stata divulgata, seguite la procedura interna di risposta agli incidenti e contattate il fornitore. Non considerate una richiesta accettata o un DLR segnalato come prova indipendente della ricezione sul telefono.
- Confermate con il fornitore quali verifiche sono disponibili per la vostra connessione.
- Chiarite se e quando revocare la credenziale precedente.
- In caso di possibile divulgazione, seguite la procedura interna e coordinate la risposta con il fornitore.
- Distinguete i risultati segnalati dall’integrazione da una verifica indipendente della ricezione sul dispositivo.
Documentazione della modifica
Le prove disponibili non stabiliscono quali registrazioni delle modifiche siano da conservare per la rotazione delle credenziali dei fornitori A2P SMS. Consultate le policy della vostra organizzazione per documentare le autorizzazioni, le verifiche, gli incidenti e le comunicazioni con il fornitore.
Registrate le eventuali limitazioni di visibilità o i passaggi in sospeso secondo le procedure interne. Non dichiarate che la modifica è stata convalidata se le verifiche pertinenti non sono state confermate.
- Seguite le policy interne per la documentazione e la protezione delle informazioni sensibili.
- Annotate le questioni in sospeso e chi ne è responsabile, secondo la procedura applicabile.
- Non inserite credenziali in chiaro nel registro delle modifiche.
Domande frequenti
HTTP e SMPP richiedono la stessa procedura di rotazione?
Le prove disponibili non consentono di determinare una procedura di rotazione per i fornitori A2P SMS basandosi sui riferimenti a HTTP o SMPP. Consultate le istruzioni specifiche del fornitore e della vostra integrazione.
Posso mantenere attive contemporaneamente la nuova credenziale e quella precedente?
Le prove fornite non consentono di affermare che un fornitore A2P SMS ammetta questa possibilità. Verificatelo con il fornitore prima di pianificare la modifica.
Che cosa dimostra che la modifica è stata convalidata?
Le prove disponibili non definiscono un metodo di convalida specifico. Confermate con il fornitore quali verifiche siano appropriate per la vostra connessione. Una richiesta accettata o un DLR segnalato non dimostrano necessariamente che il messaggio sia stato ricevuto sul telefono.
Che cosa devo fare se sospetto che una credenziale sia stata divulgata?
Seguite la procedura interna di risposta agli incidenti e coordinate le azioni con il fornitore. Le prove fornite non supportano un ordine specifico di contenimento, revoca e sostituzione per i fornitori A2P SMS.
Come verifico che nessun sistema utilizzi ancora la credenziale precedente?
Le prove disponibili non consentono di affermare quali indicatori di utilizzo offra ciascun fornitore. Consultate la documentazione applicabile e i responsabili dell’integrazione; non dichiarate che l’assenza di sistemi utilizzatori sia stata dimostrata senza una visibilità sufficiente.
Fonti consultate
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- HTTP Semantics (RFC 9110)IETF
- Credential rotation for Operator NexusMicrosoft Learn