Credenciais HTTP e SMPP em SMS A2P: privilégio mínimo, rotação e rastreabilidade
Conceba credenciais HTTP e SMPP para limitar o alcance de uma exposição, separar funções, rodar segredos sem interrupções e reconstruir a atividade de cada integração.
Que risco operacional resolve uma política de credenciais em SMS A2P
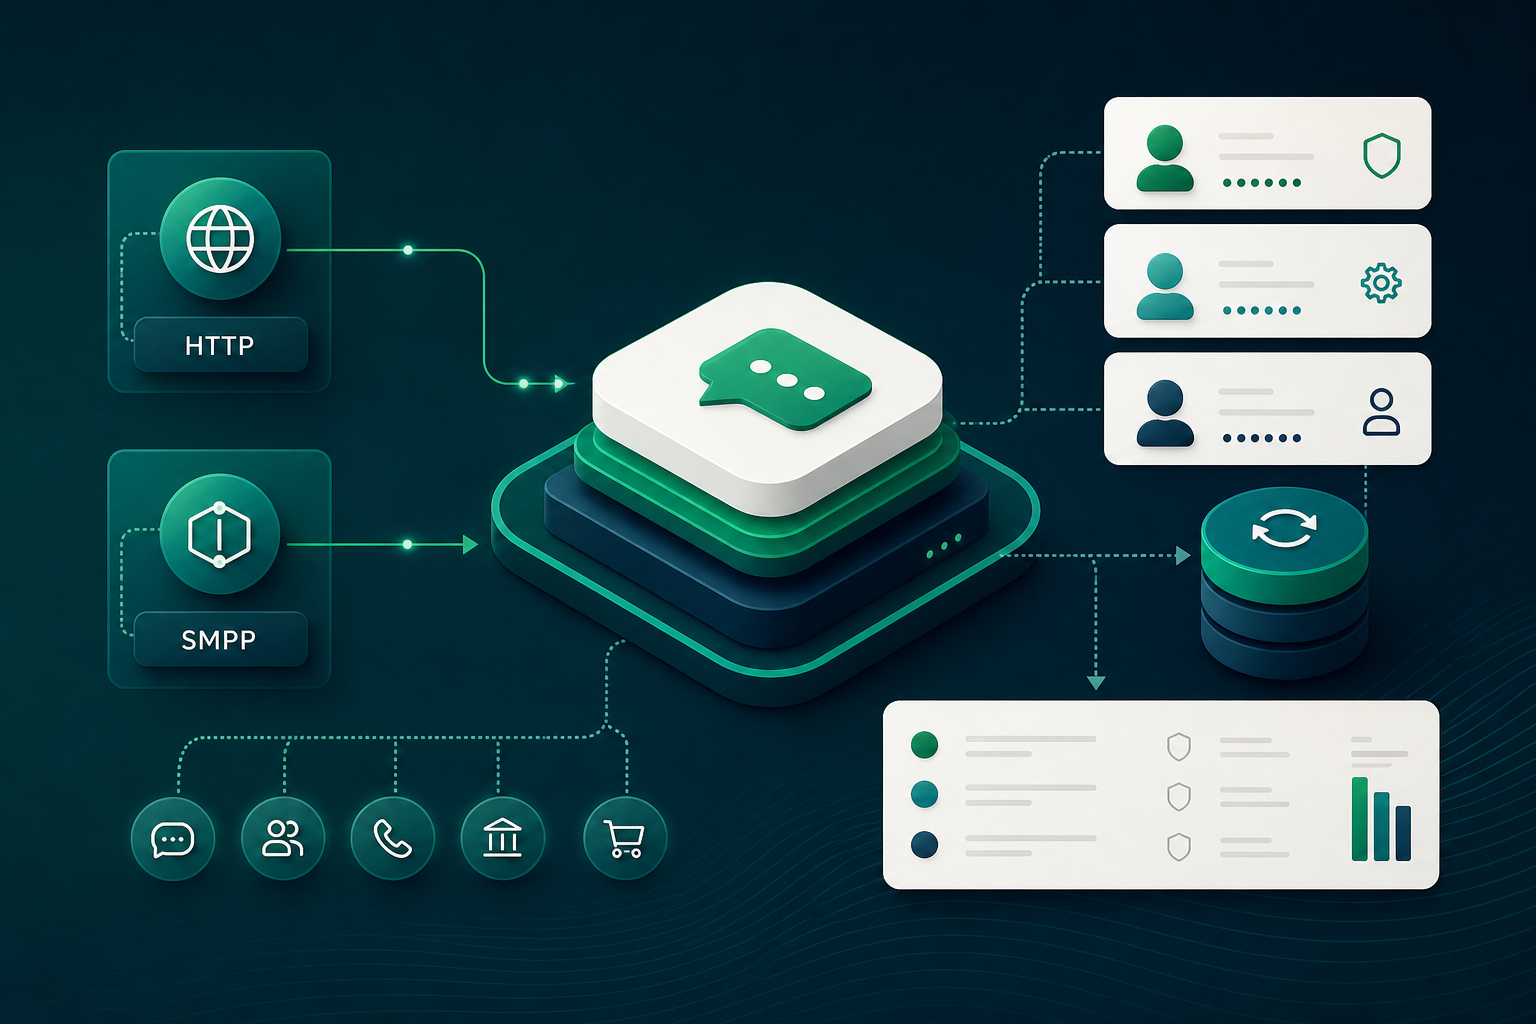
Uma credencial de conectividade não é apenas um mecanismo de acesso. Numa operação de SMS A2P, determina que integração pode autenticar-se, que ações pode realizar e que evidência ficará disponível se ocorrer uma anomalia. Se várias aplicações, ambientes ou clientes partilharem o mesmo segredo, uma exposição pode afetar mais tráfego do que o necessário e dificultar a atribuição da utilização a uma origem específica.
Uma política de credenciais bem concebida reduz o raio de impacto de uma exposição. A base consiste em atribuir uma identidade técnica única a cada integração relevante, restringir os seus privilégios à utilização prevista e manter rastreabilidade suficiente para investigar autenticações, envios, consultas e erros sem registar o segredo.
Não existe uma configuração universal: o fornecedor de conectividade determina que controlos suporta para remetentes, destinos, limites, IP de origem, endpoints ou sessões. Por isso, a equipa deve documentar que restrições estão disponíveis, quais foram ativadas e quais devem ser compensadas por controlos internos.
- Evite um único utilizador ou token para produção, testes, automatizações e operações humanas.
- Associe cada credencial a um proprietário técnico, uma aplicação, um ambiente e uma finalidade definidos.
- Trate uma credencial de envio como um ativo de elevado impacto: pode permitir gerar tráfego, custos e atividade que exija investigação posterior.
- Mantenha um procedimento testado para substituir ou revogar uma credencial sem depender de acesso manual improvisado.
Privilégio mínimo em API HTTP e SMPP: capacidades, destinos, remetentes e limites
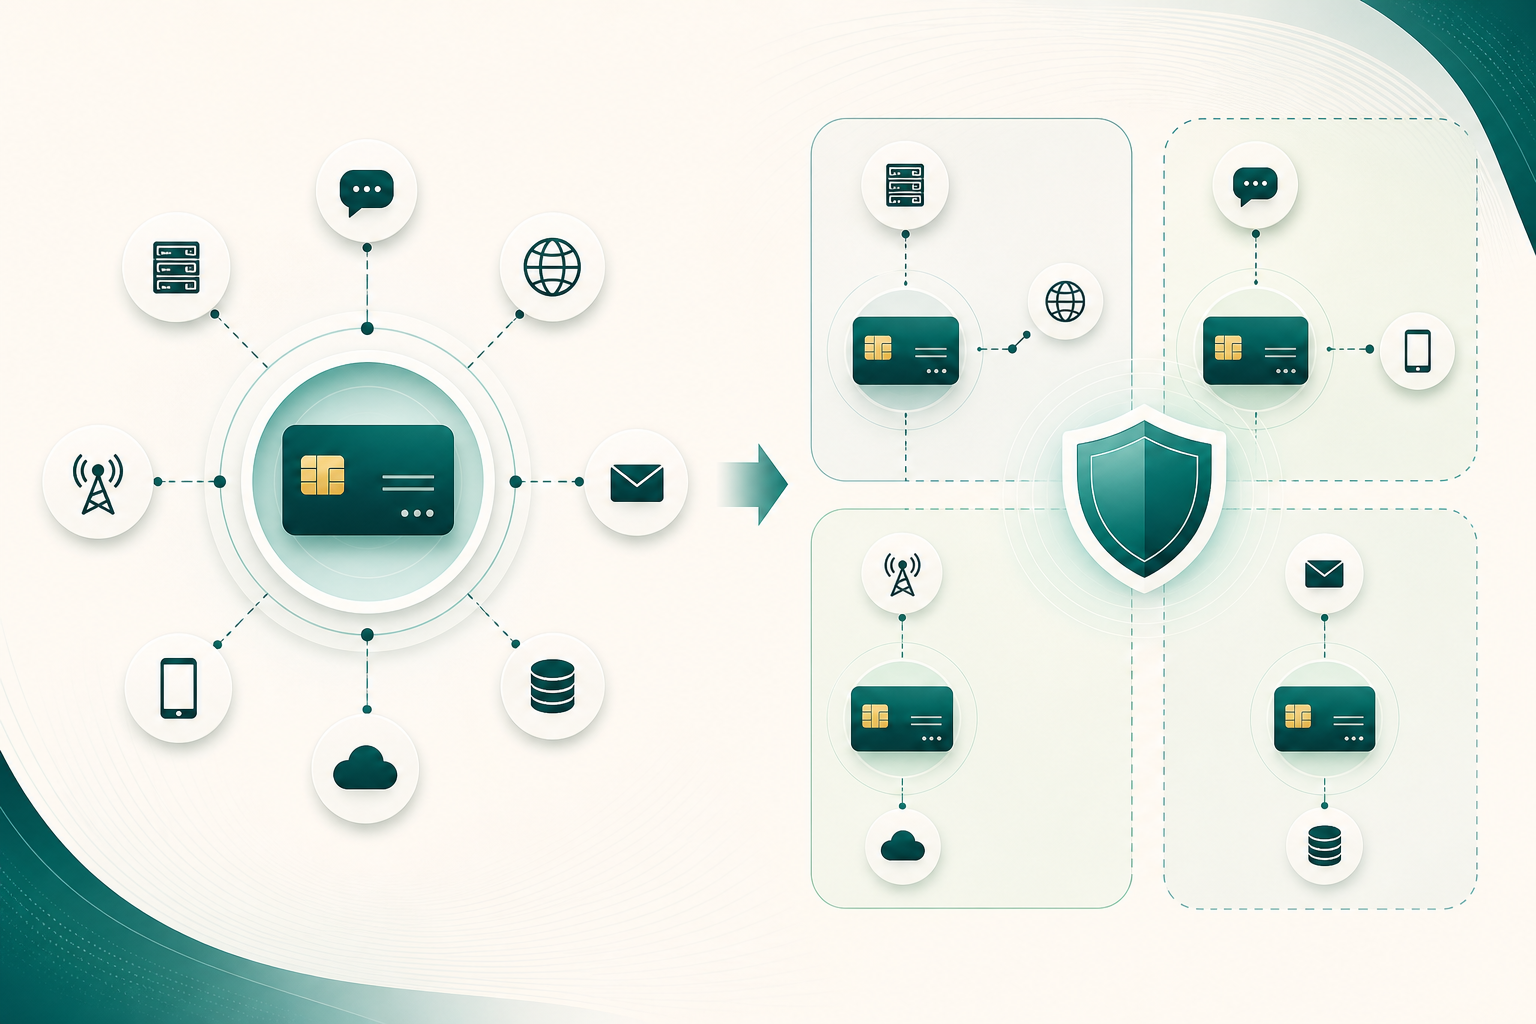
O privilégio mínimo significa conceder apenas o acesso necessário para uma tarefa específica. Em SMS A2P, isto deve ser avaliado em mais do que uma dimensão: capacidade funcional, ambiente, aplicação, cliente, remetente, destino, rede de origem e volume permitido quando o fornecedor disponibiliza esses controlos.
Não é aconselhável assumir que uma credencial administrativa é necessária para uma integração que apenas submete mensagens. Por predefinição, uma aplicação de envio não precisa de permissões para alterar configurações. Um processo que consulta estados não precisa de enviar tráfego. Um recetor de callbacks não precisa de uma credencial que permita originar mensagens.
Antes de criar o acesso, defina por escrito a operação esperada e valide com o fornecedor que limites pode realmente impor. Se uma restrição não estiver disponível na plataforma de conectividade, não deve ser declarada como aplicada: deverá ser coberta por controlos de aplicação, rede, operação ou deteção.
- Capacidades: separe envio, consulta de estados, receção de callbacks e administração de configuração.
- Âmbito comercial e operacional: determine, quando compatível com o fornecedor, remetentes autorizados, destinos ou grupos de destino e limites de volume ou sessão.
- Origem: aplique restrições por IP ou rede apenas se forem suportadas e se o modelo de implementação permitir mantê-las de forma fiável.
- Ambiente: não reutilize credenciais de produção em desenvolvimento, testes ou pré-produção.
- Responsabilidade: uma credencial deve poder ser associada a uma integração e a um responsável, e não apenas a uma equipa genérica.
Separar credenciais por ambiente, aplicação, cliente e função operacional
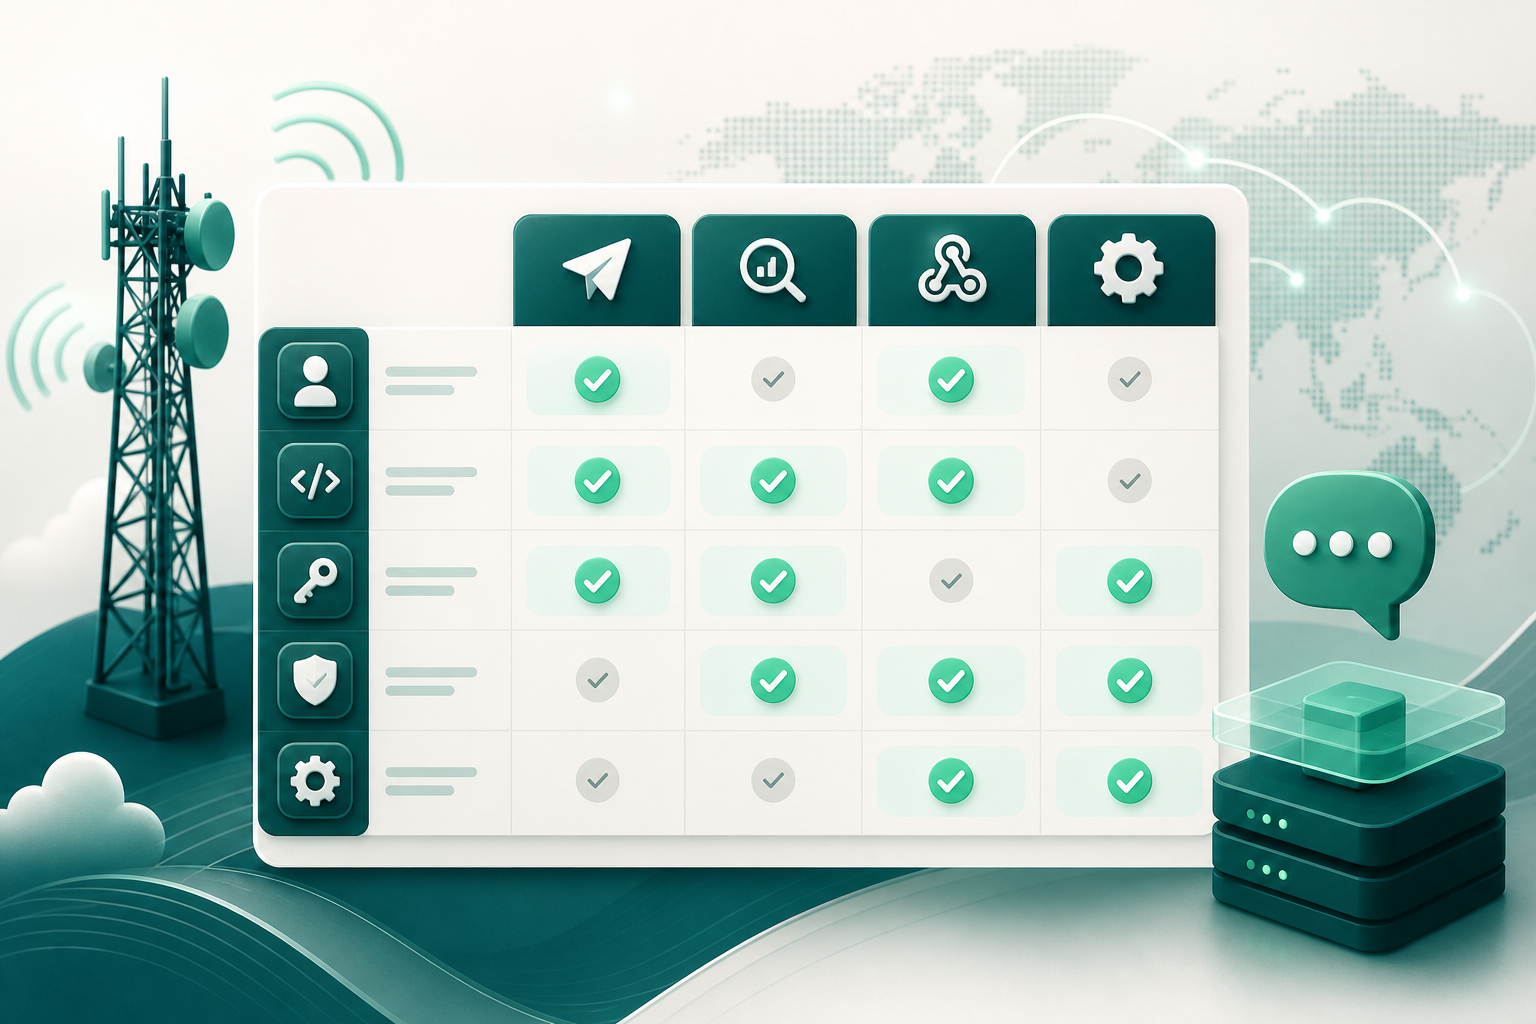
A segmentação transforma uma possível exposição num incidente limitado. A separação por ambiente impede que um teste utilize involuntariamente acesso de produção. A separação por aplicação evita que uma fuga num serviço conceda acesso a todos os restantes. A separação por cliente ou unidade operacional melhora a atribuição e facilita a revogação de um acesso sem interromper integrações alheias.
Também é conveniente distinguir credenciais de máquina de acessos humanos a ferramentas de administração. Um processo automatizado deve dispor de uma identidade técnica com o âmbito estritamente necessário; um operador que administra configurações deve ter um acesso individual e auditável, sujeito a controlos de acesso granulares.
Um inventário de credenciais deve permitir responder, sem revelar o valor secreto, que integração a utiliza, quem é responsável, em que ambiente opera, que permissões tem, onde é distribuída e qual é o seu estado de rotação.
- Produção, pré-produção, testes e desenvolvimento devem utilizar identidades distintas.
- Crie credenciais separadas para cada aplicação ou serviço consumidor.
- Quando existir segregação por cliente, conta ou unidade de negócio, evite segredos partilhados entre eles.
- Distinga identidades de automatização, administração e suporte operacional.
- Atribua um identificador não secreto a cada credencial para auditoria e coordenação de rotações.
Conceção de permissões para envio, estados, callbacks e administração
Um modelo prático parte de quatro capacidades: enviar mensagens, consultar estados, receber callbacks e administrar configurações. Estas capacidades não têm o mesmo risco nem exigem o mesmo acesso. A sua separação reduz a utilização acidental de privilégios elevados e torna mais clara a investigação de uma atividade específica.
Para HTTP, os scopes podem expressar o âmbito de acesso a recursos protegidos. Para SMPP, a separação funcional pode basear-se no tipo de bind, quando a plataforma o permitir. Em ambos os casos, a pergunta de aprovação é a mesma: esta identidade pode fazer algo de que a sua integração não necessita? Se a resposta for sim, reduza a permissão ou justifique formalmente a exceção.
Os callbacks merecem um tratamento específico. O endpoint recetor deve aceitar apenas o tráfego esperado, registar a correlação necessária e proteger qualquer mecanismo de autenticação acordado com o fornecedor. Não transforme o recetor de callbacks num canal com permissões de envio ou administração.
- Envio: ative apenas a operação de submissão de mensagens exigida pela integração.
- Estados: limite o acesso às consultas ou eventos necessários para reconciliação e suporte.
- Callbacks: utilize um recetor dedicado e mantenha as suas responsabilidades separadas das credenciais de envio.
- Administração: reserve alterações de configuração para identidades e pessoas autorizadas, com rastreabilidade específica.
- Exceções: documente o motivo, o proprietário, o âmbito temporal e a data de revisão.
Particularidades do SMPP: system_id, palavra-passe, binds e sessões
O SMPP define o bind como o mecanismo através do qual uma instância ESME se regista perante um SMSC, solicita uma sessão e se autentica. Durante o bind, system_id identifica o ESME e password é utilizada para o autenticar. Ambos devem ser tratados como informação sensível, especialmente a palavra-passe, e nunca devem ser incluídos em registos operacionais em texto simples.
O SMPP v3.4 contempla bind_transmitter, bind_receiver e bind_transceiver. Uma sessão transmitter está autorizada a enviar mensagens para o SMSC e a receber as respostas SMPP correspondentes. Uma sessão receiver recebe mensagens do SMSC. Uma sessão transceiver reúne as funções de envio e receção numa única sessão.
Quando o fornecedor o permitir, utilizar sessões ou credenciais independentes de transmissão e receção aplica diretamente o princípio do privilégio mínimo. Um componente que apenas submete mensagens não precisa de receber mensagens da plataforma, e um componente dedicado à receção não precisa de capacidade de envio. A compatibilidade exata, os limites de sessão e a política de autenticação devem ser confirmados com o fornecedor.
Em bind_receiver e bind_transceiver, address_range pode indicar o conjunto de endereços SME atendidos pelo cliente. Se o fornecedor suportar e aplicar este parâmetro, reveja-o como parte do âmbito da sessão; não presuma que constitui uma restrição efetiva sem validação operacional. Para correlacionar pedidos e respostas, conserve sequence_number na telemetria técnica: o SMPP exige que a resposta associada preserve esse valor.
- Utilize system_id por integração ou função quando o fornecedor puder emitir identidades diferenciadas.
- Não registe password, PDUs completas sem saneamento nem dados que revelem segredos.
- Escolha bind_transmitter para componentes de envio, bind_receiver para componentes de receção e bind_transceiver apenas quando a função combinada for necessária.
- Documente por sessão o tipo de bind, ambiente, aplicação, finalidade, rede de origem e responsável.
- Correlacione pedido e resposta com sequence_number, sem o transformar num substituto de um identificador de negócio ou de auditoria completo.
Particularidades do HTTP: autenticação, autorização por endpoint e tokens
O HTTP depende da segurança da ligação subjacente para transmitir campos de forma confidencial. Uma integração que troca credenciais deve estabelecer uma ligação segura antes de o fazer. Para bearer tokens, TLS ou uma segurança de transporte equivalente é um requisito essencial, juntamente com a validação da cadeia de certificados.
A autorização deve ser avaliada por recurso ou endpoint, e não apenas pelo facto de o token ser válido. Num desenho baseado em OAuth, os scopes expressam o âmbito solicitado ou concedido para recursos protegidos. Um token que permite enviar mensagens não deve assumir acesso a configuração, relatórios ou recursos administrativos se essas permissões não forem necessárias.
Os bearer tokens exigem especial prudência porque quem os possui pode utilizá-los durante a sua validade. Uma duração limitada reduz o impacto de uma exposição. Em arquiteturas OAuth que o suportem, tokens restringidos a um resource server específico através de audience e tokens vinculados ao emissor através de proof of possession reduzem o risco de reutilização e limitam o impacto de uma fuga.
- Exija transporte seguro antes de trocar credenciais ou tokens.
- Defina permissões por endpoint e por operação, e não como acesso genérico a toda a API.
- Utilize scopes para expressar permissões mínimas quando o sistema de autorização os suportar.
- Não envie tokens em logs, tickets, capturas de ecrã nem canais partilhados.
- Considere tokens de duração limitada e, se disponíveis, restrições de audience e mecanismos de proof of possession.
Rotação de segredos sem interrupção de serviço
Rodar uma credencial não consiste apenas em alterar uma palavra-passe ou emitir um novo token. Deve ser uma transição controlada, com uma janela de coexistência definida, responsáveis claros e critérios de validação. O objetivo é assegurar que os consumidores autorizados migram para o novo segredo antes de retirar o anterior, sem prolongar indefinidamente o período de dupla validade.
A sequência operacional recomendada é criar a nova credencial, distribuí-la através do mecanismo aprovado, atualizar os consumidores, validar a autenticação e o tráfego esperado, observar erros e atividade residual na credencial antiga e revogá-la no final da janela. Para uma credencial comprometida, a urgência pode reduzir ou eliminar a coexistência; a equipa deve equilibrar contenção e continuidade de acordo com o incidente.
A rotação manual é propensa a erros. Sempre que possível, automatize a distribuição e a alteração de segredos. Se não for viável, suporte o procedimento com uma lista de passos, reversão controlada, responsáveis disponíveis e evidência de teste.
- Defina antecipadamente a duração e a data de encerramento da janela de coexistência.
- Atribua um identificador à nova credencial e mantenha o anterior apenas como referência não secreta.
- Verifique autenticação, operações permitidas, tráfego esperado e ausência de falhas de autorização após a alteração.
- Monitorize a utilização residual da credencial antiga antes de a revogar.
- Teste o procedimento num ambiente não produtivo, quando possível.
- Documente o que fazer se um consumidor não conseguir migrar dentro da janela.
Armazenamento e distribuição de segredos: o que evitar
Os segredos não devem ficar codificados em texto simples em repositórios, ficheiros de configuração ou ferramentas de gestão de configuração. Devem também ser excluídos de tickets, documentos partilhados, mensagens internas, capturas de ecrã e despejos de diagnóstico. Quando um segredo se dispersa por esses canais, o seu inventário, remoção e atribuição tornam-se difíceis.
Centralize o ciclo de vida dos segredos: armazenamento, aprovisionamento, auditoria, rotação e revogação. O acesso ao sistema de gestão de segredos também deve respeitar o princípio do privilégio mínimo; um engenheiro não precisa de ler todos os segredos da organização para operar uma integração específica.
As equipas devem planear como os processos em execução recebem uma credencial sem a imprimir. A resposta depende da arquitetura disponível, mas o critério é constante: entregar o segredo apenas ao componente autorizado, durante o tempo necessário e com evidência de acesso suficiente para auditoria.
- Evite segredos no código-fonte, em configurações versionadas e em repositórios.
- Evite copiar segredos para tickets, chats, folhas de cálculo, documentos e capturas de ecrã.
- Não imprima cabeçalhos de autorização, palavras-passe SMPP nem valores completos de tokens em diagnósticos.
- Centralize a gestão do ciclo de vida e limite o acesso por objeto ou componente.
- Mantenha metadados não secretos: proprietário, finalidade, ambiente, data de criação, estado de rotação e data de revisão.
Perguntas frequentes
Cada aplicação deve usar uma credencial SMPP ou HTTP diferente?
Como regra de conceção, sim: uma identidade técnica diferente por aplicação, ambiente e função melhora a atribuição e limita o impacto de uma exposição. A implementação final depende das identidades e dos controlos suportados pelo fornecedor de conectividade.
Quando é aconselhável usar bind_transmitter, bind_receiver ou bind_transceiver?
Utilize bind_transmitter para um componente que apenas submete mensagens e bind_receiver para um componente que apenas recebe mensagens do SMSC. Bind_transceiver combina ambas as funções numa sessão. Sempre que possível, separar transmissão e receção reduz privilégios desnecessários.
O que deve ser registado numa auditoria de credenciais de SMS A2P?
Registe metadados não secretos: momento, origem, identidade técnica, integração, ambiente, ação, objeto ou endpoint, tipo de bind, resultado, motivo, códigos de erro e identificadores de correlação. Minimize o conteúdo e os dados pessoais de acordo com a necessidade e as normas aplicáveis.
É possível guardar tokens ou palavras-passe em logs para investigar incidentes?
Não. Access tokens, palavras-passe e outros segredos primários não devem ser registados diretamente. Devem ser removidos, mascarados, saneados, sujeitos a hash ou cifrados antes de persistir informação de diagnóstico.
Como rodar uma credencial sem interromper o tráfego?
Crie uma nova credencial, atualize os consumidores autorizados, valide a autenticação e o tráfego, observe a utilização da credencial anterior durante uma janela definida e revogue-a no final. Se houver suspeita de comprometimento, priorize a contenção e ajuste a coexistência ao risco.
O que fazer perante uma possível exposição de uma credencial?
Ative a contenção através de revogação ou substituição controlada, reveja as autenticações e operações associadas, preserve registos suficientes para reconstruir a atividade e evite voltar a expor segredos durante a investigação. O procedimento deve estar documentado antes do incidente.
Fontes consultadas
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- Secrets Management Cheat SheetOWASP Foundation
- Logging Cheat SheetOWASP Foundation
- RFC 9110: HTTP SemanticsIETF / RFC Editor
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token UsageIETF / RFC Editor
- RFC 9700: Best Current Practice for OAuth 2.0 SecurityIETF / RFC Editor