Identifiants HTTP et SMPP en SMS A2P : moindre privilège, rotation et traçabilité
Concevez des identifiants HTTP et SMPP afin de limiter la portée d’une fuite, séparer les fonctions, faire tourner les secrets sans interruption et reconstituer l’activité de chaque intégration.
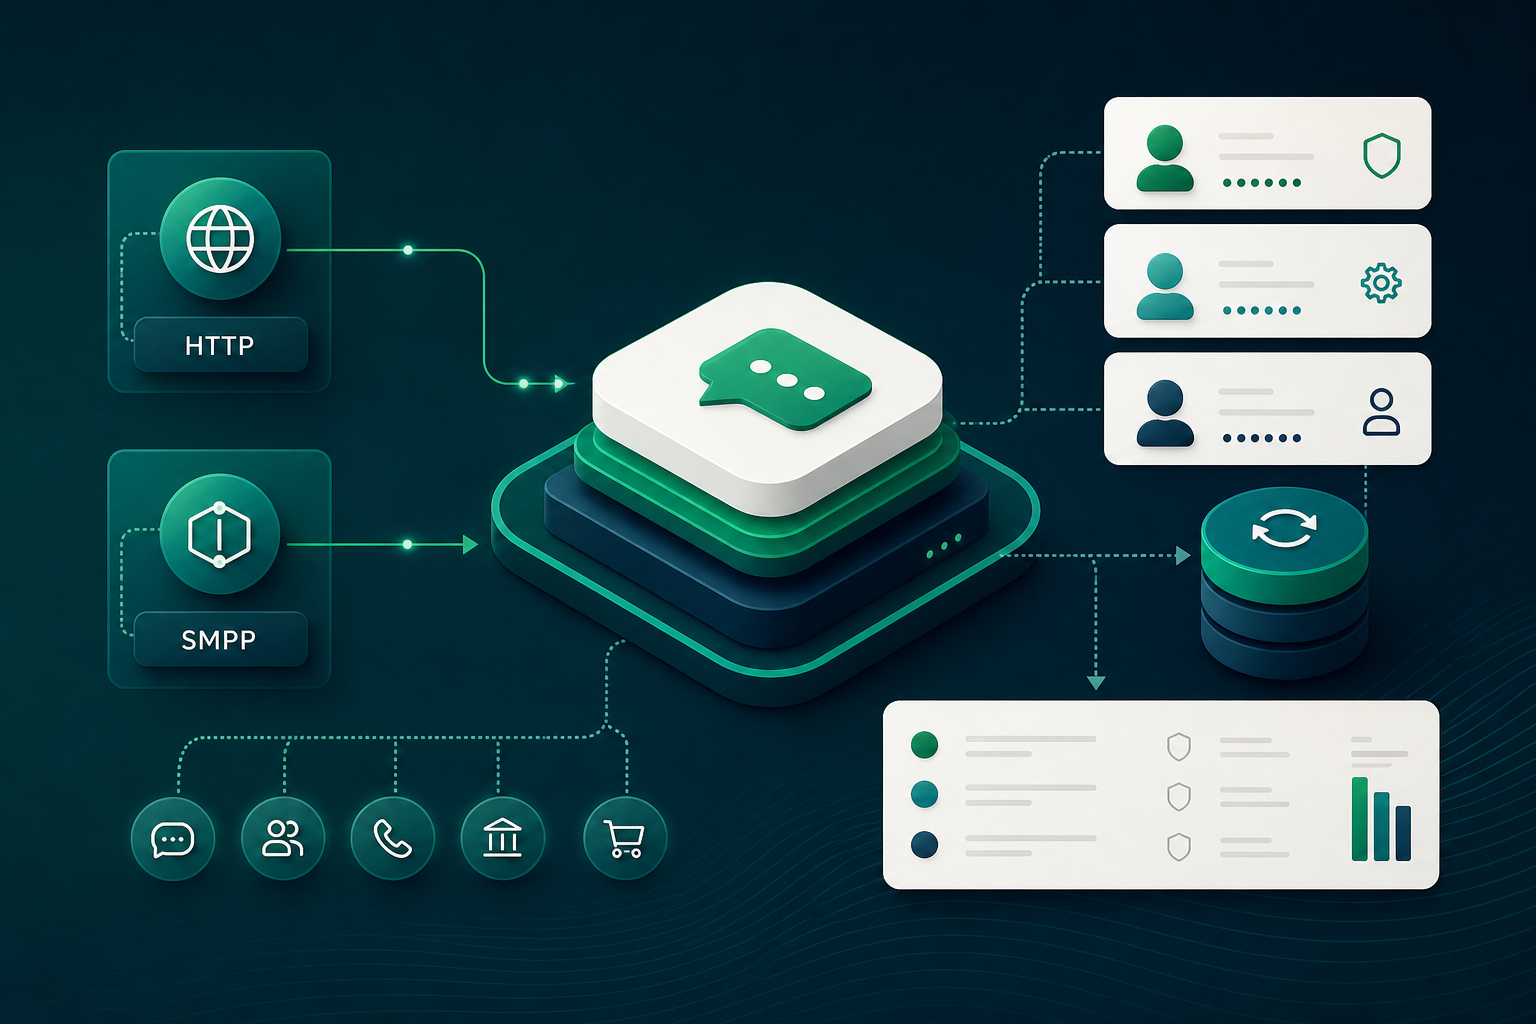
Quel risque opérationnel une politique d’identifiants résout-elle dans les SMS A2P ?
Un identifiant de connectivité n’est pas seulement un mécanisme d’accès. Dans une opération de SMS A2P, il détermine quelle intégration peut s’authentifier, quelles actions elle peut effectuer et quelles preuves seront disponibles en cas d’anomalie. Si plusieurs applications, environnements ou clients partagent le même secret, une exposition peut affecter davantage de trafic que nécessaire et compliquer l’attribution de l’utilisation à une origine précise.
Une politique d’identifiants bien conçue réduit le périmètre d’impact d’une fuite. Le principe consiste à attribuer une identité technique unique à chaque intégration pertinente, à restreindre ses privilèges à l’usage prévu et à maintenir une traçabilité suffisante pour examiner les authentifications, envois, requêtes et erreurs sans enregistrer le secret.
Il n’existe pas de configuration universelle : le fournisseur de connectivité détermine quels contrôles sont pris en charge pour les expéditeurs, destinations, limites, IP source, endpoints ou sessions. L’équipe doit donc documenter les restrictions disponibles, celles qui ont été activées et celles qui doivent être compensées par des contrôles internes.
- Évitez un seul utilisateur ou jeton pour la production, les tests, les automatisations et les opérations humaines.
- Associez chaque identifiant à un propriétaire technique, une application, un environnement et une finalité définis.
- Traitez un identifiant d’envoi comme un actif à fort impact : il peut permettre de générer du trafic, des coûts et une activité nécessitant une enquête ultérieure.
- Maintenez une procédure éprouvée pour remplacer ou révoquer un identifiant sans dépendre d’un accès manuel improvisé.
Moindre privilège dans les API HTTP et SMPP : capacités, destinations, expéditeurs et limites
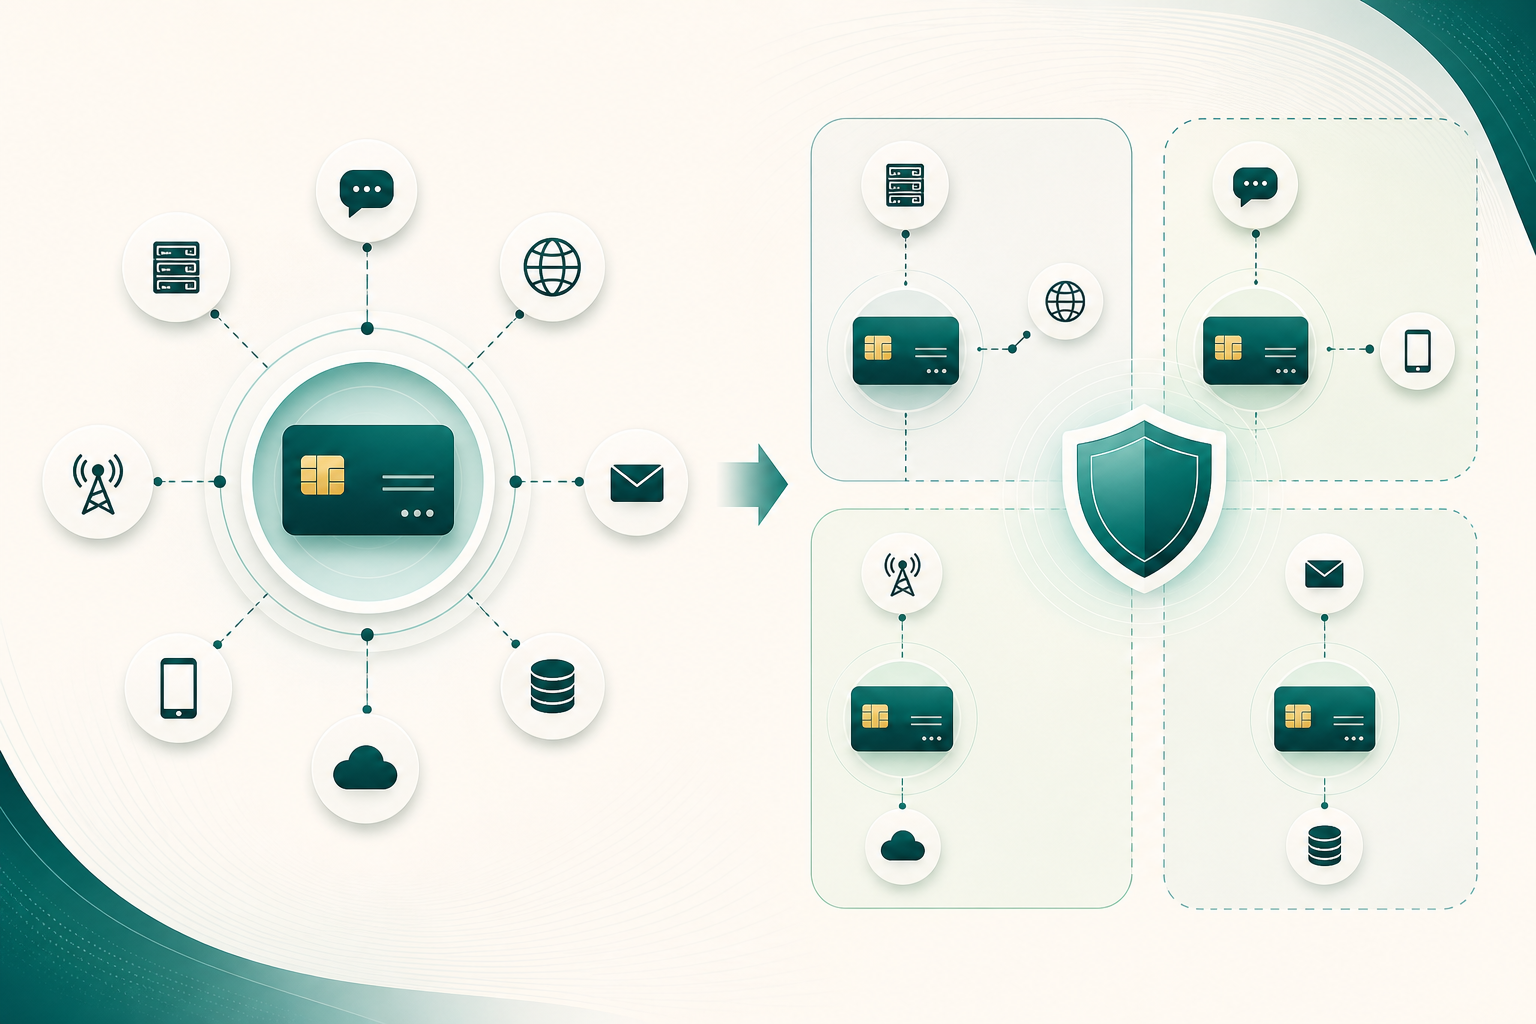
Le moindre privilège consiste à n’accorder que l’accès nécessaire à une tâche précise. Dans les SMS A2P, il doit être évalué selon plusieurs dimensions : capacité fonctionnelle, environnement, application, client, expéditeur, destination, réseau d’origine et volume autorisé lorsque le fournisseur propose ces contrôles.
Il ne faut pas supposer qu’un identifiant administratif est nécessaire à une intégration qui ne fait que soumettre des messages. Une application d’envoi n’a pas besoin, par défaut, de droits pour modifier la configuration. Un processus qui consulte des statuts n’a pas besoin d’envoyer du trafic. Un récepteur de callbacks n’a pas besoin d’un identifiant permettant d’émettre des messages.
Avant de créer l’accès, définissez par écrit l’opération attendue et validez avec le fournisseur quelles limites peuvent réellement être imposées. Si une restriction n’est pas disponible sur la plateforme de connectivité, elle ne doit pas être déclarée comme appliquée : elle devra être couverte par des contrôles applicatifs, réseau, opérationnels ou de détection.
- Capacités : séparez l’envoi, la consultation des statuts, la réception des callbacks et l’administration de la configuration.
- Portée commerciale et opérationnelle : déterminez, lorsque le fournisseur le permet, les expéditeurs autorisés, les destinations ou groupes de destinations, ainsi que les limites de volume ou de session.
- Origine : appliquez des restrictions par IP ou réseau uniquement si elles sont prises en charge et si le modèle de déploiement permet de les maintenir de manière fiable.
- Environnement : ne réutilisez pas les identifiants de production en développement, test ou préproduction.
- Responsabilité : un identifiant doit pouvoir être relié à une intégration et à un responsable, et non uniquement à une équipe générique.
Séparer les identifiants par environnement, application, client et fonction opérationnelle
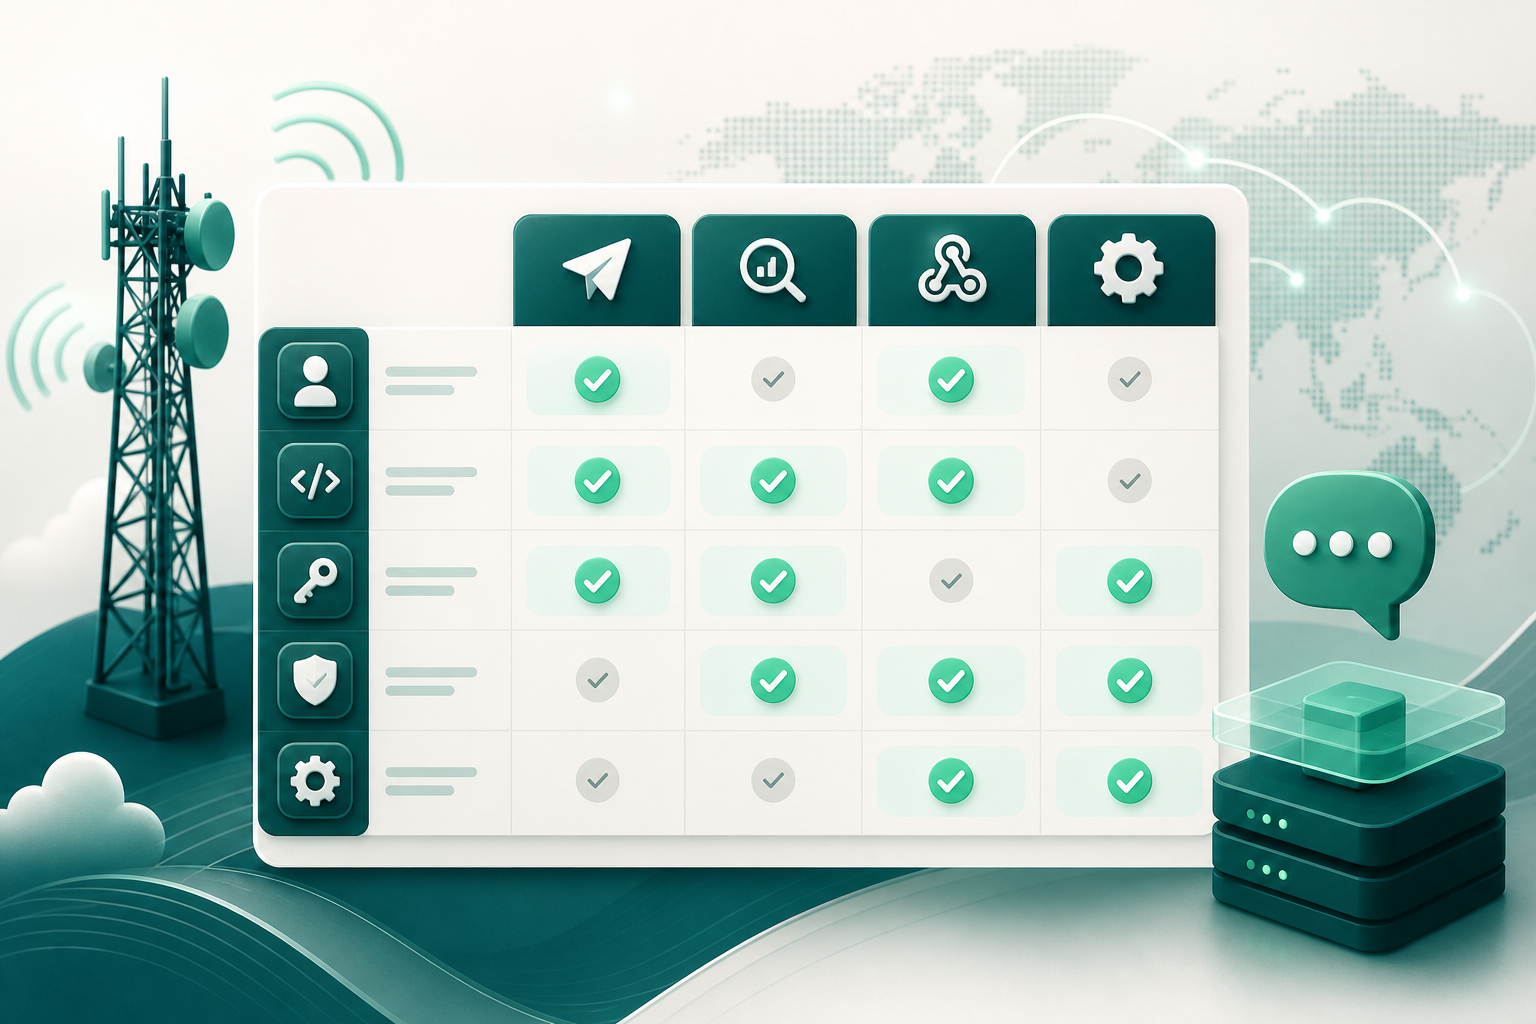
La segmentation transforme une exposition potentielle en incident circonscrit. La séparation par environnement évite qu’un test utilise involontairement un accès de production. La séparation par application empêche qu’une fuite dans un service donne accès à tous les autres. La séparation par client ou unité opérationnelle améliore l’attribution et facilite la révocation d’un accès sans arrêter des intégrations non concernées.
Il est également recommandé de distinguer les identifiants machine des accès humains aux outils d’administration. Un processus automatisé doit disposer d’une identité technique dont la portée est strictement nécessaire ; un opérateur qui administre des configurations doit disposer d’un accès individuel et auditable, soumis à des contrôles d’accès granulaires.
Un inventaire des identifiants doit indiquer, sans révéler la valeur secrète, quelle intégration les utilise, qui en est responsable, dans quel environnement ils fonctionnent, quelles autorisations ils possèdent, où ils sont distribués et quel est leur état de rotation.
- La production, la préproduction, les tests et le développement doivent utiliser des identités distinctes.
- Créez des identifiants séparés pour chaque application ou service consommateur.
- Lorsqu’une séparation existe par client, compte ou unité métier, évitez les secrets partagés entre eux.
- Distinguez les identités d’automatisation, d’administration et de support opérationnel.
- Attribuez un identifiant non secret à chaque identifiant pour l’audit et la coordination des rotations.
Conception des autorisations pour l’envoi, les statuts, les callbacks et l’administration
Un modèle pratique repose sur quatre capacités : envoyer des messages, consulter les statuts, recevoir des callbacks et administrer la configuration. Ces capacités ne présentent pas le même risque et ne nécessitent pas le même accès. Leur séparation réduit l’utilisation accidentelle de privilèges élevés et clarifie l’enquête sur une activité précise.
Pour HTTP, les scopes peuvent exprimer la portée de l’accès à des ressources protégées. Pour SMPP, la séparation fonctionnelle peut reposer sur le type de bind lorsque la plateforme le permet. Dans les deux cas, la question d’approbation est la même : cette identité peut-elle faire quelque chose dont son intégration n’a pas besoin ? Si oui, réduisez l’autorisation ou justifiez formellement l’exception.
Les callbacks requièrent un traitement spécifique. L’endpoint récepteur doit accepter uniquement le trafic attendu, enregistrer la corrélation nécessaire et protéger tout mécanisme d’authentification convenu avec le fournisseur. Ne transformez pas le récepteur de callbacks en canal doté d’autorisations d’envoi ou d’administration.
- Envoi : activez uniquement l’opération de soumission de messages requise par l’intégration.
- Statuts : limitez l’accès aux requêtes ou événements nécessaires au rapprochement et au support.
- Callbacks : utilisez un récepteur dédié et séparez ses responsabilités des identifiants d’envoi.
- Administration : réservez les modifications de configuration aux identités et personnes autorisées, avec une traçabilité spécifique.
- Exceptions : documentez le motif, le propriétaire, la portée temporelle et la date de révision.
Particularités de SMPP : system_id, mot de passe, binds et sessions
SMPP définit le bind comme le mécanisme par lequel une instance ESME s’enregistre auprès d’un SMSC, demande une session et s’authentifie. Lors du bind, system_id identifie l’ESME et password sert à l’authentifier. Tous deux doivent être traités comme des informations sensibles, notamment le mot de passe, et ne doivent jamais être inclus dans des journaux opérationnels en clair.
SMPP v3.4 prévoit bind_transmitter, bind_receiver et bind_transceiver. Une session transmitter est autorisée à envoyer des messages au SMSC et à recevoir les réponses SMPP correspondantes. Une session receiver reçoit des messages du SMSC. Une session transceiver réunit les fonctions d’envoi et de réception dans une seule session.
Lorsque le fournisseur le permet, l’utilisation de sessions ou d’identifiants distincts pour la transmission et la réception applique directement le moindre privilège. Un composant qui ne fait que soumettre des messages n’a pas besoin de recevoir des messages de la plateforme, et un composant dédié à la réception n’a pas besoin de capacité d’envoi. La compatibilité exacte, les limites de session et la politique d’authentification doivent être confirmées avec le fournisseur.
Dans bind_receiver et bind_transceiver, address_range peut indiquer l’ensemble des adresses SME desservies par le client. Si le fournisseur prend en charge et applique ce paramètre, examinez-le dans le cadre de la portée de la session ; ne supposez pas qu’il constitue une restriction effective sans validation opérationnelle. Pour corréler les requêtes et les réponses, conservez sequence_number dans la télémétrie technique : SMPP exige que la réponse associée préserve cette valeur.
- Utilisez un system_id par intégration ou fonction lorsque le fournisseur peut émettre des identités différenciées.
- N’enregistrez pas password, des PDU complètes non assainies ni des données révélant des secrets.
- Choisissez bind_transmitter pour les composants d’envoi, bind_receiver pour les composants de réception et bind_transceiver uniquement lorsque la fonction combinée est nécessaire.
- Documentez pour chaque session le type de bind, l’environnement, l’application, le but, le réseau d’origine et le responsable.
- Corrélez requête et réponse avec sequence_number, sans en faire un substitut à un identifiant métier ou d’audit complet.
Particularités de HTTP : authentification, autorisation par endpoint et jetons
HTTP dépend de la sécurité de la connexion sous-jacente pour transmettre les champs de manière confidentielle. Une intégration qui échange des identifiants doit établir une connexion sécurisée avant de le faire. Pour les bearer tokens, TLS ou une sécurité de transport équivalente est une exigence essentielle, avec la validation de la chaîne de certificats.
L’autorisation doit être évaluée par ressource ou endpoint, et non seulement parce que le jeton est valide. Dans une conception fondée sur OAuth, les scopes expriment la portée demandée ou accordée pour des ressources protégées. Un jeton permettant d’envoyer des messages ne devrait pas supposer l’accès à la configuration, aux rapports ou aux ressources administratives lorsque ces droits ne sont pas nécessaires.
Les bearer tokens exigent une prudence particulière car toute personne qui les détient peut les utiliser pendant leur période de validité. Une durée de vie limitée réduit l’impact d’une exposition. Dans les architectures OAuth qui le permettent, les jetons limités à un resource server spécifique au moyen de l’audience ainsi que les jetons liés à l’émetteur par proof of possession réduisent le risque de réutilisation et limitent l’impact d’une fuite.
- Exigez un transport sécurisé avant d’échanger des identifiants ou des jetons.
- Définissez des autorisations par endpoint et par opération, et non un accès générique à l’ensemble de l’API.
- Utilisez des scopes pour exprimer les autorisations minimales lorsque le système d’autorisation les prend en charge.
- N’envoyez pas de jetons dans les journaux, tickets, captures d’écran ou canaux partagés.
- Envisagez des jetons à durée de vie limitée et, s’ils sont disponibles, des restrictions d’audience et des mécanismes de proof of possession.
Rotation des secrets sans interruption de service
Faire tourner un identifiant ne consiste pas seulement à changer un mot de passe ou à émettre un nouveau jeton. Il doit s’agir d’une transition contrôlée, avec une période de coexistence définie, des responsables clairement identifiés et des critères de validation. L’objectif est de garantir que les consommateurs autorisés migrent vers le nouveau secret avant le retrait de l’ancien, sans prolonger indéfiniment la période de double validité.
La séquence opérationnelle recommandée consiste à créer le nouvel identifiant, le distribuer via le mécanisme approuvé, mettre à jour les consommateurs, valider l’authentification et le trafic attendu, observer les erreurs et l’activité résiduelle sur l’ancien identifiant, puis le révoquer à la fin de la période. Pour un identifiant compromis, l’urgence peut réduire ou supprimer la coexistence ; l’équipe doit trouver l’équilibre entre confinement et continuité selon l’incident.
La rotation manuelle est source d’erreurs. Dans la mesure du possible, automatisez la distribution et le changement des secrets. Si cela n’est pas possible, appuyez la procédure sur une liste d’étapes, une réversibilité contrôlée, des responsables disponibles et des preuves de test.
- Définissez à l’avance la durée et la date de fin de la période de coexistence.
- Attribuez un identifiant au nouvel identifiant et ne conservez l’ancien qu’en tant que référence non secrète.
- Vérifiez l’authentification, les opérations autorisées, le trafic attendu et l’absence d’échecs d’autorisation après le changement.
- Surveillez l’utilisation résiduelle de l’ancien identifiant avant de le révoquer.
- Testez la procédure dans un environnement non productif lorsque cela est possible.
- Documentez la marche à suivre si un consommateur ne peut pas migrer pendant la période définie.
Stockage et distribution des secrets : ce qu’il faut éviter
Les secrets ne doivent pas être codés en clair dans les dépôts, fichiers de configuration ou outils de gestion de configuration. Ils doivent également être exclus des tickets, documents partagés, messages internes, captures d’écran et dumps de diagnostic. Lorsqu’un secret est dispersé dans ces canaux, son inventaire, son retrait et son attribution deviennent difficiles.
Centralisez le cycle de vie des secrets : stockage, approvisionnement, audit, rotation et révocation. L’accès au système de gestion des secrets doit également respecter le moindre privilège ; un ingénieur n’a pas besoin de lire tous les secrets de l’organisation pour exploiter une intégration particulière.
Les équipes doivent planifier la manière dont les processus d’exécution reçoivent un identifiant sans l’afficher. La réponse dépend de l’architecture disponible, mais le principe reste constant : fournir le secret uniquement au composant autorisé, pendant le temps nécessaire et avec des preuves d’accès suffisantes pour l’audit.
- Évitez les secrets dans le code source, les configurations versionnées et les dépôts.
- Évitez de copier des secrets dans les tickets, chats, feuilles de calcul, documents et captures d’écran.
- N’affichez pas les en-têtes d’autorisation, les mots de passe SMPP ni les valeurs complètes de jetons dans les diagnostics.
- Centralisez la gestion du cycle de vie et limitez l’accès par objet ou composant.
- Conservez des métadonnées non secrètes : propriétaire, finalité, environnement, date de création, état de rotation et date de révision.
Questions fréquentes
Chaque application doit-elle utiliser un identifiant SMPP ou HTTP distinct ?
En règle générale de conception, oui : une identité technique distincte par application, environnement et fonction améliore l’attribution et limite l’impact d’une exposition. La mise en œuvre finale dépend des identités et contrôles pris en charge par le fournisseur de connectivité.
Quand convient-il d’utiliser bind_transmitter, bind_receiver ou bind_transceiver ?
Utilisez bind_transmitter pour un composant qui ne fait que soumettre des messages et bind_receiver pour un composant qui ne fait que recevoir des messages du SMSC. Bind_transceiver associe les deux fonctions dans une session. Lorsque cela est possible, séparer la transmission et la réception réduit les privilèges inutiles.
Que faut-il enregistrer dans un audit des identifiants SMS A2P ?
Enregistrez des métadonnées non secrètes : moment, origine, identité technique, intégration, environnement, action, objet ou endpoint, type de bind, résultat, motif, codes d’erreur et identifiants de corrélation. Réduisez au minimum le contenu et les données personnelles conformément aux besoins et aux règles applicables.
Peut-on conserver des jetons ou mots de passe dans les journaux afin d’examiner des incidents ?
Non. Les jetons d’accès, mots de passe et autres secrets principaux ne doivent pas être enregistrés directement. Ils doivent être supprimés, masqués, assainis, hachés ou chiffrés avant de conserver des informations de diagnostic.
Comment faire tourner un identifiant sans interrompre le trafic ?
Créez un nouvel identifiant, mettez à jour les consommateurs autorisés, validez l’authentification et le trafic, observez l’utilisation de l’identifiant précédent pendant une période définie, puis révoquez-le à la fin. En cas de suspicion de compromission, privilégiez le confinement et adaptez la coexistence au risque.
Que faire en cas d’exposition possible d’un identifiant ?
Activez le confinement par révocation ou remplacement contrôlé, examinez les authentifications et opérations associées, conservez des journaux suffisants pour reconstituer l’activité et évitez toute nouvelle exposition de secrets durant l’enquête. La procédure doit être documentée avant l’incident.
Sources consultées
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- Secrets Management Cheat SheetOWASP Foundation
- Logging Cheat SheetOWASP Foundation
- RFC 9110: HTTP SemanticsIETF / RFC Editor
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token UsageIETF / RFC Editor
- RFC 9700: Best Current Practice for OAuth 2.0 SecurityIETF / RFC Editor