HTTP- und SMPP-Zugangsdaten in A2P-SMS: Least Privilege, Rotation und Nachvollziehbarkeit
Entwerfen Sie HTTP- und SMPP-Zugangsdaten so, dass der Umfang einer Offenlegung begrenzt wird, Funktionen getrennt bleiben, Secrets ohne Unterbrechung rotiert werden und die Aktivität jeder Integration nachvollziehbar ist.
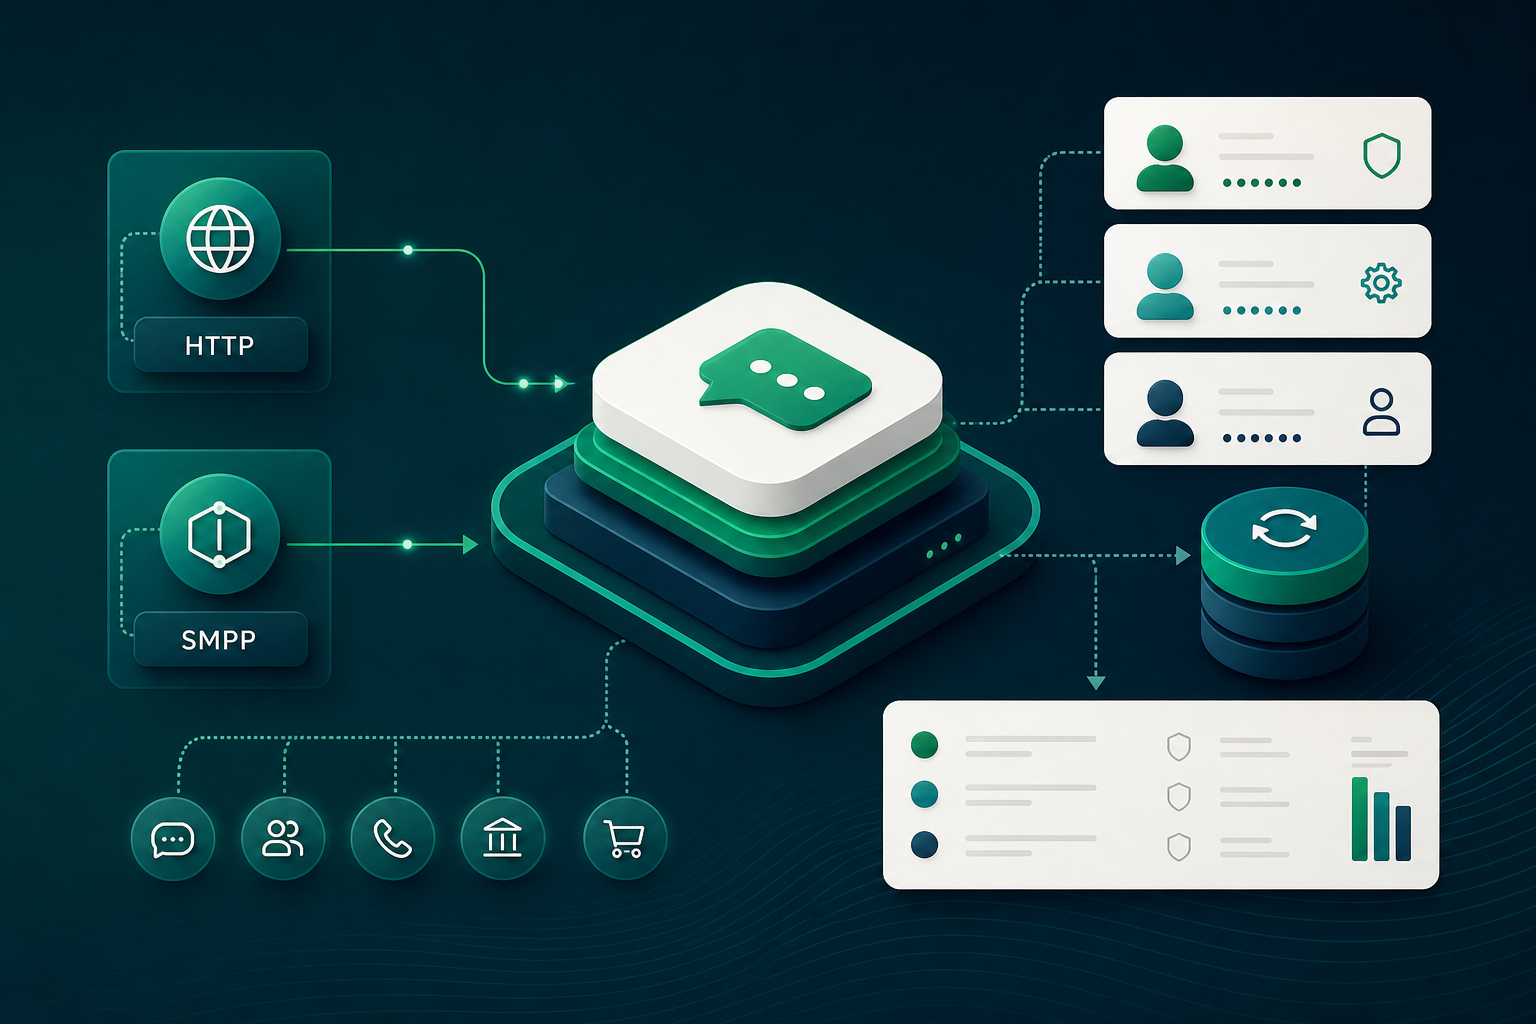
Welches Betriebsrisiko eine Richtlinie für Zugangsdaten in A2P-SMS adressiert
Zugangsdaten für die Konnektivität sind nicht nur ein Zugriffsmechanismus. In einem A2P-SMS-Betrieb bestimmen sie, welche Integration sich authentifizieren kann, welche Aktionen sie ausführen darf und welche Nachweise bei einer Anomalie verfügbar sind. Wenn mehrere Anwendungen, Umgebungen oder Kunden dasselbe Secret verwenden, kann eine Offenlegung mehr Verkehr als nötig betreffen und die Zuordnung der Nutzung zu einer konkreten Quelle erschweren.
Eine gut konzipierte Richtlinie für Zugangsdaten reduziert den Wirkungsbereich einer Offenlegung. Grundlage ist, jeder relevanten Integration eine eindeutige technische Identität zuzuweisen, ihre Berechtigungen auf den vorgesehenen Zweck zu beschränken und ausreichend Nachvollziehbarkeit für die Untersuchung von Authentifizierungen, Sendungen, Abfragen und Fehlern bereitzustellen, ohne das Secret zu protokollieren.
Es gibt keine universelle Konfiguration: Der Konnektivitätsanbieter bestimmt, welche Kontrollen für Absender, Ziele, Limits, Quell-IP-Adressen, Endpoints oder Sitzungen unterstützt werden. Das Team muss daher dokumentieren, welche Einschränkungen verfügbar sind, welche aktiviert wurden und welche durch interne Kontrollen ausgeglichen werden müssen.
- Vermeiden Sie einen einzigen Benutzer oder Token für Produktion, Tests, Automatisierungen und menschliche Betriebsaufgaben.
- Ordnen Sie jeden Zugangsdaten-Satz einem technischen Verantwortlichen, einer Anwendung, einer Umgebung und einem definierten Zweck zu.
- Behandeln Sie Sendeberechtigungen als Assets mit hoher Auswirkung: Sie können Verkehr, Kosten und Aktivitäten ermöglichen, die später untersucht werden müssen.
- Halten Sie ein erprobtes Verfahren bereit, um Zugangsdaten zu ersetzen oder zu widerrufen, ohne auf improvisierten manuellen Zugriff angewiesen zu sein.
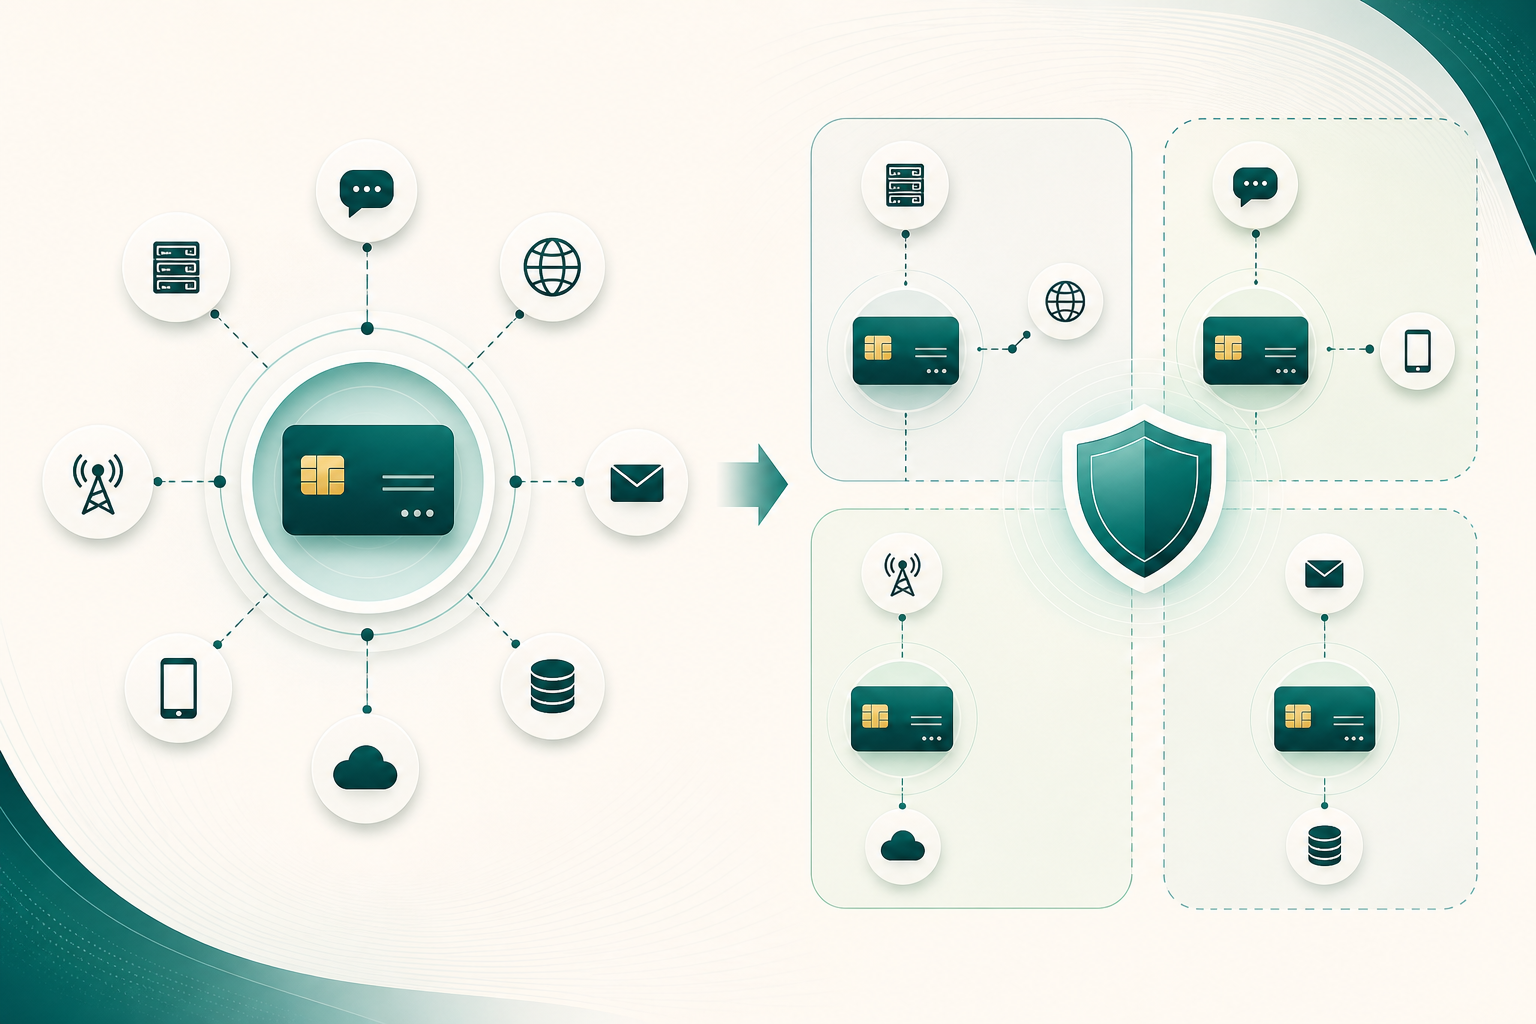
Least Privilege in HTTP API und SMPP: Funktionen, Ziele, Absender und Limits
Least Privilege bedeutet, nur den Zugriff zu gewähren, der für eine konkrete Aufgabe erforderlich ist. Bei A2P-SMS sollte dies in mehr als einer Dimension bewertet werden: funktionale Fähigkeit, Umgebung, Anwendung, Kunde, Absender, Ziel, Quellnetzwerk und zulässiges Volumen, sofern der Anbieter diese Kontrollen bereitstellt.
Es sollte nicht angenommen werden, dass administrative Zugangsdaten für eine Integration erforderlich sind, die lediglich Nachrichten einliefert. Eine Sendeanwendung benötigt standardmäßig keine Berechtigungen zur Änderung von Konfigurationen. Ein Prozess, der Status abfragt, muss keinen Verkehr senden. Ein Callback-Empfänger benötigt keine Zugangsdaten, die das Originieren von Nachrichten erlauben.
Definieren Sie vor der Erstellung eines Zugangs schriftlich die erwartete Operation und prüfen Sie beim Anbieter, welche Limits tatsächlich durchsetzbar sind. Ist eine Einschränkung auf der Konnektivitätsplattform nicht verfügbar, darf sie nicht als umgesetzt dargestellt werden: Sie muss durch Kontrollen auf Anwendungs-, Netzwerk-, Betriebs- oder Erkennungsebene abgedeckt werden.
- Fähigkeiten: Trennen Sie Senden, Statusabfrage, Callback-Empfang und Konfigurationsverwaltung.
- Geschäftlicher und betrieblicher Umfang: Legen Sie, soweit vom Anbieter unterstützt, autorisierte Absender, Ziele oder Zielgruppen sowie Volumen- oder Sitzungsgrenzen fest.
- Herkunft: Wenden Sie IP- oder Netzwerkeinschränkungen nur an, wenn sie unterstützt werden und das Bereitstellungsmodell sie zuverlässig aufrechterhalten kann.
- Umgebung: Verwenden Sie Produktions-Zugangsdaten nicht erneut in Entwicklung, Tests oder Vorproduktion.
- Verantwortlichkeit: Zugangsdaten müssen einer Integration und einer verantwortlichen Person zugeordnet werden können, nicht nur einem allgemeinen Team.
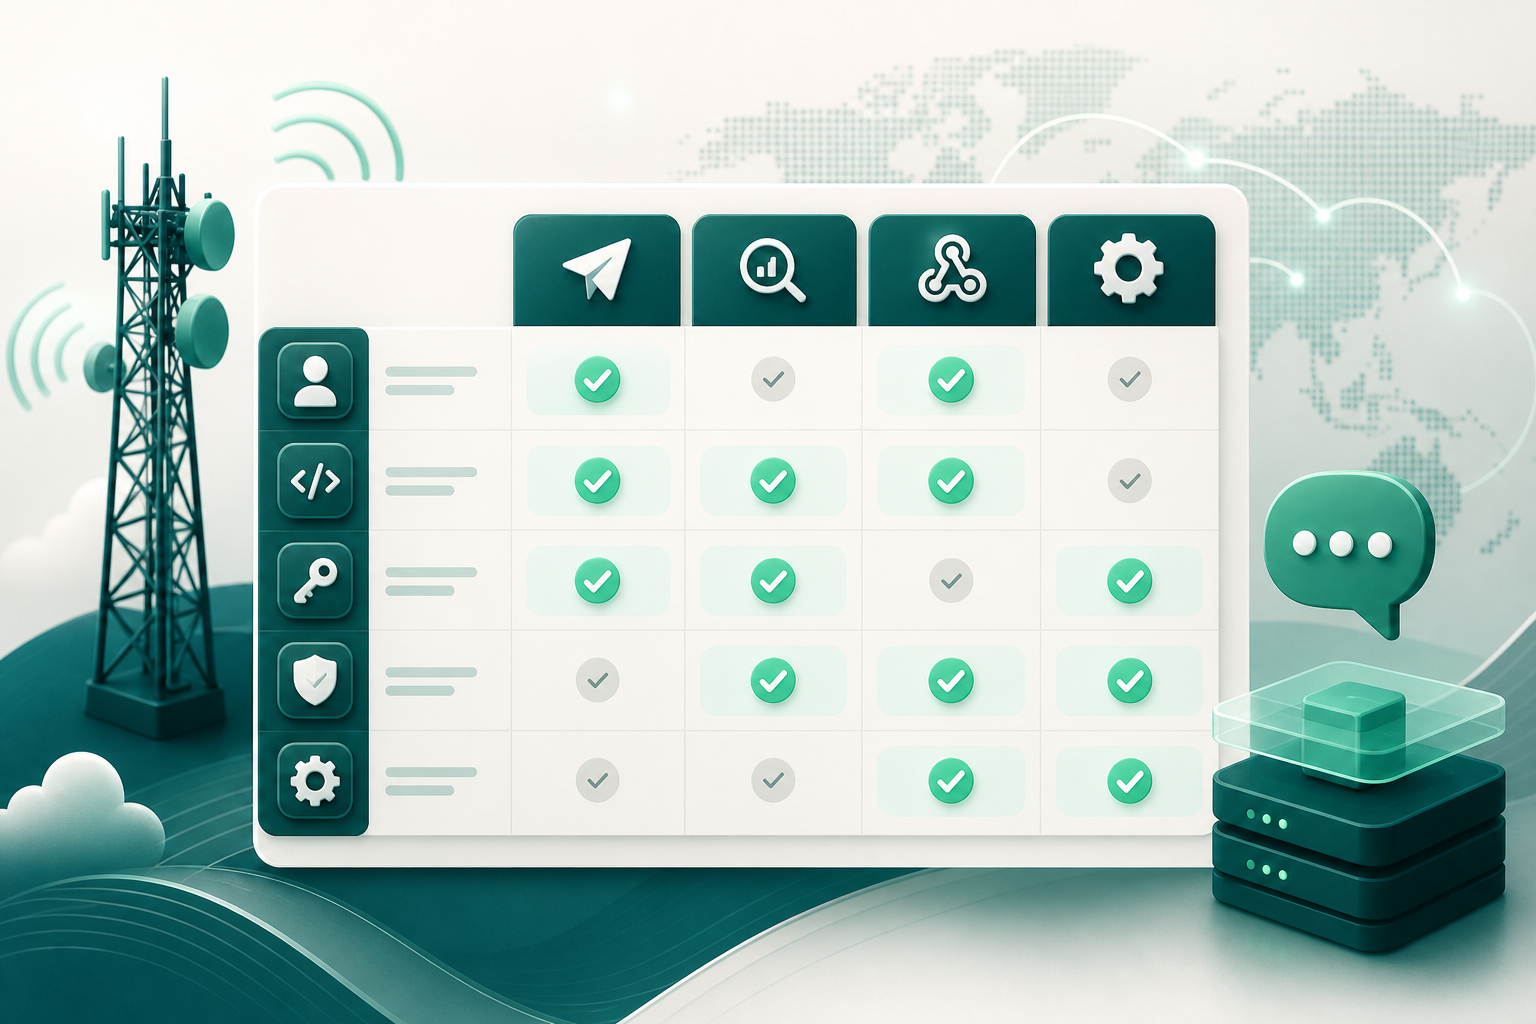
Zugangsdaten nach Umgebung, Anwendung, Kunde und Betriebsfunktion trennen
Segmentierung macht aus einer möglichen Offenlegung einen begrenzten Vorfall. Die Trennung nach Umgebung verhindert, dass ein Test unbeabsichtigt Produktionszugriff verwendet. Die Trennung nach Anwendung verhindert, dass eine Offenlegung in einem Dienst Zugriff auf alle anderen gewährt. Die Trennung nach Kunde oder Betriebseinheit verbessert die Zuordnung und erleichtert den Widerruf eines Zugangs, ohne fremde Integrationen anzuhalten.
Es ist außerdem sinnvoll, Maschinen-Zugangsdaten von menschlichen Zugriffen auf Verwaltungswerkzeuge zu unterscheiden. Ein automatisierter Prozess sollte über eine technische Identität mit dem strikt erforderlichen Umfang verfügen; ein Bediener, der Konfigurationen verwaltet, sollte einen individuellen, auditierbaren Zugang haben, der granularen Zugriffskontrollen unterliegt.
Ein Inventar von Zugangsdaten sollte, ohne geheime Werte offenzulegen, beantworten können, welche Integration sie verwendet, wer verantwortlich ist, in welcher Umgebung sie betrieben wird, welche Berechtigungen sie besitzt, wo sie verteilt wird und welchen Rotationsstatus sie hat.
- Produktion, Vorproduktion, Tests und Entwicklung müssen unterschiedliche Identitäten verwenden.
- Erstellen Sie getrennte Zugangsdaten für jede Anwendung oder jeden konsumierenden Dienst.
- Wenn eine Trennung nach Kunde, Konto oder Geschäftseinheit besteht, vermeiden Sie gemeinsam genutzte Secrets zwischen ihnen.
- Unterscheiden Sie Identitäten für Automatisierung, Administration und Betriebssupport.
- Weisen Sie jedem Zugangsdaten-Satz eine nicht geheime Kennung für Auditierung und die Koordination von Rotationen zu.
Berechtigungsdesign für Versand, Status, Callbacks und Administration
Ein praktisches Modell beginnt mit vier Fähigkeiten: Nachrichten senden, Status abfragen, Callbacks empfangen und Konfiguration verwalten. Diese Fähigkeiten haben nicht dasselbe Risiko und benötigen nicht denselben Zugriff. Ihre Trennung reduziert die versehentliche Nutzung erhöhter Berechtigungen und macht die Untersuchung einer konkreten Aktivität klarer.
Für HTTP können Scopes den Zugriffsbereich auf geschützte Ressourcen ausdrücken. Bei SMPP kann die funktionale Trennung, sofern die Plattform dies unterstützt, auf dem Bind-Typ basieren. In beiden Fällen ist die Genehmigungsfrage dieselbe: Kann diese Identität etwas tun, das ihre Integration nicht benötigt? Wenn ja, reduzieren Sie die Berechtigung oder begründen Sie die Ausnahme formal.
Callbacks verdienen eine spezifische Behandlung. Der empfangende Endpoint sollte nur den erwarteten Verkehr annehmen, die notwendige Korrelation protokollieren und jeden mit dem Anbieter vereinbarten Authentifizierungsmechanismus schützen. Machen Sie den Callback-Empfänger nicht zu einem Kanal mit Sende- oder Administrationsberechtigungen.
- Versand: Aktivieren Sie nur die für die Integration erforderliche Nachrichteneinlieferung.
- Status: Begrenzen Sie den Zugriff auf die Abfragen oder Ereignisse, die für Abgleich und Support notwendig sind.
- Callbacks: Verwenden Sie einen dedizierten Empfänger und trennen Sie seine Verantwortlichkeiten von Sende-Zugangsdaten.
- Administration: Reservieren Sie Konfigurationsänderungen für autorisierte Identitäten und Personen mit spezifischer Nachvollziehbarkeit.
- Ausnahmen: Dokumentieren Sie Grund, Verantwortlichen, zeitlichen Umfang und Prüfdatum.
Besonderheiten von SMPP: system_id, Passwort, Binds und Sitzungen
SMPP definiert den Bind als Mechanismus, über den sich eine ESME-Instanz bei einem SMSC registriert, eine Sitzung anfordert und sich authentifiziert. Während des Bind identifiziert system_id die ESME und password dient zu ihrer Authentifizierung. Beide müssen als sensible Informationen behandelt werden, insbesondere das Passwort, und dürfen niemals im Klartext in Betriebsprotokolle aufgenommen werden.
SMPP v3.4 sieht bind_transmitter, bind_receiver und bind_transceiver vor. Eine Transmitter-Sitzung ist berechtigt, Nachrichten an das SMSC zu senden und die entsprechenden SMPP-Antworten zu empfangen. Eine Receiver-Sitzung empfängt Nachrichten vom SMSC. Eine Transceiver-Sitzung vereint Sende- und Empfangsfunktionen in einer Sitzung.
Wenn der Anbieter dies zulässt, setzt die Verwendung separater Sende- und Empfangssitzungen oder Zugangsdaten Least Privilege direkt um. Eine Komponente, die nur Nachrichten einliefert, muss keine Nachrichten von der Plattform empfangen, und eine dedizierte Empfangskomponente benötigt keine Sendefähigkeit. Die genaue Kompatibilität, Sitzungsgrenzen und Authentifizierungsrichtlinie müssen mit dem Anbieter bestätigt werden.
Bei bind_receiver und bind_transceiver kann address_range die Menge der vom Kunden bedienten SME-Adressen angeben. Wenn der Anbieter diesen Parameter unterstützt und anwendet, prüfen Sie ihn als Teil des Sitzungsumfangs; gehen Sie nicht ohne betriebliche Validierung davon aus, dass er eine wirksame Einschränkung darstellt. Bewahren Sie zur Korrelation von Anfragen und Antworten sequence_number in der technischen Telemetrie auf: SMPP verlangt, dass die zugehörige Antwort diesen Wert beibehält.
- Verwenden Sie pro Integration oder Funktion eine eigene system_id, wenn der Anbieter differenzierte Identitäten ausstellen kann.
- Protokollieren Sie weder password noch vollständige, nicht bereinigte PDUs oder Daten, die Secrets offenlegen.
- Wählen Sie bind_transmitter für Sendekomponenten, bind_receiver für Empfangskomponenten und bind_transceiver nur, wenn die kombinierte Funktion erforderlich ist.
- Dokumentieren Sie pro Sitzung Bind-Typ, Umgebung, Anwendung, Zweck, Quellnetzwerk und Verantwortlichen.
- Korrelieren Sie Anfrage und Antwort mit sequence_number, ohne diesen Wert als Ersatz für eine vollständige Geschäfts- oder Audit-Kennung zu verwenden.
Besonderheiten von HTTP: Authentifizierung, Endpoint-Autorisierung und Tokens
HTTP ist auf die Sicherheit der zugrunde liegenden Verbindung angewiesen, um vertrauliche Felder vertraulich zu übertragen. Eine Integration, die Zugangsdaten austauscht, muss zuvor eine sichere Verbindung herstellen. Für Bearer Tokens sind TLS oder eine gleichwertige Transportsicherheit zusammen mit der Validierung der Zertifikatskette eine wesentliche Voraussetzung.
Die Autorisierung sollte pro Ressource oder Endpoint bewertet werden, nicht nur danach, ob ein Token gültig ist. In einem OAuth-basierten Design drücken Scopes den angeforderten oder gewährten Umfang für geschützte Ressourcen aus. Ein Token, das das Senden von Nachrichten erlaubt, sollte keinen Zugriff auf Konfiguration, Berichte oder administrative Ressourcen voraussetzen, wenn diese Berechtigungen nicht erforderlich sind.
Bearer Tokens erfordern besondere Vorsicht, da sie von jedem innerhalb ihrer Gültigkeitsdauer genutzt werden können, der sie besitzt. Eine begrenzte Lebensdauer reduziert die Auswirkung einer Offenlegung. In OAuth-Architekturen, die dies unterstützen, reduzieren Tokens mit einer Audience-Beschränkung auf einen bestimmten Resource Server sowie sender-constrained oder Proof-of-Possession-Tokens, die an den rechtmäßigen Token-Inhaber beziehungsweise dessen kryptografischen Schlüssel gebunden sind, das Risiko einer Wiederverwendung und begrenzen die Auswirkungen eines Lecks.
- Fordern Sie sicheren Transport, bevor Zugangsdaten oder Tokens ausgetauscht werden.
- Definieren Sie Berechtigungen pro Endpoint und Operation, nicht als allgemeinen Zugriff auf die gesamte API.
- Verwenden Sie Scopes, um Mindestberechtigungen auszudrücken, wenn das Autorisierungssystem sie unterstützt.
- Senden Sie Tokens nicht in Logs, Tickets, Screenshots oder gemeinsam genutzte Kanäle.
- Berücksichtigen Sie Tokens mit begrenzter Lebensdauer und, falls verfügbar, Audience-Einschränkungen sowie sender-constrained oder Proof-of-Possession-Mechanismen.
Rotation von Secrets ohne Dienstunterbrechung
Die Rotation von Zugangsdaten besteht nicht nur darin, ein Passwort zu ändern oder einen neuen Token auszustellen. Sie muss ein kontrollierter Übergang mit klaren Verantwortlichkeiten und Validierungskriterien sein. Ein Überschneidungsfenster, in dem alte und neue Zugangsdaten parallel gültig sind, kann autorisierten Verbrauchern die Migration auf das neue Secret ermöglichen, bevor das alte zurückgezogen wird. Ob parallele Gültigkeit, mehrere aktive Zugangsdaten und ein gestaffelter Wechsel möglich sind, hängt jedoch vom konkreten Anbieter und Authentifizierungsmodell ab.
Sofern der Anbieter eine parallele Gültigkeit zulässt, lautet die empfohlene operative Reihenfolge: neue Zugangsdaten erstellen, über den genehmigten Mechanismus verteilen, Verbraucher aktualisieren, Authentifizierung und erwarteten Verkehr validieren, Fehler und Restaktivität bei den alten Zugangsdaten beobachten und sie nach Ende des festgelegten Zeitfensters widerrufen. Wenn keine parallele Gültigkeit möglich ist, muss das Verfahren entsprechend dem unterstützten Authentifizierungsmodell geplant und getestet werden. Bei kompromittierten Zugangsdaten kann die Dringlichkeit eine Überschneidung verkürzen oder ausschließen; das Team muss je nach Vorfall Eindämmung und Kontinuität abwägen.
Manuelle Rotation ist fehleranfällig. Automatisieren Sie Verteilung und Secrets-Wechsel, wann immer dies möglich ist. Falls dies nicht machbar ist, stützen Sie das Verfahren durch eine Schrittfolge, kontrollierte Rückabwicklung, verfügbare Verantwortliche und Prüfnachweise.
- Prüfen Sie beim Anbieter, ob parallele Gültigkeit, mehrere aktive Zugangsdaten und ein gestaffelter Wechsel unterstützt werden.
- Definieren Sie Dauer und Enddatum eines Überschneidungsfensters im Voraus, sofern es technisch möglich ist.
- Weisen Sie neuen Zugangsdaten eine Kennung zu und bewahren Sie die vorherige Kennung nur als nicht geheime Referenz auf.
- Prüfen Sie nach der Umstellung Authentifizierung, erlaubte Operationen, erwarteten Verkehr und das Ausbleiben von Autorisierungsfehlern.
- Überwachen Sie die Restnutzung der alten Zugangsdaten vor ihrem Widerruf.
- Testen Sie das Verfahren nach Möglichkeit in einer nicht produktiven Umgebung.
- Dokumentieren Sie, was zu tun ist, wenn ein Verbraucher nicht innerhalb des Zeitfensters migrieren kann oder keine Überschneidung unterstützt wird.
Speicherung und Verteilung von Secrets: Was zu vermeiden ist
Secrets dürfen nicht im Klartext in Repositories, Konfigurationsdateien oder Konfigurationsmanagement-Werkzeugen fest codiert sein. Sie müssen auch aus Tickets, gemeinsam genutzten Dokumenten, internen Nachrichten, Screenshots und Diagnose-Dumps ausgeschlossen werden. Sobald sich ein Secret über solche Kanäle verteilt, werden sein Inventar, seine Entfernung und die Zuordnung schwierig.
Zentralisieren Sie den Lebenszyklus von Secrets: Speicherung, Bereitstellung, Auditierung, Rotation und Widerruf. Auch der Zugriff auf das Secret-Management-System muss Least Privilege einhalten; ein Ingenieur muss nicht alle Secrets der Organisation lesen können, um eine konkrete Integration zu betreiben.
Teams müssen planen, wie laufende Prozesse Zugangsdaten erhalten, ohne sie auszugeben. Die Antwort hängt von der verfügbaren Architektur ab, doch das Kriterium bleibt gleich: Das Secret darf nur der autorisierten Komponente, nur für die erforderliche Zeit und mit ausreichenden Zugriffsnachweisen für die Auditierung bereitgestellt werden.
- Vermeiden Sie Secrets in Quellcode, versionierten Konfigurationen und Repositories.
- Vermeiden Sie das Kopieren von Secrets in Tickets, Chats, Tabellen, Dokumente und Screenshots.
- Geben Sie keine Authorization-Header, SMPP-Passwörter oder vollständigen Token-Werte in Diagnosen aus.
- Zentralisieren Sie das Lifecycle-Management und begrenzen Sie den Zugriff pro Objekt oder Komponente.
- Pflegen Sie nicht geheime Metadaten: Verantwortlicher, Zweck, Umgebung, Erstellungsdatum, Rotationsstatus und Prüfdatum.
Häufige Fragen
Sollte jede Anwendung eigene SMPP- oder HTTP-Zugangsdaten verwenden?
Als Entwurfsregel ja: Eine eigene technische Identität pro Anwendung, Umgebung und Funktion verbessert die Zuordnung und begrenzt die Auswirkungen einer Offenlegung. Die endgültige Umsetzung hängt von den Identitäten und Kontrollen ab, die der Konnektivitätsanbieter unterstützt.
Wann sollten bind_transmitter, bind_receiver oder bind_transceiver verwendet werden?
Verwenden Sie bind_transmitter für eine Komponente, die nur Nachrichten einliefert, und bind_receiver für eine Komponente, die nur Nachrichten vom SMSC empfängt. bind_transceiver kombiniert beide Funktionen in einer Sitzung. Wenn möglich, reduziert die Trennung von Versand und Empfang unnötige Berechtigungen.
Was sollte bei einem Audit von A2P-SMS-Zugangsdaten protokolliert werden?
Protokollieren Sie nicht geheime Metadaten: Zeitpunkt, Herkunft, technische Identität, Integration, Umgebung, Aktion, Objekt oder Endpoint, Bind-Typ, Ergebnis, Grund, Fehlercodes und Korrelationskennungen. Minimieren Sie Inhalte und personenbezogene Daten entsprechend dem Bedarf und den geltenden Vorgaben.
Können Tokens oder Passwörter zur Untersuchung von Vorfällen in Logs gespeichert werden?
Nein. Access Tokens, Passwörter und andere primäre Secrets dürfen nicht direkt protokolliert oder zur späteren Untersuchung in Logs persistiert werden. Falls eine technische Korrelation zwingend erforderlich ist, verwenden Sie nur irreversible, zweckgebundene Fingerprints unter strengen Kontrollen und niemals als Ersatz für den Schutz des Secrets.
Wie werden Zugangsdaten rotiert, ohne den Verkehr zu unterbrechen?
Wenn Anbieter und Authentifizierungsmodell parallele Gültigkeit unterstützen, erstellen Sie neue Zugangsdaten, aktualisieren Sie autorisierte Verbraucher, validieren Sie Authentifizierung und Verkehr, beobachten Sie die Nutzung der vorherigen Zugangsdaten während eines definierten Zeitfensters und widerrufen Sie sie am Ende. Ist keine Überschneidung möglich, muss der Wechsel entsprechend geplant und getestet werden. Bei Verdacht auf Kompromittierung sollte die Eindämmung priorisiert und eine mögliche Überschneidung an das Risiko angepasst werden.
Was ist bei einer möglichen Offenlegung von Zugangsdaten zu tun?
Leiten Sie durch Widerruf oder kontrollierten Ersatz Eindämmungsmaßnahmen ein, prüfen Sie zugehörige Authentifizierungen und Operationen, bewahren Sie ausreichende Protokolle auf, um die Aktivität zu rekonstruieren, und vermeiden Sie während der Untersuchung eine erneute Offenlegung von Secrets. Das Verfahren sollte vor dem Vorfall dokumentiert sein.
Verwendete Quellen
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- Secrets Management Cheat SheetOWASP Foundation
- Logging Cheat SheetOWASP Foundation
- RFC 9110: HTTP SemanticsIETF / RFC Editor
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token UsageIETF / RFC Editor
- RFC 9700: Best Current Practice for OAuth 2.0 SecurityIETF / RFC Editor