Credenciales HTTP y SMPP en A2P SMS: mínimo privilegio, rotación y trazabilidad
Diseñe credenciales HTTP y SMPP para limitar el alcance de una filtración, separar funciones, rotar secretos sin cortes y reconstruir la actividad de cada integración.
Qué riesgo operativo resuelve una política de credenciales en A2P SMS
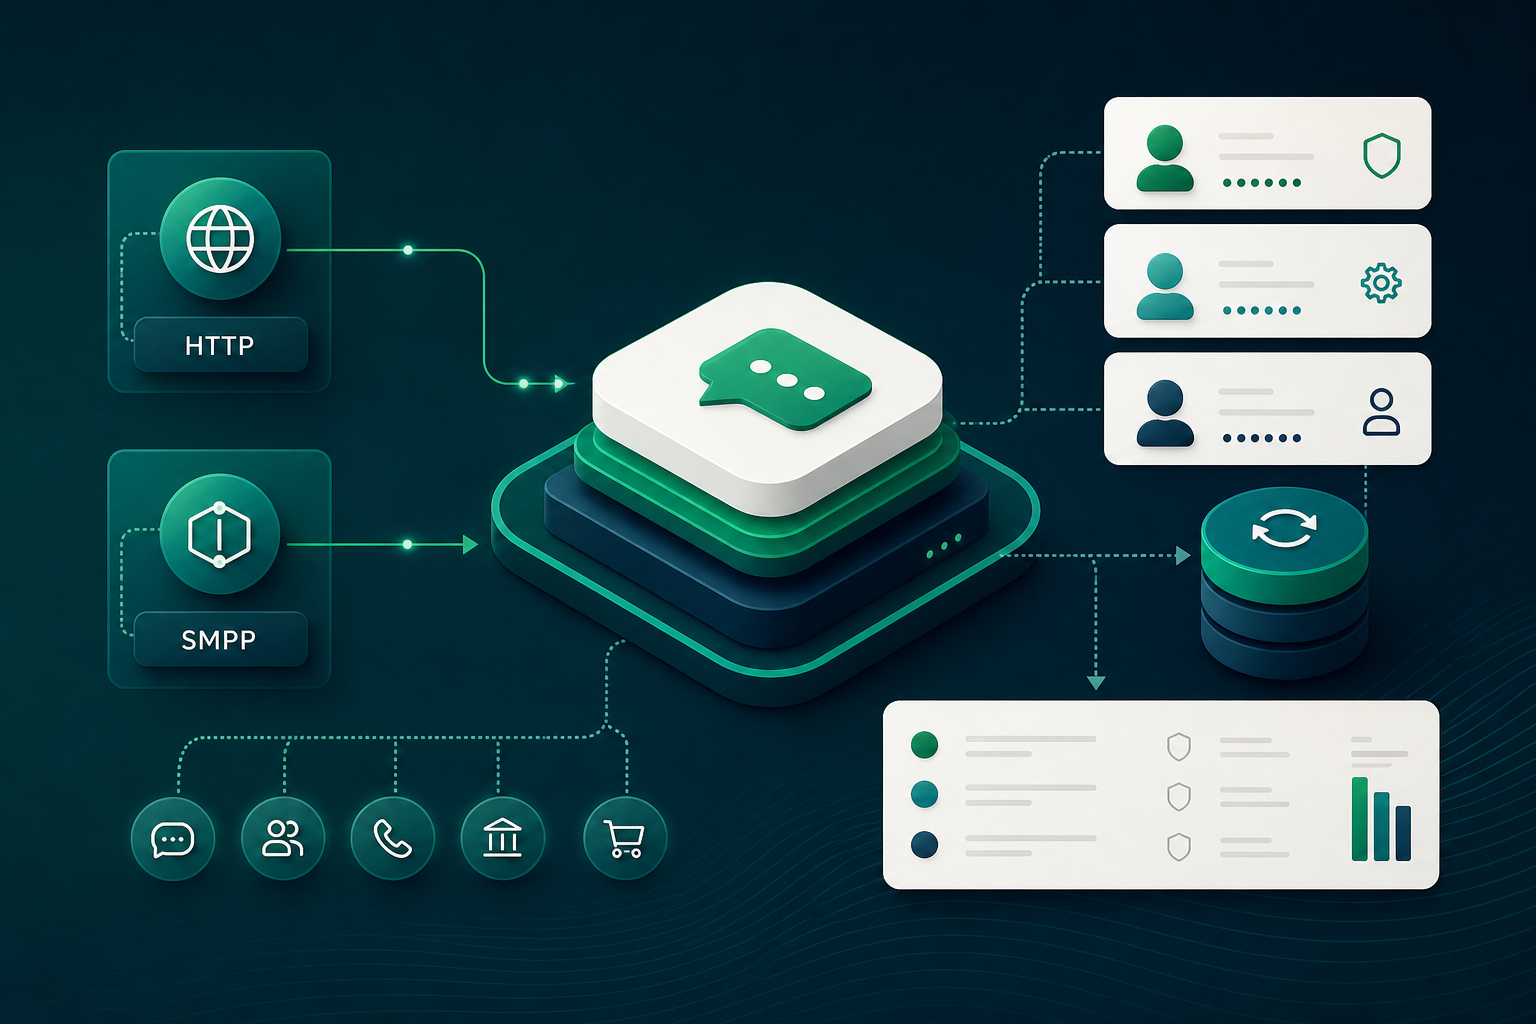
Una credencial de conectividad no es solo un mecanismo de acceso. En una operación A2P SMS, determina qué integración puede autenticarse, qué acciones puede realizar y qué evidencia quedará si se produce una anomalía. Si varias aplicaciones, entornos o clientes comparten el mismo secreto, una exposición puede afectar más tráfico del necesario y complica atribuir el uso a un origen concreto.
Una política de credenciales bien diseñada reduce el radio de impacto de una filtración. La base es asignar una identidad técnica única a cada integración relevante, restringir sus privilegios al uso previsto y mantener trazabilidad suficiente para investigar autenticaciones, envíos, consultas y errores sin registrar el secreto.
No existe una configuración universal: el proveedor de conectividad determina qué controles admite para remitentes, destinos, límites, IP de origen, endpoints o sesiones. Por ello, el equipo debe documentar qué restricciones están disponibles, cuáles se han activado y cuáles deben compensarse mediante controles internos.
- Evite un único usuario o token para producción, pruebas, automatizaciones y operaciones humanas.
- Asocie cada credencial con un propietario técnico, una aplicación, un entorno y una finalidad definidos.
- Trate una credencial de envío como un activo de alto impacto: puede permitir generar tráfico, costes y actividad que requiera investigación posterior.
- Mantenga un procedimiento probado para sustituir o revocar una credencial sin depender de acceso manual improvisado.
Mínimo privilegio en HTTP API y SMPP: capacidades, destinos, remitentes y límites
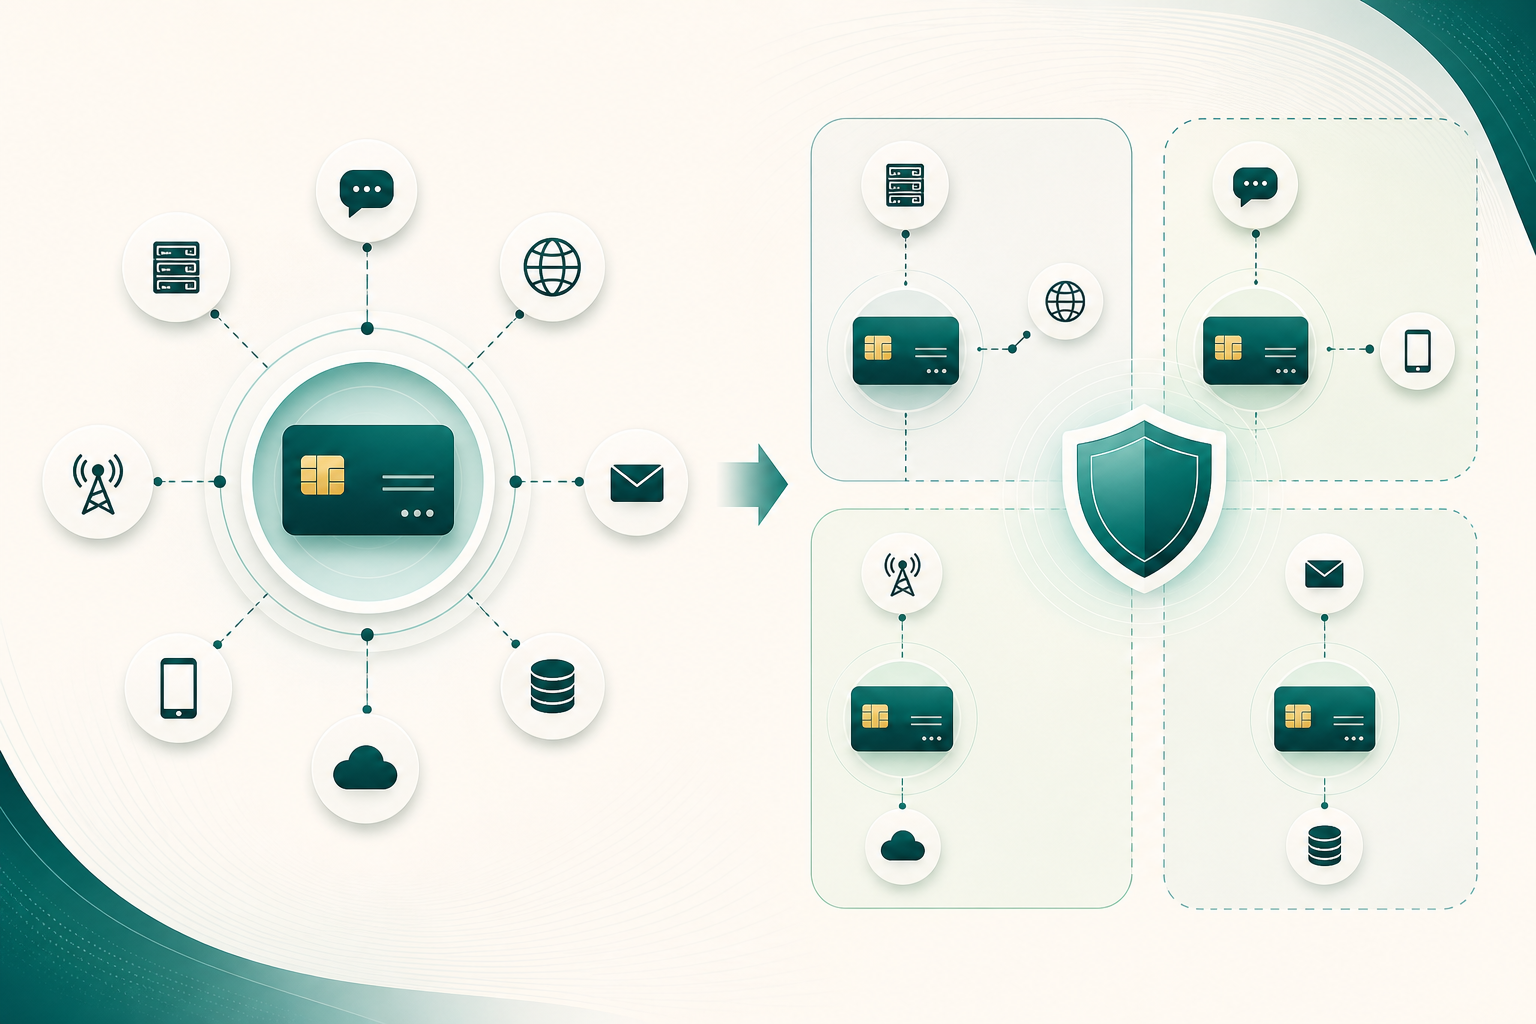
El mínimo privilegio significa conceder solo el acceso necesario para una tarea concreta. En A2P SMS, esto debe evaluarse en más de una dimensión: capacidad funcional, entorno, aplicación, cliente, remitente, destino, red de origen y volumen permitido cuando el proveedor ofrezca esos controles.
No conviene asumir que una credencial administrativa es necesaria para una integración que únicamente presenta mensajes. Una aplicación de envío no necesita, por defecto, permisos para modificar configuración. Un proceso que consulta estados no necesita enviar tráfico. Un receptor de callbacks no necesita una credencial que permita originar mensajes.
Antes de crear el acceso, defina por escrito la operación esperada y valide con el proveedor qué límites puede imponer realmente. Si una restricción no está disponible en la plataforma de conectividad, no debe declararse como aplicada: deberá cubrirse con controles de aplicación, red, operación o detección.
- Capacidades: separar envío, consulta de estados, recepción de callbacks y administración de configuración.
- Alcance comercial y operativo: determinar, cuando sea compatible con el proveedor, remitentes autorizados, destinos o grupos de destino, y límites de volumen o sesión.
- Origen: aplicar restricciones por IP o red únicamente si están soportadas y si el modelo de despliegue permite mantenerlas de forma fiable.
- Entorno: no reutilizar credenciales de producción en desarrollo, pruebas o preproducción.
- Responsabilidad: una credencial debe poder relacionarse con una integración y un responsable, no solo con un equipo genérico.
Separar credenciales por entorno, aplicación, cliente y función operativa
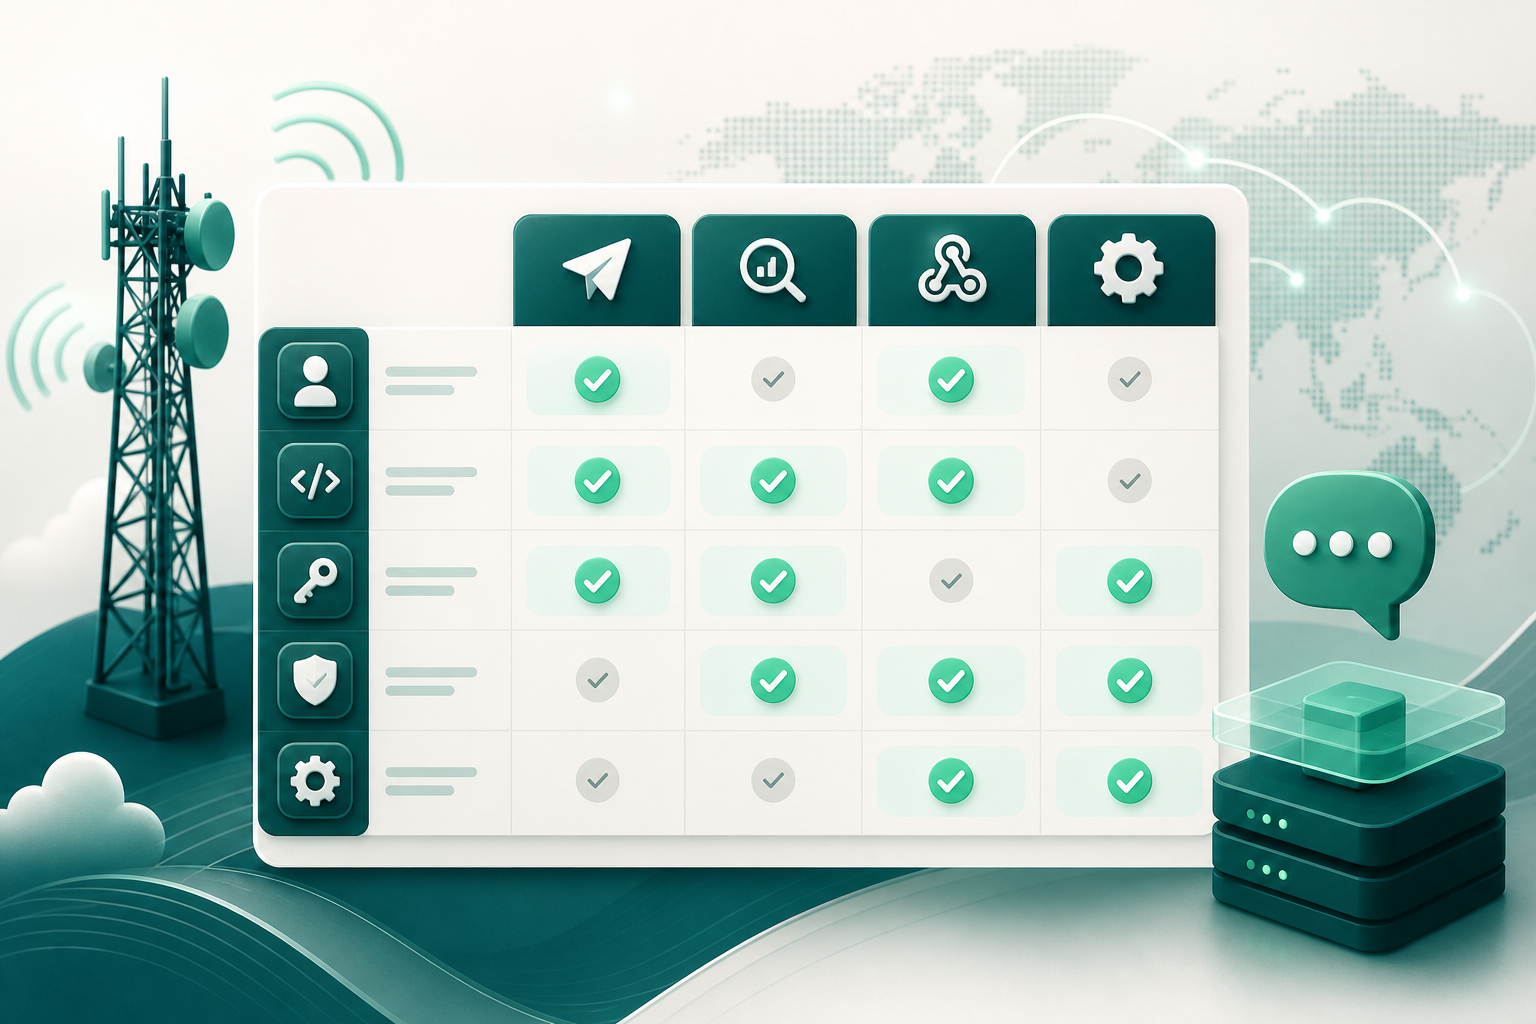
La segmentación convierte una posible exposición en un incidente acotado. La separación por entorno impide que una prueba use involuntariamente acceso de producción. La separación por aplicación evita que una fuga en un servicio otorgue acceso a todos los demás. La separación por cliente o unidad operativa mejora la atribución y facilita revocar un acceso sin detener integraciones ajenas.
También es conveniente distinguir las credenciales de máquina de los accesos humanos a herramientas de administración. Un proceso automatizado debe disponer de una identidad técnica con el alcance estrictamente necesario; un operador que administra configuraciones debe contar con un acceso individual y auditable, sujeto a controles de acceso granulares.
Un inventario de credenciales debe responder, sin revelar el valor secreto, qué integración la utiliza, quién es responsable, en qué entorno opera, qué permisos tiene, dónde se distribuye y cuál es su estado de rotación.
- Producción, preproducción, pruebas y desarrollo deben utilizar identidades distintas.
- Cree credenciales separadas para cada aplicación o servicio consumidor.
- Cuando exista segregación por cliente, cuenta o unidad de negocio, evite secretos compartidos entre ellos.
- Distinga identidades de automatización, administración y soporte operativo.
- Asigne un identificador no secreto a cada credencial para auditoría y coordinación de rotaciones.
Diseño de permisos para envío, estados, callbacks y administración
Un modelo práctico parte de cuatro capacidades: enviar mensajes, consultar estados, recibir callbacks y administrar configuración. Estas capacidades no tienen el mismo riesgo ni requieren el mismo acceso. Su separación reduce el uso accidental de privilegios elevados y hace más clara la investigación de una actividad concreta.
Para HTTP, los scopes pueden expresar el alcance de acceso a recursos protegidos. Para SMPP, la separación funcional puede basarse en el tipo de bind, cuando la plataforma lo admita. En ambos casos, la pregunta de aprobación es la misma: ¿puede esta identidad hacer algo que su integración no necesita? Si la respuesta es sí, reduzca el permiso o justifique formalmente la excepción.
Los callbacks merecen un tratamiento específico. El endpoint receptor debe aceptar únicamente el tráfico esperado, registrar la correlación necesaria y proteger cualquier mecanismo de autenticación que se acuerde con el proveedor. No convierta el receptor de callbacks en un canal con permisos de envío o administración.
- Envío: habilite solo la operación de presentación de mensajes requerida por la integración.
- Estados: limite el acceso a las consultas o eventos necesarios para reconciliación y soporte.
- Callbacks: use un receptor dedicado y mantenga separadas sus responsabilidades de las credenciales de envío.
- Administración: reserve cambios de configuración para identidades y personas autorizadas, con trazabilidad específica.
- Excepciones: documente el motivo, el propietario, el alcance temporal y la fecha de revisión.
Particularidades de SMPP: system_id, contraseña, binds y sesiones
SMPP define el bind como el mecanismo mediante el cual una instancia ESME se registra ante un SMSC, solicita una sesión y se autentica. Durante el bind, system_id identifica al ESME y password se utiliza para autenticarlo. Ambos deben tratarse como información sensible, especialmente la contraseña, y nunca deben incorporarse a registros operativos en texto claro.
SMPP v3.4 contempla bind_transmitter, bind_receiver y bind_transceiver. Una sesión transmitter está autorizada para enviar mensajes al SMSC y recibir las respuestas SMPP correspondientes. Una sesión receiver recibe mensajes desde el SMSC. Una sesión transceiver reúne las funciones de envío y recepción en una única sesión.
Cuando el proveedor lo permita, utilizar sesiones o credenciales independientes de transmisión y recepción aplica el mínimo privilegio de forma directa. Un componente que solo presenta mensajes no necesita recibir mensajes de la plataforma, y un componente dedicado a recepción no necesita capacidad de envío. La compatibilidad exacta, los límites de sesión y la política de autenticación deben confirmarse con el proveedor.
En bind_receiver y bind_transceiver, address_range puede indicar el conjunto de direcciones SME atendidas por el cliente. Si el proveedor admite y aplica este parámetro, revíselo como parte del alcance de la sesión; no presuponga que constituye una restricción efectiva sin validación operativa. Para correlacionar solicitudes y respuestas, conserve sequence_number en la telemetría técnica: SMPP exige que la respuesta asociada preserve ese valor.
- Use system_id por integración o función cuando el proveedor pueda emitir identidades diferenciadas.
- No registre password, PDUs completas sin saneamiento ni datos que revelen secretos.
- Elija bind_transmitter para componentes de envío, bind_receiver para componentes de recepción y bind_transceiver solo cuando la función combinada sea necesaria.
- Documente por sesión el tipo de bind, entorno, aplicación, propósito, red de origen y responsable.
- Correlacione solicitud y respuesta con sequence_number, sin convertirlo en sustituto de un identificador de negocio o de auditoría completo.
Particularidades de HTTP: autenticación, autorización por endpoint y tokens
HTTP depende de la seguridad de la conexión subyacente para transmitir campos confidencialmente. Una integración que intercambia credenciales debe establecer una conexión segura antes de hacerlo. Para bearer tokens, TLS o una seguridad de transporte equivalente es un requisito esencial, junto con la validación de la cadena de certificados.
La autorización debe evaluarse por recurso o endpoint, no solo por el hecho de que el token sea válido. En un diseño basado en OAuth, los scopes expresan el alcance solicitado o concedido para recursos protegidos. Un token que permite enviar mensajes no debería asumir acceso a configuración, informes o recursos administrativos si esos permisos no son necesarios.
Los bearer tokens requieren especial prudencia porque quien los posee puede usarlos dentro de su validez. Una vida útil limitada reduce el impacto de una exposición. En arquitecturas OAuth que lo soporten, los tokens restringidos a un resource server concreto mediante audiencia y los tokens vinculados al emisor mediante proof of possession reducen el riesgo de reutilización y limitan el impacto de una fuga.
- Exija transporte seguro antes de intercambiar credenciales o tokens.
- Defina permisos por endpoint y por operación, no como un acceso genérico a toda la API.
- Use scopes para expresar permisos mínimos cuando el sistema de autorización los soporte.
- No envíe tokens en logs, tickets, capturas de pantalla ni canales compartidos.
- Considere tokens de vida limitada y, si están disponibles, restricciones de audiencia y mecanismos de proof of possession.
Rotación de secretos sin corte de servicio
Rotar una credencial no consiste únicamente en cambiar una contraseña o emitir un token nuevo. Debe ser una transición controlada con una ventana de convivencia definida, responsables claros y criterios de validación. El objetivo es asegurar que los consumidores autorizados migran al secreto nuevo antes de retirar el anterior, sin prolongar indefinidamente el periodo de doble validez.
La secuencia operativa recomendada es crear la nueva credencial, distribuirla mediante el mecanismo aprobado, actualizar los consumidores, validar autenticación y tráfico esperado, observar errores y actividad residual en la credencial antigua, y revocarla al cierre de la ventana. Para una credencial comprometida, la urgencia puede reducir o eliminar la convivencia; el equipo debe equilibrar contención y continuidad según el incidente.
La rotación manual es propensa a errores. Siempre que sea posible, automatice la distribución y el cambio de secretos. Si no es viable, respalde el procedimiento con una lista de pasos, reversión controlada, responsables disponibles y evidencia de prueba.
- Defina previamente la duración y la fecha de cierre de la ventana de convivencia.
- Asigne un identificador a la credencial nueva y conserve el anterior solo como referencia no secreta.
- Compruebe autenticación, operaciones permitidas, tráfico esperado y ausencia de fallos de autorización tras el cambio.
- Supervise el uso residual de la credencial antigua antes de revocarla.
- Pruebe el procedimiento en un entorno no productivo cuando sea posible.
- Documente qué hacer si un consumidor no puede migrar dentro de la ventana.
Almacenamiento y distribución de secretos: qué evitar
Los secretos no deben quedar codificados en texto claro en repositorios, archivos de configuración ni herramientas de gestión de configuración. También deben excluirse de tickets, documentos compartidos, mensajes internos, capturas de pantalla y volcados de diagnóstico. Una vez que un secreto se dispersa por esos canales, su inventario, retirada y atribución se vuelven difíciles.
Centralice el ciclo de vida de los secretos: almacenamiento, aprovisionamiento, auditoría, rotación y revocación. El acceso al sistema de gestión de secretos también debe respetar mínimo privilegio; un ingeniero no necesita leer todos los secretos de la organización para operar una integración concreta.
Los equipos deben planificar cómo reciben una credencial los procesos de ejecución sin imprimirla. La respuesta depende de la arquitectura disponible, pero el criterio es constante: entregar el secreto solo al componente autorizado, durante el tiempo necesario y con evidencia de acceso suficiente para auditoría.
- Evite secretos en código fuente, configuraciones versionadas y repositorios.
- Evite copiar secretos a tickets, chats, hojas de cálculo, documentos y capturas.
- No imprima cabeceras de autorización, contraseñas SMPP ni valores completos de tokens en diagnósticos.
- Centralice la gestión del ciclo de vida y limite el acceso por objeto o componente.
- Mantenga metadatos no secretos: propietario, propósito, entorno, fecha de creación, estado de rotación y fecha de revisión.
Preguntas frecuentes
¿Debe cada aplicación usar una credencial SMPP o HTTP distinta?
Como regla de diseño, sí: una identidad técnica distinta por aplicación, entorno y función mejora la atribución y limita el impacto de una exposición. La implementación final depende de las identidades y controles que admita el proveedor de conectividad.
¿Cuándo conviene usar bind_transmitter, bind_receiver o bind_transceiver?
Use bind_transmitter para un componente que solo presenta mensajes y bind_receiver para uno que solo recibe mensajes desde el SMSC. Bind_transceiver combina ambas funciones en una sesión. Cuando sea posible, separar transmisión y recepción reduce privilegios innecesarios.
¿Qué debe registrarse en una auditoría de credenciales A2P SMS?
Registre metadatos no secretos: momento, origen, identidad técnica, integración, entorno, acción, objeto o endpoint, tipo de bind, resultado, motivo, códigos de error e identificadores de correlación. Minimice el contenido y los datos personales conforme a la necesidad y a las normas aplicables.
¿Se pueden guardar tokens o contraseñas en logs para investigar incidencias?
No. Access tokens, contraseñas y otros secretos primarios no deben registrarse directamente. Deben eliminarse, enmascararse, sanearse, hashearse o cifrarse antes de persistir información de diagnóstico.
¿Cómo se rota una credencial sin interrumpir el tráfico?
Cree una credencial nueva, actualice los consumidores autorizados, valide autenticación y tráfico, observe el uso de la credencial anterior durante una ventana definida y revóquela al final. Si existe sospecha de compromiso, priorice la contención y ajuste la convivencia al riesgo.
¿Qué hacer ante una posible exposición de una credencial?
Active la contención mediante revocación o sustitución controlada, revise autenticaciones y operaciones asociadas, preserve registros suficientes para reconstruir la actividad y evite reexponer secretos durante la investigación. El procedimiento debe estar documentado antes del incidente.
Fuentes consultadas
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- Secrets Management Cheat SheetOWASP Foundation
- Logging Cheat SheetOWASP Foundation
- RFC 9110: HTTP SemanticsIETF / RFC Editor
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token UsageIETF / RFC Editor
- RFC 9700: Best Current Practice for OAuth 2.0 SecurityIETF / RFC Editor