Credenziali HTTP e SMPP negli SMS A2P: privilegio minimo, rotazione e tracciabilità
Progetta credenziali HTTP e SMPP per limitare l’impatto di una compromissione, separare le funzioni, ruotare i segreti senza interruzioni e ricostruire l’attività di ogni integrazione.
Quale rischio operativo risolve una politica delle credenziali negli SMS A2P
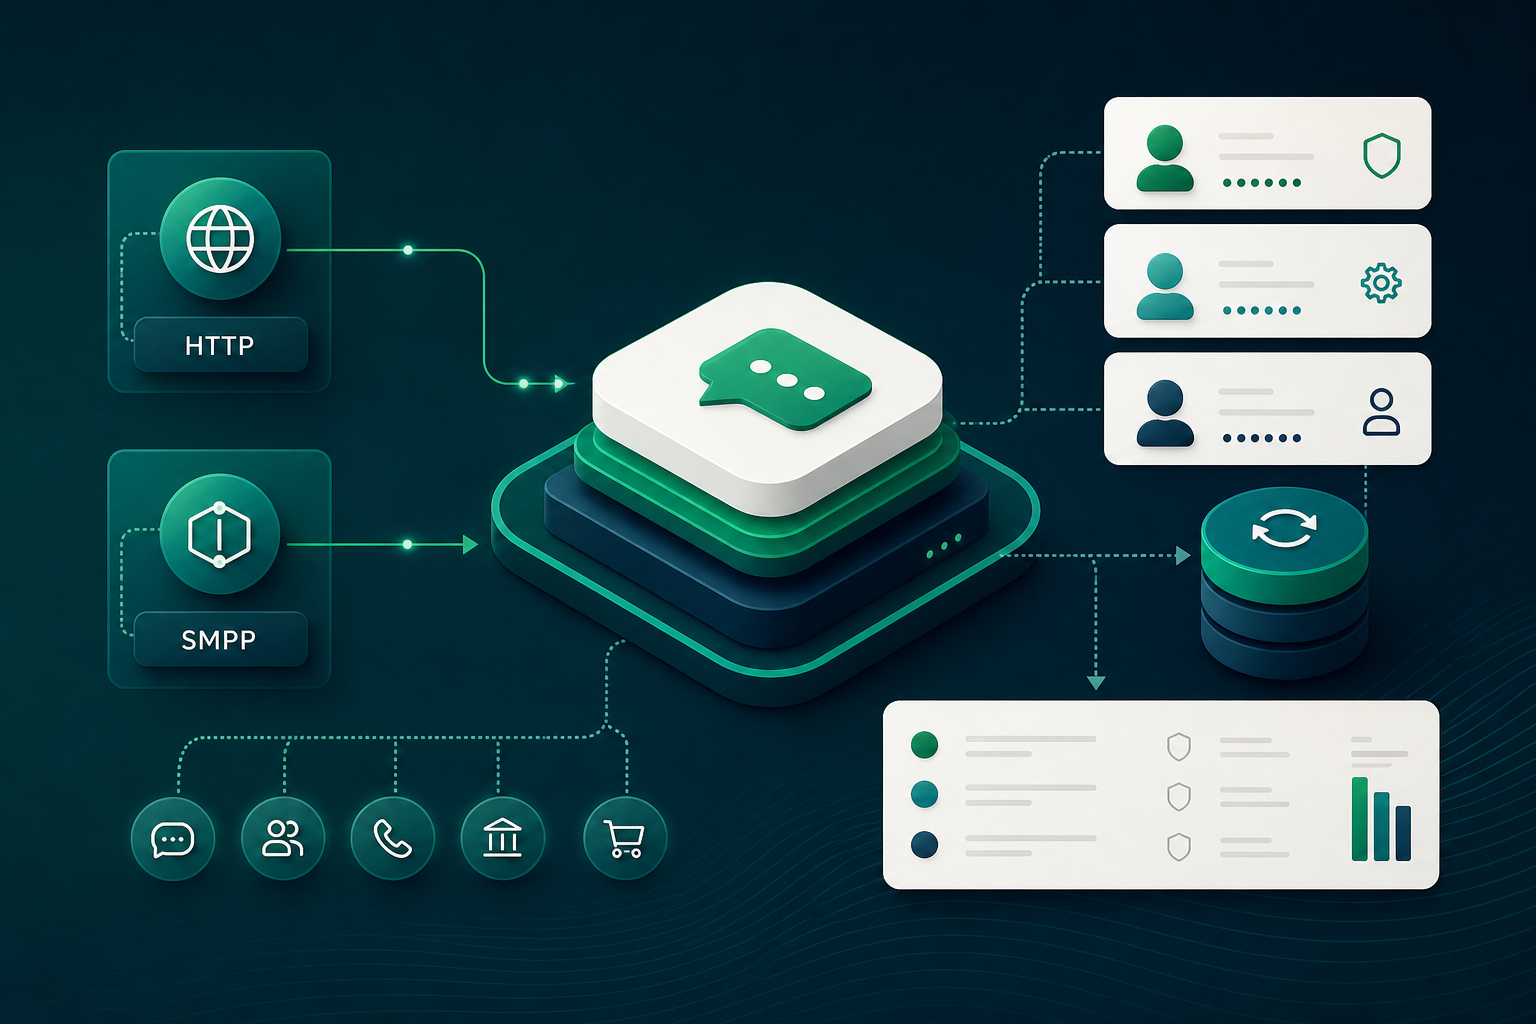
Una credenziale di connettività non è soltanto un meccanismo di accesso. In un’operazione SMS A2P, determina quale integrazione può autenticarsi, quali azioni può eseguire e quali evidenze resteranno in caso di anomalia. Se più applicazioni, ambienti o clienti condividono lo stesso segreto, un’esposizione può interessare più traffico del necessario e rende più difficile attribuire l’utilizzo a un’origine specifica.
Una politica delle credenziali ben progettata riduce il raggio d’impatto di una compromissione. La base consiste nell’assegnare un’identità tecnica univoca a ogni integrazione rilevante, limitarne i privilegi all’uso previsto e mantenere una tracciabilità sufficiente per investigare autenticazioni, invii, richieste e errori senza registrare il segreto.
Non esiste una configurazione universale: il provider di connettività determina quali controlli supporta per mittenti, destinazioni, limiti, IP di origine, endpoint o sessioni. Per questo, il team deve documentare quali restrizioni sono disponibili, quali sono state attivate e quali devono essere compensate mediante controlli interni.
- Evita un singolo utente o token per produzione, test, automazioni e operazioni umane.
- Associa ogni credenziale a un proprietario tecnico, un’applicazione, un ambiente e una finalità definiti.
- Tratta una credenziale di invio come una risorsa ad alto impatto: può consentire di generare traffico, costi e attività che richiedono successive indagini.
- Mantieni una procedura collaudata per sostituire o revocare una credenziale senza dipendere da accessi manuali improvvisati.
Privilegio minimo in HTTP API e SMPP: capacità, destinazioni, mittenti e limiti
Il privilegio minimo consiste nel concedere solo l’accesso necessario per un’attività specifica. Negli SMS A2P, deve essere valutato in più dimensioni: capacità funzionale, ambiente, applicazione, cliente, mittente, destinazione, rete di origine e volume consentito quando il provider offre tali controlli.
Non è opportuno presumere che una credenziale amministrativa sia necessaria per un’integrazione che invia soltanto messaggi. Un’applicazione di invio non necessita, per impostazione predefinita, di autorizzazioni per modificare la configurazione. Un processo che consulta gli stati non deve inviare traffico. Un ricevitore di callback non necessita di una credenziale che consenta di originare messaggi.
Prima di creare l’accesso, definisci per iscritto l’operazione prevista e verifica con il provider quali limiti può imporre effettivamente. Se una restrizione non è disponibile nella piattaforma di connettività, non deve essere dichiarata come applicata: dovrà essere coperta da controlli applicativi, di rete, operativi o di rilevamento.
- Capacità: separa invio, consultazione degli stati, ricezione di callback e amministrazione della configurazione.
- Ambito commerciale e operativo: definisci, quando supportato dal provider, mittenti autorizzati, destinazioni o gruppi di destinazioni e limiti di volume o sessione.
- Origine: applica restrizioni per IP o rete solo se supportate e se il modello di distribuzione consente di mantenerle in modo affidabile.
- Ambiente: non riutilizzare credenziali di produzione in sviluppo, test o preproduzione.
- Responsabilità: una credenziale deve poter essere associata a un’integrazione e a un responsabile, non soltanto a un team generico.
Separare le credenziali per ambiente, applicazione, cliente e funzione operativa
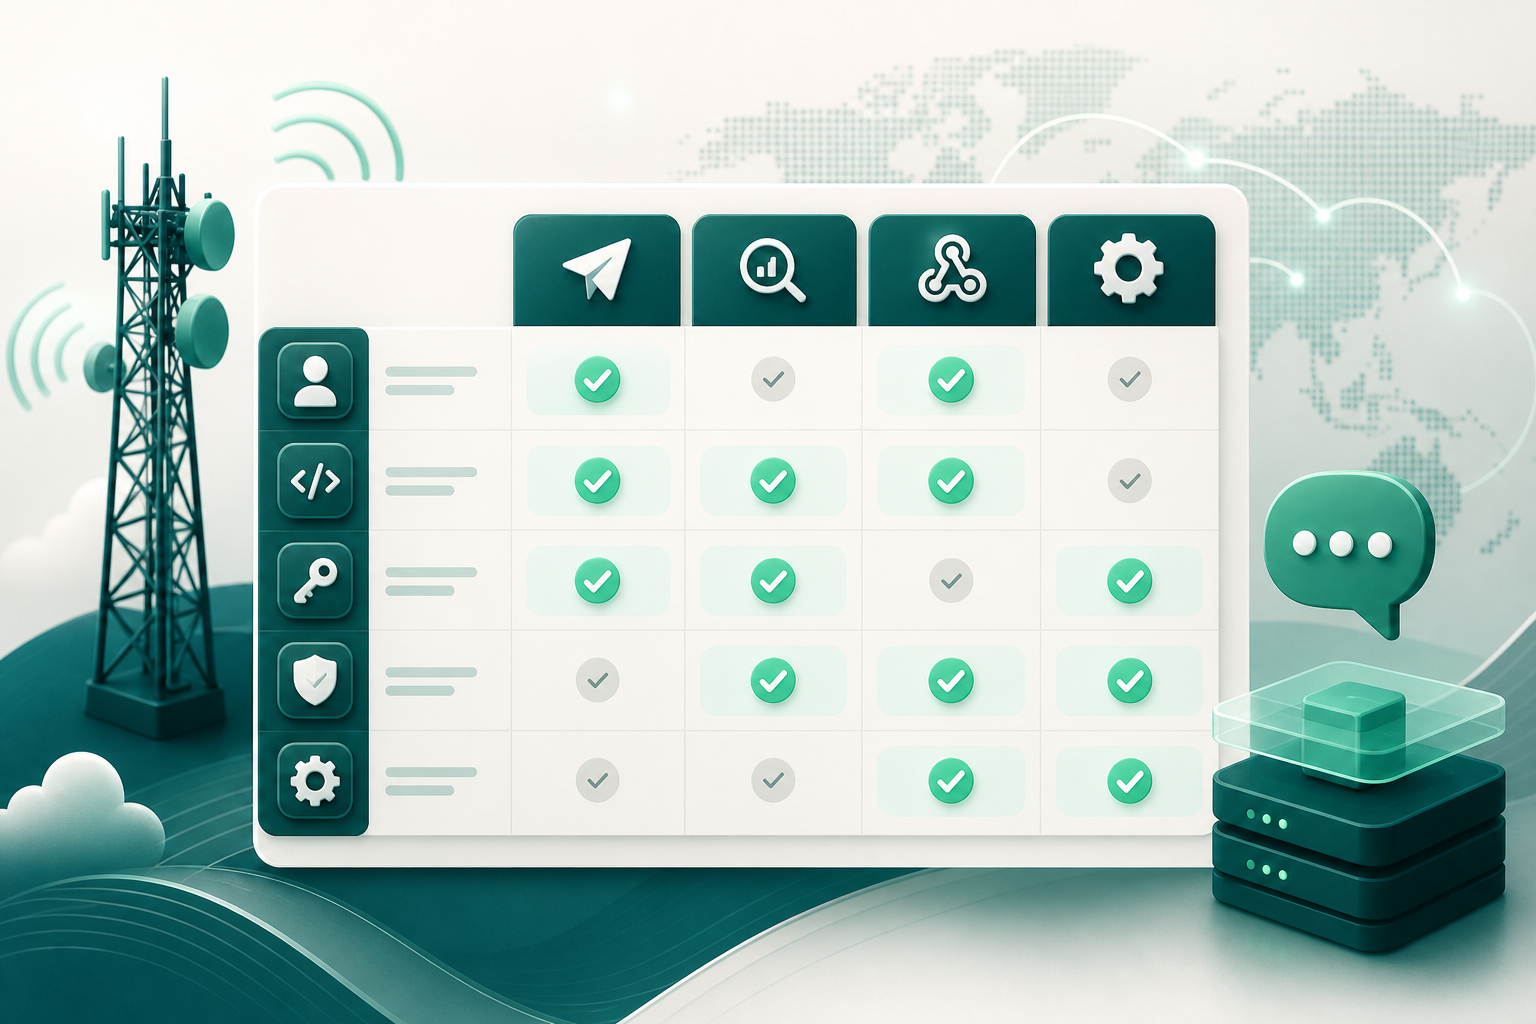
La segmentazione trasforma una possibile esposizione in un incidente circoscritto. La separazione per ambiente evita che un test utilizzi involontariamente l’accesso di produzione. La separazione per applicazione impedisce che una fuga in un servizio conceda accesso a tutti gli altri. La separazione per cliente o unità operativa migliora l’attribuzione e rende più semplice revocare un accesso senza interrompere integrazioni non coinvolte.
È inoltre opportuno distinguere le credenziali macchina dagli accessi umani agli strumenti di amministrazione. Un processo automatizzato deve disporre di un’identità tecnica con l’ambito strettamente necessario; un operatore che gestisce configurazioni deve avere un accesso individuale e verificabile, soggetto a controlli di accesso granulari.
Un inventario delle credenziali deve indicare, senza rivelare il valore segreto, quale integrazione la utilizza, chi ne è responsabile, in quale ambiente opera, quali autorizzazioni possiede, dove viene distribuita e qual è il suo stato di rotazione.
- Produzione, preproduzione, test e sviluppo devono utilizzare identità distinte.
- Crea credenziali separate per ogni applicazione o servizio utilizzatore.
- Quando esiste una segregazione per cliente, account o unità aziendale, evita segreti condivisi tra questi soggetti.
- Distingui le identità per automazione, amministrazione e supporto operativo.
- Assegna un identificatore non segreto a ogni credenziale per l’audit e il coordinamento delle rotazioni.
Progettazione delle autorizzazioni per invio, stati, callback e amministrazione
Un modello pratico parte da quattro capacità: inviare messaggi, consultare gli stati, ricevere callback e amministrare la configurazione. Queste capacità non presentano lo stesso rischio né richiedono lo stesso accesso. La loro separazione riduce l’uso accidentale di privilegi elevati e rende più chiara l’indagine su un’attività specifica.
Per HTTP, gli scope possono esprimere l’ambito di accesso alle risorse protette. Per SMPP, la separazione funzionale può basarsi sul tipo di bind, quando la piattaforma lo consente. In entrambi i casi, la domanda di approvazione è la stessa: questa identità può fare qualcosa che la sua integrazione non necessita? Se la risposta è sì, riduci l’autorizzazione oppure giustifica formalmente l’eccezione.
I callback meritano un trattamento specifico. L’endpoint ricevente deve accettare solo il traffico previsto, registrare la correlazione necessaria e proteggere qualsiasi meccanismo di autenticazione concordato con il provider. Non trasformare il ricevitore di callback in un canale con autorizzazioni di invio o amministrazione.
- Invio: abilita solo l’operazione di invio dei messaggi richiesta dall’integrazione.
- Stati: limita l’accesso alle richieste o agli eventi necessari per riconciliazione e supporto.
- Callback: utilizza un ricevitore dedicato e mantieni separate le sue responsabilità dalle credenziali di invio.
- Amministrazione: riserva le modifiche di configurazione a identità e persone autorizzate, con tracciabilità specifica.
- Eccezioni: documenta la motivazione, il proprietario, l’ambito temporale e la data di revisione.
Particolarità di SMPP: system_id, password, bind e sessioni
SMPP definisce il bind come il meccanismo con cui un’istanza ESME si registra presso un SMSC, richiede una sessione e si autentica. Durante il bind, system_id identifica l’ESME e password viene utilizzata per autenticarlo. Entrambi devono essere trattati come informazioni sensibili, in particolare la password, e non devono mai essere inclusi nei registri operativi in chiaro.
SMPP v3.4 prevede bind_transmitter, bind_receiver e bind_transceiver. Una sessione transmitter è autorizzata a inviare messaggi all’SMSC e a ricevere le corrispondenti risposte SMPP. Una sessione receiver riceve messaggi dall’SMSC. Una sessione transceiver riunisce le funzioni di invio e ricezione in un’unica sessione.
Quando il provider lo consente, utilizzare sessioni o credenziali indipendenti di trasmissione e ricezione applica direttamente il privilegio minimo. Un componente che invia soltanto messaggi non deve ricevere messaggi dalla piattaforma, e un componente dedicato alla ricezione non necessita della capacità di invio. La compatibilità esatta, i limiti di sessione e la politica di autenticazione devono essere confermati con il provider.
In bind_receiver e bind_transceiver, address_range può indicare l’insieme degli indirizzi SME gestiti dal cliente. Se il provider supporta e applica questo parametro, esaminalo come parte dell’ambito della sessione; non presumere che rappresenti una restrizione effettiva senza una validazione operativa. Per correlare richieste e risposte, conserva sequence_number nella telemetria tecnica: SMPP richiede che la risposta associata mantenga tale valore.
- Utilizza system_id per integrazione o funzione quando il provider può emettere identità differenziate.
- Non registrare password, PDU complete senza sanitizzazione né dati che rivelino segreti.
- Scegli bind_transmitter per componenti di invio, bind_receiver per componenti di ricezione e bind_transceiver solo quando la funzione combinata è necessaria.
- Documenta per ogni sessione il tipo di bind, l’ambiente, l’applicazione, lo scopo, la rete di origine e il responsabile.
- Correla richiesta e risposta con sequence_number, senza trasformarlo in un sostituto di un identificatore completo di business o di audit.
Particolarità di HTTP: autenticazione, autorizzazione per endpoint e token
HTTP dipende dalla sicurezza della connessione sottostante per trasmettere in modo riservato i campi confidenziali. Un’integrazione che scambia credenziali deve stabilire una connessione sicura prima di farlo. Per i bearer token, TLS o una sicurezza di trasporto equivalente è un requisito essenziale, insieme alla validazione della catena di certificati.
L’autorizzazione deve essere valutata per risorsa o endpoint, non soltanto in base al fatto che il token sia valido. In un’architettura basata su OAuth, gli scope esprimono l’ambito richiesto o concesso per risorse protette. Un token che consente di inviare messaggi non dovrebbe implicare l’accesso a configurazione, report o risorse amministrative se tali autorizzazioni non sono necessarie.
I bearer token richiedono particolare prudenza perché chi li possiede può utilizzarli durante il loro periodo di validità. Una durata limitata riduce l’impatto di un’esposizione. Nelle architetture OAuth che li supportano, i token limitati a uno specifico resource server tramite audience e i token vincolati al possessore tramite proof of possession riducono il rischio di riutilizzo e limitano l’impatto di una compromissione.
- Richiedi un trasporto sicuro prima di scambiare credenziali o token.
- Definisci autorizzazioni per endpoint e operazione, non come accesso generico all’intera API.
- Utilizza gli scope per esprimere autorizzazioni minime quando il sistema di autorizzazione li supporta.
- Non inviare token in log, ticket, schermate o canali condivisi.
- Valuta token a durata limitata e, se disponibili, restrizioni di audience e meccanismi di proof of possession.
Rotazione dei segreti senza interruzione del servizio
Ruotare una credenziale non consiste semplicemente nel modificare una password o nell’emettere un nuovo token. Deve essere una transizione controllata, con una finestra di coesistenza definita, responsabili chiari e criteri di validazione. L’obiettivo è garantire che i consumer autorizzati migrino al nuovo segreto prima della rimozione del precedente, senza prolungare indefinitamente il periodo di doppia validità.
La sequenza operativa raccomandata consiste nel creare la nuova credenziale, distribuirla tramite il meccanismo approvato, aggiornare i consumer, validare autenticazione e traffico previsto, osservare errori e attività residue sulla credenziale precedente e revocarla alla chiusura della finestra. Per una credenziale compromessa, l’urgenza può ridurre o eliminare la coesistenza; il team deve bilanciare contenimento e continuità in base all’incidente.
La rotazione manuale è soggetta a errori. Quando possibile, automatizza la distribuzione e la sostituzione dei segreti. Se non è fattibile, supporta la procedura con una lista di passaggi, un rollback controllato, responsabili disponibili ed evidenze di test.
- Definisci in anticipo la durata e la data di chiusura della finestra di coesistenza.
- Assegna un identificatore alla nuova credenziale e conserva quello precedente solo come riferimento non segreto.
- Verifica autenticazione, operazioni consentite, traffico previsto e assenza di errori di autorizzazione dopo la modifica.
- Monitora l’utilizzo residuo della credenziale precedente prima di revocarla.
- Testa la procedura in un ambiente non produttivo quando possibile.
- Documenta cosa fare se un consumer non può migrare entro la finestra.
Archiviazione e distribuzione dei segreti: cosa evitare
I segreti non devono essere codificati in chiaro in repository, file di configurazione o strumenti di gestione della configurazione. Devono inoltre essere esclusi da ticket, documenti condivisi, messaggi interni, schermate e dump diagnostici. Quando un segreto si disperde attraverso questi canali, il suo inventario, la sua rimozione e l’attribuzione diventano difficili.
Centralizza il ciclo di vita dei segreti: archiviazione, provisioning, audit, rotazione e revoca. Anche l’accesso al sistema di gestione dei segreti deve rispettare il privilegio minimo; un ingegnere non deve leggere tutti i segreti dell’organizzazione per gestire una specifica integrazione.
I team devono pianificare come i processi in esecuzione ricevano una credenziale senza stamparla. La risposta dipende dall’architettura disponibile, ma il criterio resta costante: consegnare il segreto soltanto al componente autorizzato, per il tempo necessario e con evidenze di accesso sufficienti per l’audit.
- Evita segreti nel codice sorgente, nelle configurazioni versionate e nei repository.
- Evita di copiare segreti in ticket, chat, fogli di calcolo, documenti e schermate.
- Non stampare intestazioni di autorizzazione, password SMPP o valori completi dei token nei dati diagnostici.
- Centralizza la gestione del ciclo di vita e limita l’accesso per oggetto o componente.
- Mantieni metadati non segreti: proprietario, scopo, ambiente, data di creazione, stato di rotazione e data di revisione.
Domande frequenti
Ogni applicazione deve usare una credenziale SMPP o HTTP distinta?
Come regola di progettazione, sì: un’identità tecnica distinta per applicazione, ambiente e funzione migliora l’attribuzione e limita l’impatto di un’esposizione. L’implementazione finale dipende dalle identità e dai controlli supportati dal provider di connettività.
Quando è opportuno usare bind_transmitter, bind_receiver o bind_transceiver?
Usa bind_transmitter per un componente che invia soltanto messaggi e bind_receiver per uno che riceve soltanto messaggi dall’SMSC. Bind_transceiver combina entrambe le funzioni in una sessione. Quando possibile, separare trasmissione e ricezione riduce i privilegi non necessari.
Cosa deve essere registrato in un audit delle credenziali SMS A2P?
Registra metadati non segreti: momento, origine, identità tecnica, integrazione, ambiente, azione, oggetto o endpoint, tipo di bind, risultato, motivazione, codici di errore e identificatori di correlazione. Riduci al minimo il contenuto e i dati personali in base alla necessità e alle norme applicabili.
È possibile conservare token o password nei log per indagare sugli incidenti?
No. Access token, password e altri segreti primari non devono essere registrati direttamente. Devono essere rimossi, mascherati, sanitizzati, sottoposti a hash o cifrati prima di archiviare informazioni diagnostiche.
Come si ruota una credenziale senza interrompere il traffico?
Crea una nuova credenziale, aggiorna i consumer autorizzati, convalida autenticazione e traffico, osserva l’utilizzo della credenziale precedente durante una finestra definita e revocala al termine. Se esiste un sospetto di compromissione, dai priorità al contenimento e adatta la coesistenza al rischio.
Cosa fare in caso di possibile esposizione di una credenziale?
Attiva il contenimento mediante revoca o sostituzione controllata, esamina le autenticazioni e le operazioni associate, conserva registri sufficienti per ricostruire l’attività ed evita di riesporre segreti durante l’indagine. La procedura deve essere documentata prima dell’incidente.
Fonti consultate
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- Secrets Management Cheat SheetOWASP Foundation
- Logging Cheat SheetOWASP Foundation
- RFC 9110: HTTP SemanticsIETF / RFC Editor
- RFC 6750: The OAuth 2.0 Authorization Framework: Bearer Token UsageIETF / RFC Editor
- RFC 9700: Best Current Practice for OAuth 2.0 SecurityIETF / RFC Editor