Permisos de acceso en operaciones A2P SMS: guía de revisión
Una guía prudente para inventariar accesos, limitar permisos y documentar cambios en operaciones A2P SMS, sin confundir la seguridad de las cuentas con la entrega de mensajes.
Qué puede resolver una revisión de accesos
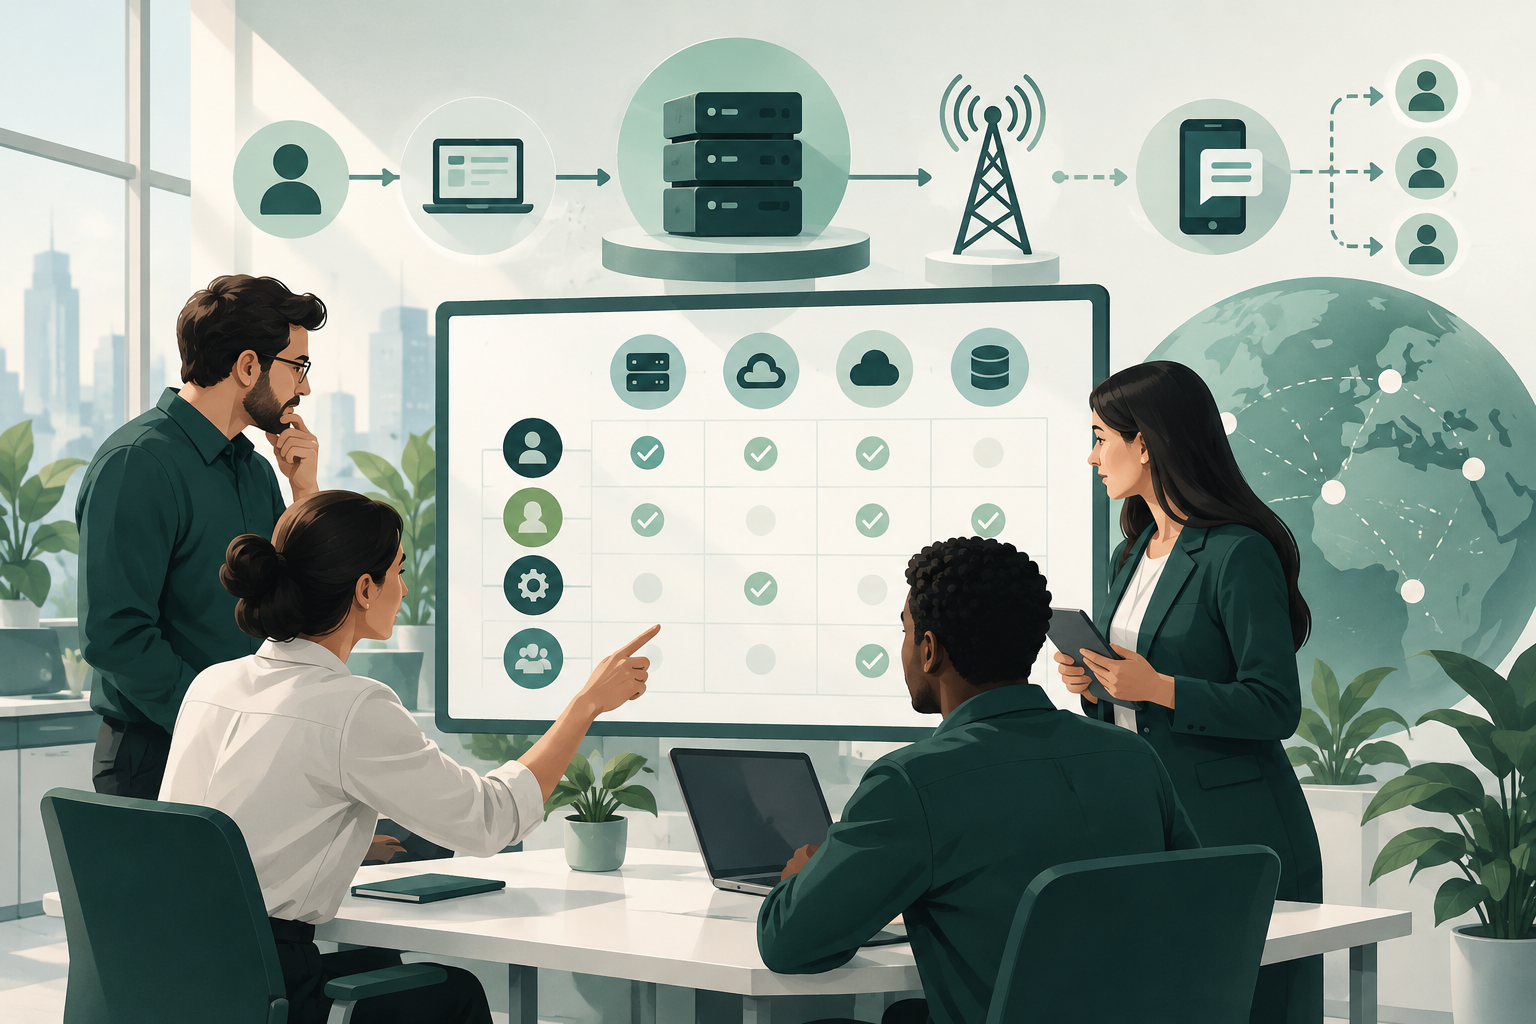
Una revisión ordenada ayuda a detectar accesos que ya no corresponden a las responsabilidades actuales, permisos más amplios de lo necesario y dependencias cuya titularidad no está clara. También permite dejar constancia de quién autorizó un cambio y qué se hizo.
En una operación A2P SMS, el acceso a una consola, una API o un sistema de gestión es distinto del proceso técnico que determina si un mensaje se entrega. Revisar permisos protege sistemas y datos; no acredita la entrega de mensajes ni mejora por sí mismo la ruta, la latencia o la disponibilidad.
- Incluye solo sistemas y accesos dentro del alcance de la revisión.
- No supongas que una pantalla de estado o un permiso administrativo verifica la recepción en el dispositivo.
- Define el objetivo y los límites antes de modificar accesos.
Inventaría personas, cuentas técnicas e integraciones
Construye un inventario que identifique quién o qué accede a cada sistema. Considera usuarios individuales, cuentas de servicio, integraciones, herramientas de terceros y accesos de proveedores, si existen en tu entorno. Registra únicamente los datos necesarios para administrar y revisar el acceso.
Para cada identidad, anota el responsable, la finalidad, los sistemas y entornos alcanzados, los permisos asignados y cómo se confirma que el acceso sigue siendo necesario. Si no se puede identificar un responsable o una finalidad, registra esa incertidumbre y asígnale una resolución; no la ocultes bajo una etiqueta genérica.
- Separa identidades humanas de identidades técnicas.
- Relaciona cada acceso con una función o dependencia concreta.
- Marca las cuentas compartidas o sin propietario identificado para su análisis; no presupongas que pueden retirarse sin comprobar dependencias.
Define roles por función, entorno y alcance
Describe las tareas que cada función debe realizar y asigna permisos en consecuencia. Mantén diferenciados, cuando la arquitectura lo permita, los entornos de prueba y producción, así como los sistemas o ámbitos de tráfico que cada rol puede gestionar.
No des por hecho que todas las plataformas ofrecen roles granulares, separación de entornos o aprobaciones integradas. Verifica qué controles están realmente disponibles y documenta los límites del sistema. Si una capacidad necesaria no existe, registra el riesgo y acuerda una medida compensatoria adecuada con los responsables de seguridad y operaciones.
- Distingue consulta, configuración, aprobación y operación cuando el sistema lo permita.
- Limita el alcance a los sistemas, entornos y funciones necesarios.
- No confundas el permiso para configurar una operación con una garantía sobre el resultado de entrega.
Aplica el mínimo privilegio con criterios verificables
El principio de mínimo privilegio consiste en conceder solo los permisos necesarios para una tarea autorizada. Para aplicarlo, compara las funciones reales de la persona o integración con cada permiso efectivo, y retira o ajusta lo que no tenga una justificación vigente, tras comprobar sus dependencias.
Evalúa los permisos por acción: consultar información, cambiar configuración, aprobar cambios y ejecutar operaciones pueden implicar impactos distintos. La posibilidad de separar estas acciones depende de cada sistema; no atribuyas una separación que no esté disponible.
- Pregunta qué tarea concreta exige cada permiso.
- Comprueba el alcance y el entorno afectados antes de reducir privilegios.
- Documenta los permisos que se mantienen por una dependencia legítima y quién acepta esa excepción.
Organiza la revisión con responsables y evidencias
Asigna responsables para recopilar el inventario, confirmar la necesidad del acceso, aprobar cambios y ejecutar las modificaciones. En equipos pequeños una persona puede cubrir más de una función, pero las decisiones y su justificación deben quedar identificadas.
No existe en la evidencia disponible una frecuencia universal que pueda recomendarse para todas las operaciones A2P SMS. Define la cadencia según el riesgo, la sensibilidad de los sistemas, los cambios organizativos y las obligaciones aplicables. Además de las revisiones programadas, considera revisar los accesos cuando cambien las funciones, las integraciones o la relación con un tercero.
- Conserva el inventario revisado, la decisión, el responsable y la fecha.
- Registra excepciones, su justificación, el riesgo aceptado y cuándo volverán a evaluarse.
- Adapta la frecuencia a las normas y políticas que realmente se apliquen a tu organización.
Gestiona cambios de equipo y proveedores con cuidado
Cuando una persona cambia de función o deja el equipo, identifica los accesos que deben modificarse o retirarse y confirma si hay tareas, integraciones o procesos dependientes. Para terceros, revisa si el acceso sigue siendo necesario para el servicio acordado y quién dentro de la organización es responsable de validarlo.
La rapidez de una revocación debe ajustarse a la política interna, los requisitos aplicables y el riesgo. No hay un plazo único respaldado aquí. Si una cuenta puede afectar producción, trata el cambio como prioritario, coordina con los responsables operativos y verifica el resultado para evitar tanto accesos residuales como interrupciones previsibles.
- Usa una lista de comprobación de sistemas y dependencias antes de cerrar un acceso.
- Confirma qué identidades técnicas, credenciales o integraciones requieren cambio de titularidad o revisión.
- Registra cualquier demora, excepción o medida temporal y su responsable.
Documenta aprobaciones, cambios y revocaciones
Mantén un registro que permita reconstruir la decisión: identidad afectada, sistema, permisos antes y después, motivo, aprobador, ejecutor y fecha. Incluye el resultado de la verificación posterior cuando sea posible. Protege estos registros de acuerdo con las políticas de seguridad y conservación aplicables.
No presupongas que cada plataforma ofrece auditoría completa o exportación de eventos. Comprueba qué evidencia puede proporcionar cada sistema y completa las lagunas con un registro operativo controlado, si las políticas internas lo permiten.
- Vincula cada cambio con una solicitud o motivo identificable.
- Diferencia una aprobación de la ejecución efectiva del cambio.
- Señala los sistemas cuya trazabilidad sea limitada y acuerda cómo gestionar ese límite.
Verifica el acceso sin convertir la prueba en una interrupción
Tras un cambio, comprueba que la identidad autorizada conserva las funciones necesarias y que la identidad retirada ya no puede realizar las acciones que se revocaron. Hazlo mediante los mecanismos disponibles y siguiendo el procedimiento de cambio de tu organización. En producción, coordina la verificación para reducir el riesgo de afectar operaciones legítimas.
La revisión puede incluir la búsqueda de cuentas inactivas o sin propietario, si los sistemas proporcionan información suficiente. No asumas que existen alertas automáticas, registros uniformes o indicadores comparables entre plataformas: valida cada capacidad antes de incorporarla al procedimiento.
- Registra el resultado y cualquier discrepancia entre el cambio solicitado y el observado.
- Escala los accesos no explicados y las limitaciones de verificación.
- Trata los controles de acceso y los indicadores de entrega SMS como ámbitos distintos.
Preguntas frecuentes
¿Con qué frecuencia hay que revisar los permisos de una operación A2P SMS?
No hay una frecuencia universal respaldada para todos los entornos. Establécela según el riesgo, las políticas internas y los requisitos aplicables, y revisa también cuando cambien funciones, sistemas o relaciones con terceros.
¿Una revisión de accesos garantiza que los SMS se entreguen?
No. La revisión trata quién puede acceder o cambiar sistemas. No garantiza la entrega de mensajes ni demuestra la recepción en el dispositivo.
¿Qué hago si una cuenta técnica no tiene propietario claro?
Registra la cuenta, investiga su finalidad y dependencias, y asigna un responsable para decidir si debe mantenerse, modificarse o retirarse. No la elimines a ciegas si puede sostener una integración legítima.
¿Todas las plataformas permiten separar permisos de consulta, configuración y aprobación?
No debe suponerse. Comprueba las funciones reales de cada sistema y documenta las limitaciones; si falta una separación necesaria, evalúa medidas compensatorias con los responsables correspondientes.
Fuentes consultadas
- NIST Digital Identity Guidelines (SP 800-63-4)NIST
- European Commission: Data protectionEuropean Commission
- 3GPP specifications by series3GPP
- GSMA Networks resourcesGSMA
- ITU-T Recommendation E.164International Telecommunication Union
- Google Play SMS and Call Log permissions policyGoogle