Autorisierung von A2P-SMS-Verkehr: ein Leitfaden für nachvollziehbare Entscheidungen
Eine interne Autorisierung ersetzt keine externen Genehmigungen und garantiert weder Zustellung noch Compliance. Erfahren Sie, wie Sie den Geltungsbereich festlegen, Nachweise dokumentieren und Berechtigungen bei veränderten Bedingungen überprüfen.
Was die Autorisierung von A2P-SMS-Verkehr bedeutet
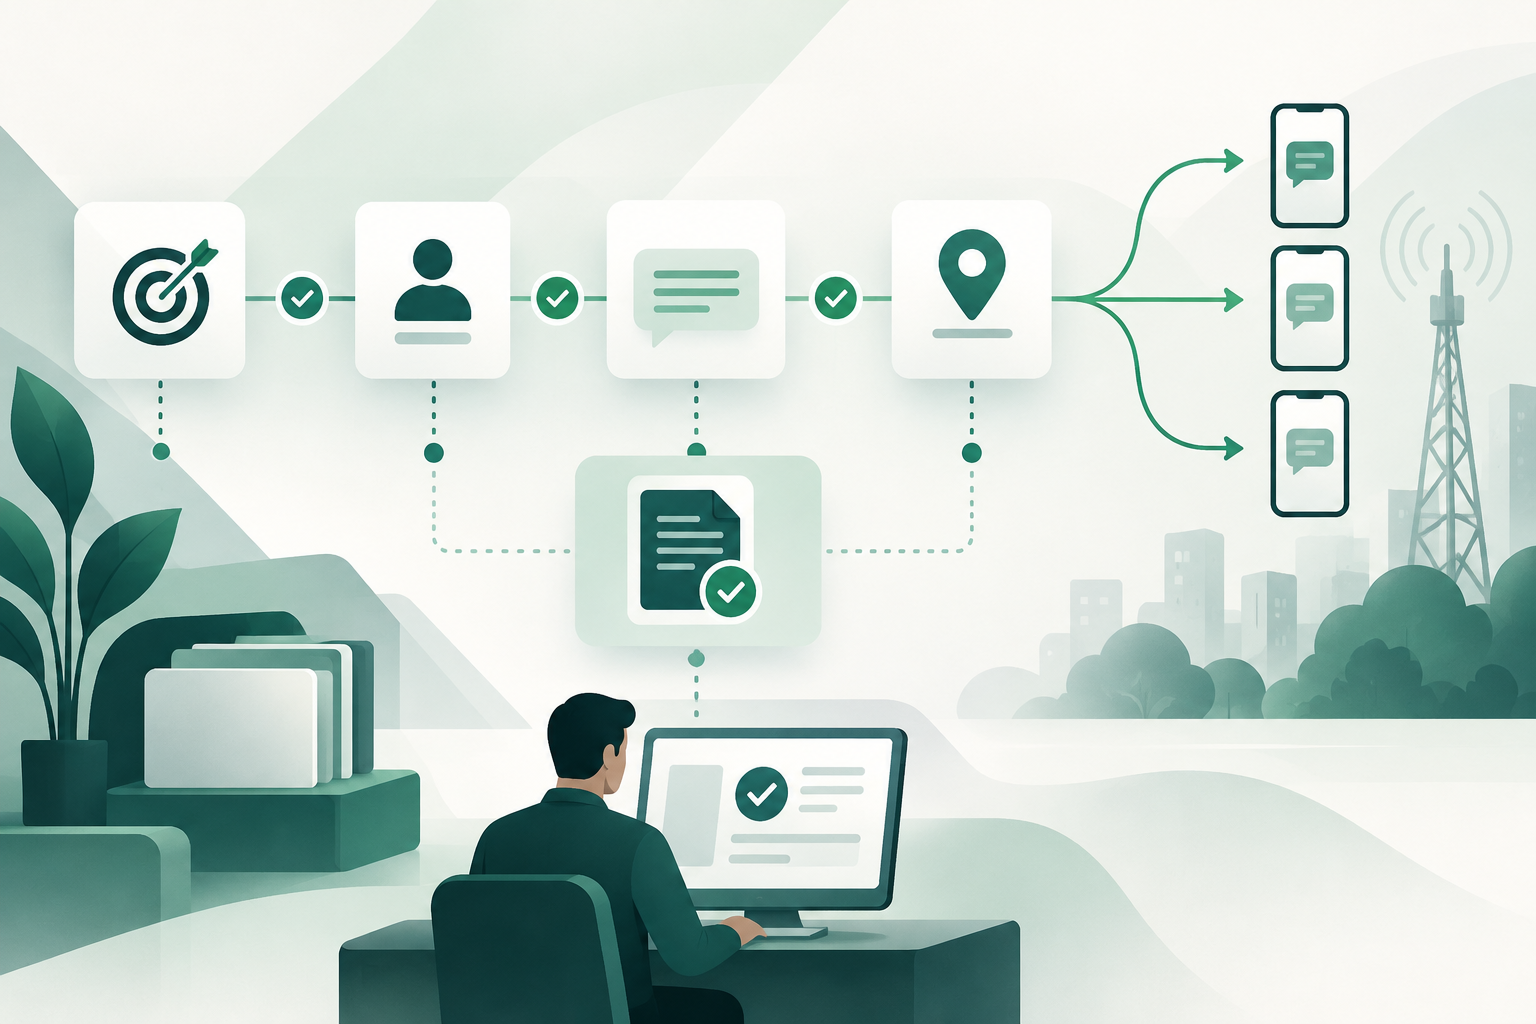
Im A2P-Betrieb kann sich „Autorisierung“ auf unterschiedliche Entscheidungen beziehen. Ein Unternehmen kann eine Nutzung intern genehmigen; ein Anbieter oder eine Plattform kann ein Konto oder eine Konfiguration freischalten; und ein Betreiber oder eine Behörde kann eigene Verfahren oder Bedingungen verlangen. Diese Dinge sind nicht gleichbedeutend, und eine Genehmigung ersetzt nicht automatisch die jeweils anderen.
Eine dokumentierte interne Autorisierung hält fest, was beschlossen wurde, wer es genehmigt hat und welche Grenzen gelten. Für sich genommen belegt sie weder, dass alle externen Anforderungen erfüllt wurden, noch, dass der Inhalt in jeder Rechtsordnung zulässig ist oder eine Nachricht zugestellt wird.
- Behandle jede Berechtigung als Entscheidung mit festgelegtem Geltungsbereich, nicht als pauschale Genehmigung für den gesamten Nachrichtenverkehr eines Unternehmens.
- Prüfe gesondert die Anforderungen, die für das Unternehmen, den Anbieter, den Betreiber, den Absender und das Ziel gelten können.
- Ein Versandstatus oder DLR allein belegt nicht unabhängig, dass eine Nachricht auf dem Telefon angekommen ist.
Den Geltungsbereich vor der Genehmigung festlegen
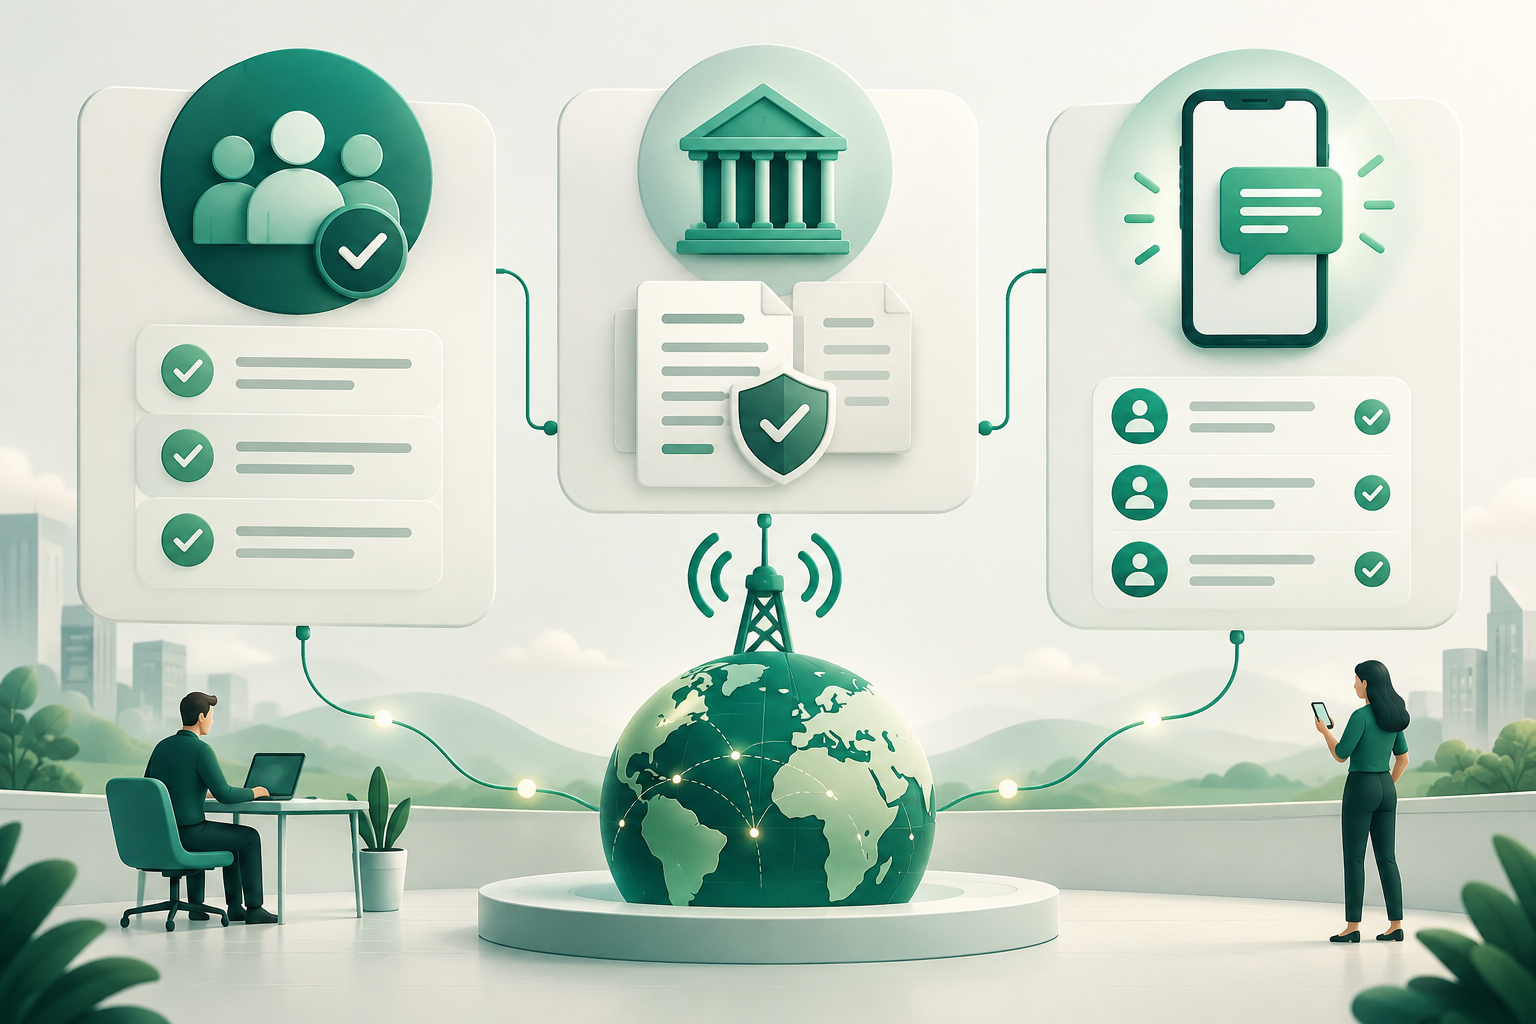
Damit eine interne Entscheidung später überprüft werden kann, muss klar sein, für welchen Nachrichtenverkehr sie gilt. Als Kontrollrahmen sollten Zweck, Absenderidentität oder Absendername, Inhalt oder Verweis auf die Vorlage, vorgesehene Länder oder Ziele, Anbieter und Gültigkeitszeitraum dokumentiert werden. Diese Angaben sind ein praktischer Vorschlag zur Abgrenzung der Entscheidung, keine universelle Liste gesetzlicher oder technischer Anforderungen.
Je umfassender die Autorisierung ist, desto schwieriger lässt sich prüfen, ob eine konkrete Sendung davon abgedeckt ist. Wenn sich eine Grenze nicht überprüfbar beschreiben lässt – etwa, welche Ziele eingeschlossen oder welche Inhalte zulässig sind –, sollte dies vor der Genehmigung geklärt oder die Unsicherheit dokumentiert werden.
- Zweck: Beschreibe die vorgesehene Nutzung so genau, dass sie von anderen Nutzungen unterscheidbar ist.
- Absender: Nenne den genehmigten Absender und gegebenenfalls ausdrücklich eingeschlossene Varianten.
- Inhalt: Bewahre die genehmigte Vorlage oder Version auf oder lege fest, wie zulässige Änderungen gekennzeichnet werden.
- Ziel und Anbieter: Lege, sofern relevant, den geografischen Geltungsbereich sowie den abgedeckten Anbieter oder Dienst fest.
- Gültigkeit und Grenzen: Lege ein Überprüfungs- oder Ablaufdatum und gegebenenfalls vom Unternehmen definierte betriebliche Grenzen fest.
Interne Genehmigung und externe Pflichten getrennt behandeln
Eine interne Genehmigung bringt zum Ausdruck, dass ein Unternehmen im Rahmen seiner eigenen Verfahren eine Entscheidung getroffen hat. Sie belegt für sich genommen weder das Vorliegen einer gültigen Einwilligung noch, dass ein Absender – sofern erforderlich – registriert ist oder die an jedem Ziel oder auf jeder Route geltenden Bedingungen erfüllt sind.
Die Pflichten können vom Land, von der Nachrichtenart, der Rolle der einzelnen Beteiligten und den Regeln der Betreiber oder Anbieter abhängen. Die hier verfügbaren Informationen reichen nicht aus, um konkrete Anforderungen, Pflichtfelder oder allgemeingültige regulatorische Fristen festzulegen. Kläre solche Punkte vor der Freischaltung des Nachrichtenverkehrs anhand einschlägiger offizieller Unterlagen und mit den zuständigen Parteien.
- Führe die Dokumentation interner Entscheidungen getrennt von Nachweisen zu externen Genehmigungen oder Anforderungen.
- Vermerke, welche offizielle Quelle oder Ansprechperson die jeweilige externe Bedingung bestätigt hat und wann die Auskunft eingeholt wurde.
- Lass bei Unsicherheit über eine rechtliche Pflicht den konkreten Zielmarkt und Verwendungszweck fachkundig prüfen. Gehe nicht davon aus, dass eine interne Genehmigung ausreicht.
Ein überprüfbares Register anlegen
Ein brauchbares Register ermöglicht es, eine Entscheidung nachzuvollziehen, ohne auf Erinnerungen oder verstreute Gespräche angewiesen zu sein. Lege intern fest, welche Felder benötigt werden, um die Autorisierung, die verantwortliche Person, die Nachweise und den Status zu identifizieren. Den verfügbaren Informationen zufolge gibt es keine universelle Vorlage, die in allen Fällen verwendet werden muss.
Beschränke den Zugriff auf Nachweise auf das, was im Unternehmen erforderlich ist. Wenn du personenbezogene Daten speicherst, lege fest, wie sie nach den geltenden Vorschriften zu behandeln sind; aus dem allgemeinen Hinweis auf Datenschutz lassen sich hier keine Aufbewahrungsfristen oder konkreten Pflichten ableiten.
- Kennung und Status: je nach interner Kategorisierung etwa ausstehend, genehmigt, ausgesetzt, widerrufen oder abgelaufen.
- Verantwortliche: Wer den Antrag stellt, wer ihn prüft und wer zur Genehmigung oder Änderung der Berechtigung befugt ist.
- Geltungsbereich und Nachweise: Welche Elemente abgedeckt sind und welche Dokumente oder Aufzeichnungen die Entscheidung begründen.
- Grenzen und Überprüfung: betriebliche Bedingungen, Überprüfungsdatum und Grund für Änderungen des Status.
- Verlauf: Dokumentiere Änderungen und wer sie vorgenommen hat, entsprechend den Richtlinien des Unternehmens.
Nachrichtenverkehr vor dem Versand prüfen
Vergleiche vor der Freischaltung eines Ablaufs die Konfiguration und die verfügbaren Informationen mit dem genehmigten Geltungsbereich. Die Prüfung sollte wesentliche Abweichungen erkennen – zum Beispiel einen anderen Absender, einen abweichenden Zweck oder ein nicht abgedecktes Ziel – und zur Überprüfung weiterleiten, statt automatisch eine Ausnahme daraus zu machen.
Die technischen Einzelheiten hängen von der Plattform und der Architektur des jeweiligen Unternehmens ab. Es kann nicht vorausgesetzt werden, dass alle Systeme über dieselben Felder, Protokolle oder automatischen Kontrollen verfügen. Dokumentiere, welche Prüfungen automatisiert oder manuell erfolgen und was zu tun ist, wenn Angaben fehlen.
- Prüfe, ob Zweck und Inhaltsart mit der dokumentierten Entscheidung übereinstimmen.
- Vergleiche Absender, Vorlage oder Version, Ziel und Anbieter mit den genehmigten Grenzen.
- Kann eine Angabe nicht überprüft werden, wende das interne Ausnahmeverfahren an oder setze die Freischaltung aus, bis die Frage geklärt ist.
- Ordne Empfangsbestätigungen und DLR nach ihrer jeweiligen Bedeutung und Aussagekraft ein; sie allein sind kein unabhängiger Nachweis für den Empfang auf dem Gerät.
Bei veränderten Bedingungen erneut prüfen
Eine Genehmigung, die an einen bestimmten Zweck, Inhalt oder ein bestimmtes Ziel gebunden ist, sollte nicht als automatische Autorisierung für beliebige spätere Änderungen behandelt werden. Lege fest, welche Änderungen eine erneute Prüfung erfordern und wer sie genehmigen kann. Die konkreten Kriterien sind eine interne Governance-Entscheidung und müssen gegebenenfalls an geltende externe Bedingungen angepasst werden.
Wenn sich Zweck, Absender, Inhalt, Anbieter oder Ziel ändern, dokumentiere die Änderung und prüfe, ob die bestehende Autorisierung weiterhin angemessen ist. Gehe nicht davon aus, dass eine technische Änderung folgenlos ist: Sie kann den Geltungsbereich der Entscheidung verändern oder eine externe Überprüfung auslösen.
- Erfasse die Änderung und das Datum, an dem sie vorgeschlagen wurde.
- Vergleiche das neue Szenario mit dem dokumentierten Geltungsbereich und den festgelegten Grenzen.
- Veranlasse eine Überprüfung, wenn die Änderung außerhalb der Berechtigung liegt oder sich nicht eindeutig einordnen lässt.
- Aktualisiere das Register und informiere die Teams, die den Nachrichtenverkehr freischalten oder überwachen.
Bei relevanten Anzeichen aussetzen oder widerrufen
Eine Aussetzung kann eine vorübergehende Maßnahme sein, um weitere Sendungen zu verhindern, solange ein Vorfall untersucht wird; ein Widerruf bedeutet, dass die Berechtigung nicht länger gültig ist. Lege fest, wer über die jeweilige Maßnahme entscheiden darf, wie sie kommuniziert wird und welche Nachweise dokumentiert werden müssen.
Eine Überprüfung kann sinnvoll sein, wenn Nachweise fehlen, genehmigte Grenzen nicht eingehalten werden oder relevante, nicht bewertete Änderungen auftreten. Die verfügbaren Informationen schreiben weder automatische Schwellenwerte noch ein universelles Verfahren vor: Lege Kriterien fest, die zum Umfang deines Betriebs passen, und prüfe die geltenden Pflichten.
- Dokumentiere den Grund, die entscheidende Person, den betroffenen Geltungsbereich und das Datum.
- Verhindere, dass eine ausgesetzte oder widerrufene Berechtigung versehentlich in späteren Abläufen weiterverwendet wird.
- Dokumentiere, welche Prüfungen zum Abschluss der Überprüfung führen können und wer gegebenenfalls die Wiederaufnahme genehmigt.
- Verwende eine interne Aussetzung nicht als Ersatz für möglicherweise erforderliche externe Mitteilungen oder Maßnahmen.
Beispiel für einen überprüfbaren Ablauf und eine Checkliste
Ein Team beantragt, einen konkreten A2P-SMS-Anwendungsfall freizuschalten. Die verantwortliche Person dokumentiert den vorgeschlagenen Absender, Inhalt, die Ziele und den Anbieter, fügt verfügbare Nachweise bei und hält fest, welche externen Bedingungen überprüft wurden. Die autorisierte Person prüft den Geltungsbereich und dokumentiert eine Entscheidung mit Grenzen, Überprüfungsdatum und Status.
Vor der Freischaltung des Nachrichtenverkehrs vergleicht der Betrieb die Konfiguration mit dem Register. Taucht ein nicht berücksichtigtes Ziel oder ein nicht erfasster Inhalt auf, wird die Berechtigung nicht einfach durch Schlussfolgerung erweitert: Der Fall wird zur Überprüfung weitergeleitet. Wird eine Änderung genehmigt, wird der Verlauf aktualisiert und der neue Geltungsbereich mitgeteilt. Dieses Beispiel beschreibt eine mögliche interne Praxis, kein allgemeingültiges Regelverfahren.
- Ist der Zweck konkret beschrieben?
- Stimmen Absender und Inhalt mit der Genehmigung überein?
- Sind Ziel, Anbieter und Gültigkeitszeitraum abgegrenzt?
- Werden interne Genehmigung und geltende externe Bedingungen klar voneinander unterschieden?
- Sind verantwortliche Person, Nachweise, Grenzen und Überprüfungsdatum dokumentiert?
- Gibt es einen festgelegten Ablauf für Abweichungen, Änderungen, Aussetzung und Widerruf?
- Wird vermieden, einen DLR oder einen Versandstatus als unabhängigen Empfangsnachweis zu behandeln?
Häufige Fragen
Garantiert eine interne Autorisierung die Zustellung einer A2P-SMS?
Nein. Sie dokumentiert eine interne Entscheidung und deren Geltungsbereich, garantiert aber keine Zustellung. Auch ein DLR allein belegt nicht unabhängig den Empfang auf dem Telefon.
Belegt eine interne Genehmigung, dass rechtliche Anforderungen oder Vorgaben der Betreiber erfüllt sind?
Nicht für sich genommen. Die Anforderungen können je nach Ziel, Nutzung und beteiligten Parteien variieren. Prüfe die externen Bedingungen anhand einschlägiger offizieller Unterlagen und mit fachkundigen Verantwortlichen.
Welche Angaben sollten in einem Autorisierungsregister stehen?
Als praktischer Rahmen sollten Zweck, Absender, Inhalt oder Vorlage, Ziele, Anbieter und Gültigkeitszeitraum abgegrenzt werden. Ergänze je nach Bedarf des Unternehmens verantwortliche Person, Nachweise, Grenzen, Status, Überprüfungsdatum und Änderungsverlauf.
Wann sollte eine Autorisierung überprüft werden?
Wenn sich ein wesentlicher Bestandteil des Geltungsbereichs ändert, etwa Zweck, Absender, Inhalt, Anbieter oder Ziel, sowie zum festgelegten Überprüfungsdatum. Ist unklar, ob eine Änderung abgedeckt ist, sollte der Fall überprüft werden, bevor die Berechtigung erweitert wird.
Verwendete Quellen
- 3GPP specifications by series3GPP
- ITU-T Recommendation E.164International Telecommunication Union
- GSMA Networks resourcesGSMA
- Data protectionEuropean Commission
- NIST Digital Identity GuidelinesNational Institute of Standards and Technology