Tracce tecniche degli SMS A2P: campionamento e conservazione con minimizzazione dei dati
Una guida operativa per decidere quali dati registrare, come campionarli in base al rischio e come limitare accesso e conservazione quando si indagano anomalie negli SMS A2P.
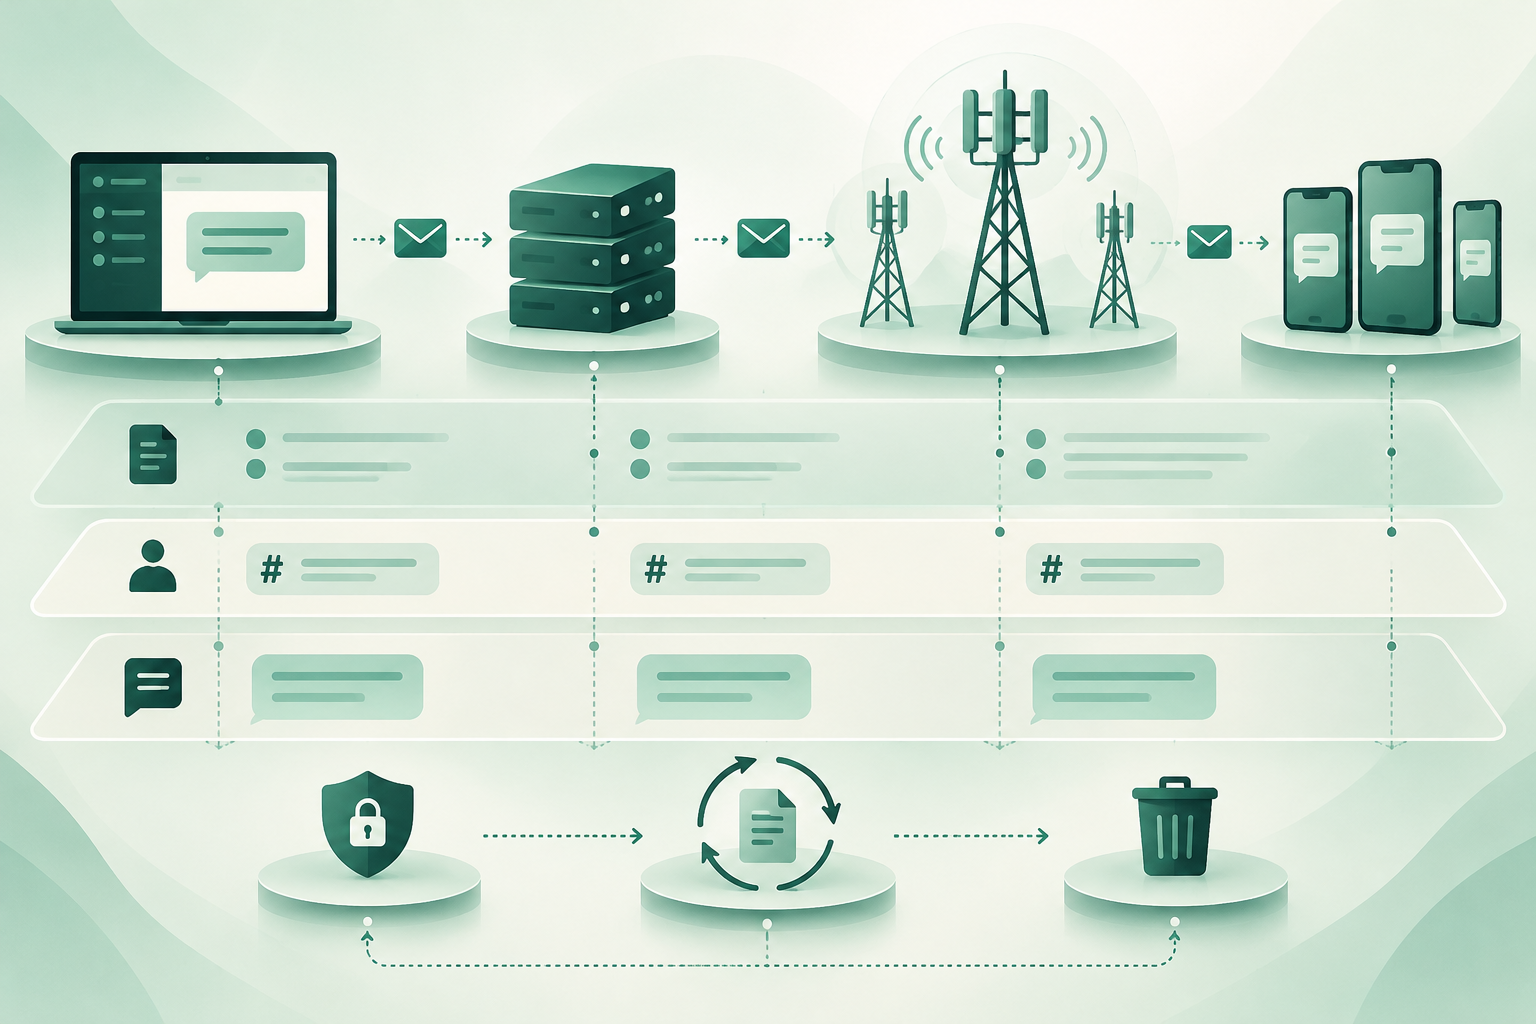
Anche una traccia utile può accumulare informazioni sensibili
Le tracce aiutano a ricostruire cosa è accaduto durante un’operazione di messaggistica: per esempio, confrontando gli eventi registrati, i relativi timestamp, gli stati comunicati e il percorso utilizzato. Questa utilità non giustifica la registrazione di tutti i dati disponibili né la loro conservazione a tempo indeterminato.
Non esiste una regola universale che stabilisca quali campi registrare, quale percentuale campionare o per quanto tempo conservare i dati. Le esigenze tecniche dipendono dal sistema e dal tipo di anomalia; gli obblighi applicabili dipendono dal contesto e devono essere verificati con i responsabili della privacy e i consulenti legali.
- Considerate la registrazione una scelta progettuale: definite una finalità prima di raccogliere i dati.
- Distinguete i dati necessari per la diagnosi da quelli che offrono solo comodità o contesto accessorio.
- Documentate i limiti della registrazione e le incertezze relative agli stati di consegna.
Inventariare i campi prima di attivare la registrazione
Iniziate elencando i campi che ogni componente può produrre e chi li genera. L’elenco può comprendere identificativi di transazione, timestamp, stato comunicato, codice o testo di errore, metadati di instradamento e dati del destinatario. Il contenuto del messaggio va considerato separatamente, non come un ulteriore campo tecnico.
Non date per scontato che tutti i campi siano disponibili, abbiano lo stesso significato nei diversi sistemi o siano necessari per ogni diagnosi. Verificate cosa registra effettivamente ciascuna interfaccia e come si collegano gli identificativi lungo la catena. Uno stato registrato non equivale, da solo, a una verifica indipendente della ricezione sul dispositivo.
- Per ogni campo, annotate origine, finalità, formato, sensibilità e sistemi in cui viene archiviato.
- Verificate la semantica degli stati e degli errori consultando la documentazione tecnica applicabile alla vostra integrazione.
- Registrate le differenze di orario e le regole di correlazione che possono influire sulla ricostruzione degli eventi.
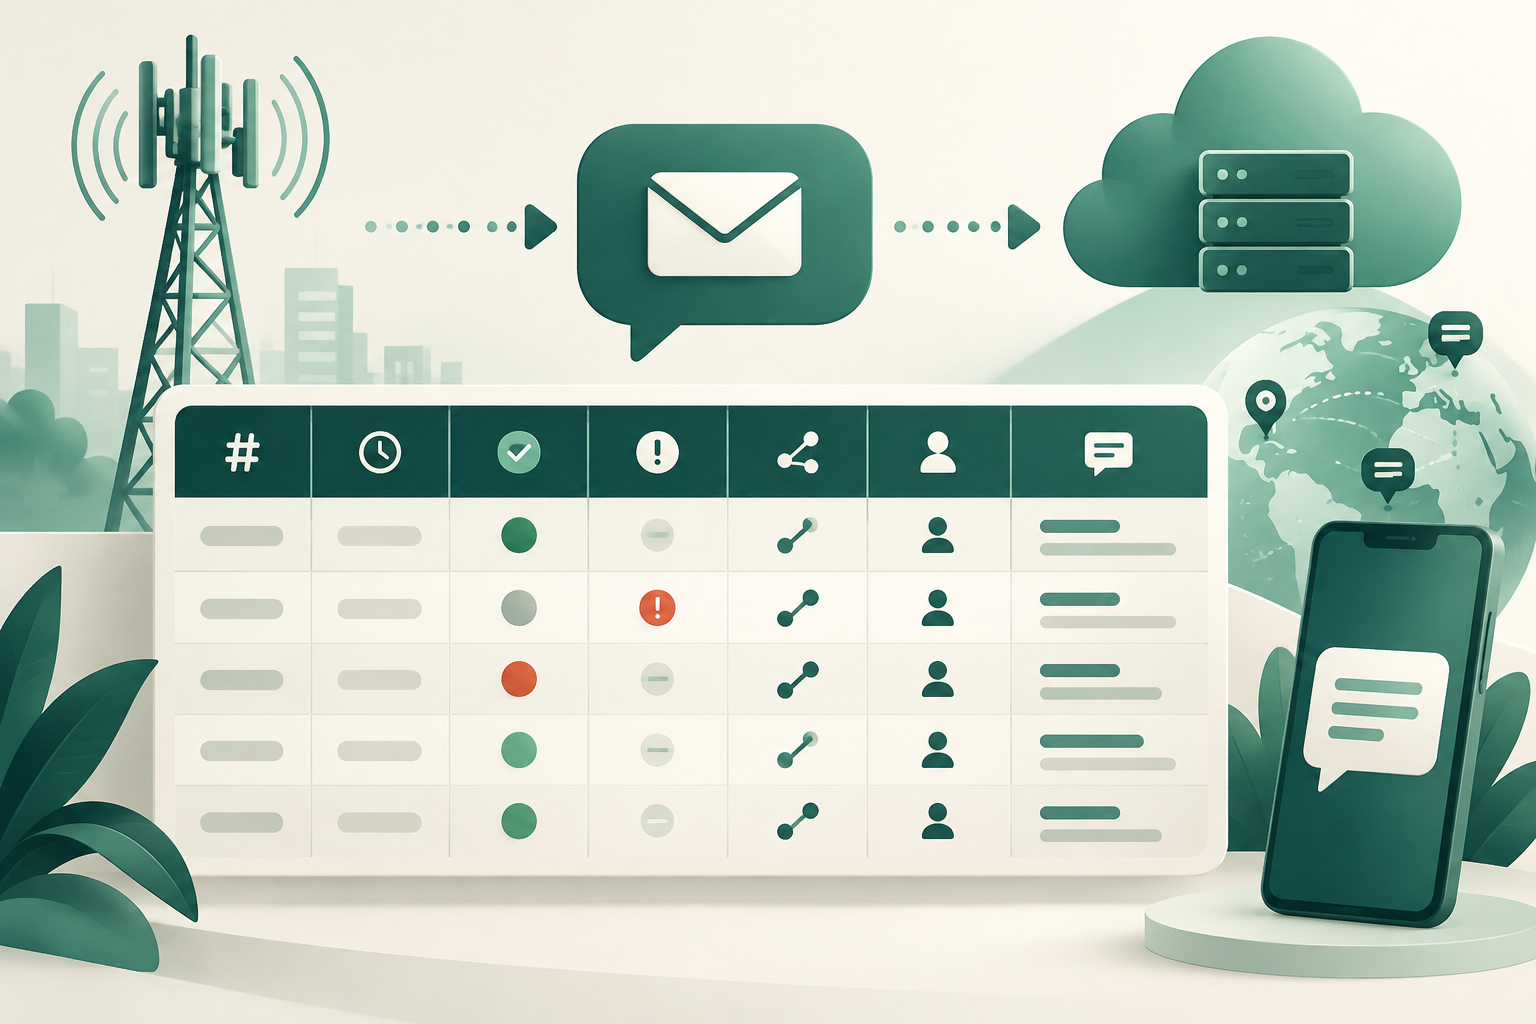
Separare diagnosi, dati personali e contenuto
Classificate ogni campo in base alla sua funzione e al livello di esposizione. Un identificativo interno può facilitare la correlazione, ma non va considerato anonimo senza valutare se possa essere collegato a una persona o ad altri registri. In alcuni casi può essere necessario il numero del destinatario, che tuttavia può identificarlo. Il contenuto può rivelare ulteriori informazioni e, di norma, richiede una decisione esplicita sulla necessità di registrarlo.
Quando è compatibile con la finalità, valutate alternative che riducano l’esposizione: registrare metadati anziché il contenuto, limitare la visibilità del destinatario o utilizzare identificativi pseudonimizzati. La pseudonimizzazione non rende automaticamente anonimi i dati né elimina la necessità di controllarne l’accesso e la conservazione.
- Chiedetevi quale problema non potrebbe essere indagato senza ciascun campo e documentate la risposta.
- Evitate di copiare il contenuto nei registri generali, nei pannelli o nei ticket se non è necessario per il caso.
- Se un’indagine richiede il contenuto o dati più identificativi, limitate la raccolta al caso e alle persone autorizzate.
Progettare il campionamento in base al rischio e alla finalità
Definite regole distinte per l’operatività ordinaria, gli errori ricorrenti, gli incidenti di maggiore impatto e i test controllati. Non esiste una percentuale di campionamento valida per tutti i team: la scelta deve tenere conto dei volumi, della possibilità di indagare a partire da un campione e dell’impatto di eventuali eventi rilevanti non acquisiti.
Per il traffico normale, valutate una registrazione limitata ai metadati. In caso di errori, può essere più utile attivare una raccolta circoscritta a determinate condizioni invece di aumentare il periodo di conservazione di tutto il traffico. Per i test controllati, utilizzate casi autorizzati e, quando possibile, dati di test. In caso di incidente, stabilite chi può ampliare temporaneamente la raccolta, quali campi aggiungere e quando riesaminare tale ampliamento.
- Specificate per iscritto la popolazione, il criterio di selezione, i campi acquisiti e il periodo di applicazione.
- Definite quale condizione attiva un campione più ampio e chi può autorizzarlo.
- Applicate il campionamento e la raccolta del contenuto solo quando sono necessari per la finalità definita e consentiti dalle regole applicabili.
Evitare conclusioni distorte
Un campione può aiutare nella diagnosi, ma non rappresenta necessariamente l’intero traffico. Se vengono registrati più eventi con errore rispetto alle consegne normali, oppure se sono esclusi determinati destinatari, orari o percorsi, le osservazioni possono distorcere l’interpretazione.
Documentate il denominatore e il metodo di selezione: quanti eventi potevano rientrare nella popolazione, quali sono stati inclusi e quali esclusi. In questo modo è possibile distinguere un segnale osservato nei registri da una conclusione sull’intero traffico. Non presentate un campione operativo come una misurazione completa della qualità o della consegna.
- Mantenete criteri di selezione riproducibili e annotate le modifiche.
- Verificate se il campione copre le categorie rilevanti per l’anomalia, senza presumere che un campione piccolo le rappresenti.
- Tenete separati i risultati dei test interni da qualsiasi affermazione sulle prestazioni commerciali o sulla ricezione finale.
Ridurre l’esposizione separando i dati e controllando gli accessi
I controlli devono corrispondere alle funzioni che hanno bisogno di consultare i registri. Un team che diagnostica errori di trasporto potrebbe non aver bisogno di accedere al contenuto del messaggio; una verifica sulla privacy potrebbe richiedere informazioni diverse da quelle necessarie per le normali attività operative.
Valutate la possibilità di separare i registri tecnici dai dati più identificativi e di limitare la correlazione tra sistemi agli utenti autorizzati. Esaminate anche copie, esportazioni e ticket: i controlli del sistema principale non proteggono automaticamente le copie create durante un’indagine.
- Definite i ruoli autorizzati, le motivazioni di accesso e la procedura per concedere e revocare i permessi.
- Limitate le esportazioni ed evitate di duplicare tracce complete negli strumenti di assistenza.
- Verificate come viene registrato l’accesso e chi può autorizzare le consultazioni eccezionali.
Conservare in base a finalità ed eventi, non per abitudine
Stabilite i periodi di conservazione per categoria di dati e finalità, definendo quale evento avvia il conteggio: per esempio, la creazione di una traccia o la chiusura di un’indagine. Non adottate un periodo generico senza verificare le esigenze operative e gli obblighi applicabili alla vostra organizzazione e giurisdizione.
Prevedete una procedura di cancellazione che comprenda i sistemi principali e le copie sotto il controllo dell’organizzazione. Se si applica un’eccezione legata a un’indagine, registrate chi l’ha autorizzata, perché è necessaria, quali dati comprende e quando dovrà essere riesaminata. Un’eccezione temporanea deve avere una conclusione definita, invece di trasformarsi per inerzia in una conservazione indefinita.
- Assegnate a ogni insieme di registri una finalità, una categoria, un periodo approvato, un responsabile e un meccanismo di cancellazione.
- Programmate una revisione delle eccezioni ancora aperte e documentate la decisione di chiuderle, rinnovarle o cancellare i dati.
- Coordinate la policy con i responsabili di privacy, sicurezza e operazioni e con i consulenti legali prima di applicarla.
Preservare le prove durante un incidente senza conservarle per sempre
Quando un incidente richiede la conservazione di ulteriori prove, trasformate la misura in un’azione circoscritta: identificate il caso, selezionate i registri pertinenti, limitate l’accesso e assegnate un responsabile. Conservate ciò che serve all’indagine ed evitate di estendere la raccolta a traffico non correlato senza una motivazione documentata.
Al termine dell’indagine, riesaminate l’eccezione e applicate la decisione approvata: cancellate i dati che non servono più oppure motivate formalmente qualsiasi proroga. Registrare questa decisione aiuta a dimostrare che la conservazione eccezionale è stata riesaminata e non semplicemente dimenticata.
- Annotate motivo, ambito, approvatore, responsabile e data di revisione.
- Verificate se le copie del caso sono ancora presenti negli strumenti ausiliari.
- Chiudete l’eccezione decidendo esplicitamente di cancellare i dati o di fissare una nuova revisione motivata.
Domande frequenti
Quali campi deve includere ogni traccia SMS A2P?
In queste indicazioni non è previsto uno schema universale. Definite i campi in base alla finalità e ai componenti del vostro sistema; verificate quali dati produce ogni interfaccia ed evitate di conservare quelli che non contribuiscono a risolvere un problema definito.
È necessario conservare il contenuto di ogni SMS?
Sulla base delle informazioni disponibili non è possibile stabilire una regola universale. Valutate se il contenuto è necessario per una finalità specifica, considerate alternative meno invasive e verificate gli obblighi applicabili prima di registrarlo.
Per quanto tempo si devono conservare le tracce?
Non esiste un periodo unico adatto a tutte le organizzazioni. Definite i periodi in base alla finalità e alla categoria, stabilite quando inizia il conteggio e convalidate la decisione con i team responsabili e i consulenti legali.
La pseudonimizzazione elimina i rischi per la privacy?
Non necessariamente. Un identificativo pseudonimizzato può ancora essere collegato a una persona tramite informazioni aggiuntive. Mantenete controlli di accesso, limiti d’uso e una regola di conservazione.
Uno stato di consegna conferma che il destinatario ha ricevuto l’SMS?
Non da solo. Distinguete lo stato comunicato dal sistema di messaggistica da una verifica indipendente della ricezione sul dispositivo e documentate i limiti di ciascuna fonte.
Fonti consultate
- Protección de datos en la UE: principios y derechosComisión Europea
- Recomendaciones UIT-T de la serie E.164Unión Internacional de Telecomunicaciones
- Especificaciones técnicas 3GPP3GPP
- Recursos técnicos de redes móvilesGSMA