Technische A2P-SMS-Protokolle: Stichproben und Aufbewahrung mit Datenminimierung
Ein Leitfaden für die Praxis: Erfahren Sie, was protokolliert werden sollte, wie risikobasiert Stichproben gezogen werden und wie sich Zugriff und Aufbewahrung bei der Untersuchung von A2P-SMS-Störungen begrenzen lassen.
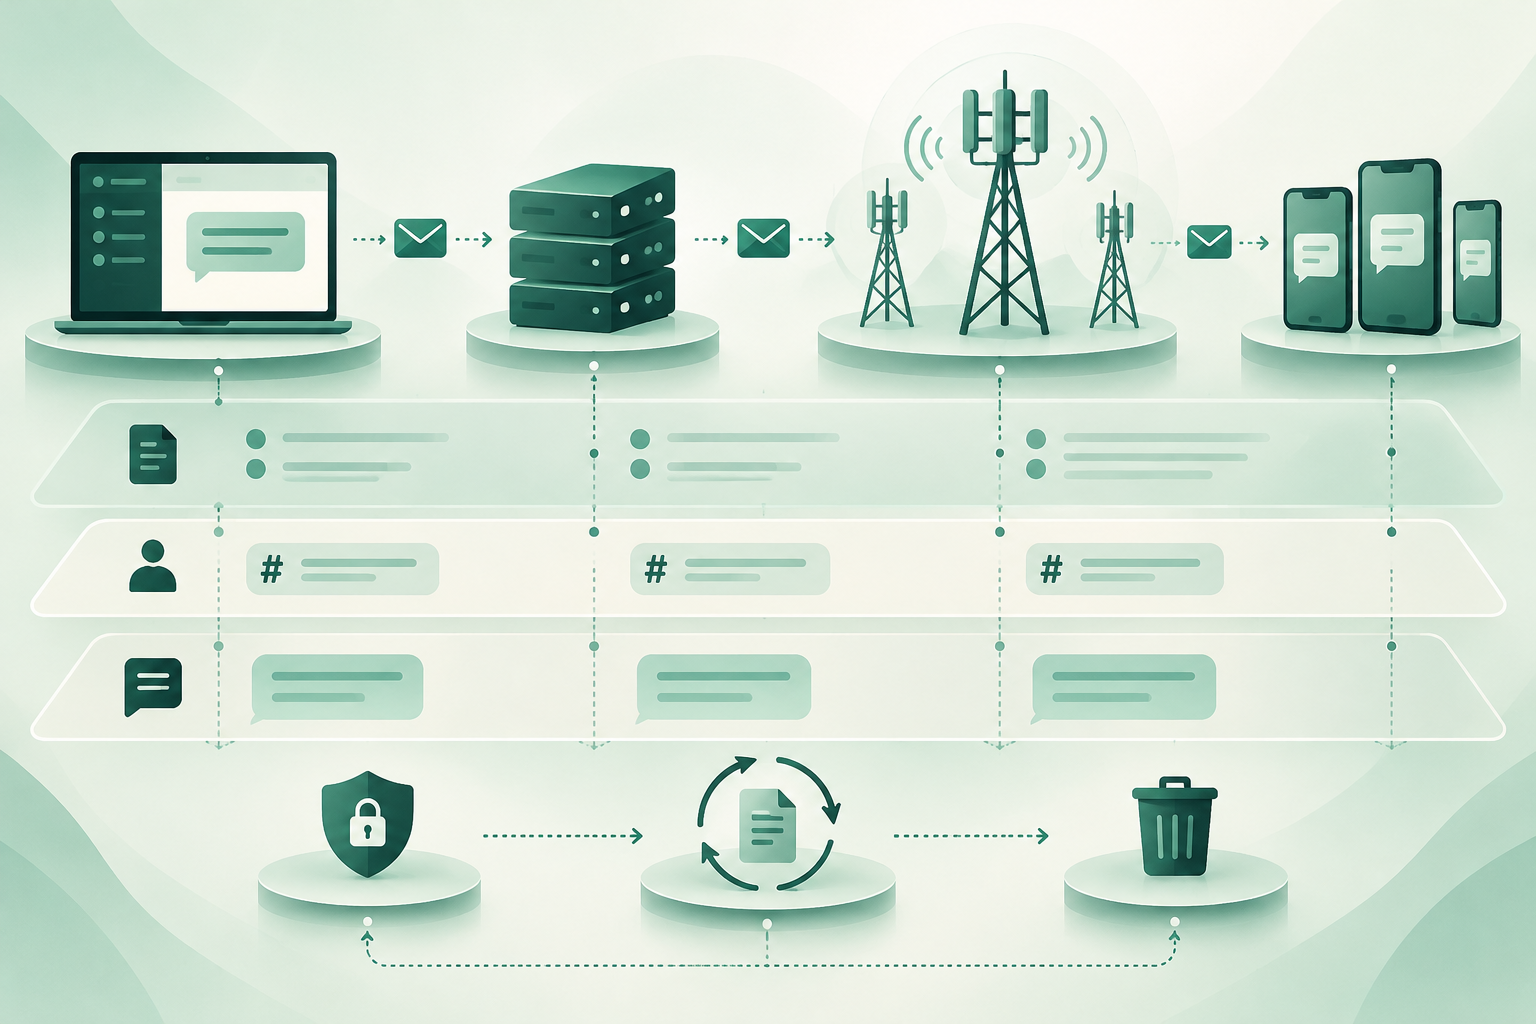
Auch nützliche Protokolle können sensible Informationen ansammeln
Protokolle helfen dabei, den Ablauf eines Messaging-Vorgangs nachzuvollziehen: etwa indem erfasste Ereignisse, Zeitstempel, gemeldete Status und verwendete Routen miteinander verglichen werden. Dieser Nutzen rechtfertigt weder die Speicherung sämtlicher verfügbarer Daten noch eine unbegrenzte Aufbewahrung.
Es gibt hier keine allgemeingültige Regel dazu, welche Felder protokolliert werden sollten, welcher Anteil als Stichprobe erfasst oder wie lange etwas aufbewahrt werden sollte. Der technische Bedarf hängt vom System und der Art der Störung ab. Welche Pflichten gelten, richtet sich nach dem jeweiligen Kontext und sollte mit den Datenschutzverantwortlichen und der Rechtsberatung geprüft werden.
- Behandeln Sie die Protokollierung als Designentscheidung: Legen Sie vor der Datenerhebung einen Zweck fest.
- Trennen Sie Daten, die für die Diagnose erforderlich sind, von solchen, die lediglich der Bequemlichkeit dienen oder zusätzlichen Kontext liefern.
- Dokumentieren Sie die Grenzen der Protokollierung und bestehende Unsicherheiten bei Zustellstatus.
Felder erfassen, bevor die Protokollierung aktiviert wird
Beginnen Sie mit einer Liste der Felder, die jede Komponente erzeugen kann, und halten Sie fest, wer sie erstellt. Dazu können Transaktionskennungen, Zeitstempel, gemeldeter Status, Fehlercode oder Fehlermeldung, Routenmetadaten und Empfängerdaten gehören. Nachrichteninhalte sollten gesondert betrachtet werden und nicht einfach als weiteres technisches Feld gelten.
Gehen Sie nicht davon aus, dass alle Felder verfügbar sind, in allen Systemen dieselbe Bedeutung haben oder für jede Diagnose erforderlich sind. Prüfen Sie, was jede Schnittstelle tatsächlich protokolliert und wie Kennungen entlang der Kette miteinander verknüpft sind. Ein erfasster Status ist für sich genommen keine unabhängige Bestätigung des Empfangs auf dem Gerät.
- Notieren Sie für jedes Feld seine Quelle, den Zweck, das Format, die Sensibilität und die Systeme, in denen es gespeichert wird.
- Prüfen Sie die Bedeutung von Status- und Fehlerangaben anhand der für Ihre Integration geltenden technischen Dokumentation.
- Dokumentieren Sie Zeitunterschiede und Zuordnungsregeln, die die Rekonstruktion von Ereignissen beeinflussen können.
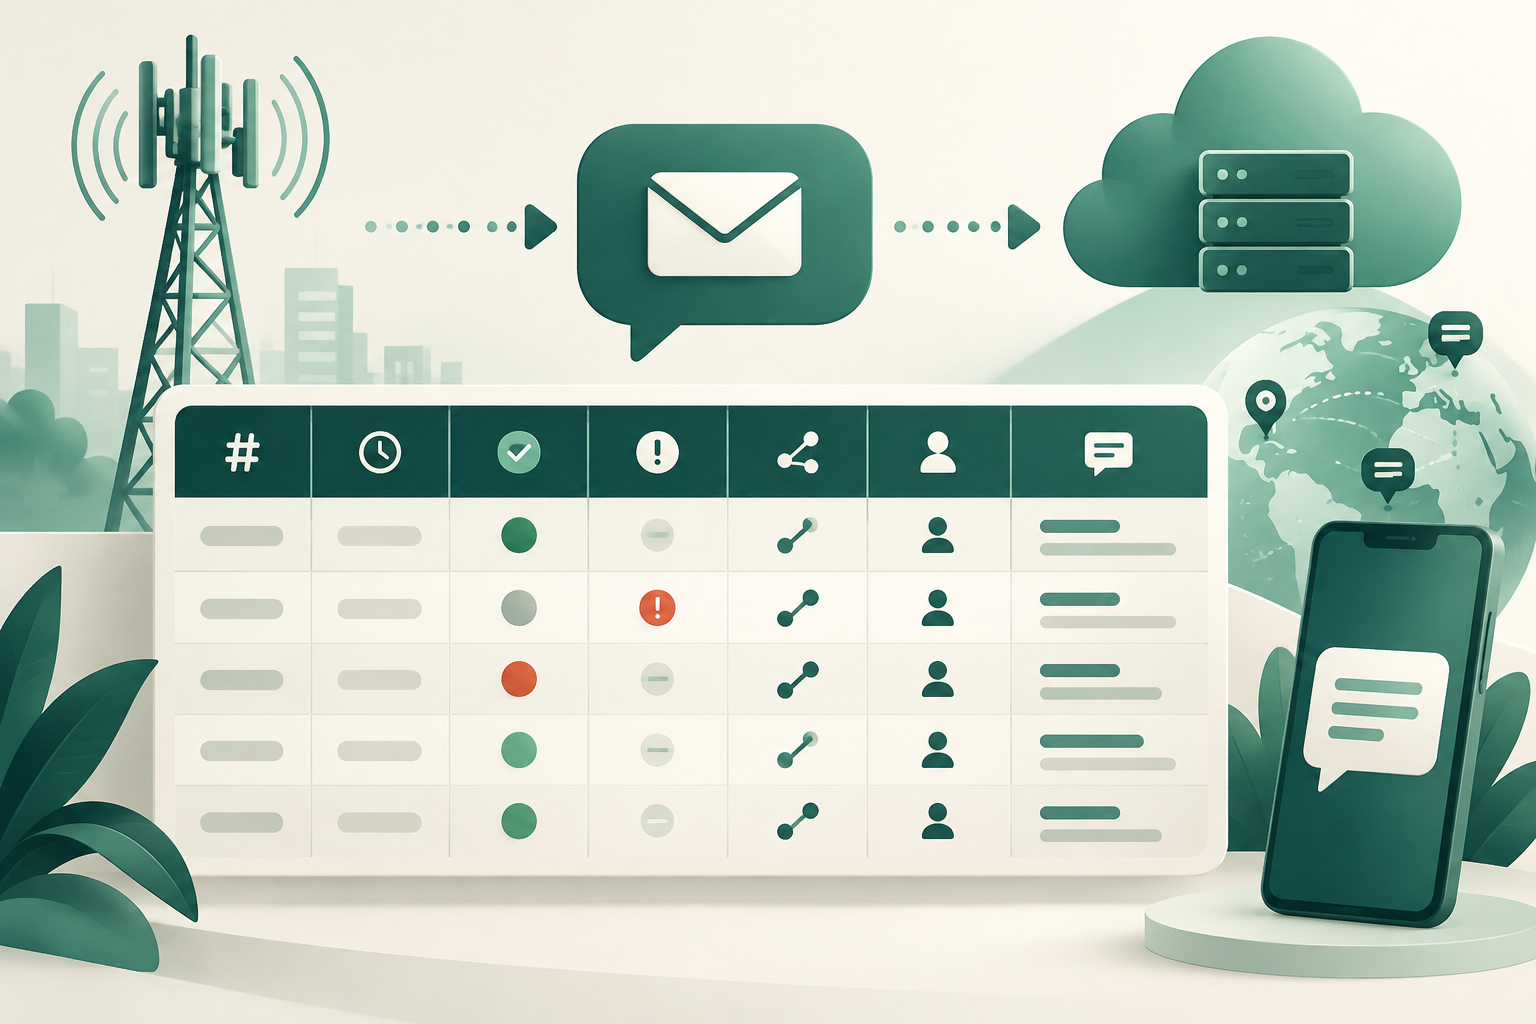
Diagnosedaten, personenbezogene Daten und Inhalte trennen
Ordnen Sie jedes Feld nach Funktion und Offenlegungsrisiko ein. Eine interne Kennung kann die Zuordnung erleichtern, sollte aber nicht ohne Prüfung als anonym gelten: Sie könnte einer Person oder anderen Datensätzen zugeordnet werden. Eine Zielrufnummer kann in bestimmten Fällen erforderlich sein, aber auch eine Person identifizieren. Nachrichteninhalte können weitere Informationen offenbaren und erfordern in der Regel eine ausdrückliche Entscheidung darüber, ob ihre Protokollierung notwendig ist.
Prüfen Sie, sofern es mit dem Zweck vereinbar ist, Alternativen zur Verringerung des Offenlegungsrisikos: etwa Metadaten statt Inhalte zu protokollieren, die Sichtbarkeit der Zielrufnummer einzuschränken oder pseudonymisierte Kennungen zu verwenden. Pseudonymisierung macht Daten nicht automatisch anonym und hebt die Notwendigkeit von Zugriffskontrollen und Aufbewahrungsgrenzen nicht auf.
- Fragen Sie bei jedem Feld, welcher Fehler sich ohne dieses Feld nicht untersuchen ließe, und dokumentieren Sie die Antwort.
- Kopieren Sie Inhalte nicht in allgemeine Protokolle, Dashboards oder Tickets, wenn dies für den konkreten Fall nicht erforderlich ist.
- Wenn eine Untersuchung Inhalte oder stärker identifizierbare Daten erfordert, beschränken Sie deren Erfassung auf den konkreten Fall und die befugten Personen.
Stichproben nach Risiko und Zweck gestalten
Legen Sie unterschiedliche Regeln für den normalen Betrieb, wiederkehrende Fehler, Vorfälle mit größeren Auswirkungen und kontrollierte Tests fest. Eine Stichprobenquote eignet sich nicht für alle Teams: Bei der Entscheidung sollten das Volumen, die Möglichkeit, mit einer Stichprobe Untersuchungen durchzuführen, und die Folgen des Auslassens relevanter Ereignisse berücksichtigt werden.
Für den normalen Datenverkehr sollten Sie eine begrenzte Erfassung von Metadaten in Betracht ziehen. Bei Fehlern kann eine bedingungsabhängige, gezielte Erfassung sinnvoller sein, als die Aufbewahrungsdauer für den gesamten Datenverkehr zu verlängern. Verwenden Sie bei kontrollierten Tests, soweit möglich, genehmigte Testfälle und Testdaten. Legen Sie für Vorfälle fest, wer die Erfassung vorübergehend ausweiten darf, welche Felder hinzukommen und wann diese Ausweitung überprüft wird.
- Legen Sie Grundgesamtheit, Auswahlkriterium, erfasste Felder und Geltungszeitraum schriftlich fest.
- Definieren Sie, welche Bedingung eine erweiterte Stichprobe auslöst und wer sie genehmigen darf.
- Führen Sie Stichproben und die Erfassung von Inhalten nur durch, wenn sie für den festgelegten Zweck erforderlich und nach den geltenden Regeln zulässig sind.
Verzerrte Schlussfolgerungen vermeiden
Eine Stichprobe kann bei der Diagnose helfen, bildet aber nicht unbedingt den gesamten Datenverkehr ab. Werden mehr fehlerhafte Ereignisse als reguläre Zustellungen protokolliert oder bestimmte Ziele, Zeiträume oder Routen ausgeschlossen, können die Beobachtungen die Interpretation verzerren.
Dokumentieren Sie den Nenner und das Auswahlverfahren: Wie viele Ereignisse konnten zur Grundgesamtheit gehören, welche wurden einbezogen und welche blieben außen vor? So lässt sich ein in den Protokollen beobachtetes Signal von einer Schlussfolgerung über den gesamten Datenverkehr unterscheiden. Stellen Sie eine betriebliche Stichprobe nicht als vollständige Messung von Qualität oder Zustellung dar.
- Bewahren Sie reproduzierbare Auswahlkriterien auf und halten Sie Änderungen daran fest.
- Prüfen Sie, ob die Stichprobe die für den Vorfall relevanten Kategorien abdeckt, ohne anzunehmen, dass eine kleine Stichprobe diese repräsentiert.
- Trennen Sie Ergebnisse interner Tests von Aussagen über die kommerzielle Leistung oder den tatsächlichen Empfang.
Offenlegungsrisiken durch Zugriffskontrollen und Trennung verringern
Zugriffskontrollen sollten sich nach den Aufgaben richten, für die Protokolle eingesehen werden müssen. Ein Team, das Transportfehler diagnostiziert, benötigt möglicherweise keinen Zugriff auf den Nachrichteninhalt. Für eine Datenschutzprüfung können andere Informationen erforderlich sein als für den routinemäßigen Betrieb.
Ziehen Sie in Betracht, technische Protokolle von stärker identifizierbaren Daten zu trennen und die systemübergreifende Verknüpfung auf befugte Nutzer zu beschränken. Prüfen Sie auch Kopien, Exporte und Tickets: Die Kontrollen des Hauptsystems schützen nicht automatisch Kopien, die während einer Untersuchung erstellt werden.
- Definieren Sie befugte Rollen, Zugriffsgründe und ein Verfahren zum Erteilen und Entziehen von Berechtigungen.
- Begrenzen Sie Exporte und vermeiden Sie, vollständige Protokolle in Support-Tools zu duplizieren.
- Prüfen Sie, wie Zugriffe protokolliert werden und wer Ausnahmen genehmigen darf.
Aufbewahrung nach Zweck und Ereignis statt nach Gewohnheit
Legen Sie für jede Datenkategorie und jeden Zweck Aufbewahrungsfristen fest und bestimmen Sie, welches Ereignis die Frist in Gang setzt, zum Beispiel die Erstellung eines Protokolls oder der Abschluss einer Untersuchung. Übernehmen Sie keine allgemeine Frist, ohne den betrieblichen Bedarf und die für Ihre Organisation und Rechtsordnung geltenden Pflichten zu prüfen.
Sorgen Sie für ein Löschverfahren, das die Hauptsysteme und die von Ihrer Organisation kontrollierten Kopien umfasst. Wenn für eine Untersuchung eine Ausnahme gilt, dokumentieren Sie, wer sie genehmigt hat, warum sie erforderlich ist, welche Daten sie betrifft und wann sie überprüft werden muss. Eine befristete Ausnahme braucht einen festgelegten Endpunkt und darf nicht aus Trägheit zu einer unbegrenzten Aufbewahrung werden.
- Weisen Sie jeder Protokollsammlung einen Zweck, eine Kategorie, eine genehmigte Frist, eine verantwortliche Person und einen Löschmechanismus zu.
- Planen Sie die Überprüfung offener Ausnahmen und dokumentieren Sie die Entscheidung, sie zu beenden, zu verlängern oder zu löschen.
- Stimmen Sie die Richtlinie vor ihrer Anwendung mit Datenschutz, Sicherheit, Betrieb und Rechtsberatung ab.
Bei einem Vorfall Beweise sichern, ohne sie dauerhaft aufzubewahren
Wenn ein Vorfall die zusätzliche Aufbewahrung von Beweismitteln erfordert, sollte die Maßnahme klar begrenzt sein: Benennen Sie den Fall, wählen Sie die relevanten Protokolle aus, beschränken Sie den Zugriff und bestimmen Sie eine verantwortliche Person. Bewahren Sie nur auf, was für die Untersuchung erforderlich ist, und weiten Sie die Erfassung nicht ohne dokumentierte Begründung auf unbeteiligten Datenverkehr aus.
Überprüfen Sie nach Abschluss der Untersuchung die Ausnahme und setzen Sie die genehmigte Entscheidung um: Löschen Sie nicht mehr benötigte Daten oder begründen Sie eine fortgesetzte Aufbewahrung formell. Die Dokumentation dieser Entscheidung hilft nachzuweisen, dass die Ausnahme überprüft und nicht einfach vergessen wurde.
- Notieren Sie Grund, Umfang, genehmigende Person, verantwortliche Person und Prüfdatum.
- Prüfen Sie, ob Kopien des Falls noch in ergänzenden Tools vorhanden sind.
- Beenden Sie die Ausnahme mit einer ausdrücklichen Entscheidung zur Löschung oder einer begründeten erneuten Prüfung.
Häufige Fragen
Welche Felder sollte jedes A2P-SMS-Protokoll enthalten?
Hier wird kein allgemeingültiges Schema vorgegeben. Legen Sie die Felder nach dem Zweck und den Komponenten Ihres Systems fest, prüfen Sie, welche Daten jede Schnittstelle erzeugt, und bewahren Sie keine Felder auf, die nicht zur Lösung eines konkreten Problems beitragen.
Sollte der Inhalt jeder SMS gespeichert werden?
Auf Grundlage der vorliegenden Informationen lässt sich keine allgemeingültige Regel festlegen. Prüfen Sie, ob der Inhalt für einen konkreten Zweck erforderlich ist, ziehen Sie weniger eingriffsintensive Alternativen in Betracht und klären Sie vor der Protokollierung die geltenden Pflichten.
Wie lange sollten Protokolle aufbewahrt werden?
Es gibt keine einheitliche Frist, die für alle Organisationen geeignet ist. Legen Sie Fristen nach Zweck und Kategorie fest, bestimmen Sie den Beginn der Frist und stimmen Sie die Entscheidung mit den zuständigen Teams und der Rechtsberatung ab.
Beseitigt Pseudonymisierung das Datenschutzrisiko?
Nicht unbedingt. Eine pseudonymisierte Kennung kann mithilfe zusätzlicher Informationen weiterhin einer Person zugeordnet werden. Behalten Sie daher Zugriffskontrollen, Nutzungsbeschränkungen und eine Aufbewahrungsregel bei.
Bestätigt ein Zustellstatus, dass der Empfänger die SMS erhalten hat?
Nicht für sich genommen. Unterscheiden Sie zwischen dem vom Messaging-System gemeldeten Status und einer unabhängigen Empfangsbestätigung auf dem Gerät, und dokumentieren Sie die Einschränkungen jeder Quelle.
Verwendete Quellen
- Protección de datos en la UE: principios y derechosComisión Europea
- Recomendaciones UIT-T de la serie E.164Unión Internacional de Telecomunicaciones
- Especificaciones técnicas 3GPP3GPP
- Recursos técnicos de redes móvilesGSMA