Traces techniques des SMS A2P : échantillonnage et conservation avec minimisation des données
Un guide opérationnel pour déterminer quelles données consigner, comment échantillonner en fonction des risques et comment limiter l’accès et la durée de conservation lors de l’analyse d’incidents liés aux SMS A2P.
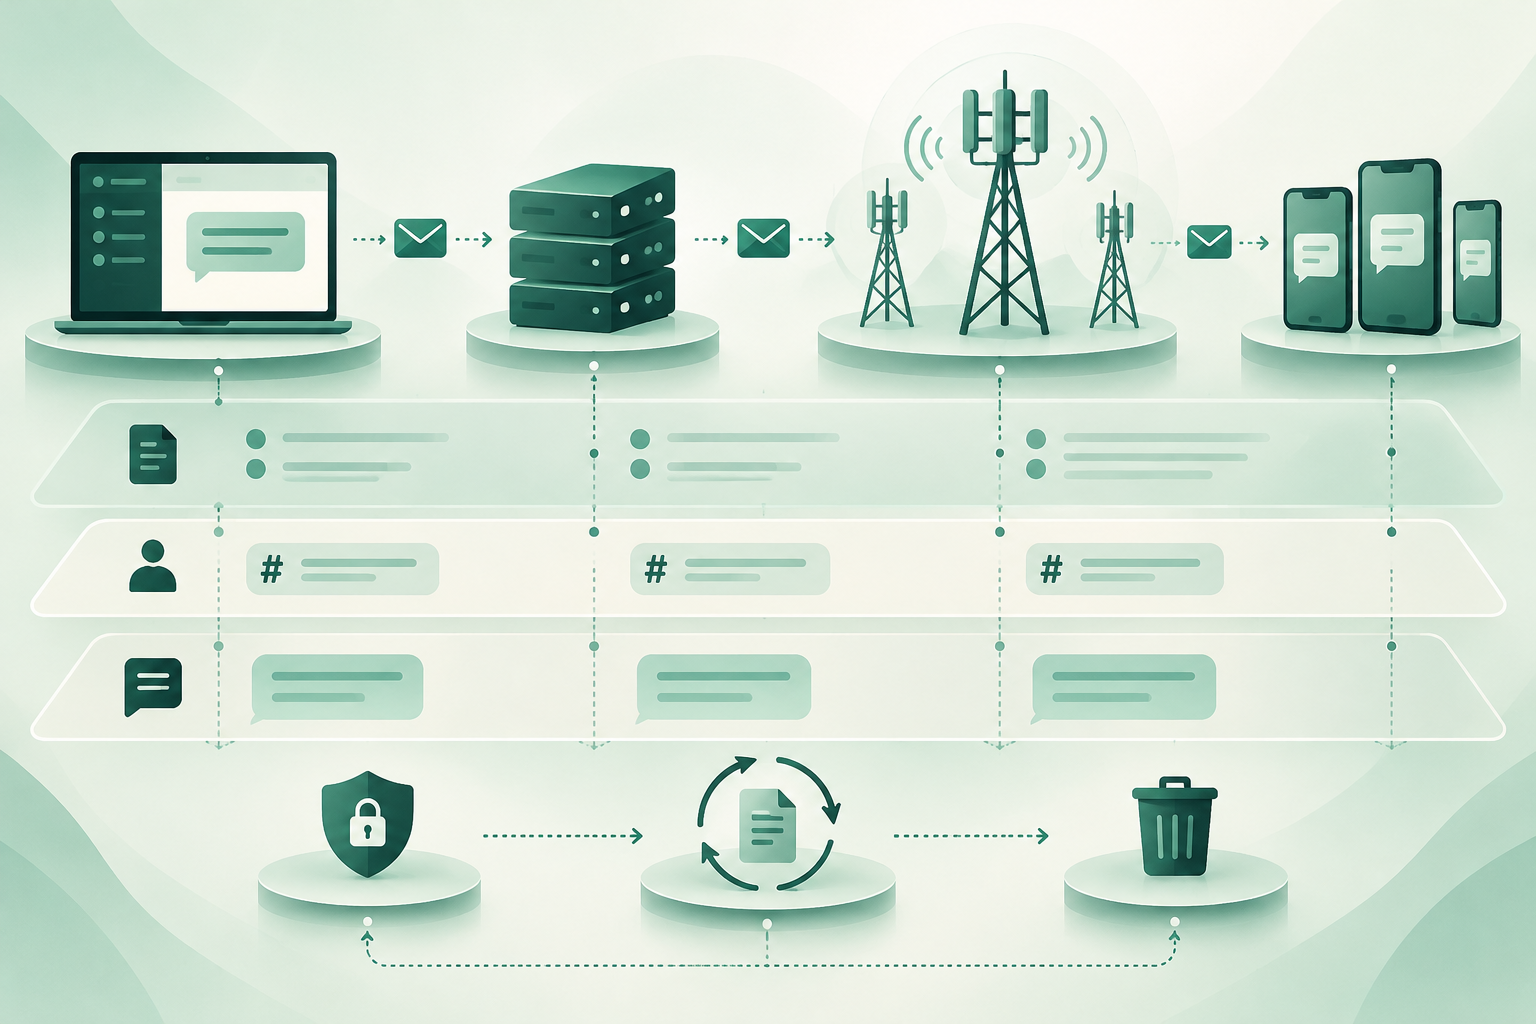
Une trace utile peut aussi accumuler des informations sensibles
Les traces aident à reconstituer le déroulement d’une opération de messagerie : par exemple, en comparant les événements enregistrés, leurs horodatages, les états communiqués et l’itinéraire utilisé. Cette utilité ne justifie pas de stocker toutes les données disponibles ni de les conserver indéfiniment.
Il n’existe pas ici de règle universelle concernant les champs à consigner, le pourcentage à échantillonner ou la durée de conservation. Les besoins techniques dépendent du système et du type d’incident ; les obligations applicables dépendent du contexte et doivent être examinées avec les responsables de la protection de la vie privée et les conseillers juridiques.
- Traitez la journalisation comme une décision de conception : définissez une finalité avant de collecter des données.
- Séparez les données nécessaires au diagnostic de celles qui n’apportent qu’un confort ou un contexte accessoire.
- Documentez les limites de la journalisation et les incertitudes liées aux états de livraison.
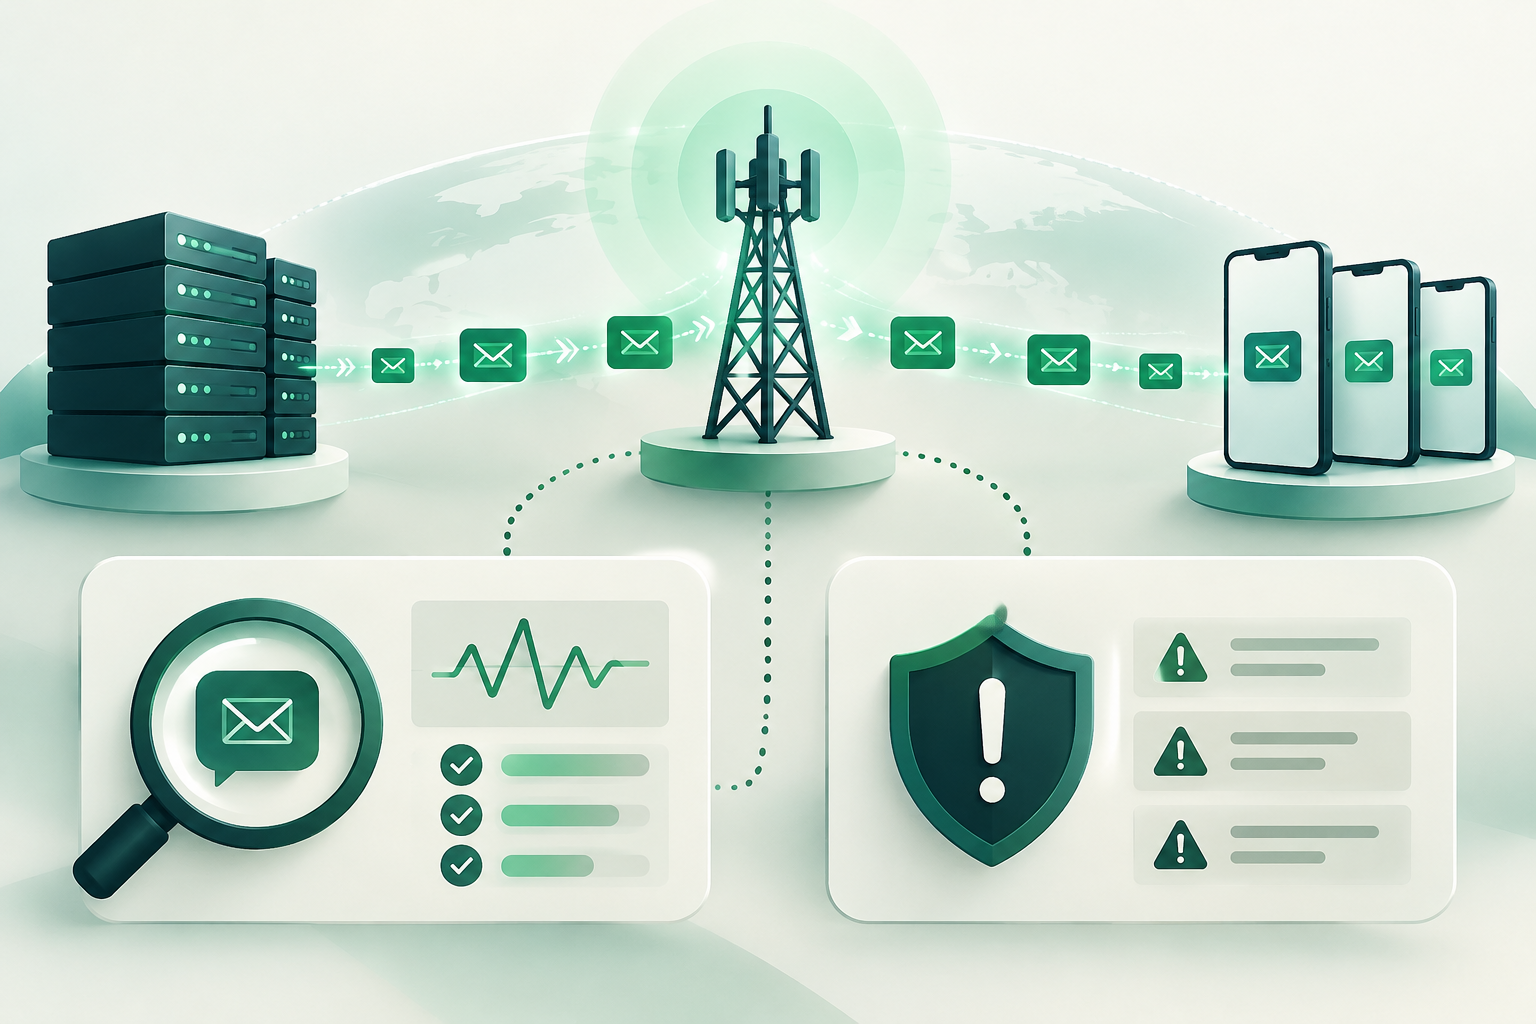
Inventorier les champs avant d’activer la journalisation
Commencez par dresser la liste des champs que chaque composant peut produire et identifier leur émetteur. Cette liste peut comprendre des identifiants de transaction, des horodatages, des états communiqués, des codes ou textes d’erreur, des métadonnées d’acheminement et des données du destinataire. Le contenu du message doit être considéré séparément, et non comme un simple champ technique supplémentaire.
Ne partez pas du principe que tous les champs sont disponibles, ont la même signification d’un système à l’autre ou sont nécessaires à chaque diagnostic. Vérifiez ce que chaque interface consigne réellement et comment les identifiants sont reliés tout au long de la chaîne. Un état enregistré ne constitue pas, à lui seul, une vérification indépendante de la réception sur l’appareil.
- Pour chaque champ, notez sa source, sa finalité, son format, son degré de sensibilité et les systèmes où il est stocké.
- Vérifiez la signification des états et des erreurs à l’aide de la documentation technique applicable à votre intégration.
- Consignez les écarts horaires et les règles de corrélation susceptibles d’influencer la reconstitution des événements.
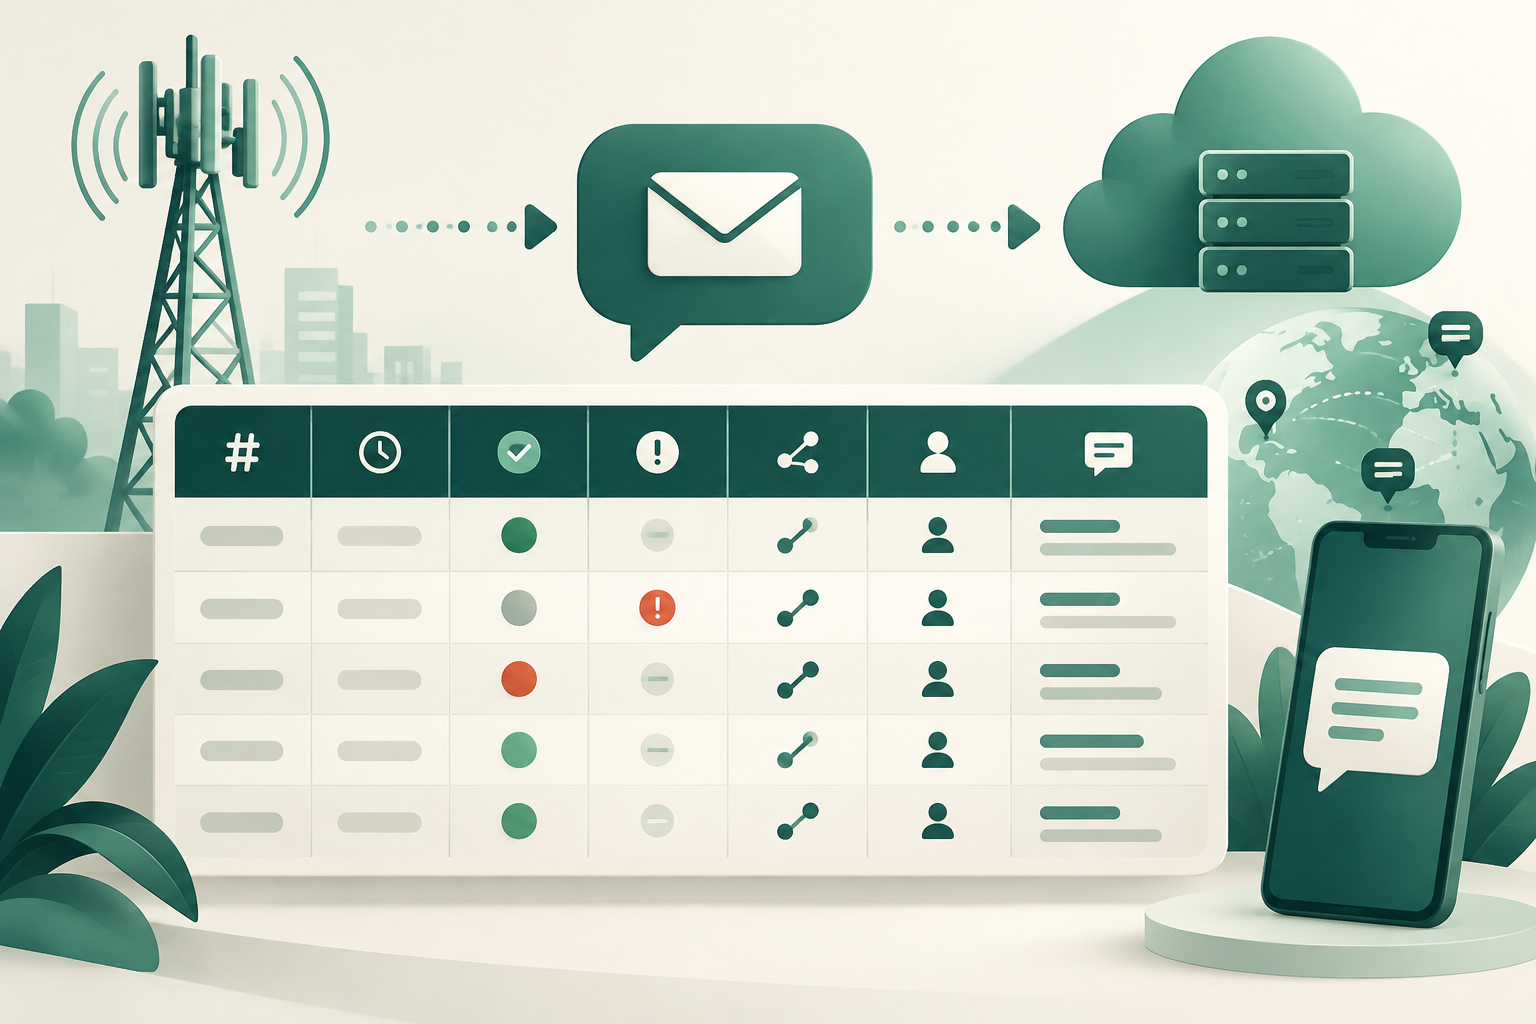
Séparer le diagnostic, les données personnelles et le contenu
Classez chaque champ en fonction de son rôle et de son exposition. Un identifiant interne peut faciliter la corrélation, mais ne doit pas être considéré comme anonyme sans évaluer s’il peut être relié à une personne ou à d’autres enregistrements. Un numéro de destination peut être nécessaire dans certains cas, mais il peut aussi identifier une personne. Le contenu peut révéler des informations supplémentaires et nécessite généralement une décision explicite quant à la nécessité de le consigner.
Lorsque cela est compatible avec la finalité, évaluez des solutions réduisant l’exposition : consigner des métadonnées plutôt que le contenu, limiter la visibilité du numéro de destination ou utiliser des identifiants pseudonymisés. La pseudonymisation ne rend pas automatiquement les données anonymes et ne supprime pas la nécessité de contrôler leur accès et leur durée de conservation.
- Demandez-vous quelle défaillance ne pourrait pas être analysée sans chaque champ, et consignez la réponse.
- Évitez de copier le contenu dans des journaux généraux, des tableaux de bord ou des tickets s’il n’est pas nécessaire au traitement du cas.
- Si une enquête nécessite le contenu ou des données plus directement identifiantes, limitez cette collecte au cas concerné et aux personnes autorisées.
Concevoir l’échantillonnage en fonction des risques et de la finalité
Définissez des règles différentes pour les opérations ordinaires, les erreurs récurrentes, les incidents à plus fort impact et les tests contrôlés. Aucun taux d’échantillonnage ne convient à toutes les équipes : la décision doit tenir compte du volume, de la capacité à mener une enquête à partir d’un échantillon et des conséquences de l’omission d’événements pertinents.
Pour le trafic normal, envisagez une journalisation limitée aux métadonnées. En cas d’erreurs, une collecte déclenchée par une condition précise et limitée peut être plus utile qu’un allongement de la durée de conservation de l’ensemble du trafic. Pour les tests contrôlés, utilisez des cas autorisés et des données de test lorsque cela est possible. En cas d’incident, déterminez qui peut élargir temporairement la collecte, quels champs seront ajoutés et quand cet élargissement sera réexaminé.
- Précisez par écrit la population, le critère de sélection, les champs collectés et la période d’application.
- Définissez la condition déclenchant un échantillonnage élargi et la personne habilitée à l’approuver.
- Ne procédez à l’échantillonnage et à la collecte du contenu que si cela est nécessaire à la finalité définie et autorisé par les règles applicables.
Éviter les conclusions biaisées
Un échantillon peut aider au diagnostic, mais ne représente pas nécessairement l’ensemble du trafic. Si davantage d’événements en erreur que de livraisons normales sont consignés, ou si certaines destinations, plages horaires ou routes sont exclues, les observations peuvent fausser l’interprétation.
Documentez le dénominateur et la méthode de sélection : le nombre d’événements susceptibles d’entrer dans la population, ceux qui ont été inclus et ceux qui ont été exclus. Cela permet de distinguer un signal observé dans les journaux d’une conclusion portant sur l’ensemble du trafic. Ne présentez pas un échantillon opérationnel comme une mesure complète de la qualité ou de la livraison.
- Conservez des critères de sélection reproductibles et consignez leurs modifications.
- Vérifiez si l’échantillon couvre les catégories pertinentes pour l’incident, sans supposer qu’un petit échantillon les représente.
- Distinguez les résultats des tests internes de toute affirmation concernant les performances commerciales ou la réception finale.
Réduire l’exposition grâce aux contrôles d’accès et à la séparation
Les contrôles doivent correspondre aux fonctions qui nécessitent de consulter les journaux. Une équipe chargée de diagnostiquer les erreurs de transport n’a pas forcément besoin d’accéder au contenu des messages ; une revue de la protection de la vie privée peut nécessiter des informations différentes de celles requises pour une tâche opérationnelle courante.
Envisagez de séparer les journaux techniques des données plus directement identifiantes et de limiter la corrélation entre systèmes aux utilisateurs autorisés. Examinez aussi les copies, les exportations et les tickets : les contrôles du système principal ne protègent pas automatiquement les copies créées au cours d’une enquête.
- Définissez les rôles autorisés, les motifs d’accès et une procédure d’attribution et de retrait des autorisations.
- Limitez les exportations et évitez de dupliquer des traces complètes dans les outils d’assistance.
- Vérifiez comment les accès sont consignés et qui peut autoriser les consultations exceptionnelles.
Définir la conservation selon la finalité et l’événement, pas par habitude
Établissez des durées de conservation par catégorie de données et par finalité, puis définissez l’événement qui déclenche le décompte : par exemple, la création d’une trace ou la clôture d’une enquête. N’adoptez pas de durée générique sans vérifier les besoins opérationnels et les obligations applicables à votre organisation et à votre juridiction.
Prévoyez une procédure de suppression couvrant les systèmes principaux et les copies sous le contrôle de l’organisation. En cas d’exception liée à une enquête, consignez qui l’a autorisée, pourquoi elle est nécessaire, quelles données elle couvre et quand elle doit être réexaminée. Une exception temporaire doit avoir une issue définie et ne pas devenir, par inertie, une conservation indéfinie.
- Attribuez à chaque ensemble de journaux une finalité, une catégorie, une durée approuvée, un responsable et un mécanisme de suppression.
- Planifiez la revue des exceptions en cours et consignez la décision de les clôturer, de les renouveler ou de supprimer les données.
- Coordonnez la politique avec les équipes chargées de la protection de la vie privée, de la sécurité et des opérations, ainsi qu’avec les conseillers juridiques, avant sa mise en œuvre.
Préserver les éléments de preuve pendant un incident sans les conserver indéfiniment
Lorsqu’un incident exige de conserver des éléments de preuve supplémentaires, définissez une mesure limitée : identifiez le cas, sélectionnez les journaux pertinents, restreignez l’accès et désignez un responsable. Préservez ce qui est nécessaire à l’enquête et évitez d’étendre la collecte à du trafic sans rapport avec celle-ci, sauf raison documentée.
À la clôture de l’enquête, réexaminez l’exception et appliquez la décision approuvée : supprimez les données qui ne sont plus nécessaires ou justifiez formellement toute prolongation. La consignation de cette décision aide à démontrer que la conservation exceptionnelle a été réexaminée et n’a pas simplement été oubliée.
- Notez le motif, le périmètre, la personne ayant approuvé la mesure, le responsable et la date de révision.
- Vérifiez si des copies du dossier subsistent dans des outils auxiliaires.
- Clôturez l’exception en décidant explicitement de supprimer les données ou de procéder à une nouvelle révision dûment justifiée.
Questions fréquentes
Quels champs toute trace de SMS A2P doit-elle inclure ?
Les informations disponibles ne permettent pas de définir un schéma universel. Choisissez les champs en fonction de la finalité et des composants de votre système ; vérifiez les données produites par chaque interface et évitez de conserver des champs qui ne contribuent pas à résoudre un problème défini.
Faut-il conserver le contenu de chaque SMS ?
Les informations disponibles ne permettent pas d’établir une règle universelle. Évaluez si le contenu est nécessaire à une finalité précise, envisagez des solutions moins intrusives et vérifiez les obligations applicables avant de le consigner.
Combien de temps faut-il conserver les traces ?
Il n’existe pas de durée unique adaptée à toutes les organisations. Définissez des durées par finalité et par catégorie, précisez le point de départ du décompte et validez votre décision avec les équipes responsables et les conseillers juridiques.
La pseudonymisation élimine-t-elle les risques pour la vie privée ?
Pas nécessairement. Un identifiant pseudonymisé peut toujours être relié à une personne au moyen d’informations supplémentaires. Maintenez des contrôles d’accès, des limites d’utilisation et une règle de conservation.
Un état de livraison confirme-t-il que le destinataire a reçu le SMS ?
Pas à lui seul. Distinguez l’état communiqué par le système de messagerie d’une vérification indépendante de la réception sur l’appareil, et documentez les limites de chaque source.
Sources consultées
- Protección de datos en la UE: principios y derechosComisión Europea
- Recomendaciones UIT-T de la serie E.164Unión Internacional de Telecomunicaciones
- Especificaciones técnicas 3GPP3GPP
- Recursos técnicos de redes móvilesGSMA