Trazas técnicas A2P SMS: muestreo y retención con minimización de datos
Una guía operativa para decidir qué registrar, cómo muestrear por riesgo y cómo limitar el acceso y la conservación al investigar incidencias de SMS A2P.
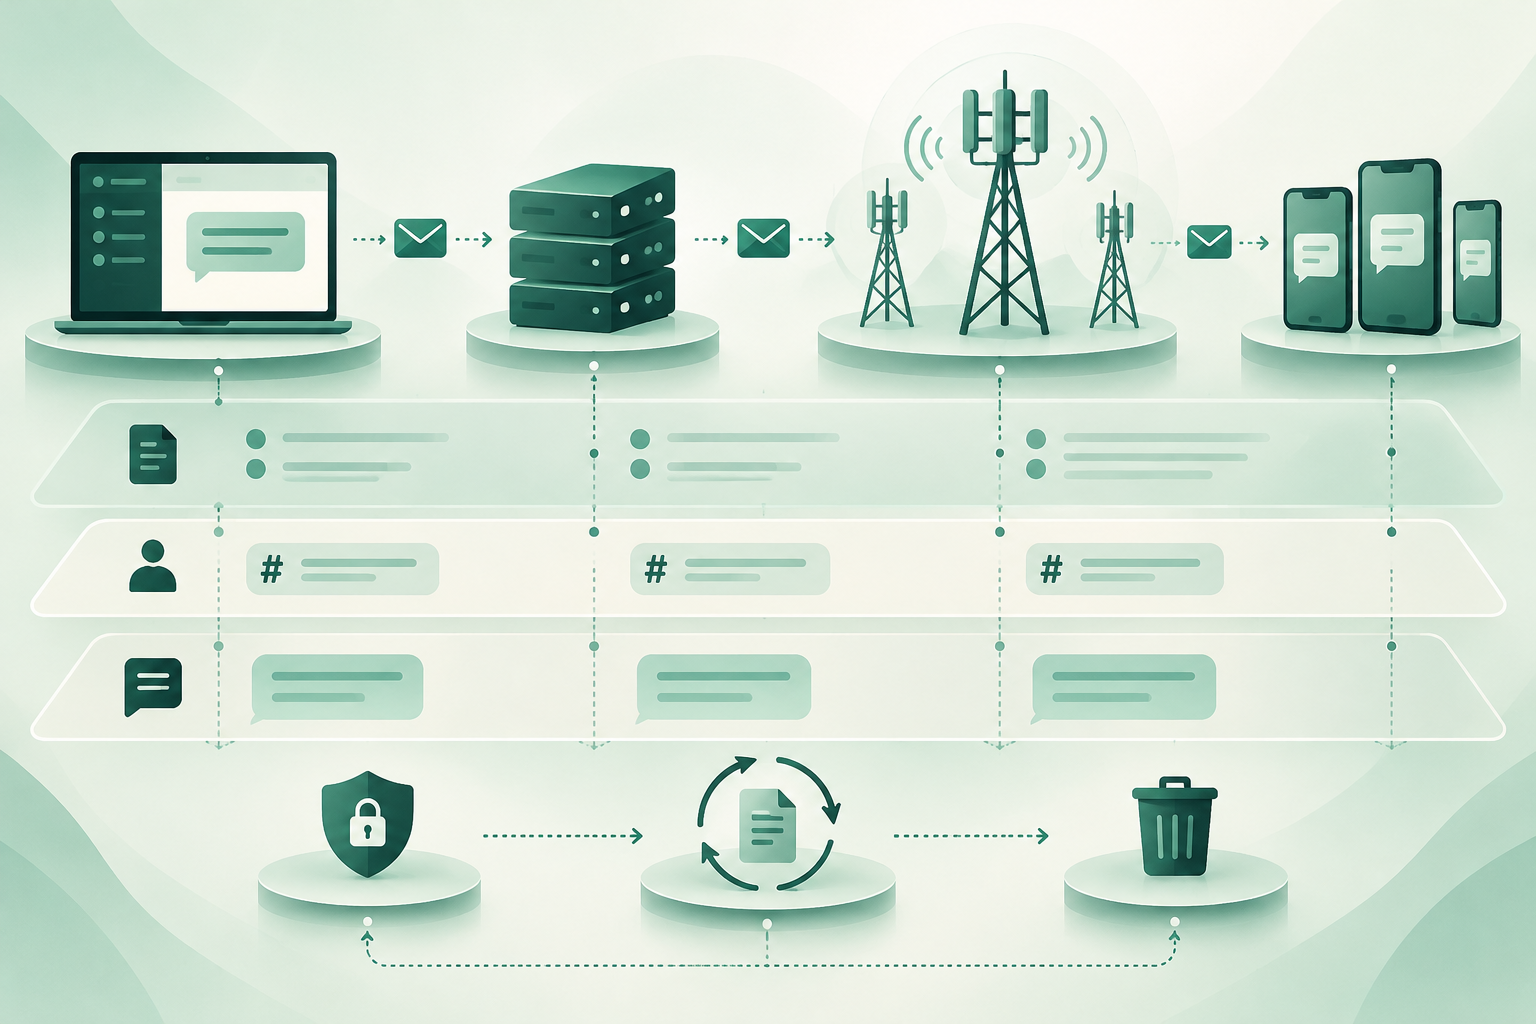
Una traza útil también puede acumular información sensible
Las trazas ayudan a reconstruir qué ocurrió en una operación de mensajería: por ejemplo, comparar los eventos registrados, sus marcas temporales, los estados comunicados y la ruta utilizada. Esa utilidad no justifica guardar todos los datos disponibles ni conservarlos indefinidamente.
No existe aquí una regla universal para qué campos registrar, qué porcentaje muestrear o cuánto tiempo conservarlos. Las necesidades técnicas dependen del sistema y del tipo de incidencia; las obligaciones aplicables dependen del contexto y deben revisarse con los responsables de privacidad y asesoría legal.
- Trate el registro como una decisión de diseño: defina una finalidad antes de recoger datos.
- Separe los datos necesarios para diagnosticar de los que solo aportan comodidad o contexto accesorio.
- Documente los límites del registro y las incertidumbres de los estados de entrega.
Inventariar campos antes de activar registros
Empiece por enumerar los campos que cada componente puede producir y quién los genera. La lista puede incluir identificadores de transacción, marcas temporales, estado informado, código o texto de error, metadatos de ruta y datos del destinatario. El contenido del mensaje debe considerarse por separado, no como un campo técnico más.
No asuma que todos los campos están disponibles, tienen el mismo significado entre sistemas o son necesarios para cada diagnóstico. Verifique qué registra realmente cada interfaz y cómo se relacionan los identificadores a través de la cadena. Una respuesta de estado registrada no equivale por sí sola a una verificación independiente de recepción en el dispositivo.
- Para cada campo, anote su origen, finalidad, formato, sensibilidad y sistemas donde queda almacenado.
- Compruebe la semántica de estados y errores con la documentación técnica aplicable a su integración.
- Registre las diferencias horarias y las reglas de correlación que puedan afectar la reconstrucción de eventos.
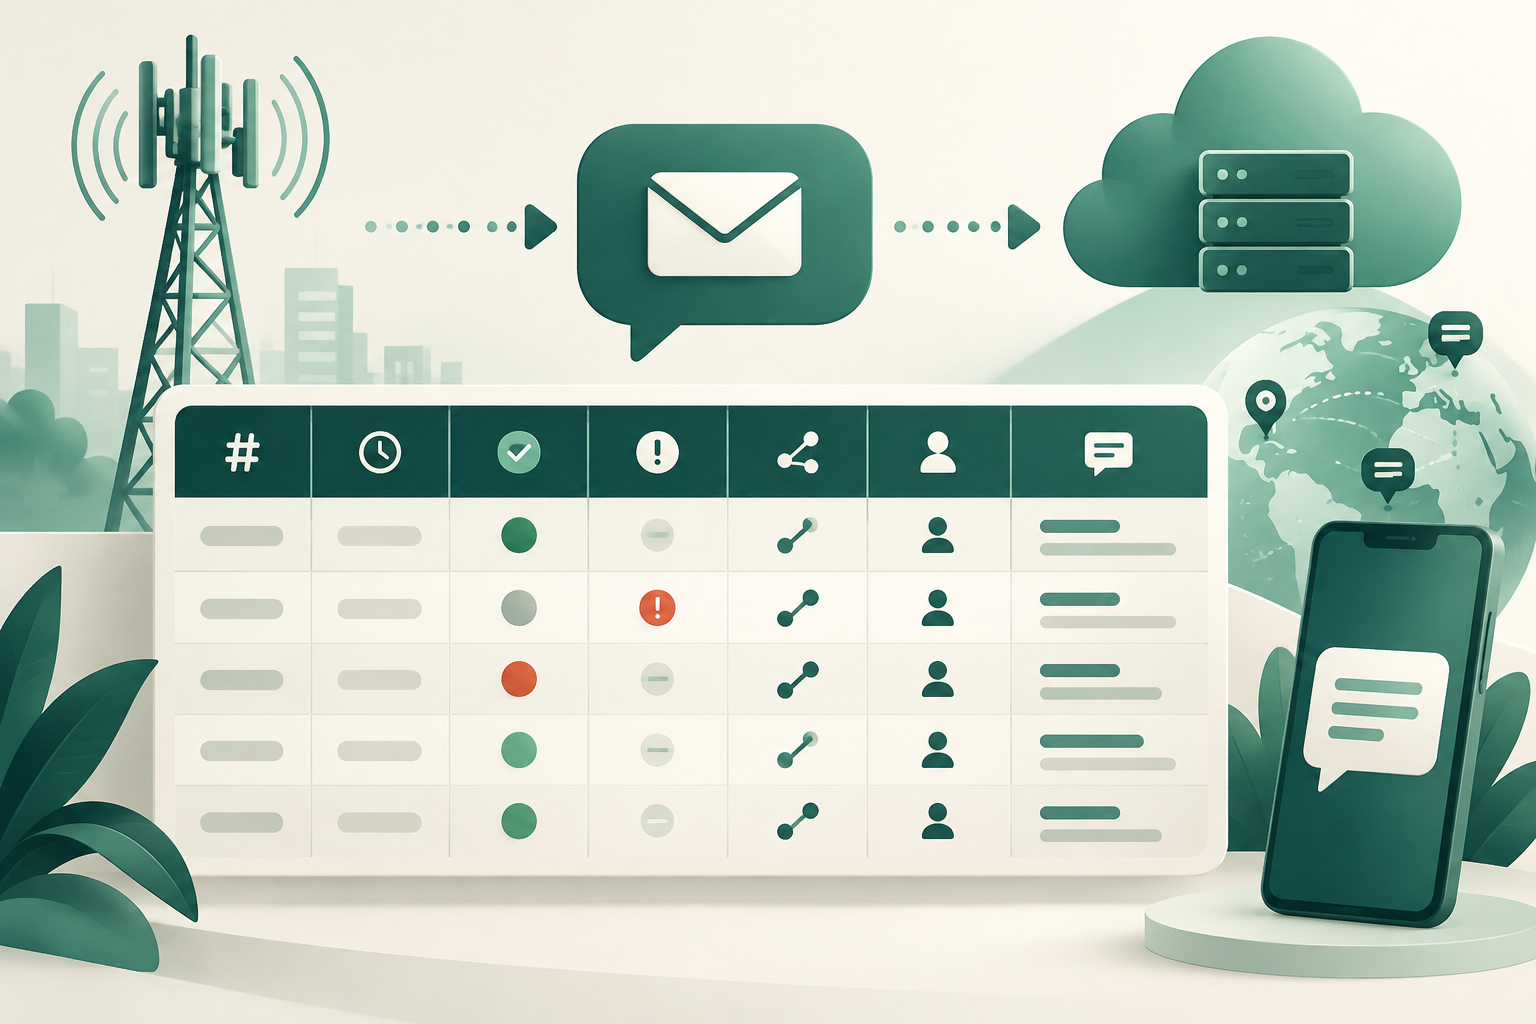
Separar diagnóstico, datos personales y contenido
Clasifique cada campo por función y exposición. Un identificador interno puede facilitar la correlación, pero no debe darse por anónimo sin evaluar si puede vincularse con una persona o con otros registros. Un número de destino puede ser necesario en ciertos casos, pero también puede identificar a una persona. El contenido puede revelar información adicional y suele requerir una decisión explícita sobre si hace falta registrarlo.
Cuando sea viable para la finalidad, evalúe alternativas que reduzcan exposición: registrar metadatos en lugar del contenido, limitar la visibilidad del destino o usar identificadores seudonimizados. La seudonimización no convierte automáticamente los datos en anónimos ni elimina la necesidad de controlar su acceso y conservación.
- Pregunte qué fallo no podría investigarse sin cada campo y documente la respuesta.
- Evite copiar contenido a registros generales, paneles o tickets si no es necesario para el caso.
- Si una investigación requiere contenido o datos más identificables, limite esa captura al caso y a las personas autorizadas.
Diseñar el muestreo según riesgo y finalidad
Defina reglas diferentes para operación ordinaria, errores recurrentes, incidentes de mayor impacto y pruebas controladas. No hay una tasa de muestreo que sirva para todos los equipos: una decisión debe considerar el volumen, la capacidad de investigar con una muestra y el impacto de omitir eventos relevantes.
Para el tráfico normal, valore un registro limitado de metadatos. Para errores, puede ser más útil activar una captura acotada por condición que aumentar la retención de todo el tráfico. Para pruebas controladas, use casos autorizados y datos de prueba cuando sea posible. Ante incidentes, establezca quién puede ampliar temporalmente la captura, qué campos se añaden y cuándo se revisará esa ampliación.
- Especifique por escrito población, criterio de selección, campos capturados y periodo de aplicación.
- Defina qué condición activa una muestra ampliada y quién puede aprobarla.
- Aplique el muestreo y la captura de contenido solo cuando sean necesarios para la finalidad definida y estén permitidos por las reglas aplicables.
Evitar conclusiones sesgadas
Una muestra puede ayudar a diagnosticar, pero no representa necesariamente todo el tráfico. Si se registran más eventos con error que entregas normales, o se excluyen ciertos destinos, horarios o rutas, las observaciones pueden distorsionar la interpretación.
Documente el denominador y el método de selección: cuántos eventos podían entrar en la población, qué eventos se incluyeron y qué quedó fuera. Esto permite distinguir una señal observada en los registros de una conclusión sobre el conjunto del tráfico. No presente una muestra operativa como una medición completa de calidad o entrega.
- Conserve criterios de selección reproducibles y anote sus cambios.
- Revise si la muestra cubre las categorías relevantes para la incidencia, sin asumir que una muestra pequeña las representa.
- Separe los resultados de pruebas internas de cualquier afirmación sobre desempeño comercial o recepción final.
Reducir exposición mediante controles de acceso y separación
Los controles deben corresponder a las funciones que necesitan consultar los registros. Un equipo que diagnostica errores de transporte puede no necesitar acceso al contenido del mensaje; una revisión de privacidad puede necesitar información distinta de la que requiere una tarea de operación rutinaria.
Considere separar los registros técnicos de los datos más identificables y limitar la correlación entre sistemas a usuarios autorizados. Revise también las copias, exportaciones y tickets: los controles del sistema principal no protegen automáticamente las copias que se crean durante una investigación.
- Defina funciones autorizadas, motivos de acceso y un proceso para conceder y retirar permisos.
- Limite las exportaciones y evite duplicar trazas completas en herramientas de soporte.
- Revise cómo se registra el acceso y quién puede aprobar consultas excepcionales.
Retención por finalidad y evento, no por costumbre
Establezca plazos por categoría de datos y finalidad, y defina qué evento inicia el cómputo: por ejemplo, la creación de una traza o el cierre de una investigación. No adopte un plazo genérico sin comprobar las necesidades operativas y las obligaciones que correspondan a su organización y jurisdicción.
Incluya un proceso de borrado que cubra los sistemas principales y las copias bajo control de la organización. Si hay una excepción de investigación, registre quién la autorizó, por qué se necesita, qué datos abarca y cuándo debe revisarse. Una excepción temporal debe tener una salida definida, no convertirse en conservación indefinida por inercia.
- Asigne finalidad, categoría, plazo aprobado, responsable y mecanismo de borrado a cada conjunto de registros.
- Programe una revisión de excepciones abiertas y documente la decisión de cerrar, renovar o borrar.
- Coordine la política con privacidad, seguridad, operaciones y asesoría legal antes de aplicarla.
Preservar evidencia durante una incidencia sin perpetuarla
Cuando un incidente requiera conservar evidencia adicional, convierta la medida en una acción acotada: identifique el caso, seleccione los registros pertinentes, restrinja el acceso y asigne una persona responsable. Preserve lo necesario para la investigación y evite ampliar la captura a tráfico no relacionado sin una razón documentada.
Al cerrar la investigación, revise la excepción y ejecute la decisión aprobada: borrar los datos que ya no se necesitan o justificar formalmente cualquier continuidad. El registro de esa decisión ayuda a demostrar que la conservación excepcional fue revisada, no simplemente olvidada.
- Anote motivo, alcance, aprobador, responsable y fecha de revisión.
- Revise si las copias del caso siguen existiendo en herramientas auxiliares.
- Cierre la excepción con una decisión explícita de borrado o una nueva revisión justificada.
Preguntas frecuentes
¿Qué campos debe incluir toda traza A2P SMS?
No hay un esquema universal respaldado aquí. Defina los campos según la finalidad y los componentes de su sistema; verifique qué datos produce cada interfaz y evite conservar campos que no ayuden a resolver un problema definido.
¿Se debe guardar el contenido de cada SMS?
No puede establecerse una regla universal a partir de la información disponible. Evalúe si el contenido es necesario para una finalidad concreta, considere alternativas menos intrusivas y revise las obligaciones aplicables antes de registrarlo.
¿Cuánto tiempo se deben conservar las trazas?
No hay un plazo único apropiado para todas las organizaciones. Defina plazos por finalidad y categoría, establezca cuándo empieza el cómputo y valide la decisión con los equipos responsables y asesoría legal.
¿La seudonimización elimina el riesgo de privacidad?
No necesariamente. Un identificador seudonimizado aún puede vincularse con una persona mediante información adicional. Mantenga controles de acceso, límites de uso y una regla de conservación.
¿Un estado de entrega confirma que el destinatario recibió el SMS?
No por sí solo. Distinga el estado comunicado por el sistema de mensajería de una verificación independiente de recepción en el dispositivo; documente las limitaciones de cada fuente.
Fuentes consultadas
- Protección de datos en la UE: principios y derechosComisión Europea
- Recomendaciones UIT-T de la serie E.164Unión Internacional de Telecomunicaciones
- Especificaciones técnicas 3GPP3GPP
- Recursos técnicos de redes móvilesGSMA