Webhook di stato SMS: sicurezza, affidabilità e tracciabilità
Una guida alla progettazione per ricevere callback di stato SMS con controlli prudenti, elaborazione asincrona e registri che distinguano l’evento ricevuto dalla consegna effettivamente verificata.
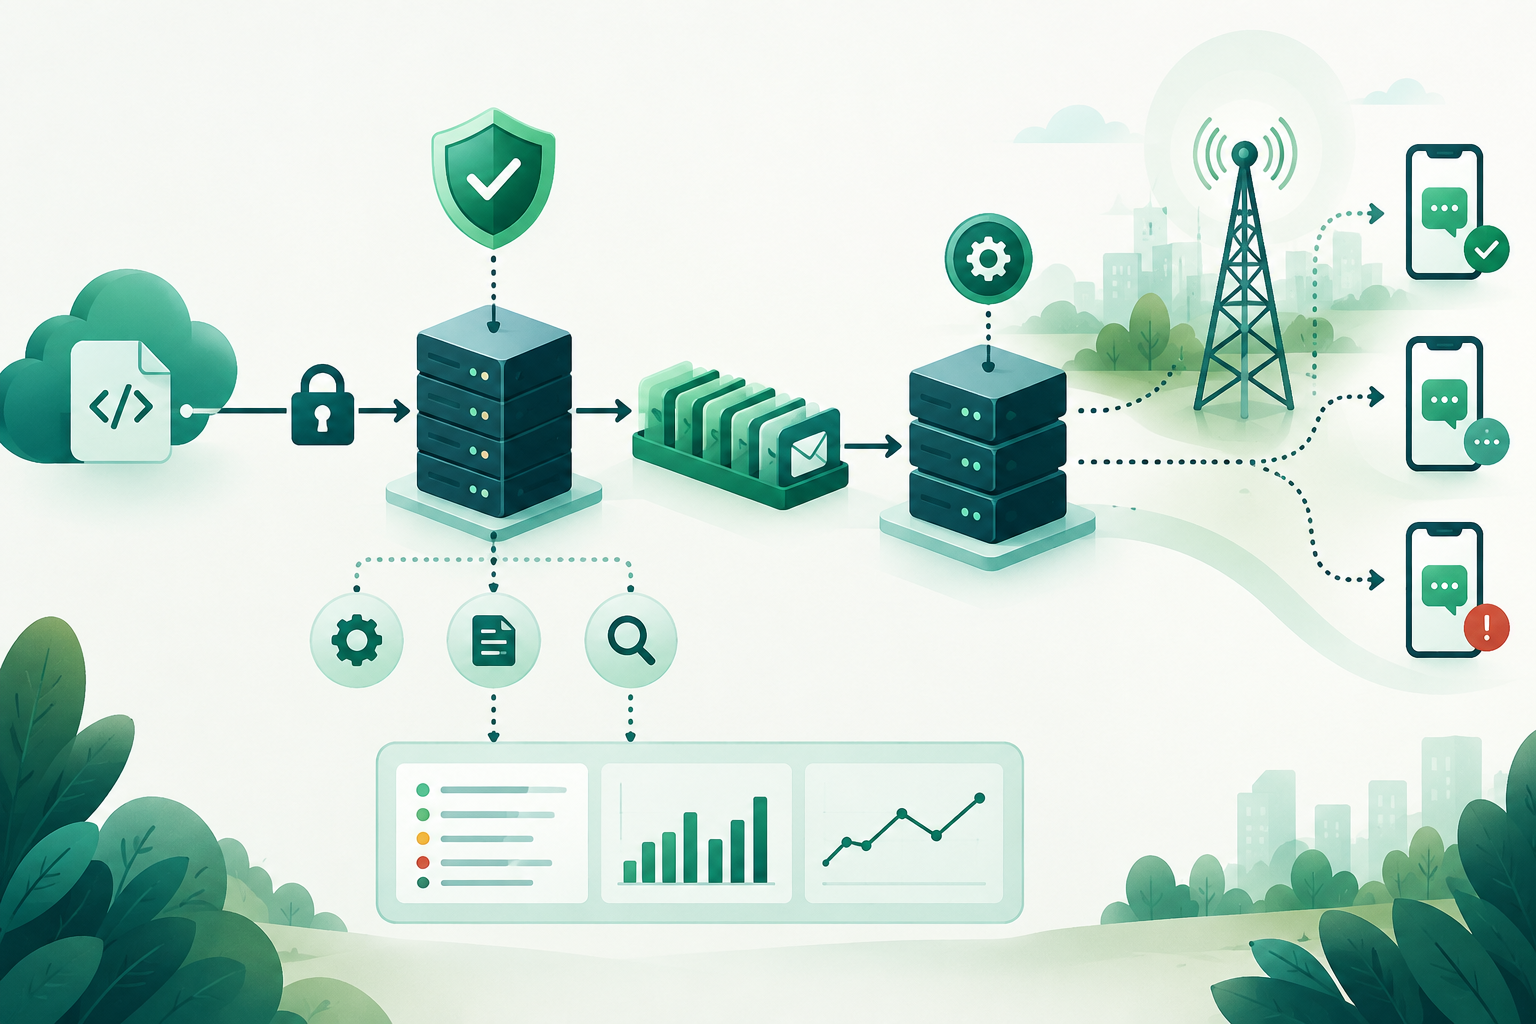
Cosa comunica un webhook di stato SMS e cosa non dimostra
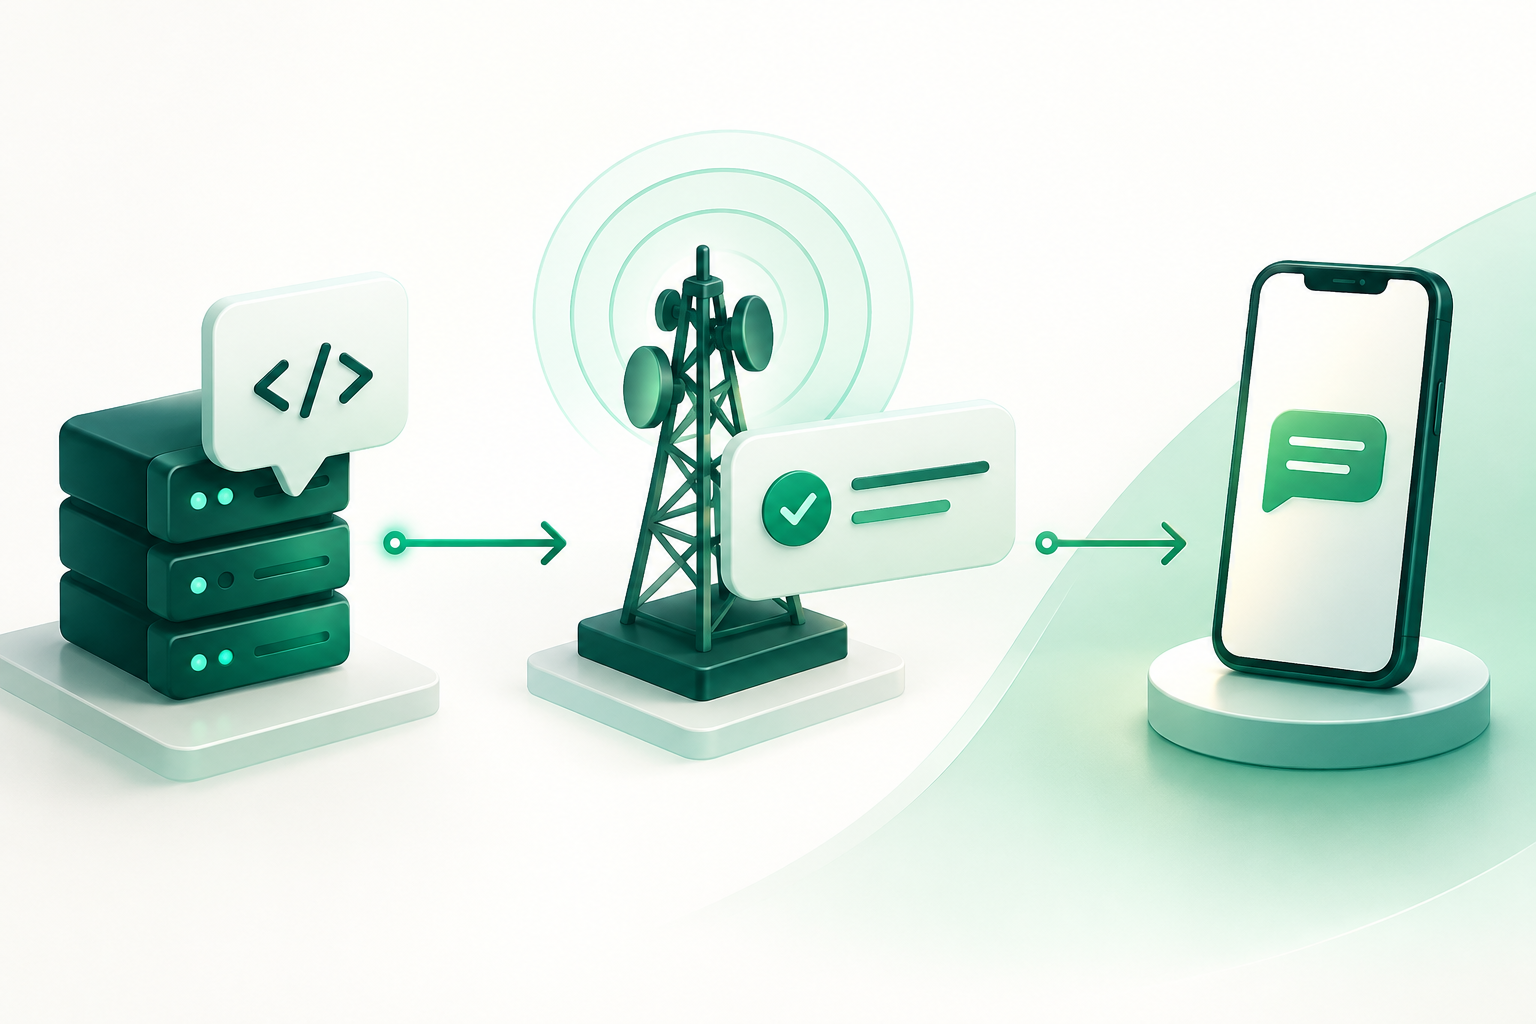
Un webhook è un meccanismo con cui un sistema invia automaticamente eventi a un altro. In un’integrazione SMS, il fornitore può comunicare stati relativi ai messaggi, ma l’evento esatto, i suoi campi e il suo significato dipendono dalla documentazione e dal contratto del fornitore. Le informazioni tecniche disponibili non attestano l’esistenza di uno schema comune di stati SMS valido per tutti i fornitori.
Questa guida offre principi di progettazione, non una specifica di un fornitore. Come riferimento generale sui webhook, la documentazione di emBlue ne descrive l’uso per ricevere automaticamente eventi di comunicazione nei propri sistemi; tali informazioni non documentano gli stati SMS né il comportamento di uno specifico fornitore SMS. Consulta sempre la documentazione ufficiale del fornitore con cui hai integrato il servizio.
È opportuno distinguere tre fatti: che il callback sia arrivato al tuo endpoint, che il fornitore abbia comunicato uno stato e che esistano prove indipendenti della ricezione sul dispositivo. Registrare il primo fatto non dimostra il secondo; uno stato comunicato, a sua volta, non dimostra da solo il terzo. Mantieni questa distinzione nei report e nella logica di business.
- Documenta il significato di ciascuno stato secondo la definizione ufficiale del fornitore.
- Registra la provenienza del dato ed evita di etichettare come «verificata» una consegna che risulta solo comunicata dal fornitore.
- Se non puoi confermare la ricezione sul dispositivo, esplicita l’incertezza invece di dedurne una garanzia.
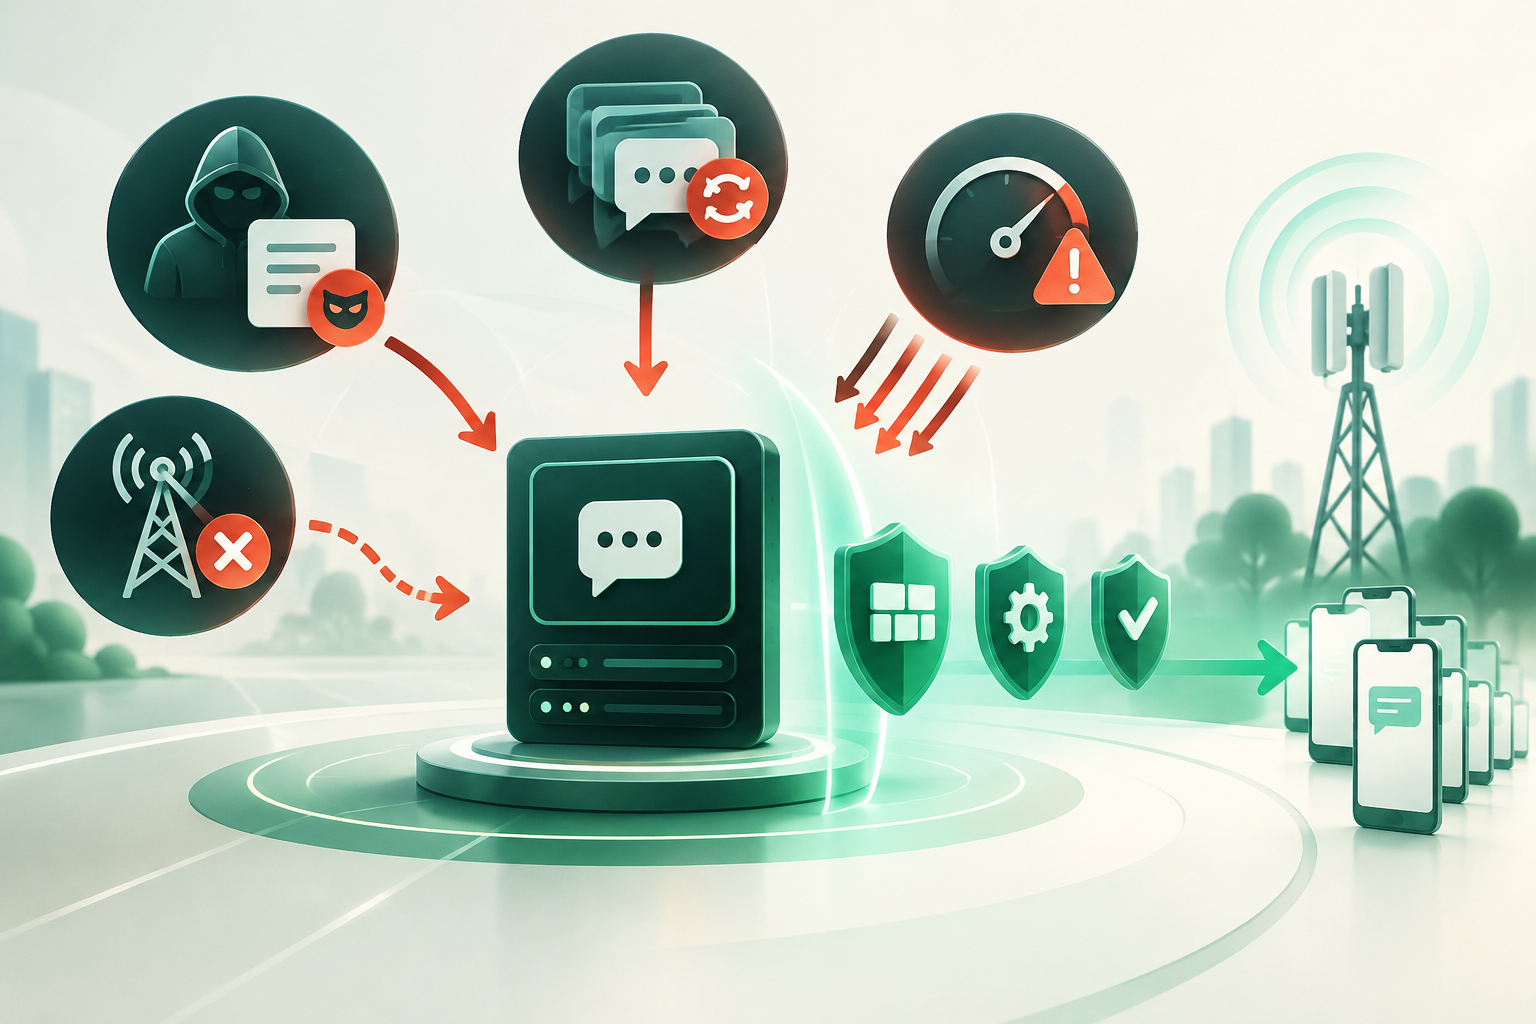
Modello delle minacce: falsificazione, ripetizione, sovraccarico e perdita
Un endpoint di callback esposto a Internet può ricevere richieste inattese, eventi ripetuti o un volume superiore alla propria capacità. Può anche smettere di ricevere eventi a causa di problemi di rete o del sistema mittente. Le informazioni disponibili non consentono di attribuire a tutti i fornitori una politica comune di autenticazione, limiti, nuovi tentativi o conservazione dei dati; verifica ogni aspetto nella documentazione ufficiale e nel contratto d’integrazione.
Progetta controlli per rilevare le richieste non valide e proteggere la disponibilità, ma non considerare autentico un evento solo perché proviene da un indirizzo IP noto. Gli indirizzi e gli intervalli possono cambiare e sono un controllo utile solo quando il fornitore documenta come mantenerli aggiornati.
- Individua il meccanismo documentato che consente di autenticare o convalidare la richiesta.
- Prima di stabilire le soglie, verifica i limiti di dimensione e frequenza, i timeout e la politica dei nuovi tentativi.
- Imposta avvisi per picchi di traffico, errori di convalida e periodi senza gli eventi attesi.
Convalidare origine e autenticità senza presupporre funzionalità
L’autenticazione deve essere adeguata a ciò che il fornitore offre e documenta realmente. Se mette a disposizione un meccanismo verificabile, come una firma o una credenziale per i callback, segui le sue specifiche e proteggi i segreti. Non si deve affermare che esistano una firma, un elenco IP affidabile o un formato di autenticazione universale per i webhook SMS.
Se il fornitore non documenta un metodo sufficiente per convalidare l’origine, chiedi chiarimenti prima di considerare affidabili gli eventi. Limita l’endpoint alla funzione di ricezione e non inserire credenziali sensibili nell’URL.
L’endpoint deve usare HTTPS per proteggere i dati in transito. HTTPS, da solo, non autentica il mittente: convalida anche la richiesta secondo il meccanismo documentato dal fornitore.
- Verifica nella documentazione ufficiale quali dati di autenticazione vengono inviati e come devono essere convalidati.
- Applica la convalida IP solo se il fornitore pubblica il metodo e gli intervalli aggiornati, e definisci come mantenerli aggiornati.
- Rifiuta le richieste che non rispettano il meccanismo concordato e registra il motivo senza memorizzare segreti.
- Usa HTTPS per l’endpoint; non considerarlo una prova dell’identità del mittente.
Ricezione robusta: convalidare e rispondere senza bloccare l’elaborazione
Separa la ricezione dal lavoro successivo. L’endpoint può convalidare il formato e i campi necessari, salvare l’evento in modo durevole e inserirlo in una coda, affinché altri processi aggiornino gli stati o generino avvisi. La risposta deve essere rapida, ma il codice di successo e il tempo massimo accettati dipendono dal contratto del fornitore: verificali prima di implementarli.
Convalida il tipo di contenuto, lo schema e i campi obbligatori documentati. Applica limiti di dimensione e frequenza coerenti con il contratto e la tua capacità. Non inventare limiti universali: le informazioni tecniche disponibili non stabiliscono dimensioni massime o frequenze comuni per i callback SMS.
- Controlla la struttura e i valori ammessi secondo le specifiche del fornitore.
- Salva l’evento originale o una sua rappresentazione sicura prima di confermarne la ricezione.
- Affida l’elaborazione più impegnativa a una coda e monitora errori, accumulo e anzianità dei messaggi.
- Adatta codici di risposta, timeout e limiti a quanto documentato; verifica come risponde il mittente in ciascun caso.
Idempotenza e deduplicazione con gli identificatori disponibili
Lo stesso evento può comparire più di una volta, a causa di nuovi tentativi o di altre condizioni di consegna, ma non si può presumere che tutti i fornitori ripetano gli eventi o che includano un identificatore univoco a livello globale. Esamina lo schema ufficiale per sapere quali identificatori sono disponibili, a quale ambito si riferiscono e quali garanzie offrono.
Se è documentato un identificatore dell’evento, usalo come parte di una chiave di deduplicazione entro l’ambito specificato dal fornitore. Se non è disponibile, un’impronta costruita a partire da campi stabili può essere utile, ma non dimostra che due record siano identici e non sostituisce una garanzia del fornitore. Conserva l’evento ricevuto e registra quando la decisione di deduplicare è euristica.
- Non usare un identificatore di messaggio come identificatore dell’evento senza averne verificato la semantica.
- Fai in modo che gli aggiornamenti di stato ripetuti siano sicuri e non duplichino gli effetti collaterali.
- Registra la chiave usata e il motivo per cui un evento è stato accettato, contrassegnato come ripetuto o lasciato in attesa di revisione.
Eventi duplicati, tardivi o fuori ordine
Non dare per scontato che gli eventi arrivino una sola volta o nell’ordine in cui si sono verificati. La documentazione disponibile non attesta garanzie generali sull’ordine dei webhook SMS. Conserva ogni evento con l’ora di ricezione e, quando il fornitore la include, con la marca temporale dell’evento; non confondere i due valori.
Definisci regole esplicite per determinare lo stato effettivo. Per esempio, documenta quali transizioni il tuo sistema accetta e come gestisce un evento tardivo che sembra contraddire uno successivo. Se la semantica degli stati non è chiara, conserva la sequenza osservata e contrassegna il risultato come incerto, invece di inventare un ordine definitivo.
- Memorizza la cronologia degli eventi, non solo l’ultimo valore sovrascritto.
- Separa l’ora indicata dal fornitore dall’ora in cui il sistema ha ricevuto il callback.
- Verifica duplicati, eventi tardivi e sequenze contraddittorie usando regole che possano essere riviste.
Nuovi tentativi e gestione degli errori
I nuovi tentativi possono avvenire nel sistema mittente o nel tuo, ma la loro esistenza, durata, frequenza e le condizioni che li attivano dipendono dal fornitore e dal contratto. Non dare per scontato che un callback non riuscito venga reinviato o che i tentativi siano illimitati. Verifica quali risposte HTTP sono considerate valide, per quanto tempo vengono effettuati i nuovi tentativi e cosa accade quando si esauriscono.
Nel tuo sistema, definisci una politica per gli errori temporanei e permanenti. Usa intervalli progressivi e limiti di tentativo adeguati alle tue esigenze operative, registra gli eventi che non è stato possibile elaborare e definisci una procedura di revisione o rielaborazione. Sono scelte progettuali del tuo sistema, non garanzie del mittente.
- Richiedi e registra la politica ufficiale dei nuovi tentativi del fornitore, compresi i casi in cui si esauriscono.
- Distingui gli errori di convalida, i problemi temporanei dell’infrastruttura e gli errori permanenti di elaborazione.
- Evita tentativi illimitati: stabilisci limiti, avvisi e una coda di revisione per i casi irrisolti.
- Assicurati che rielaborare un evento non duplichi le azioni di business.
Osservabilità e riconciliazione senza esagerare la verifica
Monitora lo stato del flusso con indicatori osservabili direttamente: callback ricevuti, rifiutati ed elaborati; ritardi tra ricezione ed elaborazione; eventi duplicati; errori ed elementi in sospeso. Interpreta qualsiasi confronto con gli stati dei messaggi tenendo conto dell’ambito dei registri e della semantica definita dal fornitore.
Se il fornitore offre una consultazione degli stati o un report degli eventi, verificane disponibilità, copertura e regole di conservazione nella documentazione ufficiale prima di progettare una procedura di riconciliazione. Le informazioni tecniche disponibili non confermano l’esistenza di un metodo di consultazione comune. Un confronto può evidenziare discrepanze, ma non dimostra da solo cosa sia accaduto sul dispositivo.
- Imposta avvisi per interruzioni della ricezione, accumulo nella coda, aumento degli errori ed eventi non elaborati.
- Confronta solo fonti con identificatori, periodi e significati compatibili.
- Etichetta ogni risultato in base alle prove: ricezione del callback, stato comunicato o verifica indipendente.
- Documenta quali discrepanze non puoi risolvere con i dati disponibili.
Domande frequenti
Un webhook con stato di consegna conferma che l’SMS è arrivato al telefono?
Non necessariamente. Conferma che il fornitore ha comunicato quello stato. Per affermare che il messaggio è stato ricevuto sul dispositivo serve una prova indipendente; non lo si deve dedurre dal solo callback.
Posso convalidare tutti i callback SMS usando un elenco di indirizzi IP?
Non come regola universale. Usa elenchi IP solo se il fornitore documenta gli intervalli, la loro validità e la procedura per aggiornarli. Verifica anche quale meccanismo di autenticità è supportato.
Quale identificatore devo usare per deduplicare gli eventi?
L’identificatore dell’evento documentato dal fornitore, se esiste e se ne è specificato l’ambito. Non presumere che l’identificatore del messaggio sia univoco per evento o a livello globale.
Cosa devo fare se non sono documentati i nuovi tentativi o l’ordine degli eventi?
Chiedi conferma al fornitore e progetta il sistema in modo da conservare la cronologia, rilevare i duplicati ed elaborare gli eventi in modo idempotente. Non basare garanzie operative su comportamenti non documentati.