Webhooks de estado SMS: seguridad, fiabilidad y trazabilidad
Una guía de diseño para recibir callbacks de estado SMS con controles prudentes, procesamiento asíncrono y registros que distingan entre el evento recibido y la entrega efectivamente verificada.
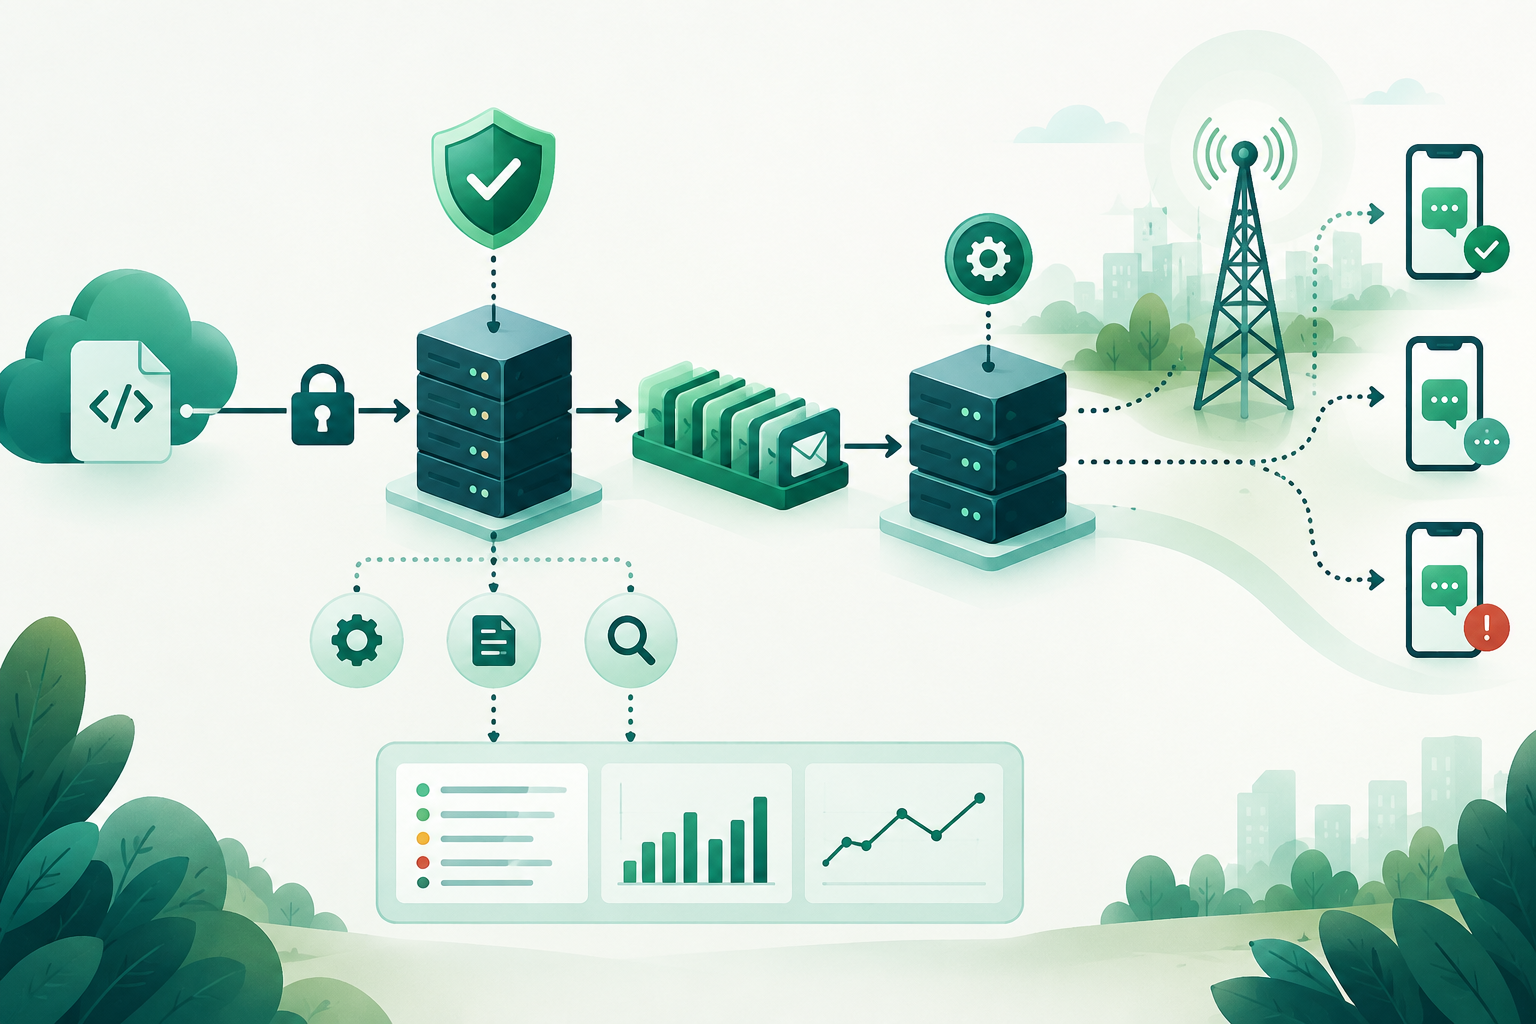
Qué comunica un webhook de estado SMS y qué no demuestra
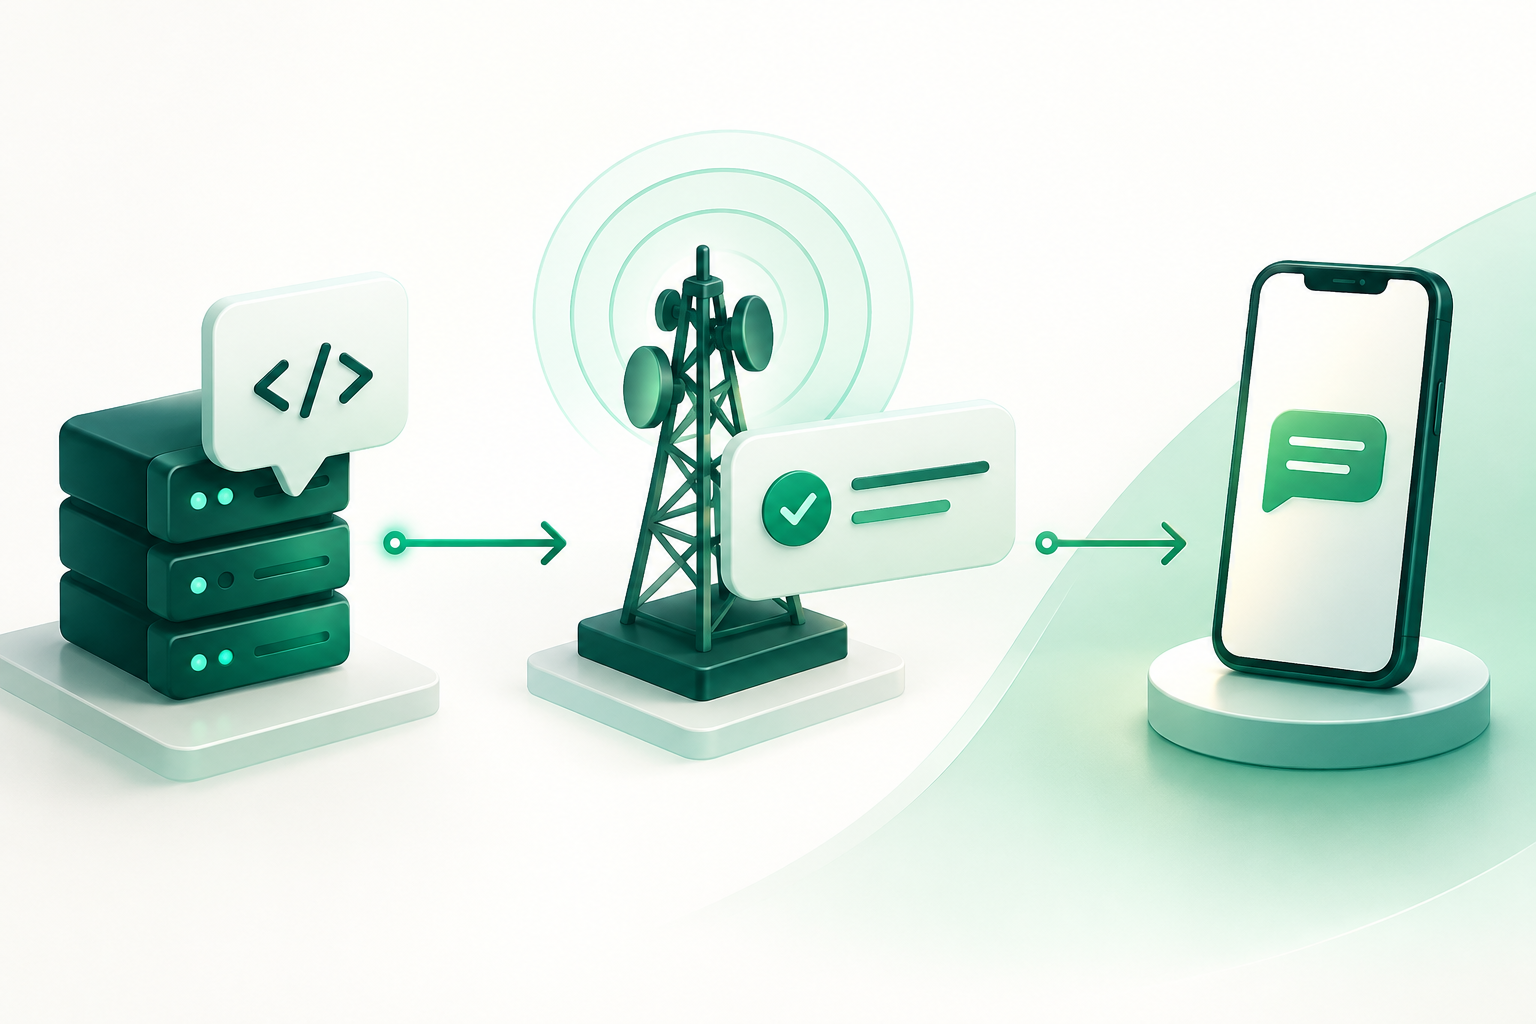
Un webhook es un mecanismo por el que un sistema envía automáticamente eventos a otro. En una integración SMS, el proveedor puede comunicar estados relacionados con los mensajes, pero el evento exacto, sus campos y su significado dependen de la documentación y el contrato de ese proveedor. La información técnica disponible no acredita un esquema común de estados SMS para todos los proveedores.
Esta guía ofrece principios de diseño, no una especificación de proveedor. Como referencia general sobre webhooks, la documentación de emBlue describe su uso para recibir automáticamente eventos de comunicaciones en sistemas propios; esa información no documenta estados SMS ni el comportamiento de un proveedor SMS concreto. Consulta siempre la documentación oficial del proveedor de tu integración.
Conviene distinguir tres hechos: que el callback llegó a tu endpoint, que el proveedor comunicó un estado y que existe evidencia independiente de recepción en el terminal. Registrar el primero no prueba el segundo; un estado comunicado tampoco demuestra por sí solo el tercero. Conserva esa distinción en los informes y en la lógica de negocio.
- Documenta qué significa cada estado según la definición oficial del proveedor.
- Registra el origen del dato y evita etiquetar como «verificada» una entrega que solo consta como comunicada por el proveedor.
- Cuando no puedas confirmar la recepción en el terminal, expresa esa incertidumbre en lugar de inferir una garantía.
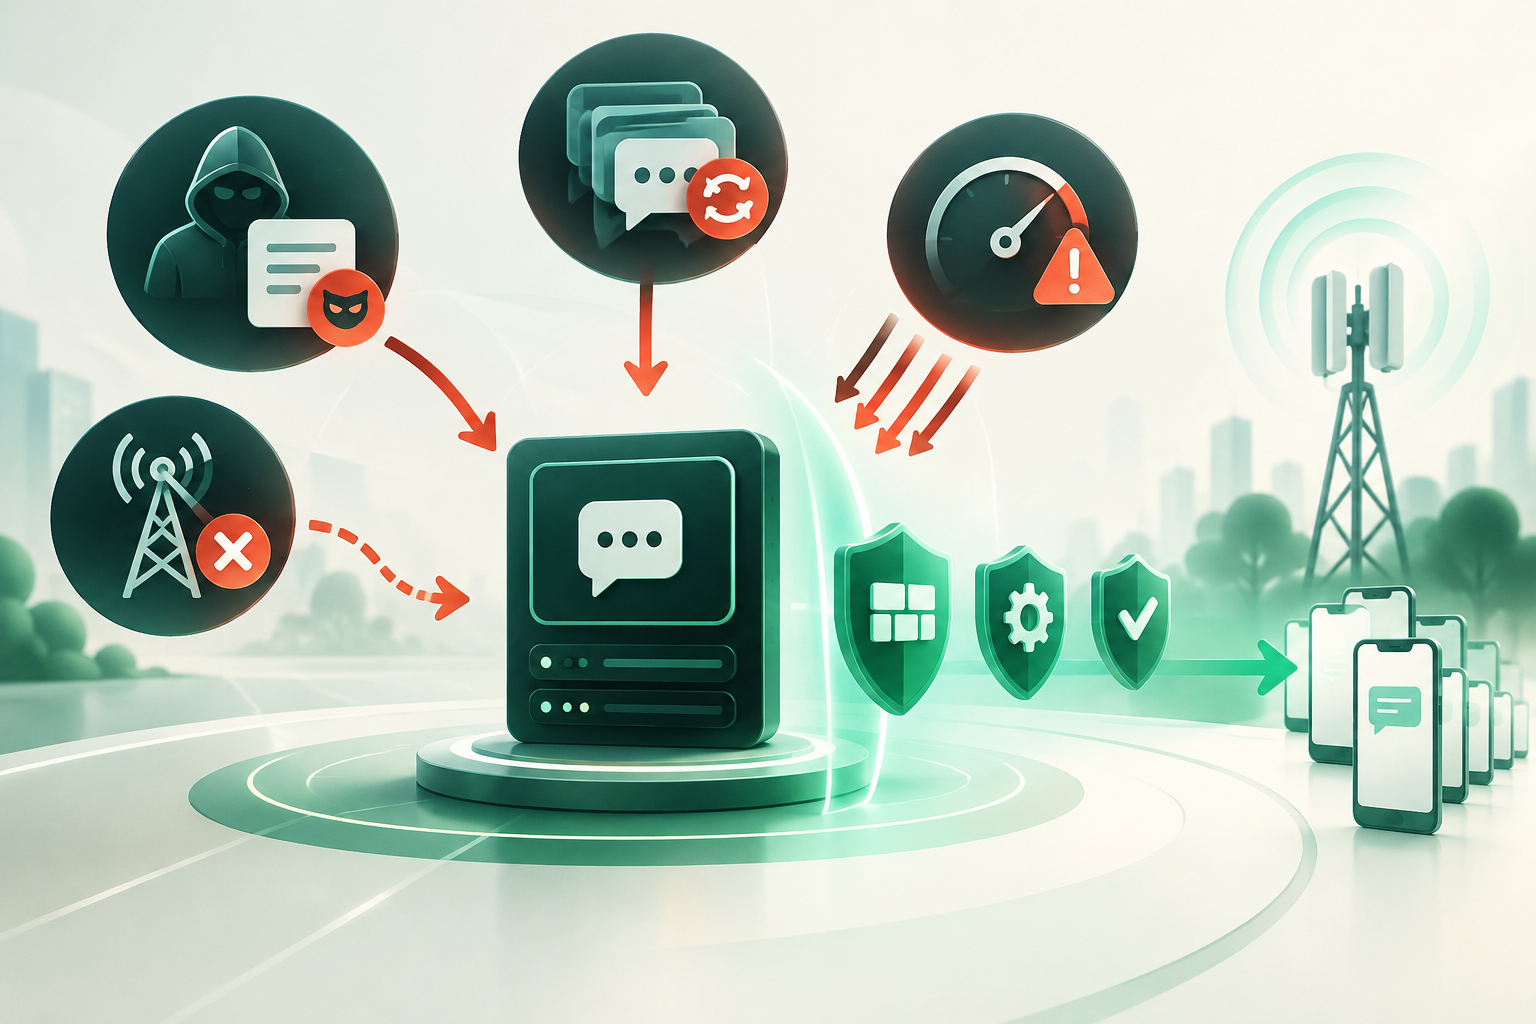
Modelo de amenazas: falsificación, repetición, saturación y pérdida
Un endpoint de callback expuesto a Internet puede recibir solicitudes no esperadas, eventos repetidos o un volumen que supere su capacidad. También puede dejar de recibir eventos por fallos de red o del sistema emisor. La evidencia disponible no permite atribuir a todos los proveedores una política común de autenticación, límites, reintentos o retención; verifica cada punto en la documentación oficial y en el contrato de integración.
Diseña controles para detectar solicitudes inválidas y proteger la disponibilidad, pero evita dar por auténtico un evento solo porque procede de una dirección IP conocida. Las direcciones y rangos pueden cambiar, y solo son un control útil cuando el proveedor documenta cómo mantenerlos.
- Identifica qué mecanismo documentado permite autenticar o validar la solicitud.
- Consulta los límites de tamaño y frecuencia, los tiempos de espera y la política de reintentos antes de fijar tus umbrales.
- Define alertas para picos de tráfico, errores de validación y periodos sin eventos esperados.
Validar el origen y la autenticidad sin asumir capacidades
La autenticación debe ajustarse a lo que el proveedor realmente ofrece y documenta. Si proporciona un mecanismo verificable, como una firma o credencial para callbacks, sigue su especificación y protege los secretos. No se debe afirmar que existe una firma, una lista de IP fiable o un formato de autenticación universal para webhooks SMS.
Si el proveedor no documenta un método suficiente para validar el origen, solicita aclaración antes de tratar los eventos como confiables. Mantén el endpoint limitado a la función de recepción y no incluyas credenciales sensibles en la URL.
El endpoint debe usar HTTPS para proteger los datos durante el tránsito. HTTPS, por sí solo, no autentica al emisor: valida también la solicitud mediante el mecanismo documentado por el proveedor.
- Confirma en documentación oficial qué datos de autenticación se envían y cómo se validan.
- Aplica validación de IP únicamente si el proveedor publica el método y los rangos vigentes, y define cómo actualizarlos.
- Rechaza solicitudes que no cumplan el mecanismo acordado y registra el motivo sin almacenar secretos.
- Usa HTTPS en el endpoint; no lo trates como prueba de la identidad del emisor.
Recepción robusta: validar y responder sin bloquear el procesamiento
Separa la recepción del trabajo posterior. El endpoint puede validar el formato y los campos necesarios, guardar el evento de forma durable y ponerlo en una cola para que otros procesos actualicen estados o generen alertas. La respuesta debe ser rápida, pero el código de éxito y el plazo aceptados dependen del contrato del proveedor: confírmalos antes de implementarlos.
Valida el tipo de contenido, el esquema y los campos obligatorios documentados. Aplica límites de tamaño y frecuencia acordes con el contrato y tu capacidad. No inventes límites universales: la información técnica disponible no establece tamaños máximos ni tasas comunes para callbacks SMS.
- Comprueba la estructura y los valores admitidos según la especificación del proveedor.
- Guarda el evento original o una representación segura antes de confirmar su recepción.
- Envía el procesamiento intensivo a una cola y controla errores, acumulación y antigüedad de mensajes.
- Ajusta los códigos de respuesta, los tiempos de espera y los límites a lo documentado; prueba cómo responde el emisor ante cada caso.
Idempotencia y deduplicación con los identificadores disponibles
Un mismo evento puede aparecer más de una vez, por reintentos u otras condiciones de entrega, pero no se puede asumir que todos los proveedores repitan eventos ni que incluyan un identificador globalmente único. Examina el esquema oficial para saber qué identificadores existen, cuál es su ámbito y qué garantías tienen.
Si hay un identificador de evento documentado, úsalo como parte de una clave de deduplicación dentro del ámbito que el proveedor especifique. Si no lo hay, una huella construida con campos estables puede ayudar, pero no prueba que dos registros sean idénticos ni sustituye una garantía del proveedor. Conserva el evento recibido y registra cuándo una decisión de deduplicación es heurística.
- No uses un identificador de mensaje como identificador de evento sin confirmar su semántica.
- Haz que las actualizaciones de estado repetidas sean seguras y no dupliquen efectos secundarios.
- Registra la clave utilizada y la razón por la que un evento se aceptó, se marcó como repetido o quedó pendiente de revisión.
Eventos duplicados, tardíos o fuera de orden
No presupongas que los eventos llegan una sola vez ni en el orden en que ocurrieron. La documentación disponible no acredita garantías generales de orden para webhooks SMS. Conserva cada evento con su hora de recepción y, cuando el proveedor la incluya, con la marca temporal del evento; no confundas ambas marcas.
Define reglas explícitas para derivar un estado efectivo. Por ejemplo, documenta qué transiciones acepta tu sistema y cómo trata un evento tardío que parece contradecir uno posterior. Si la semántica de estados no está clara, conserva la secuencia observada y marca el resultado como incierto en vez de inventar un orden definitivo.
- Almacena el historial de eventos, no solo el último valor sobrescrito.
- Separa la hora informada por el proveedor de la hora en que tu sistema recibió el callback.
- Prueba duplicados, eventos tardíos y secuencias contradictorias con reglas revisables.
Reintentos y tratamiento de fallos
Los reintentos pueden producirse en el emisor o en tu sistema, pero su existencia, duración, intervalos y condiciones dependen del proveedor y del contrato. No asumas que un callback fallido será reenviado ni que el reintento será indefinido. Verifica qué respuestas HTTP se consideran satisfactorias, durante cuánto tiempo se reintenta y qué ocurre al agotarse los intentos.
En tu lado, establece una política para errores temporales y permanentes. Usa esperas progresivas y límites de reintento adecuados a tu operación, registra los eventos que no pudieron procesarse y define un procedimiento de revisión o reproceso. Estas son decisiones de diseño de tu sistema, no garantías del emisor.
- Solicita y registra la política oficial de reintentos del proveedor, incluidos los casos de agotamiento.
- Distingue fallos de validación, errores temporales de infraestructura y fallos permanentes de procesamiento.
- Evita reintentos ilimitados; establece límites, alertas y una cola de revisión para los casos no resueltos.
- Asegura que reprocesar un evento no duplique acciones de negocio.
Observabilidad y reconciliación sin exagerar la verificación
Mide la salud del flujo con indicadores que puedas observar directamente: callbacks recibidos, rechazados y procesados; retrasos entre recepción y procesamiento; eventos duplicados; errores y elementos pendientes. Interpreta cualquier comparación con estados de mensajes teniendo en cuenta el alcance de los registros y la semántica definida por el proveedor.
Si el proveedor ofrece una consulta de estados o un informe de eventos, verifica su disponibilidad, cobertura y reglas de retención en documentación oficial antes de diseñar una reconciliación. La información técnica disponible no confirma que exista un método de consulta común. Una comparación puede señalar discrepancias, pero no demuestra por sí sola qué ocurrió en el terminal.
- Define alertas para caídas de recepción, acumulación de la cola, aumento de errores y eventos sin procesar.
- Compara solo fuentes cuyos identificadores, periodos y significados sean compatibles.
- Etiqueta cada resultado según su evidencia: recepción del callback, estado comunicado o verificación independiente.
- Documenta qué discrepancias no puedes resolver con los datos disponibles.
Preguntas frecuentes
¿Un webhook con estado de entrega confirma que el SMS llegó al teléfono?
No necesariamente. Confirma que el proveedor comunicó ese estado. Para afirmar recepción independiente en el terminal hace falta evidencia que lo demuestre; no se debe inferir a partir del callback por sí solo.
¿Puedo validar todos los callbacks SMS mediante una lista de direcciones IP?
No como regla universal. Usa listas de IP únicamente si el proveedor documenta los rangos, su vigencia y el procedimiento de actualización. Confirma también qué mecanismo de autenticidad admite.
¿Qué identificador debo usar para deduplicar eventos?
El identificador de evento documentado por el proveedor, si existe y si su alcance está especificado. No asumas que el identificador de mensaje es único por evento o globalmente único.
¿Qué debo hacer si no se documentan reintentos u orden de eventos?
Solicita confirmación al proveedor y diseña tu sistema para conservar el historial, detectar duplicados y procesar de forma idempotente. No bases garantías operativas en comportamientos que no estén documentados.