Webhooks de statut SMS : sécurité, fiabilité et traçabilité
Un guide de conception pour recevoir des callbacks de statut SMS avec des contrôles prudents, un traitement asynchrone et des journaux qui distinguent l’événement reçu d’une livraison effectivement vérifiée.
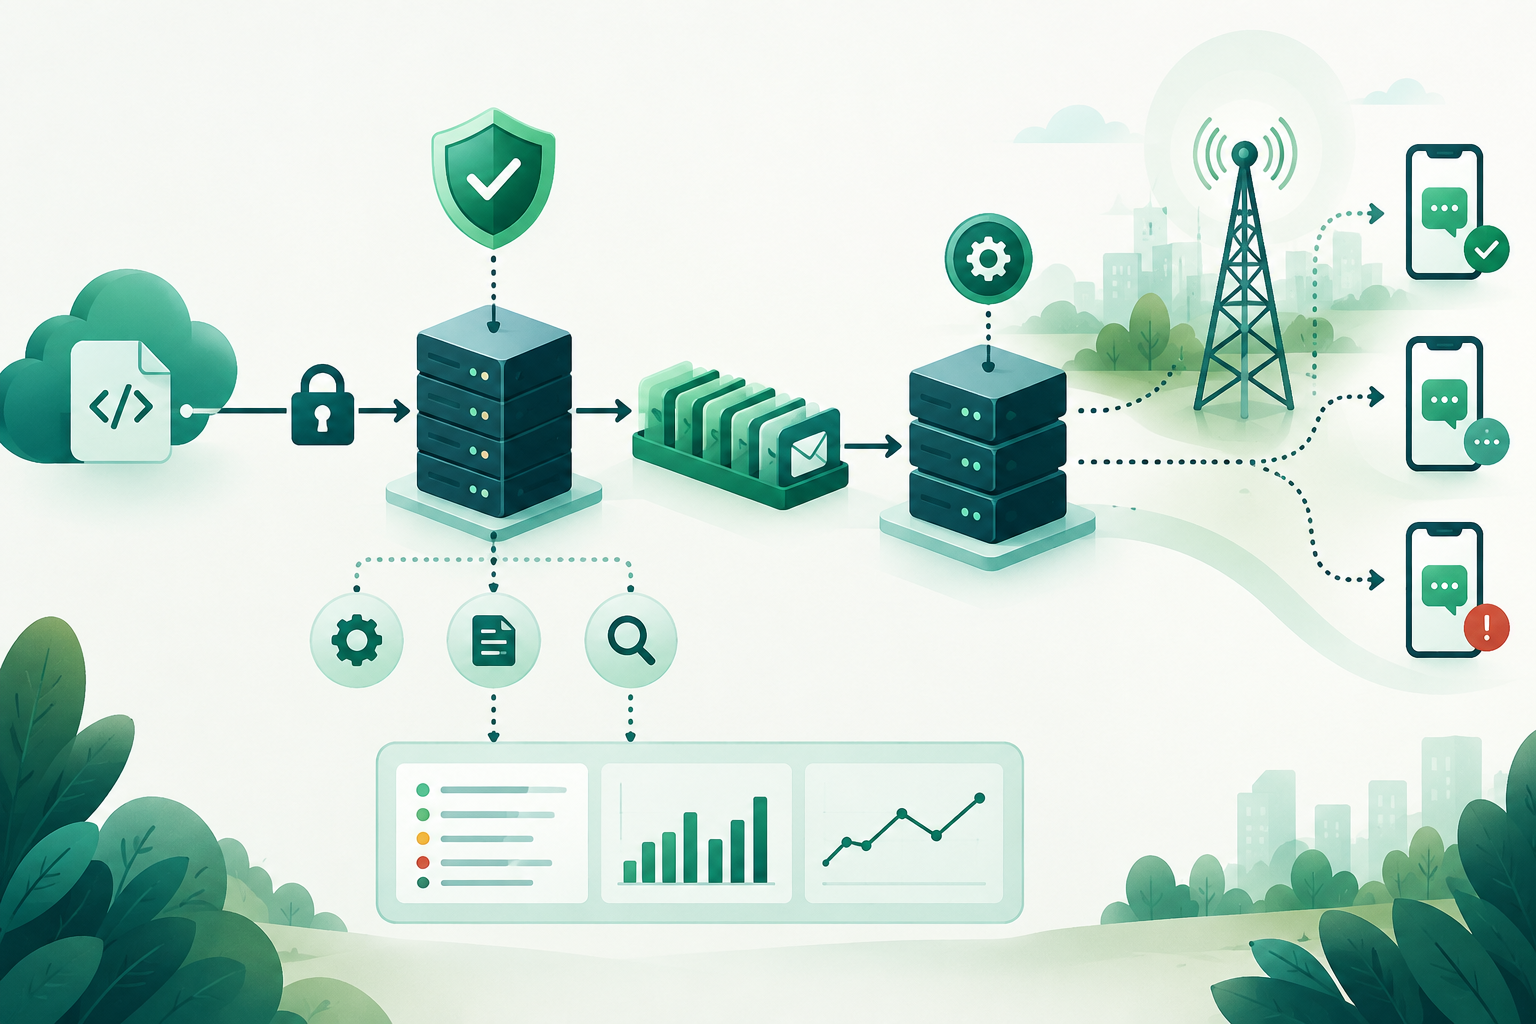
Ce qu’indique un webhook de statut SMS — et ce qu’il ne prouve pas
Un webhook est un mécanisme permettant à un système d’envoyer automatiquement des événements à un autre. Dans une intégration SMS, le fournisseur peut communiquer des statuts liés aux messages, mais l’événement exact, ses champs et leur signification dépendent de la documentation et du contrat de ce fournisseur. Les informations techniques disponibles ne confirment pas l’existence d’un schéma commun de statuts SMS applicable à tous les fournisseurs.
Ce guide présente des principes de conception, et non les spécifications d’un fournisseur. À titre de référence générale sur les webhooks, la documentation d’emBlue décrit leur utilisation pour recevoir automatiquement, dans des systèmes propriétaires, des événements liés aux communications ; elle ne documente ni les statuts SMS ni le comportement d’un fournisseur SMS particulier. Consultez toujours la documentation officielle du fournisseur concerné par votre intégration.
Il est utile de distinguer trois faits : le callback est arrivé à votre endpoint, le fournisseur a communiqué un statut et il existe une preuve indépendante de réception sur le terminal. Enregistrer le premier ne prouve pas le deuxième ; un statut communiqué ne prouve pas, à lui seul, le troisième. Préservez cette distinction dans vos rapports et votre logique métier.
- Documentez la signification de chaque statut selon la définition officielle du fournisseur.
- Consignez la source de l’information et évitez de qualifier de « vérifiée » une livraison uniquement signalée par le fournisseur.
- Lorsque vous ne pouvez pas confirmer la réception sur le terminal, exprimez cette incertitude au lieu de supposer qu’elle est garantie.
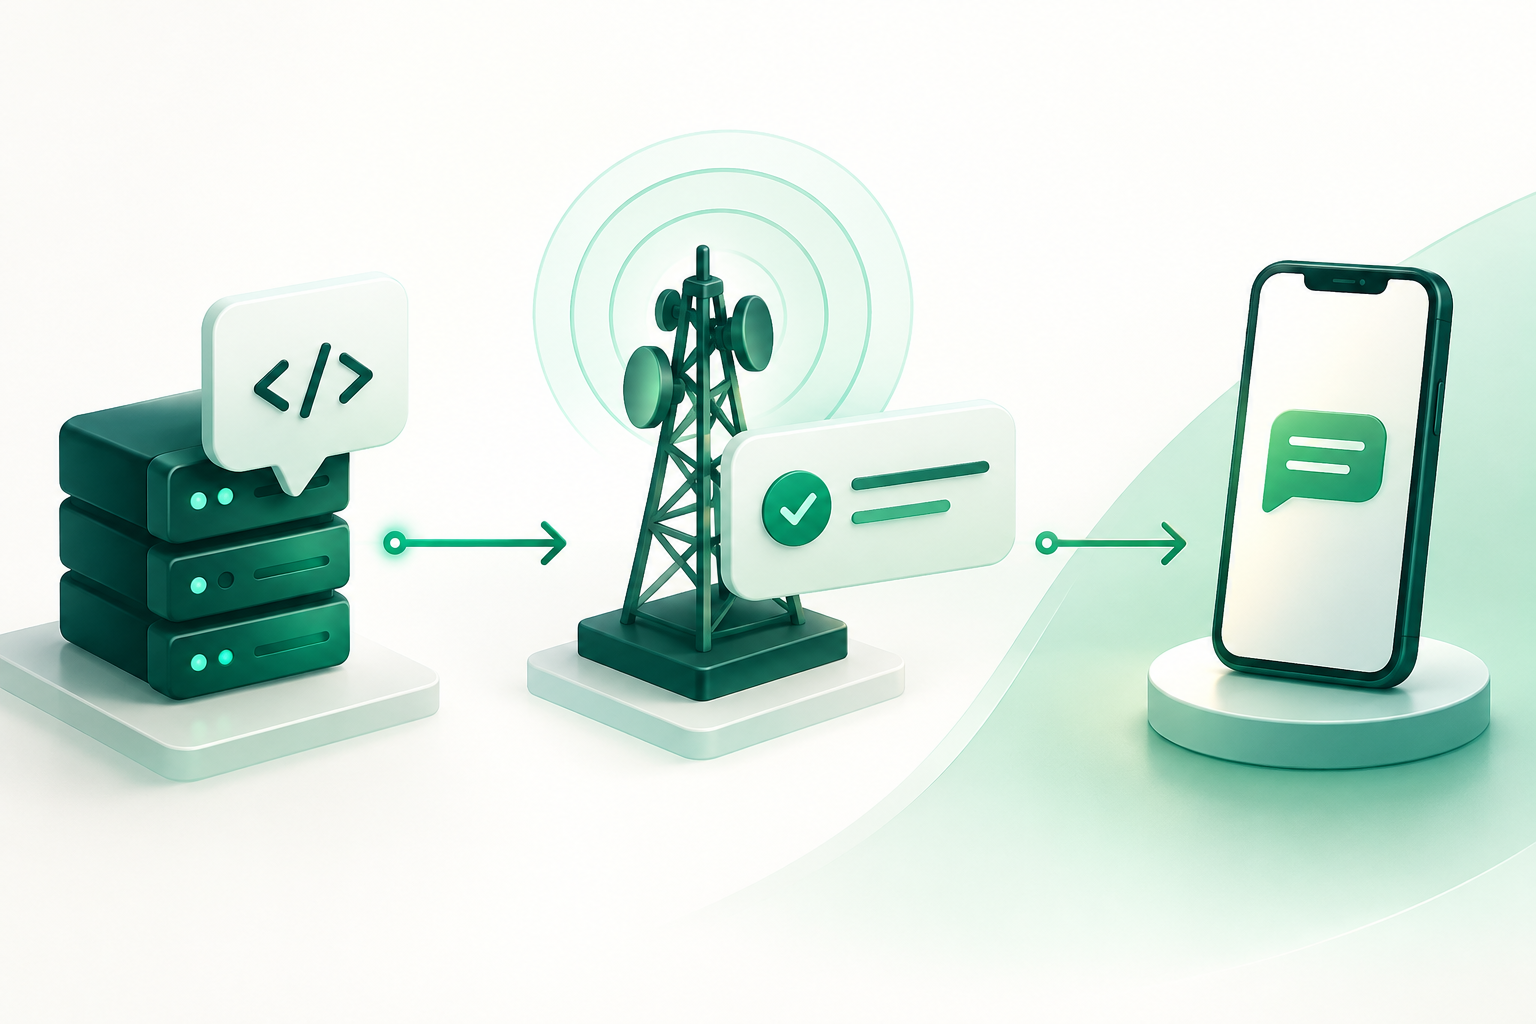
Modèle de menace : falsification, répétition, saturation et perte
Un endpoint de callback exposé à Internet peut recevoir des requêtes inattendues, des événements répétés ou un volume supérieur à sa capacité. Il peut aussi cesser de recevoir des événements en raison de défaillances du réseau ou du système émetteur. Les informations disponibles ne permettent pas d’attribuer à tous les fournisseurs une politique commune d’authentification, de limites, de tentatives de renvoi ou de conservation ; vérifiez chaque point dans la documentation officielle et le contrat d’intégration.
Concevez des contrôles pour détecter les requêtes invalides et protéger la disponibilité, mais ne considérez pas un événement comme authentique au seul motif qu’il provient d’une adresse IP connue. Les adresses et les plages peuvent changer ; elles ne constituent un contrôle utile que si le fournisseur explique comment les maintenir à jour.
- Identifiez le mécanisme documenté permettant d’authentifier ou de valider la requête.
- Vérifiez les limites de taille et de fréquence, les délais d’attente et la politique de nouvelles tentatives avant de fixer vos seuils.
- Définissez des alertes en cas de pics de trafic, d’erreurs de validation et de périodes sans événements attendus.
Valider l’origine et l’authenticité sans présumer des capacités
L’authentification doit correspondre à ce que le fournisseur propose réellement et documente. S’il fournit un mécanisme vérifiable, comme une signature ou un identifiant d’authentification pour les callbacks, suivez ses spécifications et protégez les secrets. N’affirmez pas qu’il existe une signature, une liste d’adresses IP fiable ou un format d’authentification universel pour les webhooks SMS.
Si le fournisseur ne documente pas de méthode suffisante pour valider l’origine, demandez des précisions avant de traiter les événements comme fiables. Limitez l’endpoint à la réception des événements et n’incluez pas d’identifiants sensibles dans l’URL.
L’endpoint doit utiliser HTTPS afin de protéger les données en transit. HTTPS, à lui seul, n’authentifie pas l’émetteur : validez également la requête au moyen du mécanisme documenté par le fournisseur.
- Confirmez dans la documentation officielle quelles données d’authentification sont transmises et comment les valider.
- Ne validez les adresses IP que si le fournisseur publie la méthode et les plages en vigueur, et définissez la façon de les actualiser.
- Rejetez les requêtes qui ne respectent pas le mécanisme convenu et consignez le motif sans enregistrer de secrets.
- Utilisez HTTPS sur l’endpoint ; ne le considérez pas comme une preuve de l’identité de l’émetteur.
Réception robuste : valider et répondre sans bloquer le traitement
Séparez la réception du traitement ultérieur. L’endpoint peut valider le format et les champs nécessaires, enregistrer durablement l’événement et le placer dans une file afin que d’autres processus mettent à jour les statuts ou génèrent des alertes. La réponse doit être rapide, mais le code de succès et le délai acceptés dépendent du contrat du fournisseur : confirmez-les avant de les mettre en œuvre.
Validez le type de contenu, le schéma et les champs obligatoires documentés. Appliquez des limites de taille et de fréquence adaptées au contrat et à vos capacités. N’inventez pas de limites universelles : les informations techniques disponibles n’établissent pas de taille maximale ni de débit communs pour les callbacks SMS.
- Vérifiez la structure et les valeurs admises selon les spécifications du fournisseur.
- Enregistrez l’événement d’origine, ou une représentation sécurisée de celui-ci, avant d’en confirmer la réception.
- Confiez les traitements lourds à une file et surveillez les erreurs, l’accumulation et l’ancienneté des messages.
- Adaptez les codes de réponse, les délais d’attente et les limites à ce qui est documenté ; testez la réponse de l’émetteur dans chaque situation.
Idempotence et déduplication à partir des identifiants disponibles
Un même événement peut apparaître plusieurs fois, à la suite de tentatives de renvoi ou d’autres conditions de transmission. Toutefois, on ne peut pas supposer que tous les fournisseurs répètent les événements ni qu’ils incluent un identifiant globalement unique. Consultez le schéma officiel pour savoir quels identifiants existent, quel est leur périmètre et quelles garanties ils offrent.
Si un identifiant d’événement est documenté, utilisez-le dans une clé de déduplication, en respectant le périmètre indiqué par le fournisseur. À défaut, une empreinte calculée à partir de champs stables peut être utile, mais elle ne prouve pas que deux enregistrements sont identiques et ne remplace pas une garantie du fournisseur. Conservez l’événement reçu et indiquez dans vos journaux lorsqu’une décision de déduplication repose sur une heuristique.
- N’utilisez pas un identifiant de message comme identifiant d’événement sans en avoir confirmé la sémantique.
- Faites en sorte que les mises à jour de statut répétées puissent être traitées sans risque et ne dupliquent pas les effets secondaires.
- Consignez la clé utilisée ainsi que la raison pour laquelle un événement a été accepté, marqué comme répété ou laissé en attente d’examen.
Événements en double, tardifs ou reçus dans le désordre
Ne présumez pas que les événements sont transmis une seule fois ni dans l’ordre où ils se sont produits. Les informations disponibles ne confirment pas de garanties générales d’ordre pour les webhooks SMS. Conservez chaque événement avec son heure de réception et, si le fournisseur l’inclut, son horodatage d’événement ; ne confondez pas ces deux horodatages.
Définissez explicitement les règles permettant de déterminer un statut effectif. Par exemple, documentez les transitions acceptées par votre système et la manière de traiter un événement tardif qui semble contredire un événement ultérieur. Si la sémantique des statuts n’est pas claire, conservez la séquence observée et signalez l’incertitude du résultat au lieu d’inventer un ordre définitif.
- Stockez l’historique des événements au lieu de simplement écraser la dernière valeur.
- Distinguez l’heure indiquée par le fournisseur de celle à laquelle votre système a reçu le callback.
- Testez les doublons, les événements tardifs et les séquences contradictoires à l’aide de règles révisables.
Tentatives de renvoi et gestion des erreurs
Des tentatives de renvoi peuvent avoir lieu côté émetteur ou dans votre système, mais leur existence, leur durée, leurs intervalles et leurs conditions dépendent du fournisseur et du contrat. Ne supposez pas qu’un callback en échec sera renvoyé ni que les tentatives seront illimitées. Vérifiez quelles réponses HTTP sont considérées comme réussies, pendant combien de temps les renvois sont effectués et ce qui se passe une fois le nombre maximal de tentatives atteint.
De votre côté, définissez une politique pour les erreurs temporaires et permanentes. Utilisez des délais progressifs et des limites de tentatives adaptés à votre activité, consignez les événements qui n’ont pas pu être traités et prévoyez une procédure d’examen ou de retraitement. Il s’agit de choix de conception pour votre système, et non de garanties de l’émetteur.
- Demandez et consignez la politique officielle de tentatives de renvoi du fournisseur, y compris ce qui se passe lorsque le nombre maximal est atteint.
- Distinguez les erreurs de validation, les défaillances temporaires de l’infrastructure et les erreurs permanentes de traitement.
- Évitez les tentatives illimitées ; fixez des limites, configurez des alertes et prévoyez une file d’examen pour les cas non résolus.
- Assurez-vous que le retraitement d’un événement ne duplique pas les actions métier.
Observabilité et rapprochement sans exagérer le niveau de vérification
Mesurez la santé du flux à l’aide d’indicateurs directement observables : callbacks reçus, rejetés et traités ; délais entre réception et traitement ; événements en double ; erreurs et éléments en attente. Interprétez toute comparaison avec les statuts des messages en tenant compte du périmètre des journaux et de la sémantique définie par le fournisseur.
Si le fournisseur propose une consultation des statuts ou un rapport d’événements, vérifiez sa disponibilité, sa couverture et ses règles de conservation dans la documentation officielle avant de concevoir un rapprochement. Les informations techniques disponibles ne confirment pas l’existence d’une méthode de consultation commune. Une comparaison peut révéler des écarts, mais ne prouve pas à elle seule ce qui s’est passé sur le terminal.
- Configurez des alertes en cas d’interruption de la réception, d’accumulation dans la file, d’augmentation des erreurs et d’événements non traités.
- Ne comparez que des sources dont les identifiants, les périodes et les significations sont compatibles.
- Étiquetez chaque résultat selon les éléments dont vous disposez : réception du callback, statut communiqué ou vérification indépendante.
- Documentez les écarts que les données disponibles ne permettent pas de résoudre.
Questions fréquentes
Un webhook avec un statut de livraison confirme-t-il que le SMS est arrivé sur le téléphone ?
Pas nécessairement. Il confirme que le fournisseur a communiqué ce statut. Pour affirmer une réception indépendante sur le terminal, il faut une preuve qui l’établisse ; cela ne doit pas être déduit du seul callback.
Puis-je valider tous les callbacks SMS à l’aide d’une liste d’adresses IP ?
Pas comme règle universelle. Utilisez des listes d’adresses IP uniquement si le fournisseur documente les plages, leur période de validité et la procédure de mise à jour. Vérifiez également le mécanisme d’authenticité qu’il prend en charge.
Quel identifiant dois-je utiliser pour dédupliquer les événements ?
L’identifiant d’événement documenté par le fournisseur, s’il existe et si son périmètre est précisé. Ne supposez pas que l’identifiant de message est unique pour chaque événement ou qu’il est globalement unique.
Que faire si les tentatives de renvoi ou l’ordre des événements ne sont pas documentés ?
Demandez confirmation au fournisseur et concevez votre système pour conserver l’historique, détecter les doublons et traiter les événements de manière idempotente. Ne fondez pas vos garanties opérationnelles sur des comportements qui ne sont pas documentés.