SMS-Status-Webhooks: Sicherheit, Zuverlässigkeit und Nachvollziehbarkeit
Ein Leitfaden für den Entwurf: SMS-Status-Callbacks mit angemessenen Schutzmaßnahmen, asynchroner Verarbeitung und Protokollen empfangen, die zwischen einem eingegangenen Ereignis und einer tatsächlich verifizierten Zustellung unterscheiden.
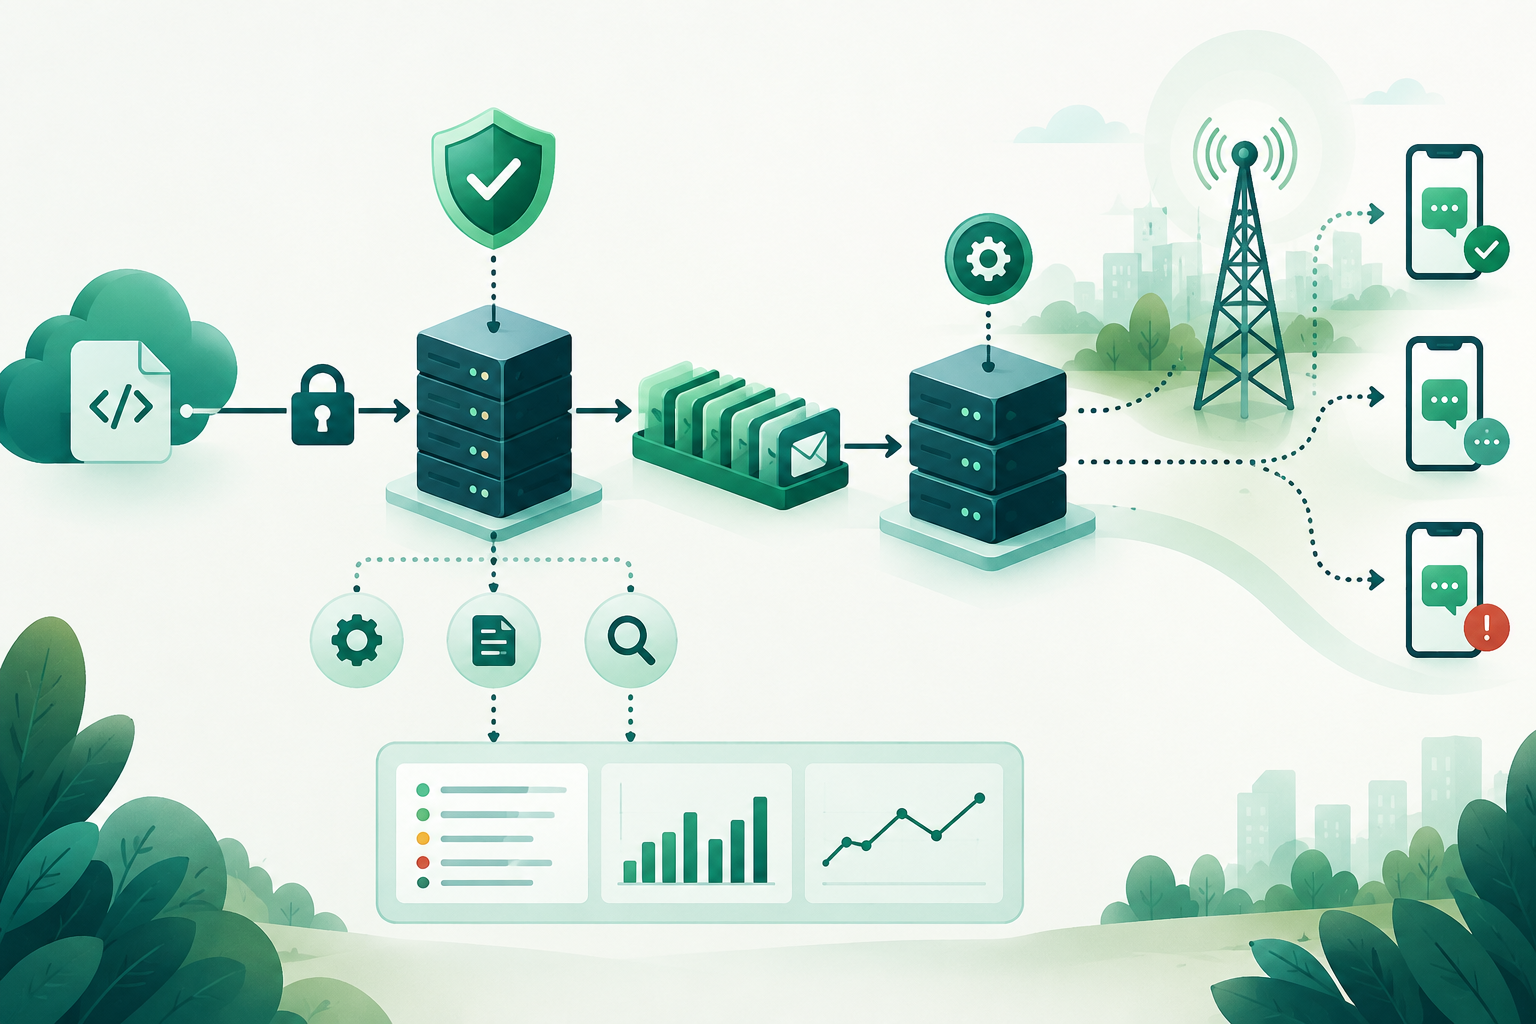
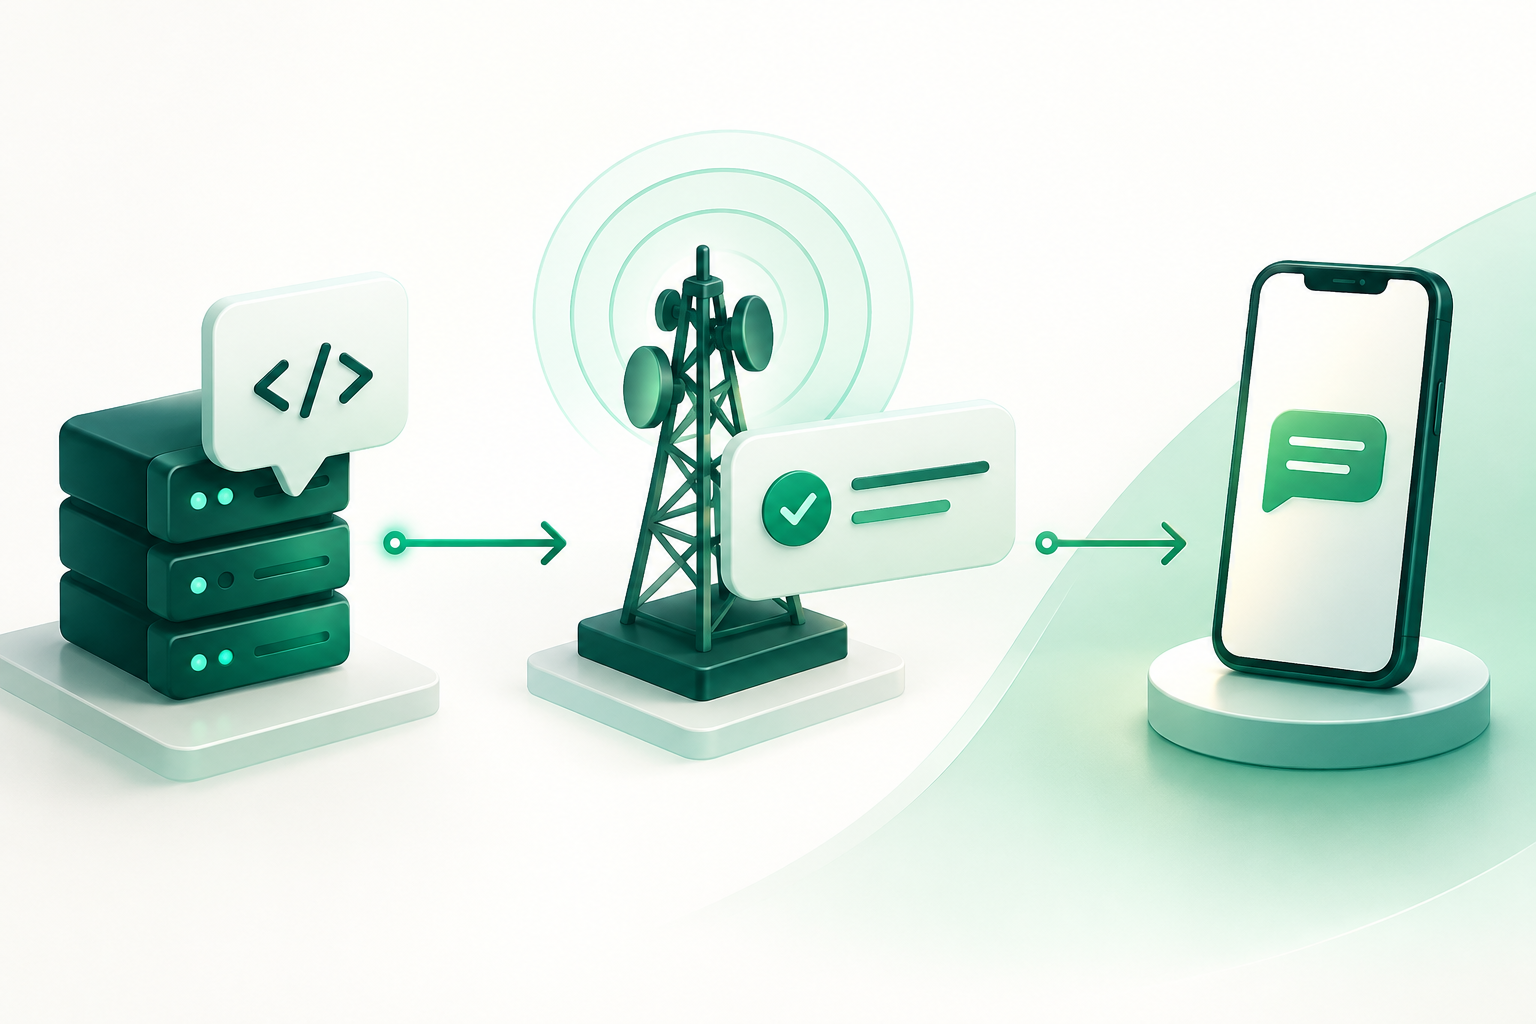
Was ein SMS-Status-Webhook mitteilt – und was er nicht belegt
Ein Webhook ist ein Mechanismus, über den ein System automatisch Ereignisse an ein anderes System sendet. Bei einer SMS-Integration kann der Anbieter Statusinformationen zu Nachrichten übermitteln. Das konkrete Ereignis, seine Felder und seine Bedeutung hängen jedoch von der Dokumentation und dem Vertrag des jeweiligen Anbieters ab. Die verfügbaren technischen Informationen belegen kein einheitliches SMS-Statusschema für alle Anbieter.
Dieser Leitfaden beschreibt Gestaltungsgrundsätze und ist keine Anbieterspezifikation. Als allgemeine Referenz zu Webhooks erläutert die Dokumentation von emBlue, wie Kommunikationsereignisse automatisch in eigenen Systemen empfangen werden können. Sie dokumentiert jedoch weder SMS-Status noch das Verhalten eines bestimmten SMS-Anbieters. Prüfe immer die offizielle Dokumentation des Anbieters, den du integrierst.
Es ist sinnvoll, drei Sachverhalte zu unterscheiden: Der Callback ist an deinem Endpunkt eingegangen, der Anbieter hat einen Status gemeldet und es gibt unabhängige Belege für den Empfang auf dem Endgerät. Die Protokollierung des ersten Sachverhalts beweist nicht den zweiten; auch ein gemeldeter Status belegt für sich genommen nicht den dritten. Bewahre diese Unterscheidung in Berichten und Geschäftslogik.
- Dokumentiere die Bedeutung jedes Status anhand der offiziellen Definition des Anbieters.
- Protokolliere die Datenquelle und bezeichne eine Zustellung nicht als „verifiziert“, wenn sie lediglich vom Anbieter gemeldet wurde.
- Wenn sich der Empfang auf dem Endgerät nicht bestätigen lässt, weise auf diese Unsicherheit hin, statt eine Garantie abzuleiten.
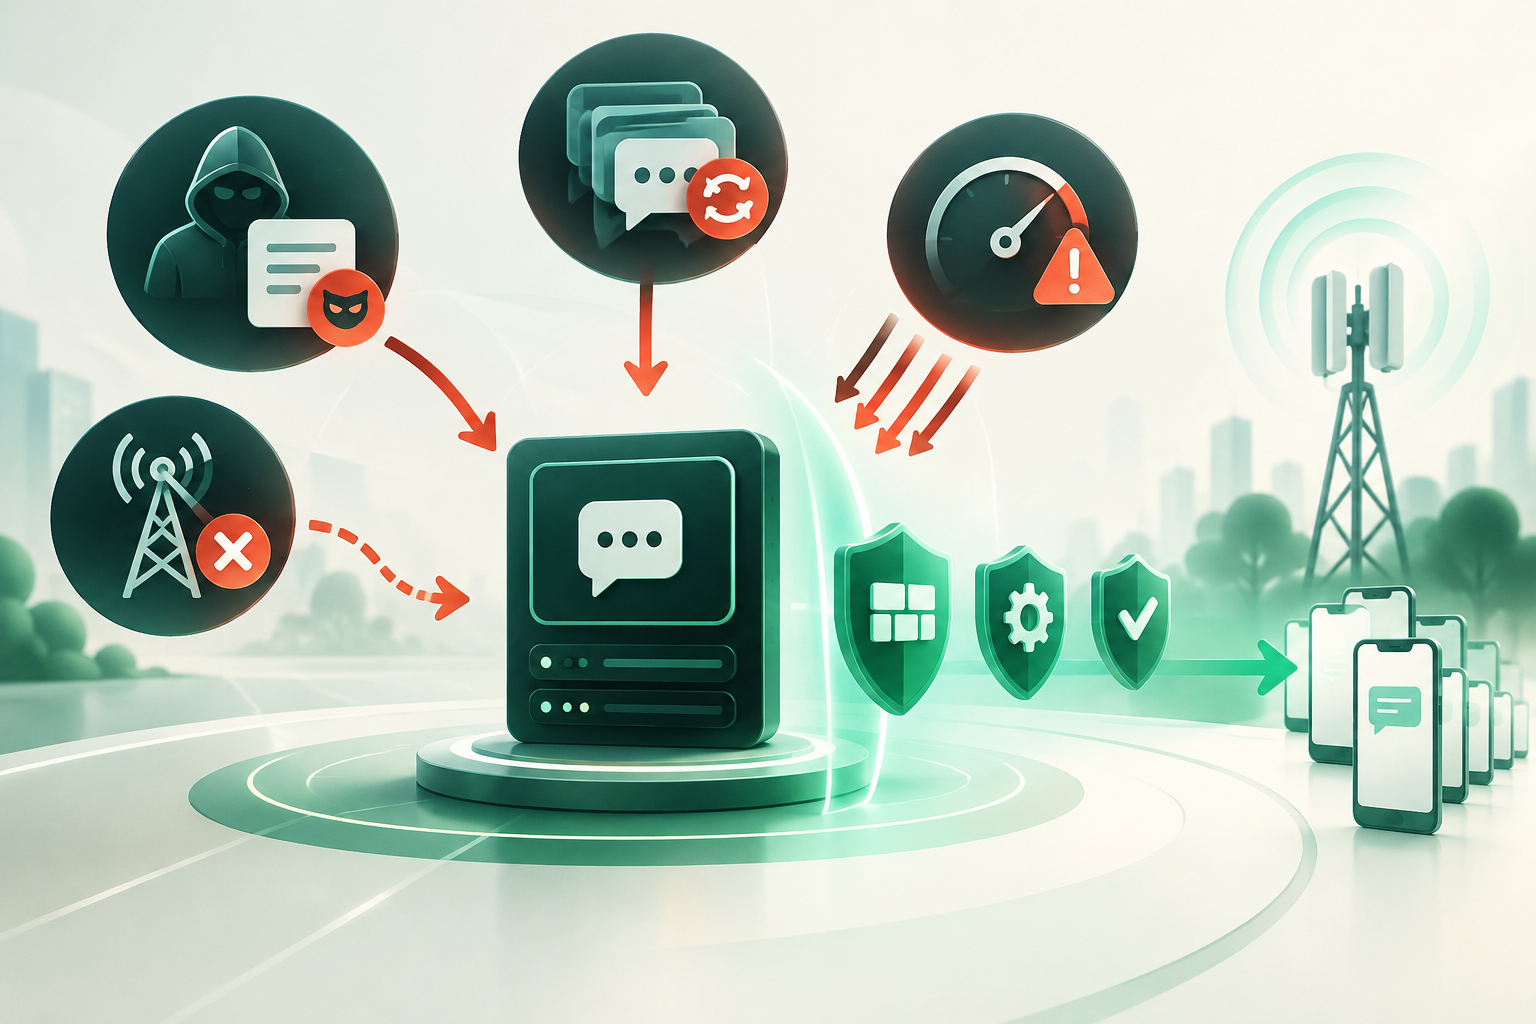
Bedrohungsmodell: Fälschung, Wiederholung, Überlastung und Verlust
Ein über das Internet erreichbarer Callback-Endpunkt kann unerwartete Anfragen, wiederholte Ereignisse oder ein Volumen erhalten, das seine Kapazität übersteigt. Außerdem kann der Empfang von Ereignissen aufgrund von Netzwerk- oder Systemausfällen beim Absender ausbleiben. Die verfügbaren Informationen erlauben keine Aussage, dass alle Anbieter einheitliche Regeln für Authentifizierung, Limits, Wiederholungsversuche oder Aufbewahrung haben. Prüfe jeden Punkt in der offiziellen Dokumentation und im Integrationsvertrag.
Entwirf Maßnahmen, um ungültige Anfragen zu erkennen und die Verfügbarkeit zu schützen. Gehe jedoch nicht davon aus, dass ein Ereignis authentisch ist, nur weil es von einer bekannten IP-Adresse stammt. Adressen und Bereiche können sich ändern und sind nur dann eine sinnvolle Schutzmaßnahme, wenn der Anbieter dokumentiert, wie sie aktuell gehalten werden.
- Ermittle, welcher dokumentierte Mechanismus zur Authentifizierung oder Validierung der Anfrage zur Verfügung steht.
- Prüfe Größen- und Frequenzlimits, Zeitüberschreitungen und Wiederholungsrichtlinien, bevor du eigene Grenzwerte festlegst.
- Richte Alarme für Verkehrsspitzen, Validierungsfehler und Zeiträume ohne erwartete Ereignisse ein.
Herkunft und Authentizität validieren, ohne Funktionen vorauszusetzen
Die Authentifizierung muss sich danach richten, was der Anbieter tatsächlich anbietet und dokumentiert. Stellt er einen überprüfbaren Mechanismus wie eine Signatur oder ein Callback-Zugangsmittel bereit, befolge dessen Spezifikation und schütze die Geheimnisse. Behaupte nicht, dass es eine Signatur, eine verlässliche IP-Liste oder ein universelles Authentifizierungsformat für SMS-Webhooks gibt.
Dokumentiert der Anbieter keine hinreichende Methode zur Validierung der Herkunft, bitte um Klärung, bevor du die Ereignisse als vertrauenswürdig behandelst. Beschränke den Endpunkt auf den Empfang und füge keine sensiblen Zugangsdaten in die URL ein.
Der Endpunkt sollte HTTPS verwenden, um Daten während der Übertragung zu schützen. HTTPS allein authentifiziert den Absender nicht: Validiere die Anfrage zusätzlich mit dem vom Anbieter dokumentierten Mechanismus.
- Prüfe in der offiziellen Dokumentation, welche Authentifizierungsdaten übermittelt und wie sie validiert werden.
- Nutze eine IP-Validierung nur, wenn der Anbieter die Methode und die aktuellen Bereiche veröffentlicht, und lege fest, wie diese aktualisiert werden.
- Weise Anfragen zurück, die den vereinbarten Mechanismus nicht erfüllen, und protokolliere den Grund, ohne Geheimnisse zu speichern.
- Verwende HTTPS für den Endpunkt, aber betrachte es nicht als Nachweis der Absenderidentität.
Robuster Empfang: validieren und antworten, ohne die Verarbeitung zu blockieren
Trenne den Empfang von der anschließenden Verarbeitung. Der Endpunkt kann das Format und die erforderlichen Felder validieren, das Ereignis dauerhaft speichern und es in eine Warteschlange stellen. Andere Prozesse können dann Status aktualisieren oder Alarme auslösen. Die Antwort sollte schnell erfolgen; welcher Erfolgsstatus und welche Frist zulässig sind, hängt jedoch vom Vertrag des Anbieters ab. Kläre diese Punkte, bevor du sie implementierst.
Prüfe Inhaltstyp, Schema und dokumentierte Pflichtfelder. Lege Größen- und Frequenzlimits fest, die zum Vertrag und zu deiner Kapazität passen. Erfinde keine universellen Grenzwerte: Die verfügbaren technischen Informationen nennen weder gemeinsame Höchstgrößen noch einheitliche Frequenzgrenzen für SMS-Callbacks.
- Prüfe Struktur und zulässige Werte anhand der Spezifikation des Anbieters.
- Speichere das ursprüngliche Ereignis oder eine sichere Darstellung davon, bevor du den Empfang bestätigst.
- Leite aufwendige Verarbeitung an eine Warteschlange weiter und überwache Fehler, Rückstau und das Alter der Nachrichten.
- Richte Antwortcodes, Zeitüberschreitungen und Limits nach der Dokumentation aus und teste, wie der Absender in den jeweiligen Fällen reagiert.
Idempotenz und Deduplizierung mit den verfügbaren Kennungen
Dasselbe Ereignis kann aufgrund von Wiederholungsversuchen oder anderen Zustellbedingungen mehrfach eintreffen. Es lässt sich jedoch nicht voraussetzen, dass alle Anbieter Ereignisse wiederholen oder eine global eindeutige Kennung mitliefern. Prüfe im offiziellen Schema, welche Kennungen vorhanden sind, welchen Geltungsbereich sie haben und welche Garantien damit verbunden sind.
Gibt es eine dokumentierte Ereigniskennung, verwende sie als Teil eines Deduplizierungsschlüssels innerhalb des vom Anbieter festgelegten Geltungsbereichs. Fehlt eine solche Kennung, kann ein aus stabilen Feldern gebildeter Fingerabdruck helfen. Er beweist jedoch nicht, dass zwei Datensätze identisch sind, und ersetzt keine Garantie des Anbieters. Bewahre das empfangene Ereignis auf und protokolliere, wenn eine Deduplizierungsentscheidung heuristisch ist.
- Verwende eine Nachrichtenkennung nicht als Ereigniskennung, ohne ihre Semantik zu bestätigen.
- Sorge dafür, dass wiederholte Statusaktualisierungen sicher verarbeitet werden und keine doppelten Nebenwirkungen auslösen.
- Protokolliere den verwendeten Schlüssel und den Grund, warum ein Ereignis angenommen, als Duplikat markiert oder zur Prüfung zurückgestellt wurde.
Doppelte, verspätete oder ungeordnete Ereignisse
Setze nicht voraus, dass Ereignisse nur einmal oder in der Reihenfolge ihres Auftretens eintreffen. Die verfügbaren Informationen belegen keine allgemeinen Garantien für die Reihenfolge von SMS-Webhooks. Bewahre jedes Ereignis mit seiner Empfangszeit auf und – sofern der Anbieter sie angibt – auch mit dem Zeitstempel des Ereignisses. Verwechsle die beiden Zeitangaben nicht.
Lege ausdrückliche Regeln dafür fest, wie ein effektiver Status ermittelt wird. Dokumentiere zum Beispiel, welche Statusübergänge dein System akzeptiert und wie es ein verspätetes Ereignis behandelt, das einem späteren zu widersprechen scheint. Ist die Semantik der Statuswerte unklar, bewahre die beobachtete Reihenfolge auf und kennzeichne das Ergebnis als unsicher, statt eine definitive Reihenfolge zu erfinden.
- Speichere den Ereignisverlauf und überschreibe nicht nur den letzten Wert.
- Trenne den vom Anbieter gemeldeten Zeitpunkt von dem Zeitpunkt, zu dem dein System den Callback empfangen hat.
- Teste Duplikate, verspätete Ereignisse und widersprüchliche Abläufe mit überprüfbaren Regeln.
Wiederholungsversuche und Fehlerbehandlung
Wiederholungsversuche können beim Absender oder in deinem System stattfinden. Ob es sie gibt, wie lange sie laufen, welche Intervalle gelten und unter welchen Bedingungen sie ausgelöst werden, hängt jedoch vom Anbieter und Vertrag ab. Gehe nicht davon aus, dass ein fehlgeschlagener Callback erneut gesendet wird oder dass Versuche unbegrenzt stattfinden. Prüfe, welche HTTP-Antworten als erfolgreich gelten, wie lange Wiederholungen erfolgen und was geschieht, wenn die Versuche ausgeschöpft sind.
Lege auf deiner Seite Richtlinien für vorübergehende und dauerhafte Fehler fest. Verwende für deinen Betrieb geeignete ansteigende Wartezeiten und Wiederholungslimits, protokolliere Ereignisse, die nicht verarbeitet werden konnten, und definiere ein Verfahren zur Prüfung oder erneuten Verarbeitung. Dies sind Gestaltungsentscheidungen für dein System, keine Garantien des Absenders.
- Fordere die offizielle Wiederholungsrichtlinie des Anbieters an und protokolliere sie, einschließlich der Fälle, in denen die Versuche ausgeschöpft sind.
- Unterscheide zwischen Validierungsfehlern, vorübergehenden Infrastrukturfehlern und dauerhaften Verarbeitungsfehlern.
- Vermeide unbegrenzte Wiederholungen. Lege Limits und Alarme fest und nutze eine Prüfwarteschlange für ungelöste Fälle.
- Stelle sicher, dass die erneute Verarbeitung eines Ereignisses keine Geschäftsaktionen doppelt ausführt.
Beobachtbarkeit und Abgleich, ohne den Verifizierungsgrad zu übertreiben
Überwache den Zustand des Ablaufs mit Kennzahlen, die du direkt beobachten kannst: empfangene, abgewiesene und verarbeitete Callbacks; Verzögerungen zwischen Empfang und Verarbeitung; doppelte Ereignisse; Fehler und ausstehende Elemente. Berücksichtige bei Vergleichen mit Nachrichtenstatus den Umfang der Protokolle und die vom Anbieter definierte Semantik.
Bietet der Anbieter eine Statusabfrage oder einen Ereignisbericht an, prüfe Verfügbarkeit, Abdeckung und Aufbewahrungsregeln in der offiziellen Dokumentation, bevor du einen Abgleich entwirfst. Die verfügbaren technischen Informationen bestätigen keine allgemein verfügbare Abfragemethode. Ein Vergleich kann Abweichungen aufzeigen, beweist aber nicht für sich genommen, was auf dem Endgerät geschehen ist.
- Richte Alarme für Empfangsausfälle, Rückstau in der Warteschlange, zunehmende Fehler und unverarbeitete Ereignisse ein.
- Vergleiche nur Datenquellen, deren Kennungen, Zeiträume und Bedeutungen miteinander vereinbar sind.
- Kennzeichne jedes Ergebnis nach der zugrunde liegenden Evidenz: Callback empfangen, Status gemeldet oder unabhängig verifiziert.
- Dokumentiere, welche Abweichungen sich mit den verfügbaren Daten nicht klären lassen.
Häufige Fragen
Bestätigt ein Webhook mit Zustellstatus, dass die SMS auf dem Mobiltelefon angekommen ist?
Nicht unbedingt. Er bestätigt, dass der Anbieter diesen Status gemeldet hat. Für eine unabhängige Aussage über den Empfang auf dem Endgerät sind entsprechende Nachweise erforderlich; der Callback allein reicht dafür nicht aus.
Kann ich alle SMS-Callbacks anhand einer Liste von IP-Adressen validieren?
Nicht als allgemeine Regel. Verwende IP-Listen nur, wenn der Anbieter die Bereiche, ihre Gültigkeit und das Aktualisierungsverfahren dokumentiert. Kläre außerdem, welchen Authentizitätsmechanismus er unterstützt.
Welche Kennung sollte ich zur Deduplizierung von Ereignissen verwenden?
Verwende die vom Anbieter dokumentierte Ereigniskennung, sofern es eine gibt und ihr Geltungsbereich festgelegt ist. Gehe nicht davon aus, dass die Nachrichtenkennung pro Ereignis oder global eindeutig ist.
Was soll ich tun, wenn Wiederholungsversuche oder die Reihenfolge der Ereignisse nicht dokumentiert sind?
Bitte den Anbieter um Bestätigung und gestalte dein System so, dass es den Verlauf bewahrt, Duplikate erkennt und Ereignisse idempotent verarbeitet. Stütze betriebliche Garantien nicht auf undokumentiertes Verhalten.