Aceitação técnica de fornecedores A2P SMS: guia de validação
Um guia prático para verificar a integração HTTP ou SMPP, os estados, o tratamento de falhas e a documentação antes de ativar o tráfego, sem confundir aceitação técnica com entrega ou qualidade da rota.
O que a aceitação técnica valida — e o que não valida
A aceitação técnica verifica se uma integração consegue trocar solicitações e respostas de acordo com o escopo acordado. Também permite observar como os identificadores são registrados e como chegam os eventos de estado definidos para a conexão.
Por si só, ela não comprova que há cobertura para um destino, que a mensagem chegou ao terminal nem que uma rota mantém determinada qualidade ao longo do tempo. Trate essas questões como avaliações separadas, com dados e critérios próprios. Um estado informado pelo fornecedor também não deve ser apresentado como confirmação independente de recebimento no dispositivo.
- Defina separadamente a conectividade, o comportamento da interface e a avaliação da entrega.
- Não transforme o resultado de um teste pontual em uma promessa de desempenho contínuo.
- Acordem o significado de cada estado e quais evidências cada parte pode confirmar.
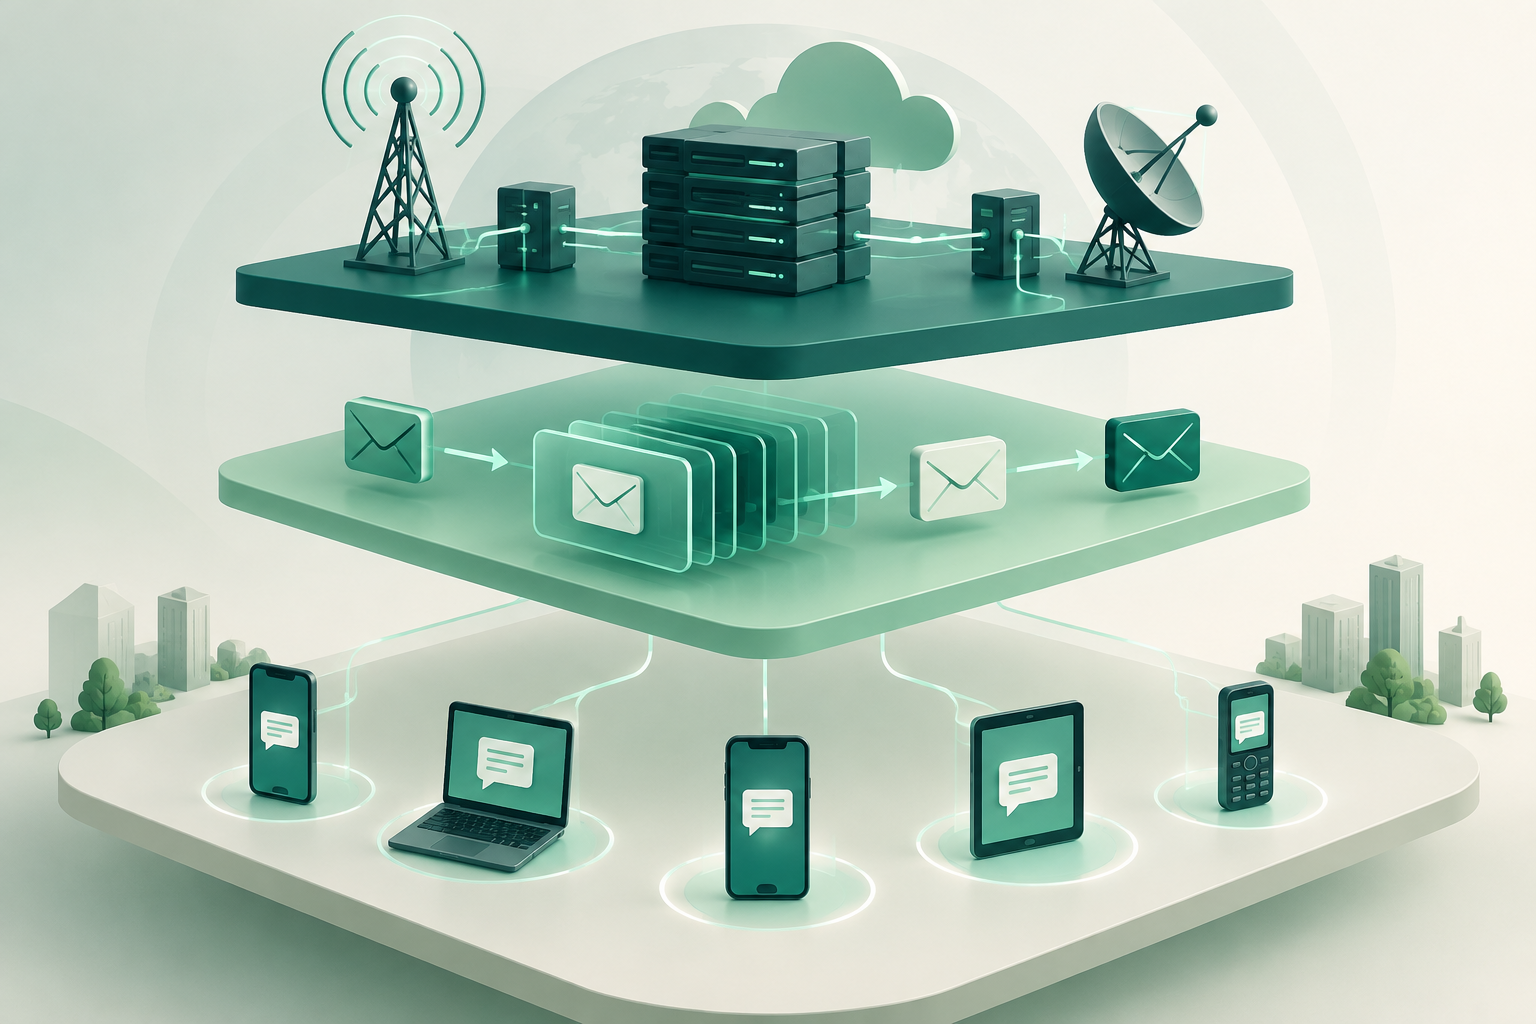
Defina o escopo, as responsabilidades e as condições de teste
Antes de testar, documente se a interface será HTTP ou SMPP, qual ambiente será usado e quais operações estão dentro do escopo. Acordem também o tráfego permitido, os destinos de teste, os remetentes e conteúdos autorizados, e quem controla cada ponta.
Não presuma limites, funções ou comportamentos que não tenham sido especificados pelas partes. Peça ao fornecedor os parâmetros aplicáveis à conexão e confirme como as alterações serão comunicadas. Use somente destinos e mensagens de teste autorizados; evite enviar tráfego de produção enquanto o ambiente e as responsabilidades não estiverem claros.
- Registre o protocolo, o ambiente, os casos incluídos e as exclusões.
- Acorde os limites de envio e as condições de uso antes de gerar tráfego.
- Designe responsáveis pela configuração, monitoramento, investigação de falhas e aprovação.
Prepare casos controlados para solicitações e respostas
Elabore uma matriz breve de testes para o fluxo normal e as falhas previstas. Em HTTP, verifique se uma solicitação válida pode ser processada e se as respostas recebidas são interpretadas conforme o acordo de integração. Em SMPP, verifique a troca de mensagens na sessão e os resultados que o fornecedor definiu para cada caso.
Inclua uma verificação de credenciais válidas e, em um ambiente controlado, outra de credenciais inválidas. Teste os limites acordados sem ultrapassá-los e confirme que os casos rejeitados são diferenciados dos aceitos. Não conclua que uma resposta de aceitação equivale à entrega final.
- Execute primeiro um caso permitido com um destino de teste autorizado.
- Verifique a resposta a dados malformados ou parâmetros não aceitos, conforme o contrato da interface.
- Teste uma rejeição esperada e confirme que ela fica registrada sem provocar reenvios automáticos não acordados.
- Não teste credenciais nem limites fora do ambiente e das condições autorizadas.
Correlacione solicitações, identificadores e eventos
Para cada caso, registre uma referência de teste própria e os identificadores retornados ou usados por cada sistema. O objetivo é poder reconstruir qual solicitação originou cada resposta e quais eventos posteriores foram associados a ela.
Confirme com o fornecedor qual identificador permite relacionar a solicitação aos estados posteriores e quais campos estão disponíveis em cada interface. Não presuma que um identificador seja global, permanente ou equivalente entre sistemas se isso não tiver sido acordado.
- Guarde marcas de tempo e referências suficientes para investigar cada caso.
- Documente como se relacionam a referência interna, a resposta inicial e os eventos posteriores.
- Anote os campos que podem faltar ou variar, de acordo com a interface contratada.
Valide callbacks e DLRs com semântica acordada
Defina quais estados o fornecedor pode informar, o que cada um significa e como serão entregues: por callback, por outro mecanismo acordado ou pela interface aplicável. Verifique o formato e a correlação dos eventos nos casos de teste autorizados.
Inclua cenários com eventos repetidos, atrasados ou não recebidos para verificar como cada parte os registra. Não presuma que todos os estados tenham a mesma semântica entre fornecedores. Um DLR informado por uma rota é um estado comunicado; por si só, não comprova uma verificação independente de recebimento no terminal.
- Peça uma definição documentada dos estados e dos eventos que podem não estar disponíveis.
- Verifique se eventos repetidos ou atrasados podem ser identificados e tratados conforme o acordo.
- Acorde como investigar um resultado incerto sem convertê-lo automaticamente em um novo envio.
Teste falhas e recuperação sem duplicar tráfego
Teste interrupções somente em um ambiente e dentro de uma janela aprovados. Acorde previamente qual falha será simulada, quais observações serão coletadas e quem pode interromper o teste. Analise o que acontece com as solicitações que não recebem uma resposta conclusiva.
Não invente uma política universal de novas tentativas: o comportamento depende da interface e do acordo com o fornecedor. Antes de repetir uma solicitação, determine como identificar uma operação já aceita ou de resultado incerto e qual mecanismo, se houver, evita duplicatas. Se não houver uma resposta acordada, bloqueie o reenvio automático até resolver o caso.
- Limite o teste de interrupção ao tráfego autorizado e claramente identificável.
- Registre o que cada ponta observou e como a conexão foi recuperada.
- Revise os casos sem resposta conclusiva antes de reenviar.
- Não gere tráfego adicional para compensar uma dúvida sobre o estado sem autorização.
Registre evidências minimizando os dados
Encerre cada teste com um registro que permita reproduzir a decisão: caso executado, data, ambiente, resultado esperado, resultado observado, desvios e responsável. Anexe as evidências técnicas necessárias à investigação, mas limite os dados pessoais e o conteúdo da mensagem ao estritamente necessário para a finalidade e as regras aplicáveis.
Acordem quem guarda os registros, quem pode acessá-los e como serão compartilhados durante uma investigação. Se não for possível associar o resultado com segurança a uma solicitação, marque-o como incerto em vez de completar as informações por inferência.
- Registre resultados e desvios em relação aos critérios acordados, não a suposições.
- Restrinja o acesso às evidências e evite guardar campos desnecessários.
- Designe um responsável para cada ocorrência e uma data ou condição de acompanhamento acordada.
Estabeleça critérios de aprovação e de novos testes
Defina antes de começar quais casos são obrigatórios e quais resultados permitem aprovar a conexão para o escopo testado. Você pode bloquear a ativação se uma verificação essencial falhar, se não for possível correlacionar os estados ou se houver um desvio que impeça uma operação controlada. Documente quem toma a decisão e quem autoriza a passagem para o tráfego.
Acordem quais alterações exigem repetir os testes: por exemplo, mudanças na configuração, no protocolo utilizado ou no tratamento de estados que afetem os casos aprovados. A aprovação se limita à interface e às condições avaliadas; não substitui uma análise posterior de cobertura, entrega ou qualidade contínua.
- Aprove somente os casos que tenham cumprido os critérios acordados.
- Bloqueie a ativação se houver uma falha crítica ou um resultado incerto sem tratamento definido.
- Registre o escopo, as exceções, os responsáveis e as condições para repetir os testes.
Perguntas frequentes
A aceitação técnica comprova que o fornecedor tem cobertura?
Não. Ela verifica o comportamento da integração dentro do escopo testado. A cobertura deve ser avaliada separadamente e não pode ser deduzida do fato de uma solicitação ter sido aceita.
Um DLR confirma que a mensagem foi recebida no telefone?
Não necessariamente. O DLR é um estado informado pela rota ou pelo fornecedor; por si só, não equivale a uma verificação independente de recebimento no terminal.
Devo tentar novamente uma solicitação se não receber uma resposta conclusiva?
Não automaticamente. Primeiro, consulte o procedimento acordado para resultados incertos e verifique como identificar uma solicitação já aceita. Sem uma regra definida, evite reenviar para não gerar tráfego duplicado.
Quando convém repetir os testes de aceitação?
Acordem isso de acordo com o escopo e as alterações relevantes na interface, na configuração ou no tratamento de estados. A decisão e os casos a repetir devem ser documentados com o fornecedor.