Accettazione tecnica dei fornitori A2P SMS: guida alla validazione
Una guida pratica per verificare l’integrazione HTTP o SMPP, gli stati, la gestione degli errori e la documentazione prima di abilitare il traffico, senza confondere l’accettazione tecnica con la consegna o la qualità della rotta.
Cosa verifica — e cosa non verifica — l’accettazione tecnica
L’accettazione tecnica verifica che un’integrazione possa scambiare richieste e risposte secondo l’ambito concordato. Consente inoltre di osservare come vengono registrati gli identificativi e come arrivano gli eventi di stato definiti per la connessione.
Da sola, non dimostra che una destinazione sia coperta, che il messaggio sia arrivato al terminale o che una rotta mantenga un determinato livello di qualità nel tempo. Considera questi aspetti valutazioni separate, con dati e criteri propri. Inoltre, uno stato comunicato dal fornitore non deve essere presentato come conferma indipendente della ricezione sul dispositivo.
- Definisci separatamente la connettività, il comportamento dell’interfaccia e la valutazione della consegna.
- Non trasformare il risultato di un singolo test in una promessa di prestazioni costanti.
- Concordate il significato di ogni stato e quali evidenze possano confermarlo per ciascuna parte.
Definisci ambito, responsabilità e condizioni di test
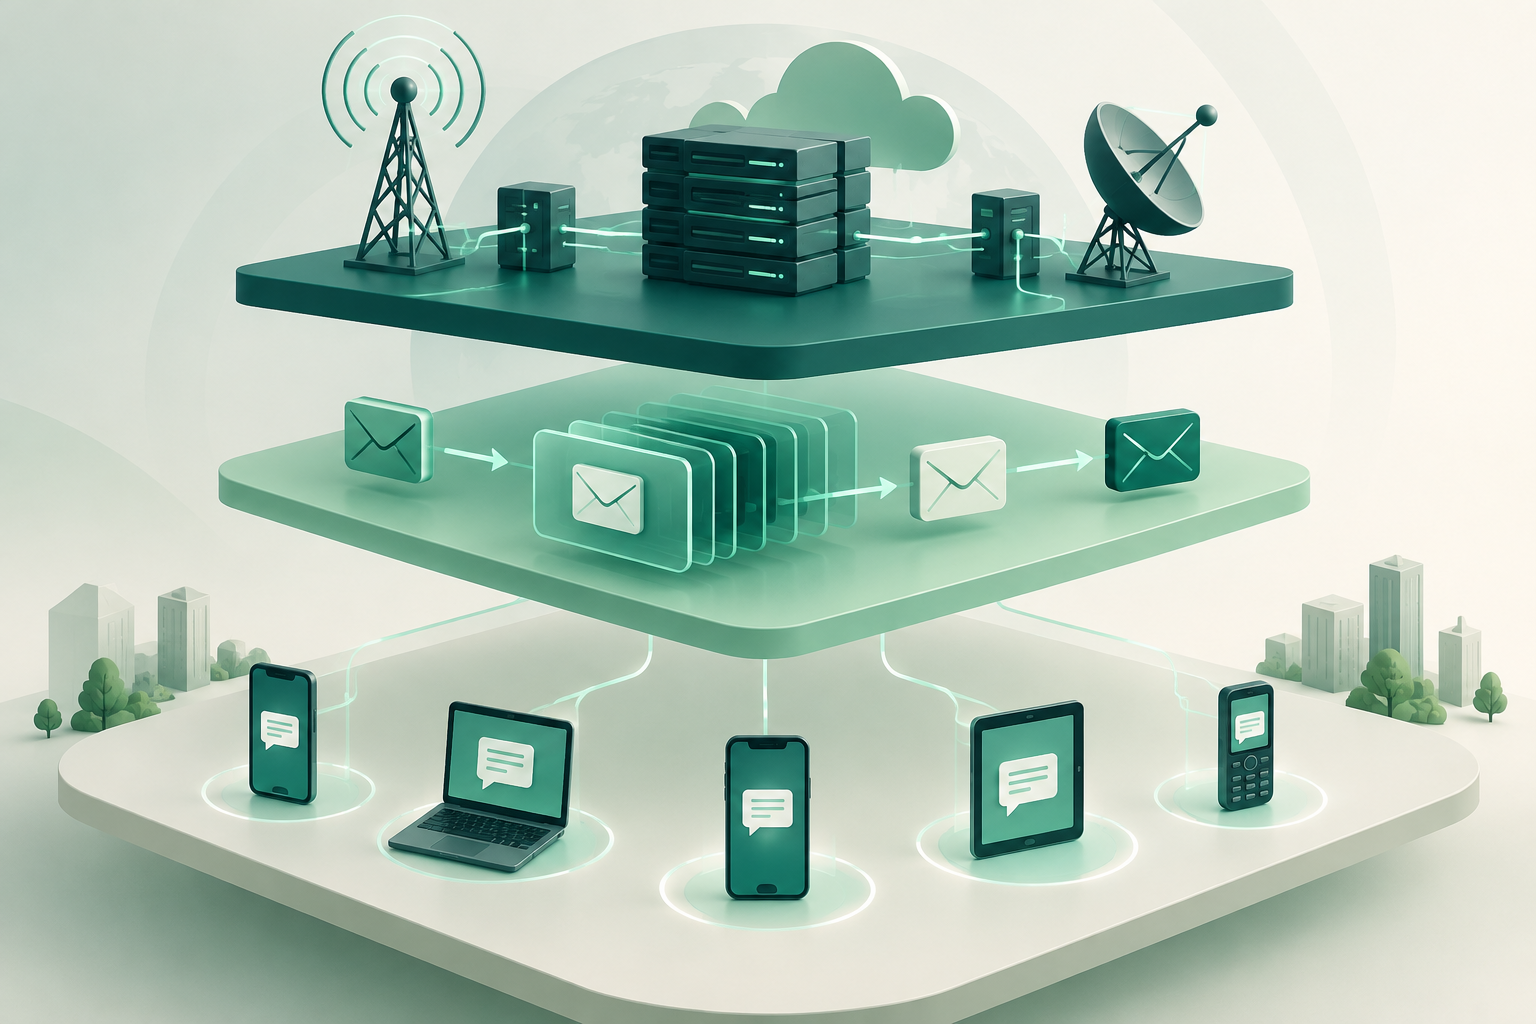
Prima dei test, specifica per iscritto se l’interfaccia sarà HTTP o SMPP, quale ambiente verrà utilizzato e quali operazioni rientrano nell’ambito. Concordate anche il traffico consentito, le destinazioni di test, i mittenti e i contenuti autorizzati, oltre a chi controlla ciascuna estremità.
Non dare per scontati limiti, funzionalità o comportamenti che le parti non abbiano specificato. Chiedi al fornitore i parametri applicabili alla connessione e conferma come vengono comunicate le modifiche. Usa esclusivamente destinazioni e messaggi di test autorizzati; evita di inviare traffico di produzione finché ambiente e responsabilità non sono chiari.
- Registra il protocollo, l’ambiente, i casi inclusi e le esclusioni.
- Concorda limiti di invio e condizioni d’uso prima di generare traffico.
- Assegna i responsabili della configurazione, del monitoraggio, dell’analisi degli errori e dell’approvazione.
Prepara casi controllati per richieste e risposte
Progetta una breve matrice di test per il flusso normale e gli errori previsti. In HTTP, verifica che una richiesta valida possa essere elaborata e che le risposte ricevute vengano interpretate secondo l’accordo d’integrazione. In SMPP, verifica lo scambio di messaggi all’interno della sessione e i risultati che il fornitore ha definito per ciascun caso.
Includi una verifica con credenziali valide e, in un ambiente controllato, una con credenziali non valide. Testa i limiti concordati senza superarli e verifica che i casi rifiutati siano distinti da quelli accettati. Non dedurre che una risposta di accettazione equivalga alla consegna finale.
- Esegui prima un caso consentito verso una destinazione di test autorizzata.
- Verifica la risposta per dati malformati o parametri non supportati, secondo il contratto dell’interfaccia.
- Testa un rifiuto previsto e conferma che venga registrato senza attivare reinvii automatici non concordati.
- Non testare credenziali o limiti al di fuori dell’ambiente e delle condizioni autorizzate.
Correla richieste, identificativi ed eventi
Per ogni caso, registra un riferimento di test interno e gli identificativi restituiti o utilizzati da ciascun sistema. L’obiettivo è poter ricostruire quale richiesta abbia generato ogni risposta e quali eventi successivi siano stati associati a essa.
Conferma con il fornitore quale identificativo consenta di collegare la richiesta agli stati successivi e quali campi siano disponibili in ciascuna interfaccia. Non presumere che un identificativo sia globale, permanente o equivalente tra sistemi, a meno che non sia stato concordato.
- Conserva marche temporali e riferimenti sufficienti per analizzare ogni caso.
- Documenta come si collegano il riferimento interno, la risposta iniziale e gli eventi successivi.
- Annota i campi che possono mancare o variare, in base all’interfaccia contrattuale.
Convalida callback e DLR secondo la semantica concordata
Definisci quali stati può comunicare il fornitore, cosa significa ciascuno e come vengono trasmessi: tramite callback, con un altro meccanismo concordato o attraverso l’interfaccia applicabile. Verifica il formato e la correlazione degli eventi nei casi di test autorizzati.
Includi scenari con eventi ripetuti, ritardati o non ricevuti per verificare come li registra ciascuna parte. Non presumere che tutti gli stati abbiano la stessa semantica tra fornitori. Un DLR comunicato da una rotta è uno stato segnalato; da solo non dimostra che la ricezione sul terminale sia stata verificata in modo indipendente.
- Chiedi una definizione documentata degli stati e degli eventi che potrebbero non essere disponibili.
- Verifica che gli eventi ripetuti o tardivi possano essere identificati e gestiti secondo l’accordo.
- Concordate come analizzare un esito incerto senza trasformarlo automaticamente in un nuovo invio.
Simula errori e ripristino senza duplicare il traffico
Testa le interruzioni solo in un ambiente e durante una finestra approvati. Concorda in anticipo quale errore verrà simulato, quali osservazioni verranno raccolte e chi può interrompere il test. Verifica cosa accade alle richieste che non ricevono una risposta conclusiva.
Non inventare una politica universale per i nuovi tentativi: il comportamento dipende dall’interfaccia e dall’accordo con il fornitore. Prima di ripetere una richiesta, determina come identificare un’operazione già accettata o con esito incerto e quale meccanismo, se disponibile, eviti i duplicati. Se non esiste una risposta concordata, blocca il reinvio automatico finché il caso non è stato risolto.
- Limita il test d’interruzione al traffico autorizzato e chiaramente identificabile.
- Registra ciò che ha osservato ciascuna estremità e come è stata ripristinata la connessione.
- Esamina i casi senza risposta conclusiva prima di effettuare un nuovo invio.
- Non generare traffico aggiuntivo per compensare un dubbio sullo stato senza autorizzazione.
Registra le evidenze minimizzando i dati
Al termine di ogni test, crea un registro che consenta di ricostruire la decisione: caso eseguito, data, ambiente, risultato atteso, risultato osservato, scostamenti e responsabile. Allega le evidenze tecniche necessarie all’analisi, ma limita i dati personali e il contenuto dei messaggi a quanto strettamente necessario per lo scopo e nel rispetto delle regole applicabili.
Concordate chi conserva i registri, chi può accedervi e come condividerli durante un’analisi. Se non è possibile associare con sicurezza il risultato a una richiesta, contrassegnalo come incerto invece di completare le informazioni per deduzione.
- Registra risultati e scostamenti rispetto ai criteri concordati, non a supposizioni.
- Limita l’accesso alle evidenze ed evita di conservare campi non necessari.
- Assegna un responsabile a ogni problema e concorda una data o una condizione per il seguito.
Stabilisci criteri di approvazione e ripetizione dei test
Definisci prima dell’avvio quali casi sono obbligatori e quale risultato consente di approvare la connessione per l’ambito testato. Puoi bloccare l’abilitazione se fallisce una verifica essenziale, se non è possibile correlare gli stati o se resta uno scostamento che impedisce di operare in modo controllato. Documenta chi prende la decisione e chi autorizza il passaggio al traffico.
Concordate quali modifiche richiedono di ripetere i test: per esempio, cambiamenti alla configurazione, al protocollo utilizzato o alla gestione degli stati che incidano sui casi approvati. L’approvazione è limitata all’interfaccia e alle condizioni valutate; non sostituisce una verifica successiva della copertura, della consegna o della qualità nel tempo.
- Approva solo i casi che soddisfano i criteri concordati.
- Blocca il passaggio se resta un errore critico o un esito incerto senza una gestione definita.
- Registra ambito, eccezioni, responsabili e condizioni per ripetere i test.
Domande frequenti
L’accettazione tecnica dimostra che il fornitore dispone di copertura?
No. Verifica il comportamento dell’integrazione entro l’ambito testato. La copertura va valutata separatamente e non si deduce dal fatto che una richiesta sia stata accettata.
Un DLR conferma che il messaggio è stato ricevuto sul telefono?
Non necessariamente. Il DLR è uno stato comunicato dalla rotta o dal fornitore; da solo non equivale a una verifica indipendente della ricezione sul terminale.
Devo ripetere una richiesta se non ricevo una risposta conclusiva?
Non automaticamente. Prima consulta la procedura concordata per gli esiti incerti e verifica come identificare una richiesta già accettata. In assenza di una regola definita, evita di reinviarla per non generare traffico duplicato.
Quando conviene ripetere i test di accettazione?
Concordatelo in base all’ambito e alle modifiche rilevanti all’interfaccia, alla configurazione o alla gestione degli stati. La decisione e i casi da ripetere devono essere documentati con il fornitore.