Come approvare nuove rotte A2P SMS con evidenze, responsabili e criteri di rollback
Un workflow verificabile per approvare rotte A2P SMS: definire l'ambito reale, separare le dichiarazioni dalle evidenze osservate, eseguire piloti limitati, interpretare con prudenza i DLR e sospendere una rotta quando i segnali operativi lo giustificano.
Quale rischio operativo risolve un workflow di approvazione delle rotte A2P SMS
Approvare una rotta A2P SMS non dovrebbe significare semplicemente aggiungere un Paese a una tabella di copertura o abilitare delle credenziali. Un'approvazione utile trasforma una decisione di routing in un registro riesaminabile: definisce cosa è stato autorizzato, a quali condizioni, con quali evidenze, chi ha assunto ciascuna decisione e cosa deve accadere se il comportamento successivo non risulta più accettabile.
Questo workflow riduce diversi rischi comuni: attivare una capacità che non supporta il traffico previsto, confondere una dichiarazione commerciale con una validazione tecnica, attribuire all'intera rotta il risultato di un test limitato o non disporre di un responsabile in grado di sospendere il traffico in caso di incidente.
L'obiettivo non è promettere consegne future. È stabilire una base operativa per decidere se una configurazione specifica possa entrare in un pilota controllato e, successivamente, se vi siano evidenze sufficienti per mantenerne, ampliarne, sospenderne o revocarne l'uso.
- Evitate di approvare in base al prezzo o a una generica dichiarazione di copertura.
- Mantenete evidenze tracciabili per ogni test e per ogni modifica successiva.
- Conservate presupposti e limiti: un test rappresenta solo l'ambito, la configurazione e la finestra temporale in cui è stato svolto.
- Assegnate preventivamente chi può ampliare, sospendere o revocare l'attivazione.
L'unità di approvazione: separare destinazione, operatore, tipo di traffico, Sender ID e condizioni d'uso
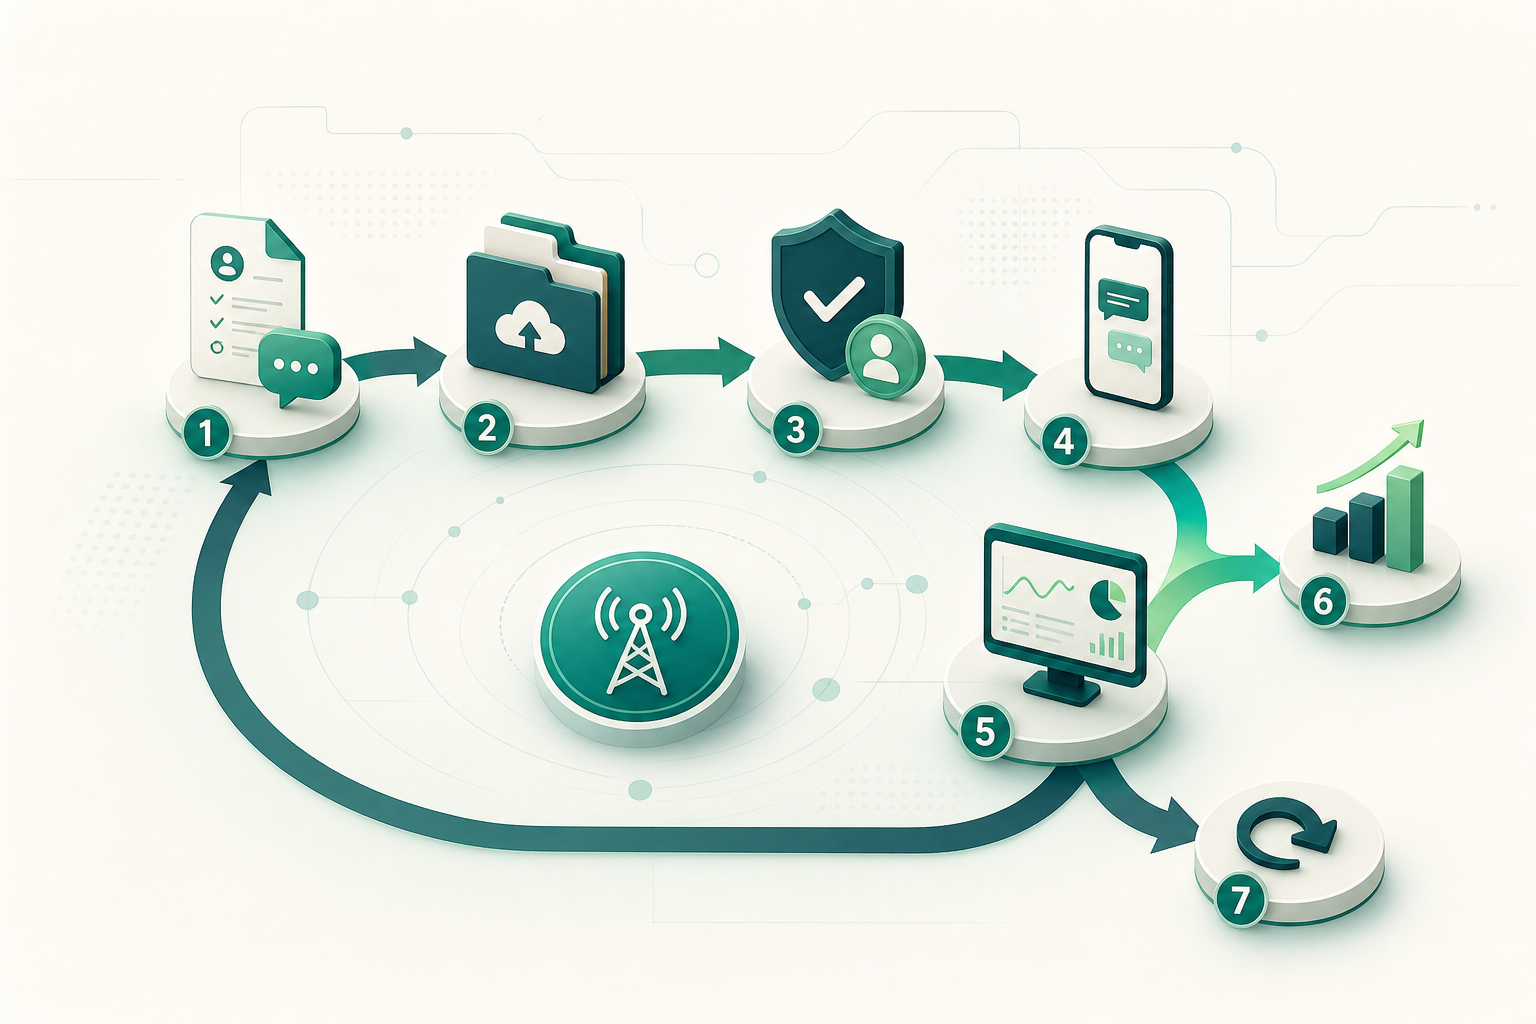
L'unità di approvazione non dovrebbe essere soltanto un Paese. La numerazione internazionale consente di identificare e analizzare le destinazioni ai fini del routing, ma un'etichetta di copertura nazionale non conserva da sola gli attributi necessari per riprodurre una decisione operativa.
Definite ogni approvazione con il massimo livello di precisione disponibile. Come minimo, registrate la destinazione normalizzata, la rete o la condizione di routing quando nota, il tipo di traffico, il mittente o l'origine autorizzata e le restrizioni d'uso. Se la rete di destinazione non può essere determinata prima dell'invio, documentate esplicitamente tale limite e non presentate l'approvazione come valida per tutti gli operatori del Paese.
Separate anche i casi d'uso. OTP, avvisi transazionali e campagne di marketing legittime possono essere soggetti a requisiti operativi e di conformità diversi. L'approvazione per un tipo di traffico non autorizza automaticamente un altro tipo.
- Destinazione normalizzata, con la convenzione di numerazione utilizzata.
- Operatore di destinazione o condizione di routing, quando disponibile.
- Tipo di traffico autorizzato.
- Sender ID, numero di origine o altra identità mittente consentita.
- Restrizioni relative a contenuto, consenso, opt-out e finestre d'uso, ove applicabili.
- Limiti di volume iniziali ed eventuali destinazioni escluse.
Ruoli e responsabilità: chi richiede, convalida e approva
Una rotta non dovrebbe risultare approvata perché una sola persona ha inviato un test con esito positivo. La separazione delle responsabilità riduce il rischio che una decisione commerciale trascuri restrizioni tecniche o che una configurazione tecnicamente funzionante venga utilizzata per traffico non conforme alle condizioni applicabili.
Il richiedente descrive la necessità e l'ambito. Il validatore tecnico verifica connettività, configurazione e tracciabilità dei risultati. La funzione di compliance esamina l'uso previsto quando vi siano obblighi relativi al consenso, alla gestione delle disiscrizioni o altre restrizioni. Il responsabile commerciale conferma le condizioni di acquisto o vendita e l'approvatore finale accetta il rischio operativo entro i limiti definiti.
L'autorità di sospensione deve essere assegnata prima del pilota. In caso di incidente, attendere un'approvazione ad hoc per interrompere il traffico può aumentarne l'impatto.
- Richiedente: presenta il caso d'uso, l'ambito, le destinazioni e il tipo di traffico.
- Validatore tecnico: verifica connessione, autenticazione, correlazione dei messaggi e stati osservati.
- Responsabile compliance: convalida consenso, opt-out, mittenti e restrizioni applicabili, ove necessario.
- Responsabile commerciale: conferma le condizioni operative e le restrizioni dichiarate dalla controparte.
- Approvatore finale: autorizza il pilota o l'attivazione entro l'ambito documentato.
- Responsabile operativo: monitora la rotta ed esegue sospensione o rollback secondo il piano.
Evidenze minime prima di attivare una rotta
Conservate separatamente la dichiarazione del fornitore e l'evidenza osservata. La prima raccoglie ciò che la controparte afferma di supportare o autorizzare. La seconda registra ciò che il team ha effettivamente verificato, in una data, con una configurazione e in un ambito specifici. Entrambe sono necessarie, ma rispondono a domande diverse.
Prima di attivare una rotta, archiviate le restrizioni documentate, la configurazione di connettività utilizzata, l'identità mittente testata, il contenuto di test consentito e gli identificatori che consentono di correlare ogni invio ai relativi eventi successivi. In ambienti HTTP o SMPP, questo include l'identificatore della richiesta o del messaggio, le marche temporali, le risposte di invio e i DLR o callback disponibili.
La specifica tecnica degli SMS descrive il funzionamento del servizio, ma non conferma che una specifica rotta commerciale sia attiva né che supporti qualsiasi combinazione di mittente, contenuto, volume o traffico. Per questo motivo, le evidenze devono riferirsi alla rotta e alle condizioni specifiche che si intendono autorizzare.
- Dichiarazione del fornitore datata e attribuibile.
- Restrizioni note e condizioni d'uso documentate.
- Configurazione di connessione e metodo di autenticazione utilizzati nel test.
- Identificatori correlabili per messaggio.
- Marca temporale di invio, risposta di accettazione ed eventi successivi.
- Registro di destinazione, mittente, tipo di traffico e contenuto di test.
- Esito di eccezioni, rifiuti o assenza di eventi finali entro la finestra definita.
Cosa possono dimostrare i test controllati e cosa non possono dimostrare
Un pilota controllato può dimostrare che una configurazione specifica è riuscita a connettersi, autenticarsi, presentare messaggi e ricevere determinati stati durante una finestra di test. Può inoltre rivelare restrizioni legate a destinazione, mittente, contenuto o configurazione.
Non dimostra una garanzia di consegna futura, una capacità stabile né un'accettazione universale. I messaggi possono attraversare stati intermedi e finali e i sistemi possono segnalare risultati quali throttling, errori temporanei, errori permanenti, blocco dell'operatore, filtraggio del contenuto o risultato sconosciuto. Questi comportamenti giustificano una limitata estrapolazione dei risultati di un test.
Progettate il pilota per apprendere, non per certificare in modo assoluto. Testate esclusivamente traffico legittimo, basato sul consenso e compatibile con le restrizioni approvate. Registrate le condizioni esatte affinché il risultato possa essere interpretato senza estenderlo impropriamente ad altri casi.
- Un test non equivale a una garanzia contrattuale o tecnica futura.
- Un risultato presso un operatore o una destinazione non rappresenta automaticamente tutte le destinazioni nazionali.
- Un Sender ID o un contenuto testato non convalida altri mittenti o modelli.
- L'assenza di un evento finale richiede di analizzare la finestra di reporting e la semantica del fornitore prima di concludere che si sia verificato un errore.
- Modifiche successive a fornitore, connettività o policy invalidano parte delle evidenze storiche.
Stati di invio e DLR: segnali utili, non prova automatica di ricezione sul terminale
Gli stati di consegna devono essere interpretati secondo la semantica documentata dal fornitore e dalla rete. Uno stato di accettazione a monte o “sent” indica che il fornitore o l'operatore successivo ha accettato il messaggio per proseguire l'elaborazione; non conferma da solo la consegna finale.
Anche un DLR contrassegnato come consegnato non deve essere equiparato automaticamente a un'osservazione indipendente della ricezione su un terminale di test. Può basarsi sulla conferma dell'operatore upstream e, quando disponibile, su informazioni provenienti dal terminale. Il registro di approvazione deve conservare la definizione applicabile allo stato ricevuto.
Quando fattibile e appropriato, una verifica indipendente su un dispositivo di test può integrare i DLR. Deve essere registrata come evidenza distinta: conferma l'osservazione su quel terminale, con quella SIM, quel dispositivo, quella posizione e in quel momento; non trasforma il risultato in una garanzia generale della rotta.
Anche il ritardo o l'assenza di eventi finali non consentono di concludere automaticamente che il messaggio non sia stato consegnato. Alcuni eventi generati dagli operatori possono arrivare in ritardo e uno stato sconosciuto può indicare che il fornitore non conosce l'esito finale.
- Distinguete tra accettazione dell'invio, DLR e ricezione osservata in modo indipendente.
- Conservate la definizione di ciascuno stato utilizzata dal fornitore o dalla connessione.
- Non calcolate conclusioni sulla qualità basandovi solo su uno stato isolato.
- Definite una finestra di osservazione prima di classificare eventi tardivi o assenti.
- Analizzate i cambiamenti di comportamento per destinazione, mittente, contenuto e condizione di traffico.
Criteri di accettazione a livelli
I criteri binari spesso nascondono i problemi. È preferibile approvare per livelli, affinché una rotta avanzi solo se soddisfa le condizioni applicabili a ogni livello. Questo consente di distinguere un incidente di connettività da una restrizione di contenuto o da un problema di reporting dei DLR.
Le soglie interne devono essere definite dalle parti autorizzate in base al caso d'uso, al rischio e alle evidenze disponibili. Non è opportuno applicare valori universali senza contesto. L'importante è che i criteri siano preventivi, versionati e misurabili con i registri disponibili.
- Livello 1, connettività: connessione, autenticazione e configurazione funzionanti.
- Livello 2, accettazione: risposte di invio dei messaggi correlate e senza rifiuti non spiegati.
- Livello 3, stati: ricezione e riconciliazione coerente di callback o DLR secondo la loro semantica.
- Livello 4, comportamento: analisi delle eccezioni per destinazione, mittente, contenuto, orario o condizione di test.
- Livello 5, conformità: conferma che il traffico e i meccanismi di consenso o opt-out soddisfino le condizioni applicabili.
Come documentare le restrizioni e progettare un'attivazione graduale
Ogni restrizione nota deve essere associata alla rotta, non conservata solo in e-mail, conversazioni o conoscenze individuali. La policy della rotta deve indicare quale traffico accetta, quali mittenti possono essere utilizzati, quali contenuti sono ammessi, quali destinazioni sono escluse e quali limiti operativi si applicano.
L'attivazione iniziale deve avere un ambito limitato. Definite l'insieme di destinazioni, mittenti e tipi di traffico inclusi; stabilite un limite di volume; attivate il monitoraggio; e fissate un punto decisionale formale. In quel momento, le persone autorizzate decidono se ampliare, mantenere il pilota, sospendere o revocare l'attivazione.
Ove applicabile, la funzione di compliance deve convalidare prima del pilota che il traffico disponga della necessaria base di consenso e che esistano meccanismi efficaci per gestire le richieste di disiscrizione. L'abilitazione tecnica di una rotta non sostituisce tali obblighi.
- Tipi di traffico consentiti ed esclusi.
- Mittenti approvati e condizioni per la loro modifica.
- Restrizioni sui contenuti e modelli di test.
- Destinazioni, operatori o intervalli esclusi, quando noti.
- Fasce orarie e limiti di volume iniziali.
- Periodo di monitoraggio e data del punto decisionale.
- Responsabile operativo durante il pilota.
Domande frequenti
Un test riuscito consente di approvare una rotta per un intero Paese?
Non necessariamente. Un test rappresenta le destinazioni, gli operatori noti, i mittenti, i contenuti, la configurazione e il periodo osservati. L'approvazione deve conservare tale ambito e non essere estesa automaticamente a tutti gli operatori o tipi di traffico del Paese.
Un DLR delivered conferma che l'utente ha ricevuto e letto l'SMS?
No. Un DLR è un segnale di consegna con la semantica definita dal fornitore e dalla rete. Può basarsi sulla conferma dell'operatore upstream e, quando disponibile, del terminale. Non prova automaticamente una ricezione indipendente osservata né che il destinatario abbia letto il messaggio.
Cosa deve attivare la sospensione o il rollback di una rotta?
La policy deve definire segnali e responsabili prima del lancio. Esempi di segnali sono errori permanenti, blocchi dell'operatore o del contenuto, aumento dei risultati sconosciuti, perdita di callback o DLR, mancato rispetto delle restrizioni approvate o modifiche non autorizzate alla configurazione. L'azione immediata deve includere la sospensione del traffico interessato e la conservazione delle evidenze.
Quando deve essere rivalidata una rotta A2P SMS?
Dopo modifiche rilevanti a fornitore, connessione, credenziali, mittente, policy dei contenuti, destinazioni, restrizioni dichiarate, comportamento dei DLR o incidenti osservati. Le evidenze precedenti si riferiscono a una configurazione e a un periodo specifici.
Cosa deve contenere un modello di decisione per una rotta?
Versione, data, ambito esatto, dichiarazione del fornitore, restrizioni, configurazione testata, fonti di evidenza, identificatori e marche temporali, presupposti, responsabili, approvazioni, limiti del pilota, regole di monitoraggio, criteri di sospensione e procedura di rollback.
Fonti consultate
- 3GPP TS 23.040 — Technical realization of the Short Message Service (SMS)3GPP
- ITU-T E.164 (02/2026) — The international public telecommunication numbering planInternational Telecommunication Union
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- SMPP Delivery Receipt FormatSMPP Developers Forum
- Messages resource — status values and callbacksTwilio
- Outbound Message Status in Status CallbacksTwilio
- Best Practices for Messaging Delivery Status LoggingTwilio
- SMS event data stream from Amazon PinpointAmazon Web Services
- Troubleshooting the SMS channelAmazon Web Services
- SMS Delivery Receipts API GuideVonage
- Retrieving Delivery ReportsSinch
- FCC 24-24 — Revocation of consent for robocalls and robotextsFederal Communications Commission