Cómo aprobar nuevas rutas A2P SMS con evidencia, responsables y criterios de reversión
Un workflow auditable para aprobar rutas A2P SMS: definir el alcance real, separar declaraciones de evidencia observada, ejecutar pilotos limitados, interpretar DLR con prudencia y suspender una ruta cuando las señales operativas lo justifiquen.
Qué riesgo operativo resuelve un workflow de aprobación de rutas A2P SMS
Aprobar una ruta A2P SMS no debería significar simplemente añadir un país a una tabla de cobertura o habilitar unas credenciales. Una aprobación útil convierte una decisión de routing en un registro revisable: define qué se autorizó, bajo qué condiciones, con qué evidencia, quién asumió cada decisión y qué debe ocurrir si el comportamiento posterior deja de ser aceptable.
Este workflow reduce varios riesgos habituales: activar una capacidad que no admite el tráfico previsto, confundir una declaración comercial con una validación técnica, atribuir a toda una ruta el resultado de una prueba limitada o carecer de un responsable que pueda suspender el tráfico ante una incidencia.
El objetivo no es prometer entrega futura. Es establecer una base operativa para decidir si una configuración concreta puede entrar en un piloto controlado y, posteriormente, si hay evidencia suficiente para mantener, ampliar, suspender o revertir su uso.
- Evite aprobar por precio o por una afirmación genérica de cobertura.
- Mantenga evidencia trazable de cada prueba y de cada cambio posterior.
- Conserve los supuestos y límites: una prueba solo representa el alcance, la configuración y la ventana en que se realizó.
- Asigne de antemano quién puede ampliar, pausar o revertir la activación.
La unidad de aprobación: separar destino, operador, tipo de tráfico, Sender ID y condiciones de uso
La unidad de aprobación no debería ser únicamente un país. La numeración internacional permite identificar y analizar destinos para su encaminamiento, pero una etiqueta de cobertura nacional no conserva por sí sola los atributos necesarios para reproducir una decisión operativa.
Defina cada aprobación con el mayor nivel de precisión disponible. Como mínimo, registre el destino normalizado, la red o condición de encaminamiento cuando se conozca, el tipo de tráfico, el remitente u origen autorizado y las restricciones de uso. Si la red de destino no puede determinarse antes del envío, documente expresamente esa limitación y no presente la aprobación como válida para todos los operadores del país.
También separe los casos de uso. OTP, alertas transaccionales y campañas de marketing legítimas pueden estar sujetos a requisitos operativos y de compliance distintos. Una aprobación para un tipo de tráfico no autoriza automáticamente otro.
- Destino normalizado, con la convención de numeración utilizada.
- Operador de destino o condición de routing, cuando esté disponible.
- Tipo de tráfico autorizado.
- Sender ID, número de origen u otra identidad de remitente permitida.
- Restricciones de contenido, consentimiento, opt-out y ventanas de uso cuando apliquen.
- Límites iniciales de volumen y cualquier destino excluido.
Roles y responsabilidades: quién solicita, valida y aprueba
Una ruta no debe quedar aprobada porque una sola persona haya enviado una prueba satisfactoria. La separación de responsabilidades reduce el riesgo de que una decisión comercial omita restricciones técnicas o de que una configuración técnicamente funcional se use para tráfico que no cumple las condiciones aplicables.
El solicitante describe la necesidad y el alcance. El validador técnico comprueba conectividad, configuración y trazabilidad de los resultados. Compliance revisa el uso previsto cuando existan obligaciones de consentimiento, gestión de bajas u otras restricciones. El propietario comercial confirma las condiciones de compra o venta y el aprobador final acepta el riesgo operativo dentro de los límites definidos.
La autoridad para suspender debe estar asignada antes del piloto. En una incidencia, esperar una aprobación ad hoc para detener tráfico puede aumentar el impacto.
- Solicitante: presenta el caso de uso, alcance, destinos y tipo de tráfico.
- Validador técnico: verifica conexión, autenticación, correlación de mensajes y estados observados.
- Responsable de compliance: valida consentimiento, opt-out, remitentes y restricciones aplicables cuando corresponda.
- Propietario comercial: confirma condiciones operativas y restricciones declaradas por la contraparte.
- Aprobador final: autoriza el piloto o la activación dentro del alcance documentado.
- Propietario operativo: monitoriza la ruta y ejecuta suspensión o reversión conforme al plan.
Evidencia mínima antes de activar una ruta
Conserve la declaración del proveedor separada de la evidencia observada. La primera recoge lo que la contraparte afirma soportar o autorizar. La segunda registra lo que el equipo verificó realmente, en una fecha, configuración y alcance concretos. Ambas son necesarias, pero responden a preguntas distintas.
Antes de activar una ruta, guarde las restricciones documentadas, la configuración de conectividad utilizada, la identidad de remitente probada, el contenido de prueba permitido y los identificadores que permitan correlacionar cada envío con sus eventos posteriores. En entornos HTTP o SMPP, esto incluye el identificador de la solicitud o mensaje, marcas temporales, respuestas de presentación y los DLR o callbacks disponibles.
La especificación técnica de SMS describe el funcionamiento del servicio, pero no confirma que una ruta comercial específica esté activada ni que admita cualquier combinación de remitente, contenido, volumen o tráfico. Por ello, la evidencia debe referirse a la ruta y condiciones concretas que se desean autorizar.
- Declaración del proveedor fechada y atribuible.
- Restricciones conocidas y condiciones de uso documentadas.
- Configuración de conexión y método de autenticación usados en la prueba.
- Identificadores correlacionables por mensaje.
- Marca temporal de envío, respuesta de aceptación y eventos posteriores.
- Registro del destino, remitente, tipo de tráfico y contenido de prueba.
- Resultado de excepciones, rechazos o ausencia de eventos finales dentro de la ventana definida.
Qué pueden demostrar las pruebas controladas y qué no pueden demostrar
Un piloto controlado puede demostrar que una configuración concreta logró conectarse, autenticarse, presentar mensajes y recibir determinados estados durante una ventana de prueba. También puede revelar restricciones por destino, remitente, contenido o configuración.
No demuestra una garantía de entrega futura, capacidad estable ni aceptación universal. Los mensajes pueden pasar por estados intermedios y finales, y los sistemas pueden informar resultados como throttling, fallos temporales, fallos permanentes, bloqueo del operador, filtrado de contenido o resultado desconocido. Estos comportamientos justifican limitar la extrapolación de una prueba.
Diseñe el piloto para aprender, no para certificar de forma absoluta. Pruebe únicamente tráfico legítimo, consentido y compatible con las restricciones aprobadas. Registre las condiciones exactas para que el resultado pueda interpretarse sin extenderlo indebidamente a otros casos.
- Una prueba no equivale a una garantía contractual o técnica futura.
- Un resultado en un operador o destino no representa automáticamente todos los destinos nacionales.
- Un Sender ID o contenido probado no valida otros remitentes o plantillas.
- La falta de un evento final requiere analizar la ventana de reporte y la semántica del proveedor antes de concluir que hubo fallo.
- Cambios posteriores en proveedor, conectividad o política invalidan parte de la evidencia histórica.
Estados de envío y DLR: señales útiles, no prueba automática de recepción en el terminal
Los estados de entrega deben interpretarse según su semántica documentada por el proveedor y la red. Un estado de aceptación aguas arriba o “sent” indica que el siguiente proveedor u operador aceptó el mensaje para continuar el procesamiento; no confirma por sí solo la entrega final.
Incluso un DLR marcado como entregado no debe equipararse automáticamente con una observación independiente de recepción en un terminal de prueba. Puede basarse en confirmación del operador upstream y, cuando esté disponible, en información procedente del terminal. El registro de aprobación debe conservar la definición aplicable al estado recibido.
Cuando sea viable y apropiado, una comprobación independiente en un dispositivo de prueba puede complementar los DLR. Debe registrarse como una evidencia distinta: confirma la observación en ese terminal, con esa SIM, dispositivo, ubicación y momento; no convierte el resultado en garantía general de la ruta.
La demora o ausencia de eventos finales tampoco permite concluir automáticamente que el mensaje no se entregó. Algunos eventos generados por operadores pueden llegar con retraso y un estado desconocido puede indicar que el proveedor no conoce el resultado final.
- Diferencie aceptación de envío, DLR y recepción observada de forma independiente.
- Guarde la definición de cada estado usada por el proveedor o conexión.
- No calcule conclusiones de calidad solo a partir de un estado aislado.
- Defina una ventana de observación antes de clasificar eventos tardíos o ausentes.
- Investigue cambios de patrón por destino, remitente, contenido y condición de tráfico.
Criterios de aceptación por capas
Los criterios binarios suelen ocultar problemas. Es preferible aprobar por capas, de forma que una ruta solo avance si cumple las condiciones aplicables en cada nivel. Esto permite distinguir una incidencia de conectividad de una restricción de contenido o de un problema de reporte de DLR.
Los umbrales internos deben definirse por las partes autorizadas según el caso de uso, el riesgo y la evidencia disponible. No conviene aplicar cifras universales sin contexto. Lo importante es que los criterios sean previos, versionados y medibles con los registros disponibles.
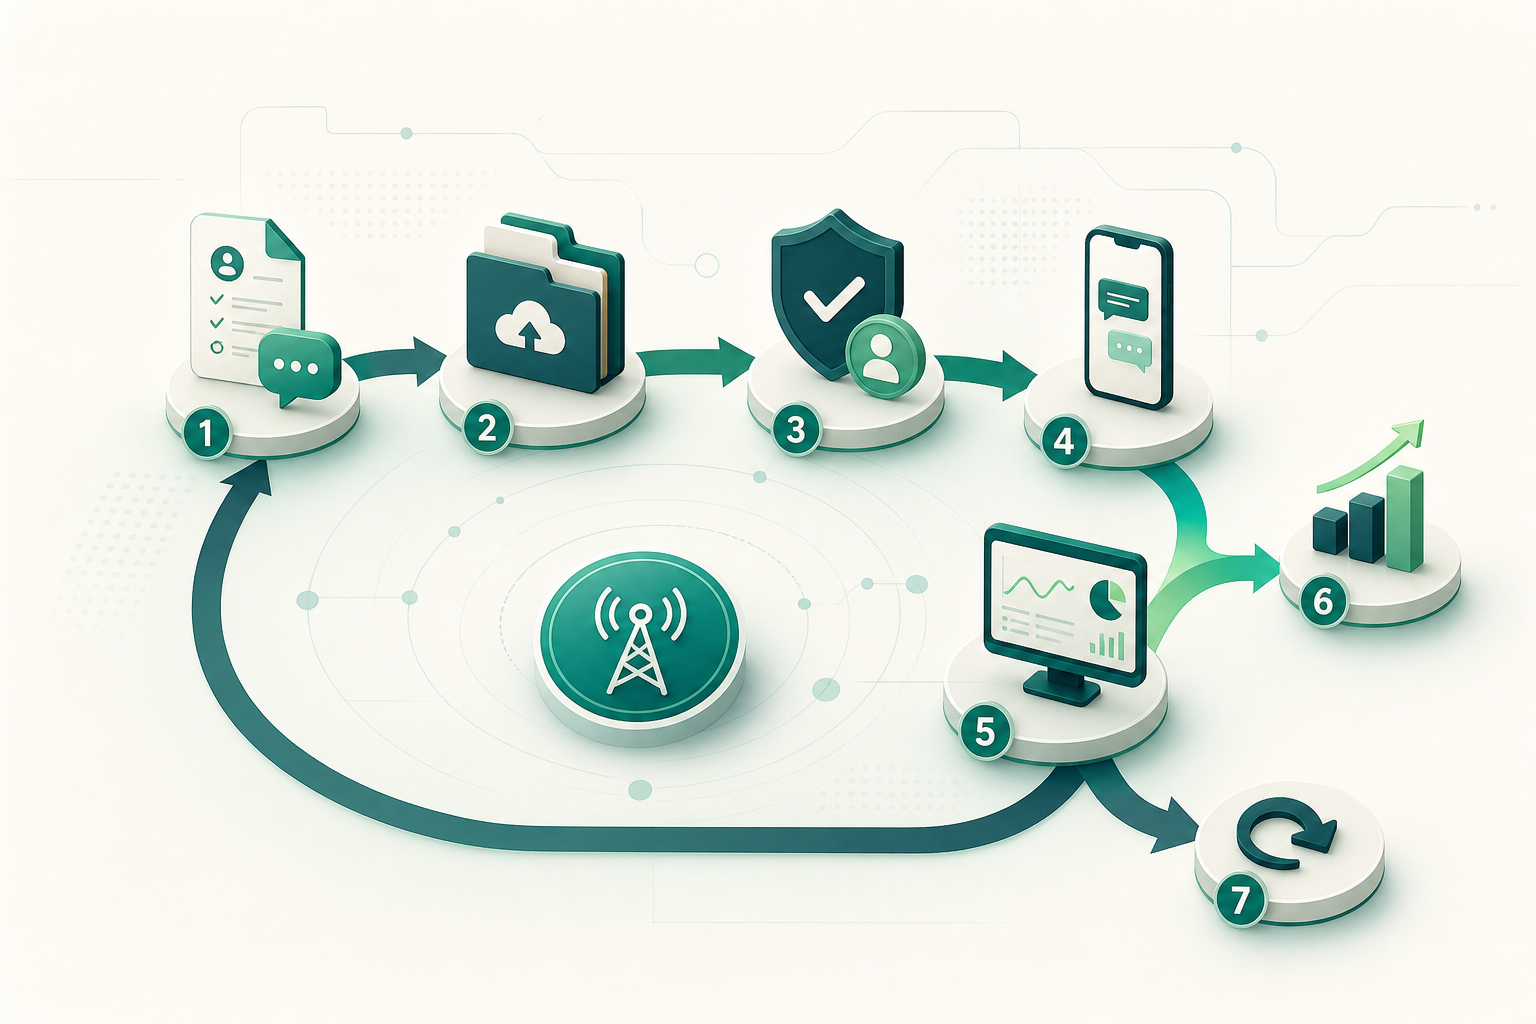
- Capa 1, conectividad: conexión, autenticación y configuración funcionales.
- Capa 2, aceptación: respuestas de presentación de mensajes correlacionadas y sin rechazos no explicados.
- Capa 3, estados: recepción y conciliación consistente de callbacks o DLR conforme a su semántica.
- Capa 4, comportamiento: revisión de excepciones por destino, remitente, contenido, horario o condición de prueba.
- Capa 5, cumplimiento: confirmación de que el tráfico y los mecanismos de consentimiento u opt-out cumplen las condiciones aplicables.
Cómo documentar restricciones y diseñar una activación gradual
Toda restricción conocida debe quedar asociada a la ruta, no guardada solo en correos, conversaciones o conocimiento individual. La política de ruta debe indicar qué tráfico acepta, qué remitentes pueden utilizarse, qué contenidos están permitidos, qué destinos quedan excluidos y qué límites operativos aplican.
La activación inicial debe tener alcance limitado. Defina el conjunto de destinos, remitentes y tipos de tráfico incluidos; establezca un límite de volumen; active monitorización; y fije un punto de decisión formal. En ese punto, las personas autorizadas deciden si se amplía, se mantiene el piloto, se suspende o se revierte.
Cuando aplique, compliance debe validar antes del piloto que el tráfico tiene la base de consentimiento necesaria y que existen mecanismos efectivos para gestionar solicitudes de baja. La habilitación técnica de una ruta no sustituye estas obligaciones.
- Tipos de tráfico permitidos y excluidos.
- Remitentes aprobados y condiciones para su cambio.
- Restricciones de contenido y plantillas de prueba.
- Destinos, operadores o rangos excluidos cuando se conozcan.
- Ventanas horarias y límites de volumen iniciales.
- Periodo de monitorización y fecha del punto de decisión.
- Responsable operativo durante el piloto.
Preguntas frecuentes
¿Una prueba exitosa permite aprobar una ruta para todo un país?
No necesariamente. Una prueba representa los destinos, operadores conocidos, remitentes, contenido, configuración y periodo observados. La aprobación debe conservar ese alcance y no extenderse automáticamente a todos los operadores o tipos de tráfico del país.
¿Un DLR delivered confirma que el usuario recibió y leyó el SMS?
No. Un DLR es una señal de entrega con la semántica definida por el proveedor y la red. Puede basarse en confirmación del operador upstream y, cuando esté disponible, del terminal. No prueba automáticamente una recepción independiente observada ni que el destinatario haya leído el mensaje.
¿Qué debe desencadenar la suspensión o reversión de una ruta?
La política debe definir señales y responsables antes del lanzamiento. Ejemplos de señales son errores permanentes, bloqueos de operador o contenido, incremento de resultados desconocidos, pérdida de callbacks o DLR, incumplimiento de restricciones aprobadas o cambios no autorizados en la configuración. La acción inmediata debe incluir pausar el tráfico afectado y conservar la evidencia.
¿Cuándo debe revalidarse una ruta A2P SMS?
Tras cambios relevantes de proveedor, conexión, credenciales, remitente, política de contenido, destinos, restricciones declaradas, comportamiento de DLR o incidencias observadas. La evidencia anterior se refiere a una configuración y un periodo concretos.
¿Qué debe contener una plantilla de decisión de ruta?
Versión, fecha, alcance exacto, declaración del proveedor, restricciones, configuración probada, fuentes de evidencia, identificadores y marcas temporales, supuestos, responsables, aprobaciones, límites del piloto, reglas de monitorización, criterios de suspensión y procedimiento de reversión.
Fuentes consultadas
- 3GPP TS 23.040 — Technical realization of the Short Message Service (SMS)3GPP
- ITU-T E.164 (02/2026) — The international public telecommunication numbering planInternational Telecommunication Union
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- SMPP Delivery Receipt FormatSMPP Developers Forum
- Messages resource — status values and callbacksTwilio
- Outbound Message Status in Status CallbacksTwilio
- Best Practices for Messaging Delivery Status LoggingTwilio
- SMS event data stream from Amazon PinpointAmazon Web Services
- Troubleshooting the SMS channelAmazon Web Services
- SMS Delivery Receipts API GuideVonage
- Retrieving Delivery ReportsSinch
- FCC 24-24 — Revocation of consent for robocalls and robotextsFederal Communications Commission