Priorizar tráfico A2P SMS cuando la capacidad se degrada
Una guía operativa para distinguir OTP, alertas y notificaciones, asignar prioridades internas y gestionar la congestión sin confundir prioridad con entrega garantizada.
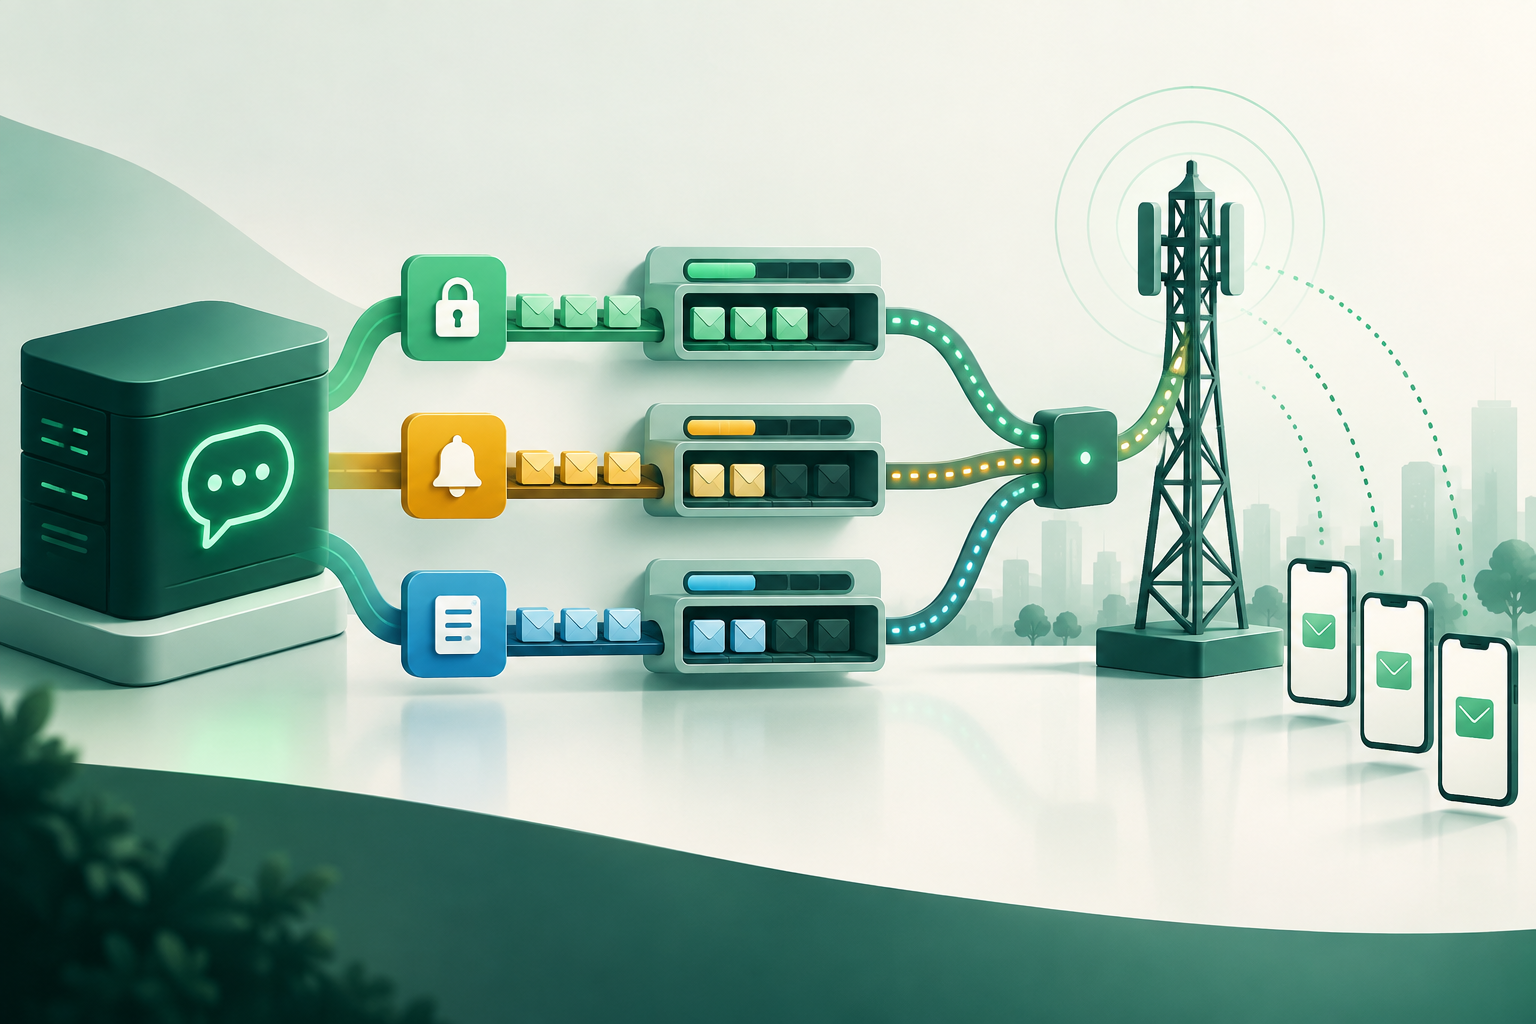
Por qué una cola compartida puede perjudicar los flujos críticos
Si los mensajes de distintos usos comparten una cola y un mismo límite de envío, un pico de tráfico no urgente puede consumir recursos que también necesitan los mensajes sensibles al tiempo. Separar flujos puede ayudar a controlar cómo se admiten y procesan en los sistemas que administra la organización.
Esa separación es una decisión de operación, no una garantía de precedencia en toda la cadena. La ruta, los sistemas intermedios y la red móvil pueden aplicar sus propios controles. Una prioridad interna no asegura que un mensaje llegue antes ni que se reciba en el terminal.
- Identifica dónde existe una cola compartida: aplicación, plataforma de mensajería, conexión con el proveedor u otros componentes bajo tu control.
- Registra qué límites y políticas están configurados en cada tramo y cuáles dependen de terceros.
- No prometas a producto o negocio una entrega prioritaria extremo a extremo si no está demostrada y acordada para la ruta utilizada.
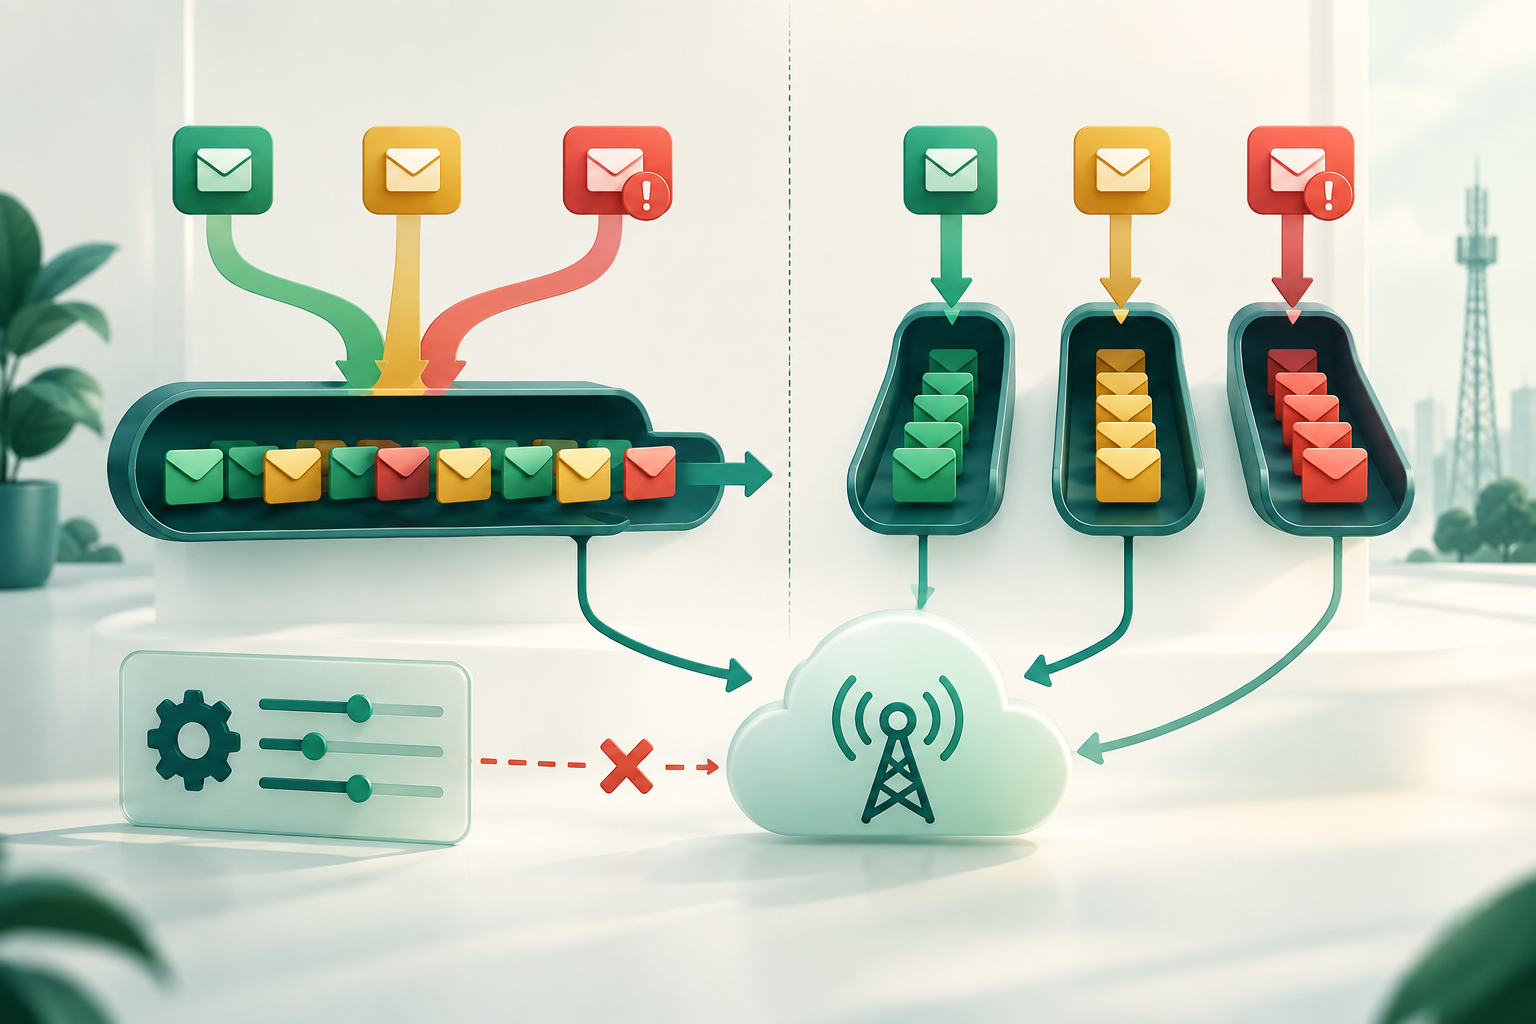
Propósito, criticidad y prioridad operativa no son lo mismo
El propósito describe para qué se envía el mensaje: por ejemplo, autenticar una operación mediante OTP, informar de una alerta o enviar una notificación transaccional. La criticidad expresa qué impacto tendría para el usuario que el mensaje se retrasara o no llegara a tiempo. La prioridad operativa determina cómo se trata ese flujo dentro de los sistemas que controla el emisor.
Estas dimensiones no deben confundirse con una clasificación regulatoria. La clasificación interna sirve para gestionar capacidad; no determina por sí sola si un mensaje está permitido, si existe consentimiento válido o qué requisitos legales aplican. Verifica esas obligaciones por separado según el caso y la jurisdicción.
- Etiqueta cada flujo por su propósito real y evita usar categorías vagas como «urgente» sin una definición verificable.
- Evalúa la criticidad según el impacto del retraso, el plazo útil del mensaje y la posibilidad de completar la operación por otro canal.
- Mantén las comprobaciones de consentimiento, contenido y cumplimiento independientes de la prioridad operativa.
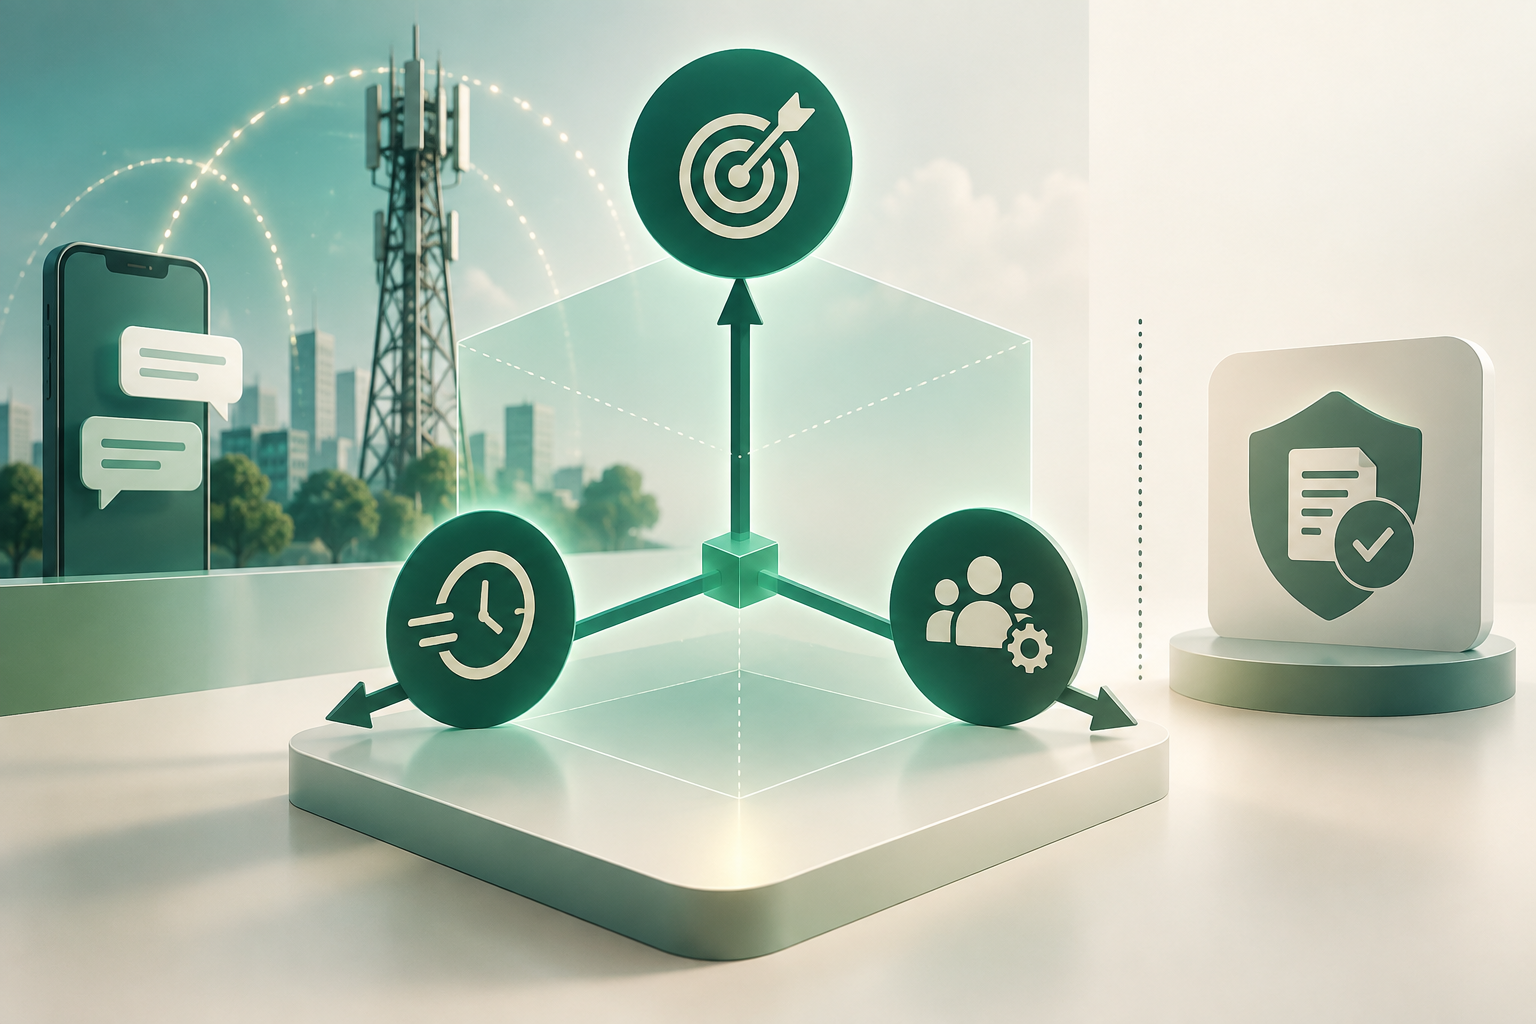
Define clases de servicio con criterios comprobables
Una clase de servicio solo resulta útil si sus reglas se pueden explicar y medir. En lugar de asignar prioridades por intuición, acuerda criterios con operaciones, producto y los responsables del servicio: impacto para el usuario, caducidad funcional, volumen esperado y posibilidad de recuperación.
Por ejemplo, un OTP puede perder utilidad una vez vencido el desafío de autenticación. Una alerta puede requerir atención rápida, aunque su urgencia dependa del evento. Una notificación informativa quizá admita aplazamiento. Son ejemplos para diseñar una política interna, no una clasificación universal ni una recomendación regulatoria.
- Documenta el objetivo de cada clase y qué servicios pueden pertenecer a ella.
- Define qué significa que un mensaje haya caducado desde la perspectiva de la aplicación; no supongas que ese plazo se aplica automáticamente en todos los componentes de la ruta.
- Determina si un mensaje atrasado todavía aporta valor o si debe cancelarse, sustituirse o resolverse mediante un proceso alternativo.
- Establece quién puede autorizar excepciones y cómo se revisan.
Aísla colas y controla el consumo de capacidad
El aislamiento puede reducir la competencia directa entre flujos dentro de los componentes que administra tu equipo. La implementación concreta depende de la arquitectura disponible: no presupongas que una conexión, interfaz o proveedor ofrece colas independientes o prioridades efectivas sin comprobarlo.
Define límites por flujo y una capacidad reservada o compartida de acuerdo con los acuerdos y controles técnicos realmente disponibles. Un límite mal diseñado también puede dejar capacidad ociosa o bloquear tráfico importante; por eso debe validarse con datos propios y revisarse en condiciones normales y degradadas.
- Separa las colas por propósito o clase solo cuando el sistema permita controlar su admisión y procesamiento.
- Limita el volumen de los flujos aplazables para que un pico no desplace sin control a los demás.
- Asegura que los límites contemplen la capacidad efectiva conocida en cada tramo, sin asumir que la capacidad configurada localmente equivale a la aceptada por la red.
- Documenta qué ocurre con los mensajes retenidos cuando se recupera la capacidad.
Define admisión, aplazamiento y descarte antes de la congestión
Cuando la carga supera la capacidad disponible, el sistema necesita reglas explícitas para decidir qué admite, qué retiene y qué no debe reenviar. Sin una política acordada, distintos componentes pueden acumular mensajes, repetir intentos o conservar tráfico que ya perdió utilidad.
Las reglas deben ser coherentes con la caducidad funcional, los límites reales de la plataforma y las obligaciones aplicables. El descarte debe ser deliberado y observable; no se debe presentar como una solución automática para todos los casos.
- Establece qué clases pueden aplazarse y bajo qué condición se dejan de admitir mensajes nuevos.
- Define cuándo cancelar mensajes vencidos o duplicados y cómo informar del resultado a la aplicación que los originó.
- Evita crear acumulaciones cuya edad exceda el tiempo útil del contenido.
- Registra decisiones de rechazo, aplazamiento y descarte con una causa identificable para su análisis.
Coordina prioridades con TPS, backpressure y reintentos
La prioridad interna debe convivir con los límites de caudal, las señales de control de carga y las políticas de reintento existentes. No aumentes el envío ni repitas solicitudes de forma indiscriminada para intentar recuperar un retraso: podrías amplificar la carga o generar duplicados, según el comportamiento de la aplicación y de los componentes implicados.
Comprueba en la documentación de cada interfaz qué respuestas, límites y mecanismos de control están disponibles. La evidencia técnica disponible aquí no permite afirmar un comportamiento universal de campos SMPP, TPS, expiración o estados de entrega; configura cada integración con su documentación contractual y técnica vigente.
- Asigna límites de envío por conexión o destino solo si están confirmados para la integración concreta.
- Alinea los reintentos con las respuestas observadas, la caducidad del mensaje y la protección frente a duplicados.
- Respeta las señales de backpressure que exponga cada componente; no las sustituyas por un incremento automático del caudal.
- Prueba los cambios en un entorno controlado antes de aplicarlos a tráfico productivo.
Mide cada clase sin confundir aceptación, DLR y recepción
La aceptación de una solicitud por una interfaz indica un resultado en ese punto de la cadena; no equivale por sí sola a recepción en el terminal. Un DLR es un informe de estado cuyo significado y consistencia dependen de la ruta y de la integración. No lo presentes como prueba independiente de que una persona vio el mensaje.
Analiza los indicadores por clase y destino cuando esos datos estén disponibles y sean comparables. Interpreta latencia, disponibilidad y estados de entrega junto con sus definiciones, ventanas de medición y límites de observación.
- Separa solicitudes aceptadas, rechazos, estados de entrega reportados y cualquier verificación independiente disponible.
- Observa el tiempo entre solicitud y eventos posteriores, indicando qué puntos de la cadena incluye la medición.
- Revisa mensajes pendientes, vencidos, duplicados y reintentados por clase.
- No compares métricas entre rutas o periodos sin comprobar que las definiciones y fuentes son equivalentes.
Prueba la degradación y documenta la recuperación
Una política de prioridad necesita pruebas que reproduzcan los riesgos relevantes para la arquitectura propia. Simula carga elevada, retrasos, rechazos y recuperación gradual solo en entornos autorizados y de forma que no afecte a usuarios ni a redes externas.
Antes de activar una política, acuerda responsables, criterios de entrada y salida del modo degradado, excepciones y procedimiento de reversión. Conserva un registro de cambios para poder explicar qué flujos se limitaron y por qué.
- Prueba que el tráfico aplazable no consuma toda la capacidad controlable cuando aumenta la carga.
- Verifica que los mensajes retenidos no se envíen cuando ya carecen de utilidad.
- Comprueba el comportamiento de reintentos, duplicados y notificaciones a los sistemas de origen.
- Define quién puede cambiar límites y prioridades, quién aprueba excepciones y cómo se revierte la configuración.
- Revisa los resultados con operaciones, arquitectura, producto y los responsables de cumplimiento.
Preguntas frecuentes
¿Dar prioridad a un OTP garantiza que llegue antes?
No. Una prioridad configurada internamente solo puede influir en los componentes donde se aplique y controle. No demuestra precedencia en toda la ruta, recepción en el terminal ni entrega dentro de un plazo.
¿OTP, alertas y notificaciones son clases regulatorias?
No debe asumirse. En esta guía son ejemplos de propósitos de mensajería que pueden servir para diseñar clases operativas. Las obligaciones regulatorias y de consentimiento deben evaluarse por separado según el contenido y el contexto aplicable.
¿Qué métricas confirman que un SMS se recibió en el teléfono?
La aceptación de una solicitud y un DLR no deben confundirse automáticamente con una verificación independiente de recepción en el terminal. Consulta qué representa cada estado en la integración y comunica claramente la incertidumbre.
¿Cómo elegir un límite de envío por clase?
No existe un valor universal sustentado aquí. Basa el límite en la capacidad efectivamente confirmada para tu plataforma y cada integración, define cómo se comporta bajo backpressure y valida la política con pruebas controladas y datos propios.
¿Conviene reintentar todo el tráfico aplazado al recuperarse la capacidad?
No necesariamente. Antes de reintentar, comprueba si el mensaje sigue siendo útil, si ya venció o fue procesado y qué política de duplicados aplica. Los reintentos deben respetar la documentación de la interfaz y los límites existentes.
Fuentes consultadas
- SMPP v3.4 Issue 1.2SMPP Developers Forum
- RFC 9110: HTTP SemanticsIETF
- 3GPP specifications by series3GPP
- ITU-T Recommendation E.164International Telecommunication Union
- GSMA networks resourcesGSMA