Integridad de codificación en SMS A2P: guía de pruebas y diagnóstico
Cómo organizar comprobaciones controladas del texto en SMS A2P, comparar las evidencias disponibles y comunicar con claridad lo que no se puede verificar.
Qué significa preservar la codificación
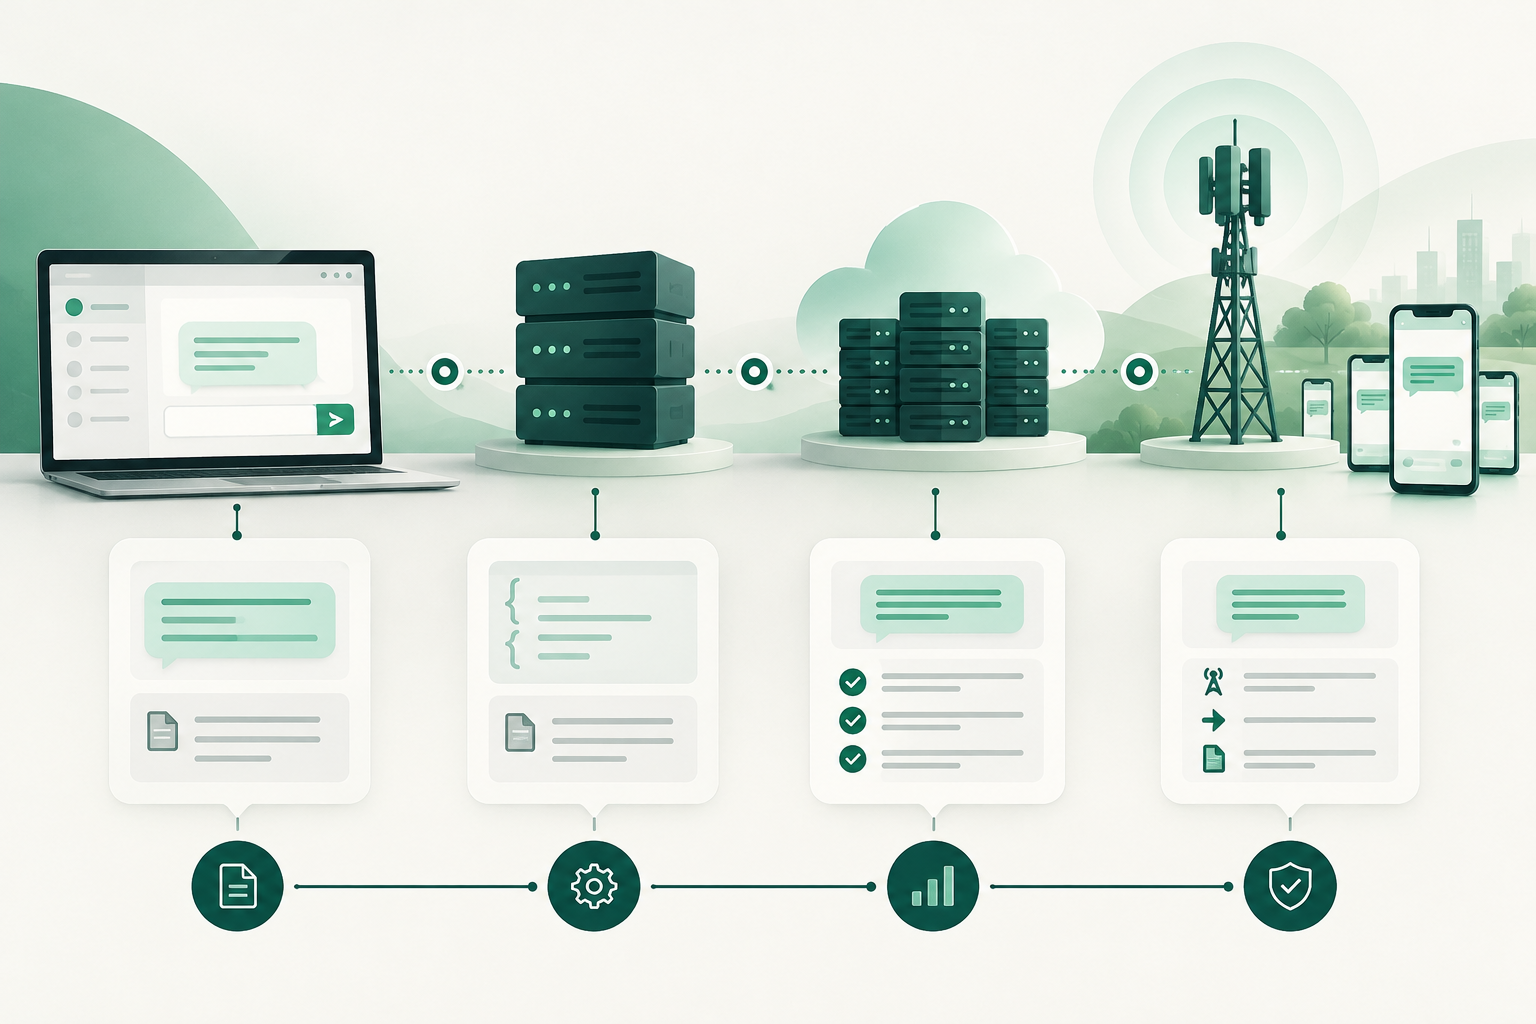
En esta guía, la integridad textual se refiere a comparar el contenido previsto con las copias y registros disponibles durante el envío. No implica que todos los tramos de la ruta sean visibles ni que el texto mostrado en un registro sea necesariamente una copia exacta de lo recibido por el terminal.
Conviene separar tres preguntas: ¿qué texto construyó la aplicación?, ¿qué contenido se envió a la interfaz?, y ¿qué evidencia existe sobre su procesamiento o estado? Una diferencia entre dos observaciones permite delimitar qué investigar; por sí sola no demuestra qué componente la causó.
- Registra por separado el texto de entrada y cada observación disponible.
- Distingue una discrepancia observable de una causa confirmada.
- Trata la comparación del contenido y el estado reportado como verificaciones distintas.
Puntos de observación: de la aplicación al destino
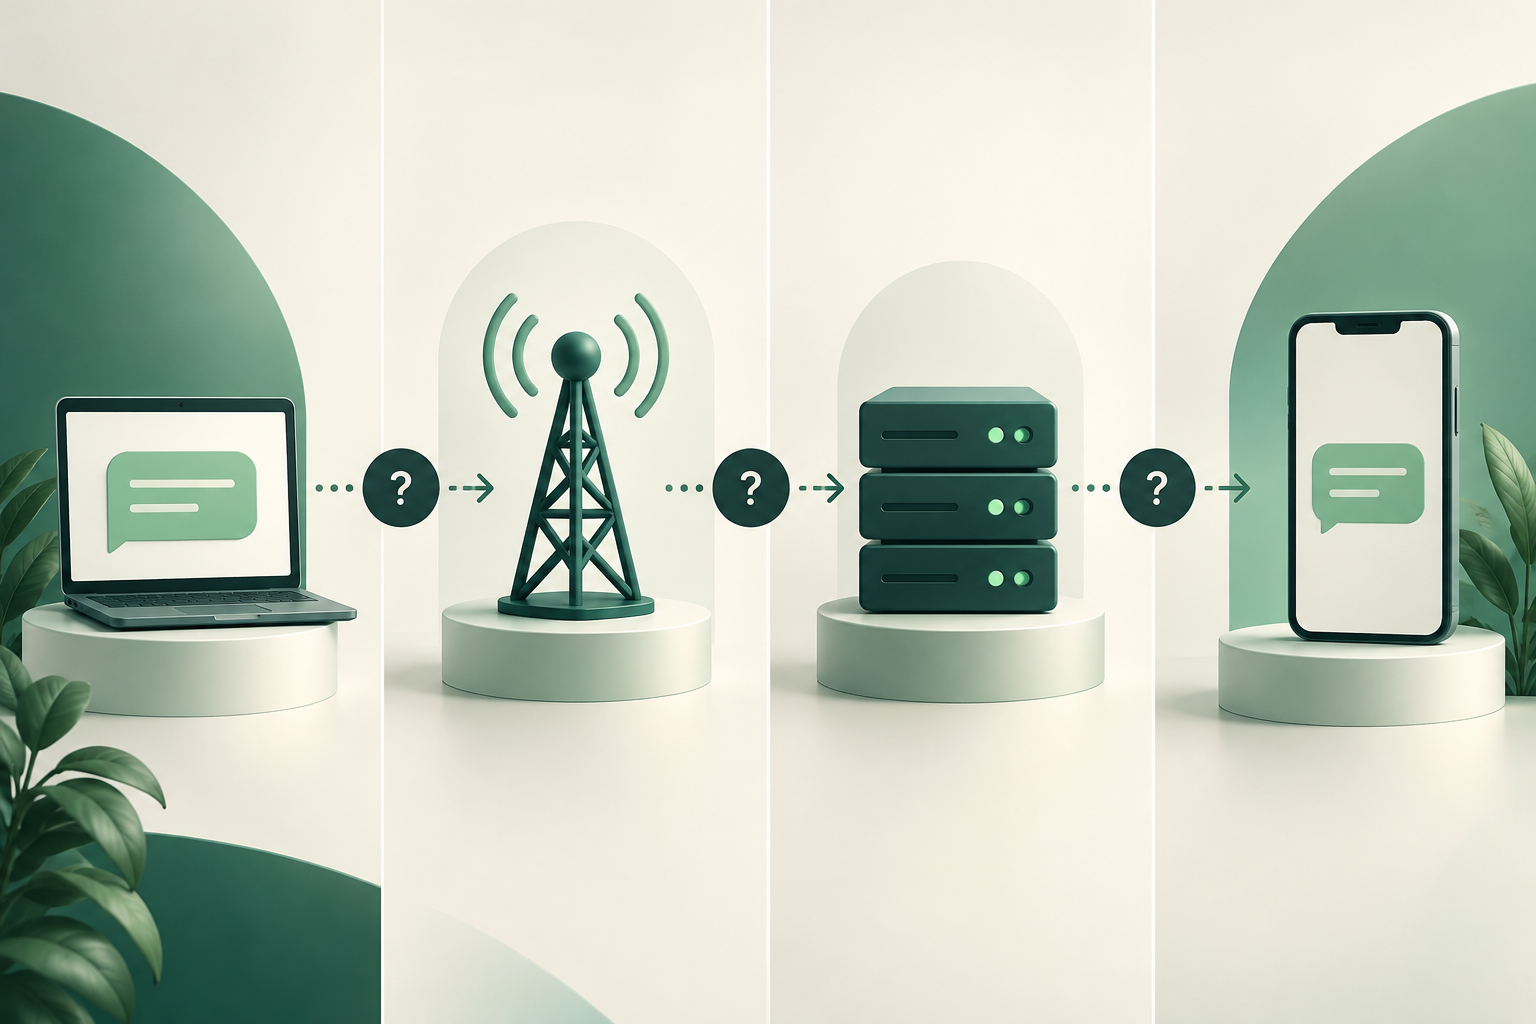
Dibuja el recorrido real de tu integración antes de realizar comprobaciones. Incluye la aplicación y sus plantillas, la interfaz que utilizas, los componentes bajo tu control y los puntos de observación que el proveedor pueda facilitar. Añade el destino como etapa del recorrido, sin presuponer que tendrás acceso al contenido interno de otros sistemas.
Conserva una copia del texto antes de enviarlo y registra qué información devuelve cada componente. Las implementaciones y los campos disponibles pueden variar; no asumas que un registro simplificado describe todas las transformaciones ni que permite reconstruir el recorrido completo.
- Anota la versión de la aplicación, los componentes y la configuración usados en cada comprobación.
- Conserva el identificador devuelto por la interfaz y relaciónalo con registros posteriores, cuando estén disponibles.
- Pregunta al proveedor qué representa cada registro y qué limitaciones tiene.
Caracteres y representaciones: qué registrar
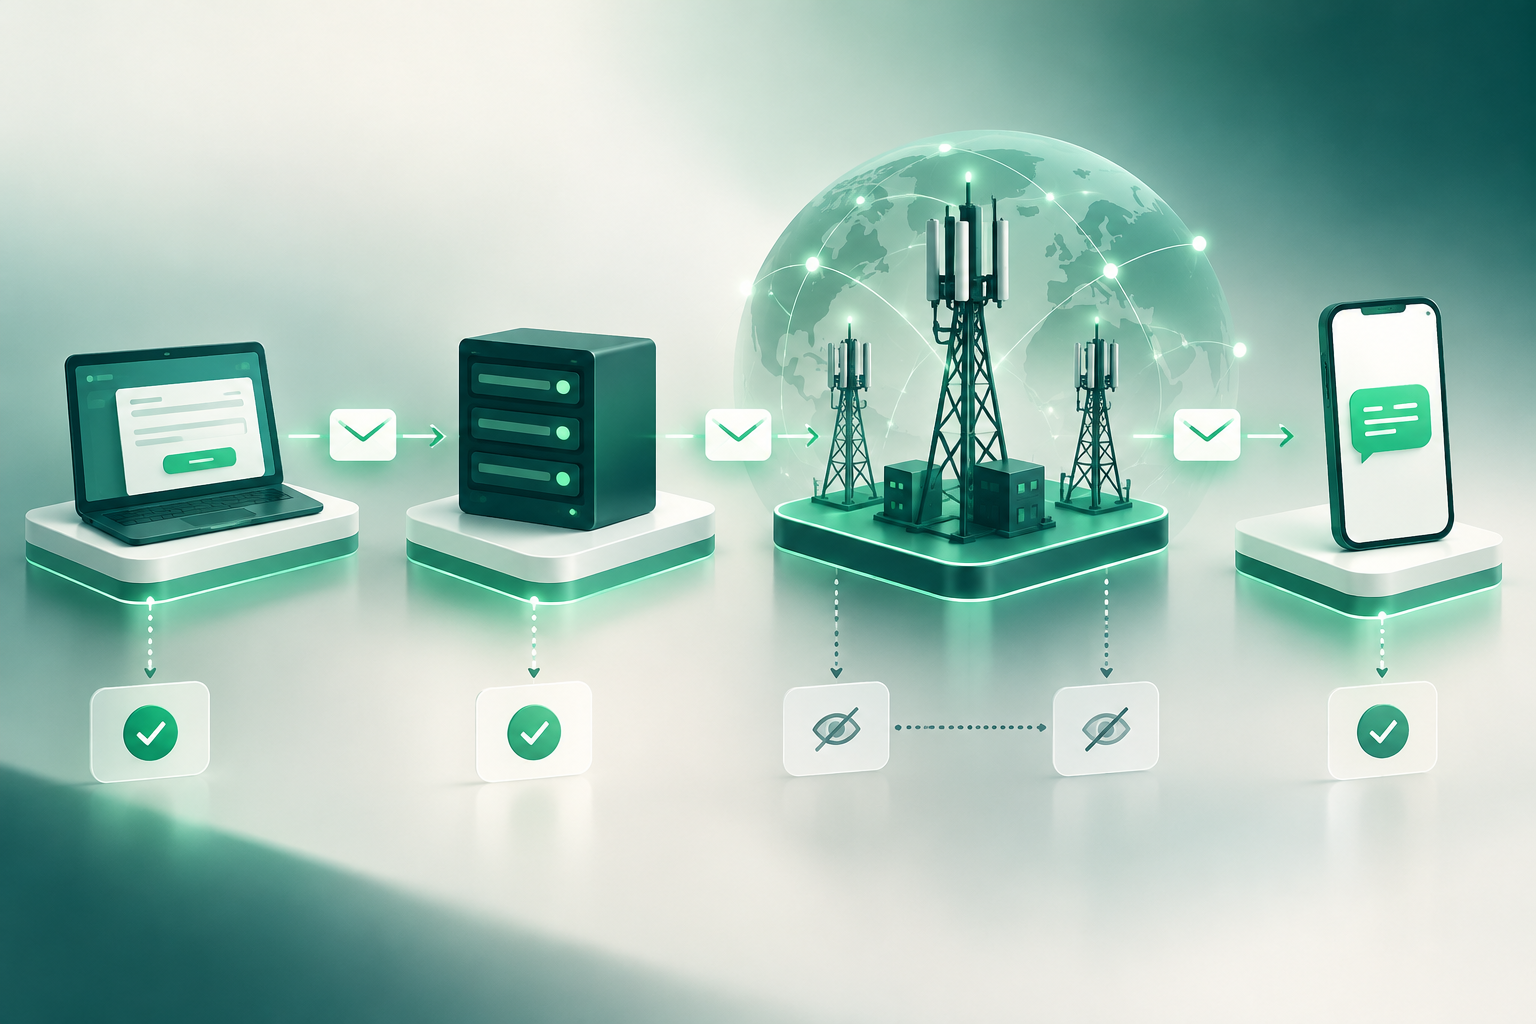
El texto puede representarse o tratarse de manera distinta en los componentes de una integración. La evidencia disponible aquí no permite especificar qué representación utiliza una ruta concreta ni qué tratamiento aplica cada componente. Por eso, no deduzcas esos detalles únicamente por la apariencia del texto en una consola.
Prepara una lista de caracteres basada en el contenido que realmente necesitas enviar. Registra el texto exacto antes del envío y cualquier dato sobre su procesamiento que exponga y documente la interfaz. No presupongas que dos sistemas calculan la longitud o describen el contenido de la misma manera.
- Guarda una copia del texto previsto antes del envío.
- Anota cualquier modificación realizada por la aplicación antes de llamar a la interfaz.
- Registra los datos adicionales únicamente cuando estén disponibles y documentados para esa integración.
- No interpretes un contador mostrado por un sistema como prueba de cómo se representó el texto en otro.
Diseña comprobaciones autorizadas y controladas
Utiliza únicamente destinos y remitentes de prueba para los que tengas autorización. Mantén constantes la configuración y el texto mientras comparas resultados. Cambia una variable cada vez para que las discrepancias sean más fáciles de acotar.
Prepara casos pequeños y reproducibles con caracteres del contenido que realmente utilizarás. Repite una comprobación si el resultado varía y anota la hora, el destino de prueba, el remitente, el identificador y la configuración. La información disponible no permite establecer criterios técnicos específicos para una representación o longitud determinada.
- Confirma previamente que tienes autorización para usar el destino y el remitente de prueba.
- Envía cada caso por separado y usa una etiqueta de prueba que no contenga datos personales.
- Compara configuraciones solo después de obtener una referencia estable.
- No utilices las comprobaciones para contactar destinatarios sin autorización ni para eludir controles.
Compara evidencias sin recopilar datos innecesarios
Compara el texto previsto con cada copia disponible en tu sistema y en los registros del proveedor. Si el proveedor no expone el contenido procesado, registra esa limitación y solicita la información mínima necesaria para delimitar el problema. No deduzcas el contenido a partir de un acuse o un estado reportado.
Para reducir la exposición, utiliza mensajes sintéticos y destinos de prueba autorizados. Limita el acceso a los registros y evita guardar el cuerpo completo cuando baste una referencia de caso o una comparación controlada. Si necesitas conservar texto para reproducir una discrepancia, define el acceso y el plazo de conservación conforme a tus políticas y obligaciones aplicables.
- Mantén una tabla con la etapa, el valor observado, la fuente, la hora y las limitaciones.
- Diferencia los datos de tu sistema de los comunicados por el proveedor.
- No incluyas códigos de un solo uso reales, información sensible ni datos personales en las comprobaciones.
- Conserva evidencia suficiente para reproducir el caso, no una copia indiscriminada del tráfico.
Interpreta discrepancias sin atribuir causas prematuramente
Un carácter que aparece distinto, falta o se sustituye es una señal para investigar, no una atribución automática. Comprueba primero el texto generado por la aplicación; después compara las observaciones sucesivas que estén disponibles. Si solo conoces el texto de entrada y un estado final, la etapa responsable puede seguir sin determinarse.
Si la discrepancia coincide con otros cambios observados, regístralos sin asumir una relación causal. Las diferencias entre los datos de dos sistemas no demuestran por sí solas qué ocurrió en los tramos intermedios ni qué se mostró en el terminal.
- Reproduce el caso con un mensaje mínimo que contenga el texto problemático.
- Compara una versión de control y documenta las observaciones de cada una.
- Comprueba si la aplicación modificó el texto antes de atribuir el problema a otra etapa.
- Marca como no confirmado cualquier tramo para el que no haya evidencia directa.
Qué prueban —y qué no— los acuses, registros y DLR
Un acuse o un DLR debe interpretarse según la definición de la fuente que lo emite. La evidencia disponible no permite atribuir un significado concreto a un estado de una interfaz o proveedor. No presentes automáticamente un estado reportado como prueba de que el usuario leyó el mensaje o de que el texto llegó íntegro a la pantalla del terminal.
Antes de usar un estado como criterio operativo, pide la definición del código y las limitaciones conocidas. Si no existe una comprobación independiente del terminal, describe el resultado como un estado reportado, no como recepción verificada en el dispositivo.
- Documenta el significado de los estados según la fuente que los emite.
- Distingue el acuse de una solicitud, un estado reportado y una verificación independiente del terminal.
- No uses un DLR como prueba de lectura ni como confirmación de integridad textual.
Procedimiento de diagnóstico y criterios de aceptación
Cuando detectes una diferencia, conserva el caso mínimo reproducible y anota la configuración. Revisa primero el texto generado por la aplicación; después compara lo enviado a la interfaz con la respuesta recibida; por último, solicita al proveedor los registros disponibles para el identificador correspondiente. Al escalar, incluye la hora, el destino autorizado, el remitente, el texto de prueba y las observaciones exactas. Pide que se aclare qué etapa representa cada registro.
Define criterios basados únicamente en lo que puedes observar y comparar. Por ejemplo, puedes exigir que el texto coincida en los puntos accesibles y que las discrepancias se puedan reproducir o delimitar. Si no puedes verificar el contenido en una etapa, declara ese límite y acuerda cómo se gestionarán los incidentes, sin convertir una suposición en criterio de aceptación.
- Establece una referencia con mensajes sintéticos y remitentes y destinos autorizados.
- Evalúa la ruta respecto de requisitos comprobables, no de supuestos sobre etapas invisibles.
- Solicita al proveedor definiciones de registros y estados, además de cualquier información documentada que afecte a tu integración.
- Repite las comprobaciones después de cambios que puedan alterar el texto o los registros disponibles.
Preguntas frecuentes
¿Un DLR confirma que el texto se recibió íntegro en el móvil?
No puede concluirse eso solo a partir de un DLR. Interprétalo según la definición de la fuente que lo emite; por sí solo, no demuestra qué texto se mostró en el terminal ni que el usuario lo leyera.
¿Cómo puedo saber cómo se trató el texto en mi integración?
Compara el texto previsto con las observaciones disponibles en cada etapa y consulta la documentación del proveedor. La apariencia en una consola no basta para confirmar el tratamiento interno.
¿Qué casos conviene incluir en las comprobaciones?
Empieza por el contenido real que necesitas enviar y prueba variaciones pequeñas y reproducibles. Usa únicamente destinos y remitentes autorizados.
¿Una diferencia entre el texto original y un registro demuestra que el proveedor lo modificó?
No. Demuestra una discrepancia entre dos observaciones. Para acotarla, compara las evidencias sucesivas y confirma qué representa cada registro y qué información no está disponible.
¿Qué debo enviar al proveedor al escalar un problema?
Un caso mínimo reproducible con hora, identificador, configuración, destino autorizado, remitente y comparación exacta entre el texto previsto y las observaciones disponibles. Evita incluir datos personales o mensajes sensibles reales.
Fuentes consultadas
- 3GPP specifications3GPP
- ITU-T E.164International Telecommunication Union
- GSMA resourcesGSMA
- SMPP specificationSMPP Developers Forum
- HTTP semanticsIETF