Verspätete DLRs bei A2P-SMS: Beobachtungsfenster definieren und Nachrichten ohne Verlust der Nachvollziehbarkeit abschließen
Verspätete DLRs machen es erforderlich, API-Timeout, SMS-Gültigkeit und internes Beobachtungsfenster voneinander zu trennen. Dieses Modell hilft, Vorgänge abzuschließen, ohne Belege zu löschen oder Annahme, Zustellung und Empfang auf dem Endgerät zu verwechseln.
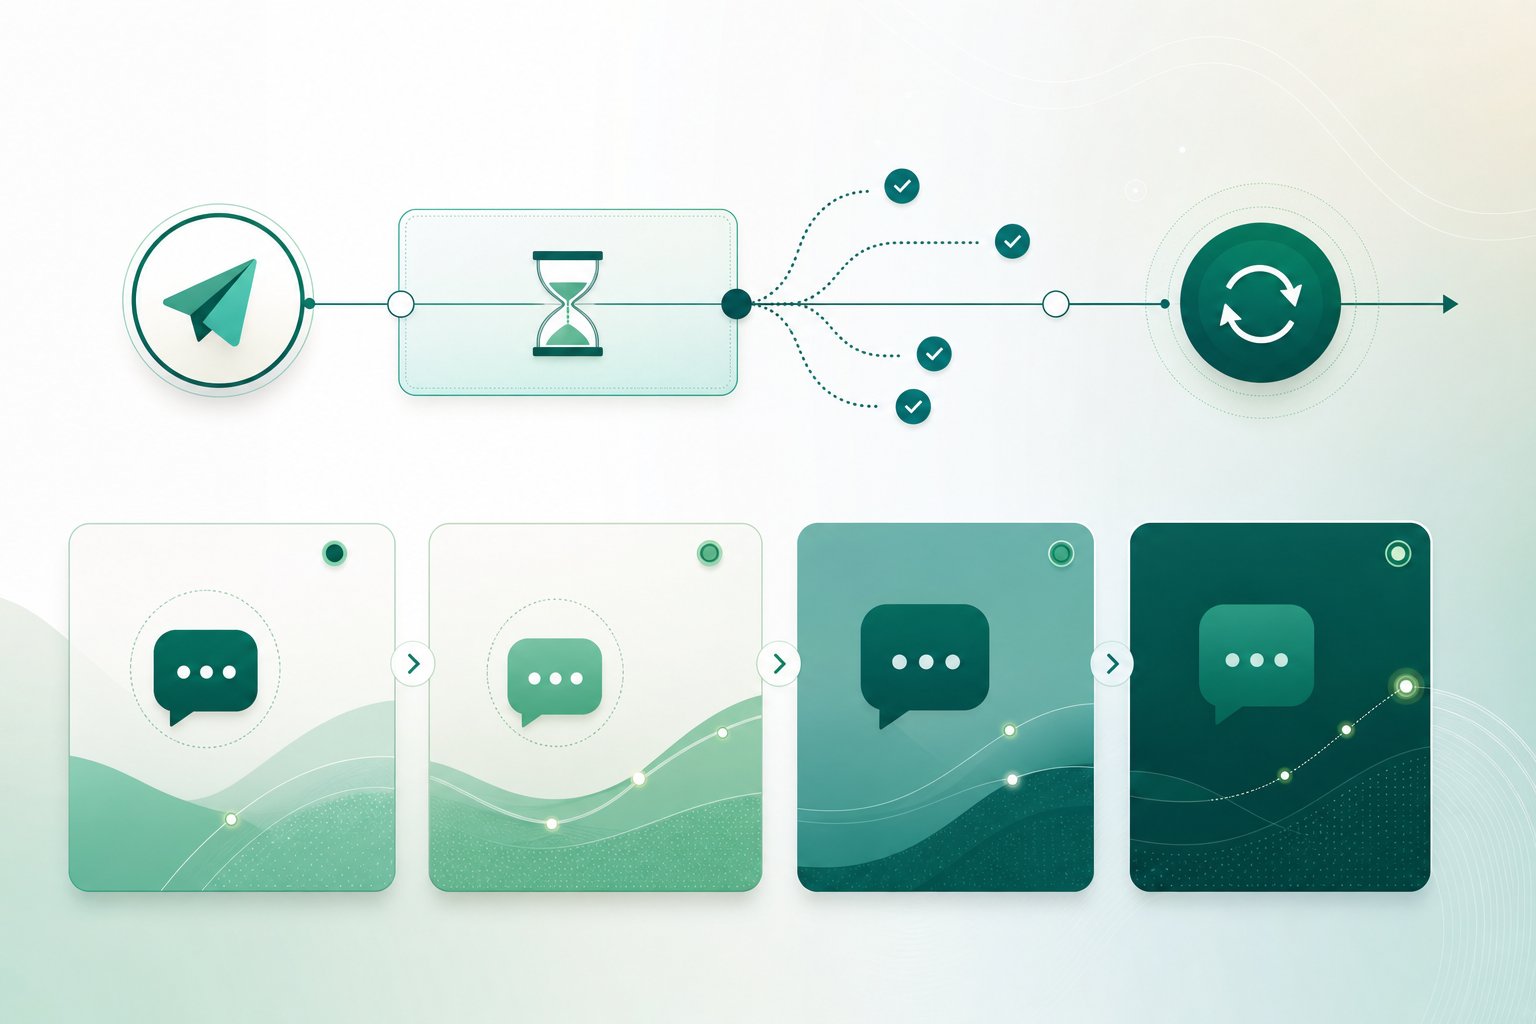
Was ist ein verspäteter DLR in einer A2P-SMS-Kette?
Ein Delivery Receipt oder DLR ist ein Statusereignis zu einer zuvor übermittelten SMS. In SMPP kann das SMSC diesen Beleg, wenn er über registered_delivery angefordert wurde, über deliver_sm an das ESME senden. Er ist nicht die synchrone Antwort auf submit_sm und darf nicht als solche behandelt werden.
Ein verspäteter DLR ist ein Beleg, der eintrifft, nachdem eine Anwendung, ein Betriebsvorgang oder ein Support-Team eine Entscheidung erwartet hat. Dies kann geschehen, weil der Nachrichtenzyklus mehrere Systeme durchläuft und Zwischenzustellversuche auftreten können. SMPP sieht beispielsweise vor, dass ein Zustellversuch fehlschlägt, während die SMS für weitere Versuche zurückgehalten wird; die konkrete Unterstützung solcher Benachrichtigungen hängt von der Implementierung des SMSC und des Anbieters ab.
Die Verzögerung des Ereignisses entwertet das Ereignis nicht automatisch. Sie zeigt, dass die betriebliche Entscheidung eines Unternehmens und der Benachrichtigungszyklus der Zustellkette nicht zwingend synchron waren. Deshalb empfiehlt sich ein operativer Abschluss, der hinsichtlich der Interpretation reversibel, hinsichtlich der Daten jedoch nicht destruktiv ist.
- Setzen Sie die Annahmeantwort für den Versand nicht mit einem DLR gleich.
- Behandeln Sie das Ausbleiben eines Callbacks nicht automatisch als Beleg für einen endgültigen Fehler.
- Bewahren Sie das Rohereignis auf, auch wenn es erst nach dem operativen Abschluss eintrifft.
- Halten Sie die vom Anbieter empfangene Semantik und die interne Klassifizierung getrennt.
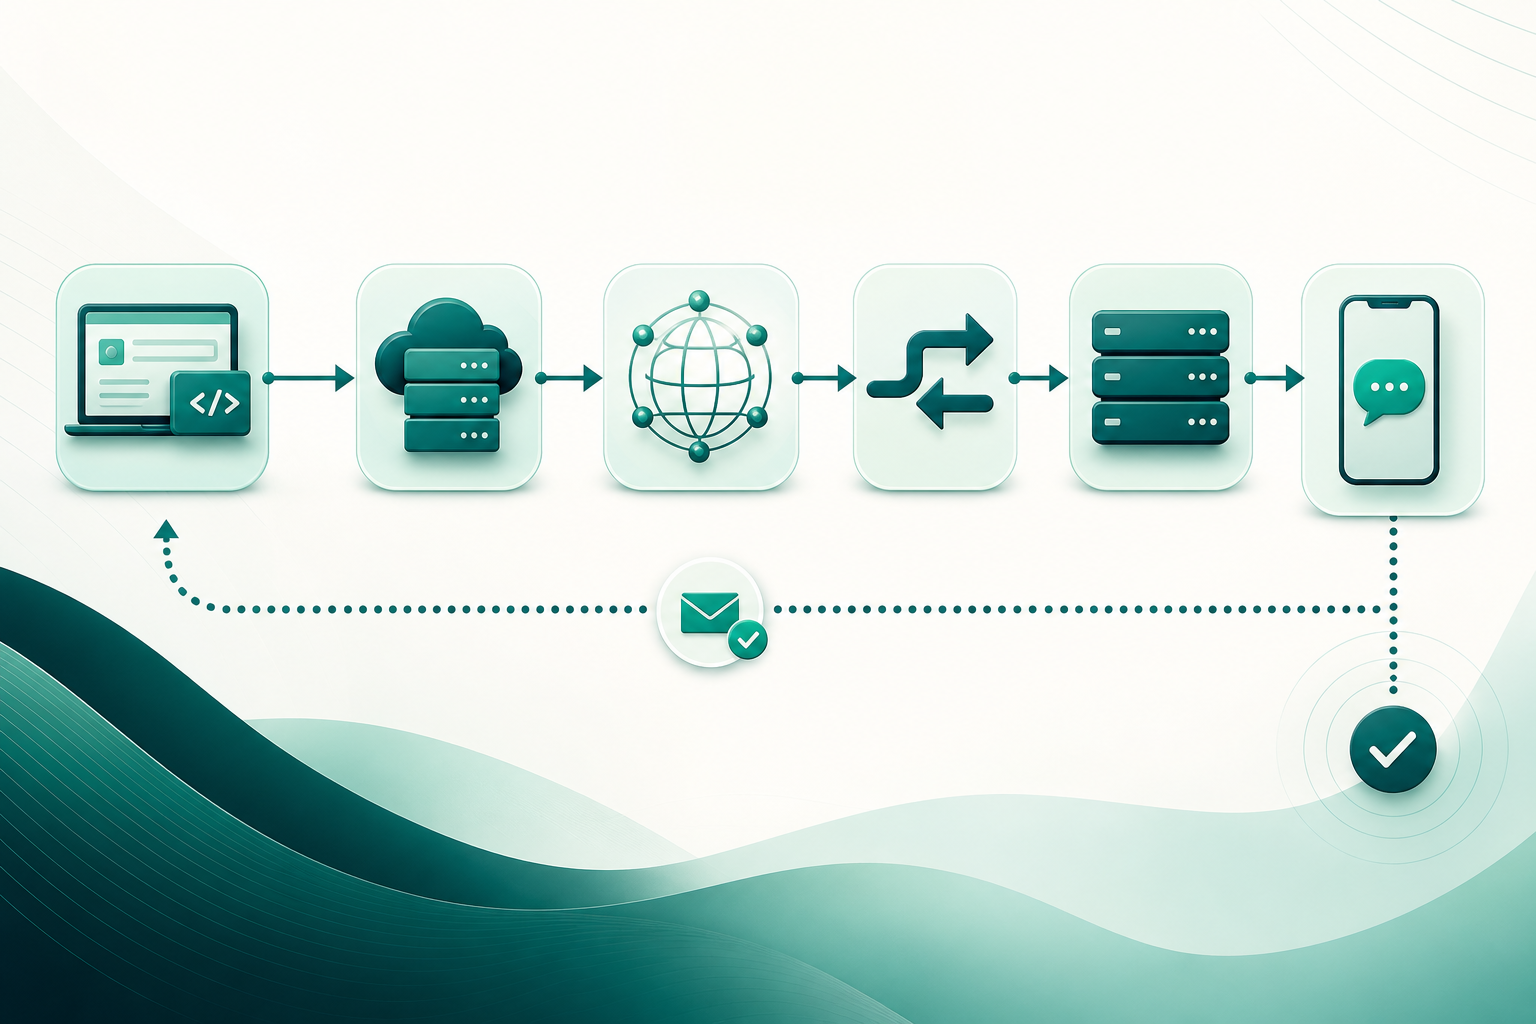
Drei Uhren, die nicht verwechselt werden dürfen
Die Verwaltung verspäteter DLRs beginnt mit der Trennung von drei Steuergrößen, die unterschiedliche Fragen beantworten. Werden sie gleich behandelt, entstehen vorzeitige Abschlüsse, falsch interpretierte Abläufe und unzuverlässige Diagnosen.
Das API-Timeout bestimmt, wie lange die Anwendung auf eine technische Antwort auf ihre Anfrage wartet. Läuft es ab, muss die Anwendung die Unsicherheit dieser Anfrage mithilfe einer Korrelations-ID, einer Statusabfrage oder einer sicheren Wiederholungsstrategie auflösen. Es legt weder fest, wie lange die SMS zugestellt werden kann, noch wie lange ein DLR eintreffen kann.
Der Gültigkeitszeitraum legt fest, bis wann ein Service Center eine Nachricht für Zustellversuche speichern darf. In SMPP steht validity_period für den Ablaufzeitpunkt, nach dem das SMSC die Nachricht verwerfen muss, wenn sie nicht zugestellt wurde. In 3GPP kann die Gültigkeit in relativen, absoluten oder erweiterten Formaten ausgedrückt werden. Der Ablauf der Gültigkeit ist ein Netzergebnis und darf nicht allein daraus abgeleitet werden, dass kein Callback eingetroffen ist.
Das DLR-Beobachtungsfenster ist eine eigene betriebliche Richtlinie. Es definiert, wie lange auf ein Ergebnis gewartet wird, um Geschäftsabläufe, Warnungen, Support oder operative Berichte zu versorgen. Es wird nicht durch das Protokoll festgelegt und darf weder dem Timeout gleichgesetzt noch mechanisch aus dem Gültigkeitszeitraum übernommen werden.
- API-Timeout: Wartezeitgrenze für eine technische Antwort.
- Nachrichtengültigkeit: Grenze für Speicherung und Zustellversuche im jeweils anwendbaren Teil der Kette.
- Beobachtungsfenster: interne Grenze zur Entscheidung über einen operativen Status, nicht zum Löschen von Belegen.
- Abstimmungszeitraum: nachgelagertes Intervall, um fehlende Ereignisse und verspätete Änderungen wiederzufinden oder abzugleichen.
Warum „angenommen“ oder „gesendet“ keine Zustellung bestätigt
Ein Annahme- oder Versandstatus muss präzise beschrieben werden. In einer dokumentierten Anbietersemantik bedeutet sent, dass der nächstgelegene Upstream-Betreiber die Nachricht angenommen hat. Dies entspricht keiner Bestätigung der Zustellung am Ziel.
Auch wenn ein DLR als zugestellt ausgewiesen wird, muss die Kommunikation den tatsächlichen Umfang der Beweislage wahren. Die 3GPP-Spezifikation unterscheidet zwischen einer vom SME empfangenen Nachricht und einer vom Service Center weitergeleiteten Nachricht, bei der dieses die Zustellung nicht bestätigen kann. Zudem hängt die Evidenz, die ein Anbieter bereitstellen kann, von der verfügbaren Bestätigung durch den Betreiber und gegebenenfalls durch das Endgerät ab.
Ein Status delivered sollte daher als die von der verfügbaren Kette gemeldete Zustellbestätigung gespeichert werden, nicht als universeller, unabhängiger Nachweis oder als Synonym für das Lesen durch die empfangende Person. Lesen, Verstehen und das Ausführen einer Handlung in einem Geschäftsprozess sind andere Tatsachen als ein DLR.
- Angenommen: Die Anfrage oder Nachricht wurde an einem Punkt der Kette akzeptiert.
- Gesendet: Kann je nach dokumentierter Semantik eine Übertragung oder Upstream-Annahme widerspiegeln.
- Zugestellt: Spiegelt eine gemeldete Bestätigung wider, deren Umfang von der verfügbaren Evidenz abhängt.
- Gelesen, genutzt oder konvertiert: Erfordert unabhängige Signale aus der Anwendung oder von der Nutzerin bzw. dem Nutzer.
Interne Status modellieren, ohne Belege zu überschreiben
Callbacks sind asynchron, und der Status einer Nachricht kann sich während ihres Lebenszyklus ändern. Daher sollte der Rohstatus eines Anbieters nicht das einzige Feld sein, das den Betrieb steuert. Empfehlenswert sind eine unveränderliche Ereignishistorie und eine berechnete interne Ansicht für jede Nachricht.
Ein praktisches Modell kann die Zustände ausstehend, vorläufig, endgültig und verspätet aktualisiert verwenden. Diese Bezeichnungen beschreiben die betriebliche Haltung des Unternehmens; sie ersetzen nicht die ursprüngliche DLR-Semantik. Der Datensatz muss sowohl das empfangene Ereignis als auch die Regel seiner Interpretation bewahren.
Ausstehend kann bedeuten, dass eine technische Annahme vorliegt oder noch kein ausreichendes Ergebnis empfangen wurde. Vorläufig zeigt an, dass unter expliziter Unsicherheit eine Geschäfts- oder Supportmaßnahme ergriffen wurde. Endgültig kennzeichnet ein empfangenes und nach den geltenden Regeln klassifiziertes Ergebnis. Verspätet aktualisiert bedeutet, dass ein späteres Ereignis die berechnete Ansicht geändert oder nach dem operativen Abschluss relevante Informationen geliefert hat.
Ein früherer Status sollte nicht ersetzt und Ereignisse sollten nicht gelöscht werden, nur weil sie redundant erscheinen. Speichern Sie die Abfolge und berechnen Sie die aktuelle Ansicht anhand versionierter Regeln. So lässt sich erklären, warum eine Nachricht zu einem bestimmten Zeitpunkt abgeschlossen und warum ihre Interpretation später aktualisiert wurde.
- Rohereignis: empfangener Inhalt, Kennung, Quelle und Empfangszeit.
- Normalisierter Status: kontrollierte Übersetzung der externen Semantik.
- Operativer Status: ausstehend, vorläufig, endgültig oder verspätet aktualisiert.
- Grund der Transition: angewendete Regel, Regelversion und bei manueller Intervention der Akteur.
- Abstimmungsstatus: durch empfangene Ereignisse bestätigt, abgefragt, zur Prüfung ausstehend oder mit Abweichung.
Fenster nach Anwendungsfall definieren
Für ein Beobachtungsfenster gibt es keine universelle Dauer. Sie sollte aus dem Zweck der Nachricht, den Auswirkungen des Wartens, der konfigurierten Gültigkeit, den verfügbaren historischen Signalen sowie der tatsächlichen Fähigkeit zur Abstimmung und Bearbeitung von Ausnahmen abgeleitet werden.
Bei OTPs muss die funktionale Gültigkeit des Codes durch die Authentifizierungslogik bestimmt werden. Der DLR schafft Beobachtbarkeit und unterstützt die Diagnose, darf jedoch weder den Ablauf des Codes noch den Authentifizierungsprozess blockieren. Definieren Sie das Fenster, um Störungen zu erkennen, sichere Wiederholungen zu steuern oder den Support zu informieren, ohne es zur Quelle der Wahrheit über die Gültigkeit der Zugangsinformation zu machen.
Bei transaktionalen Benachrichtigungen kann das Fenster an dem Zeitpunkt ausgerichtet werden, zu dem die empfangende Person handeln muss, sowie an internen Betreuungspflichten. Liegt beim Abschluss kein Ergebnis vor, muss der Status Unsicherheit kommunizieren und den vorgesehenen Prozess aktivieren, statt Zustellung oder endgültiges Scheitern anzunehmen.
Bei nicht dringenden Nachrichten kann ein breiteres Fenster sinnvoll sein, wenn der Zweck eine verzögerte Zustellung toleriert. Das Fenster muss dennoch von der Speicherung in nachgelagerten Netzen unabhängig bleiben: Eine Plattform kann eine eigene Gültigkeit anwenden, während die Nachricht dort verbleibt; nach der Übergabe an den Betreiber kann dieser sie noch länger in der Warteschlange halten.
- OTP: Ablauf des Codes, SMS-Gültigkeit und DLR-Nachverfolgung stets trennen.
- Transaktional: Supportmaßnahmen oder alternative Kanäle definieren, wenn Unsicherheit fortbesteht.
- Nicht dringend: eine längere Beobachtung nur tolerieren, wenn Anwendungsfall und Richtlinie dies rechtfertigen.
- Alle Fälle: Abstimmung auch nach dem operativen Abschluss beibehalten.
Kriterien zur Wahl eines Beobachtungsfensters
Die Entscheidung muss dokumentiert und überprüfbar sein. Vermeiden Sie es, einen einzigen Wert festzulegen, ohne zu beobachten, wie sich Ereignisse bei Ihren eigenen Zielen, Betreibern, Routen, Absendertypen und zulässigen Inhalten verhalten. Historische Daten können eine Richtlinie leiten, machen ein vergangenes Muster aber nicht zu einer Garantie für die Zukunft.
Analysieren Sie die Zeitverteilung zwischen der anfänglichen Annahme, Zwischenstatus und den empfangenen Ergebnissen. Segmentieren Sie die Analyse nach betrieblichen Merkmalen, die zulässig und für den Dienst erforderlich sind, ohne Segmentierung dazu zu verwenden, Probleme zu verdecken oder nicht konformen Verkehr zu versenden.
Das Fenster muss mit der Serviceanforderung vereinbar sein. Wenn ein Vorgang eine Entscheidung erfordert, bevor normalerweise ausreichende Evidenz vorliegen kann, muss ein Ablauf gestaltet werden, der Unsicherheit zulässt: etwa durch die Anzeige eines ausstehenden Status, eine zusätzliche Prüfung oder einen alternativen Kanal gemäß der anwendbaren Richtlinie.
Auch die Supportkapazität ist relevant. Ein kurzes Fenster kann die sichtbare Warteschlange verkleinern, erhöht jedoch das Risiko einer zu frühen Klassifizierung. Ein breites Fenster verringert bestimmte vorzeitige Abschlüsse, kann Warnungen aber verzögern und mehr Nachrichten in die Nachverfolgung bringen. Die Richtlinie sollte diesen Zielkonflikt offenlegen.
- Historisches DLR-Verhalten nach Ziel, Betreiber, Route und Verkehrsart.
- Kritikalität und tatsächliche Frist des Anwendungsfalls.
- Konfigurierter Gültigkeitszeitraum und dokumentierte Semantik jeder Verbindung.
- Raten verspäteter, doppelter, fehlender oder ungeordnet eintreffender Ereignisse.
- Fähigkeit zur Abfrage, Abstimmung, Störungsbearbeitung und Kundenkommunikation.
- Anwendbare vertragliche, regulatorische und Anforderungen an die Aufbewahrung von Aufzeichnungen.
Richtlinie für Abschluss und Datenaufbewahrung gestalten
Eine Abschlussrichtlinie definiert, was geschieht, wenn das Beobachtungsfenster ohne schlüssiges Ergebnis endet, welche Ereignisse die Ansicht später verändern dürfen und wer Ausnahmen genehmigen kann. Der Abschluss muss eine auditierbare betriebliche Entscheidung sein, nicht das Entfernen der Nachricht aus dem System.
Legen Sie eine klare Taxonomie für Fälle ohne Ergebnis fest. Beispielsweise vermittelt „vorläufig abgeschlossen, ohne empfangenen finalen DLR“ mehr als „fehlgeschlagen“, wenn kein endgültiger Fehler gemeldet wurde. Reservieren Sie endgültige Status für Belege, die diese Klassifizierung tatsächlich stützen.
Die Richtlinie sollte festlegen, wer Eigentümer der Regeln ist: Betrieb, Produkt, Engineering, Zustellung oder ein gemeinsames Gremium – je nach Organisationsmodell. Außerdem sollte sie einen Änderungsprozess definieren: Grund, Folgenabschätzung, Version, Wirksamkeitsdatum, Genehmigung und Rücknahmeplan.
Dokumentieren Sie vorhersehbare Ausnahmen wie Verbindungsprobleme bei Callbacks, Integrationsänderungen, bei der Abstimmung festgestellte Abweichungen oder Routen mit unterschiedlicher Semantik. Eine Ausnahme darf die Rohhistorie nicht rückwirkend verändern; sie muss die Interpretation oder die betriebliche Behandlung nachvollziehbar ändern.
- Eindeutige interne Nachrichtenkennung.
- Vom Anbieter oder der Verbindung zurückgegebene Kennung, sofern vorhanden.
- Verfügbare und relevante Kennungen für Konto, Dienst oder Route.
- Für die Korrelation erforderliche Ursprungs-, Ziel- und Attribute, geschützt gemäß der anwendbaren Datenrichtlinie.
- Anfangsstatus, spätere Ereignisse, sicher aufbewahrter Roh-Payload und normalisierter Status.
- Zeitpunkt der Anfrage, Annahme, des Callback-Empfangs und, falls verfügbar, der im DLR angegebenen Finalisierung.
- Regel, Version und Grund jeder internen Transition.
- Ergebnis von Abstimmungsabfragen und gegebenenfalls Referenz der Störung.
Doppelte, ungeordnete oder widersprüchliche DLRs
Der Empfang mehrerer Ereignisse für dieselbe Nachricht sollte nicht dazu zwingen, eines auszuwählen und die übrigen zu verwerfen. Deduplizierung zur Vermeidung wiederholter Aktionen ist sinnvoll; das Löschen scheinbarer Duplikate beseitigt jedoch Belege, die für die Diagnose erforderlich sein können.
Verwenden Sie einen Idempotenzschlüssel auf Grundlage der verfügbaren Kennungen und eines Fingerabdrucks des Ereignisses. Wenn zwei gleichwertige Ereignisse eintreffen, können sie in der operativen Ansicht als Wiederholungen markiert werden; bewahren Sie jedoch beide auf oder speichern Sie gemäß der Aufbewahrungsrichtlinie eine überprüfbare Referenz auf das Originalereignis. Idempotenz ist insbesondere auf Seiteneffekte anzuwenden, etwa Benachrichtigungen, interne Abrechnung oder das Eröffnen von Tickets.
Bei ungeordnet eintreffenden Ereignissen unterscheiden Sie zwischen der Empfangszeit des Callbacks und dem Zeitpunkt, den der DLR – sofern verfügbar – dem Ergebnis zuordnet. SMPP definiert done date als Datum und Uhrzeit, zu denen die Nachricht den finalen Status erreicht hat. Dieser Zeitstempel kann helfen, Belege zu ordnen, ersetzt jedoch nicht den Zeitpunkt, zu dem Ihr System sie empfangen hat.
Bei Widersprüchen sollte keine Schlussfolgerung ohne explizite Regel erzwungen werden. Markieren Sie die Abweichung, bewahren Sie alle Ereignisse auf, wenden Sie eine dokumentierte Priorität nur auf die materialisierte Ansicht an und fragen Sie bei Bedarf die verfügbaren Aufzeichnungen ab oder eskalieren Sie an die verantwortliche Stelle der Verbindung. Regeln müssen weiterentwickelt werden können, da Callback-Felder und ihre Eigenschaften sich im Laufe der Zeit ändern können.
- Überschreiben Sie nicht den letzten Status, ohne die vorherige Abfolge zu bewahren.
- Verwenden Sie idempotente Verarbeitung, um doppelte Seiteneffekte zu verhindern.
- Speichern Sie Empfangszeitstempel und den vom DLR angegebenen Zeitstempel getrennt.
- Klassifizieren Sie Konflikte zur Prüfung, statt sie zu verbergen.
- Versionieren Sie Prioritätsregeln und testen Sie Änderungen vor ihrer Anwendung.
Häufige Fragen
Bedeutet ein verspäteter DLR, dass die SMS verspätet zugestellt wurde?
Nicht unbedingt. Es bedeutet, dass das System ein Statusereignis verspätet empfangen hat. Die Empfangszeit des Callbacks und der im DLR enthaltene Finalisierungszeitpunkt sollten, sofern vorhanden, getrennt gespeichert werden. Außerdem hängt der Umfang der Bestätigung von der durch die Zustellkette gemeldeten Evidenz ab.
Sollte ich eine SMS als fehlgeschlagen abschließen, wenn innerhalb des Fensters kein DLR eintrifft?
Nicht automatisch. Wenn kein gemeldetes finales Fehlerergebnis vorliegt, ist ein vorläufiger operativer Status, der die fehlende Evidenz innerhalb des Fensters ausdrückt, vorsichtiger. Behalten Sie die nachgelagerte Abstimmung bei und erlauben Sie eine verspätete Aktualisierung.
Muss das Beobachtungsfenster dem Gültigkeitszeitraum entsprechen?
Nein. Der Gültigkeitszeitraum regelt Speicherung und Zustellversuche in dem Teil der Kette, für den er gilt. Das Beobachtungsfenster ist eine interne Richtlinie für Nachverfolgung und operativen Abschluss. Beide können voneinander abweichen und sollten getrennt dokumentiert werden.
Beweist ein Zustellstatus, dass die empfangende Person die SMS gelesen hat?
Nein. Ein Zustellstatus stellt eine gemeldete Bestätigung dar, deren Umfang von der verfügbaren Evidenz des Betreibers und gegebenenfalls des Endgeräts abhängt. Er beweist weder Lesen noch Verstehen oder eine Handlung der empfangenden Person.
Was sollte zur Abstimmung verspäteter DLRs aufbewahrt werden?
Mindestens sollten interne und externe Kennungen, der Anfangsstatus, spätere Ereignisse, geschützter Roh-Payload, Anfrage- und Callback-Zeitpunkte, der DLR-Finalisierungszeitpunkt sofern verfügbar, erforderliche Ursprungs- und Zieldaten, angewendete Regeln sowie Ergebnisse von Abfragen oder Störungen aufbewahrt werden.
Wie sollte ein doppelter DLR behandelt werden?
Verarbeiten Sie ihn idempotent, damit betriebliche Aktionen nicht wiederholt werden, bewahren Sie aber den Beleg des Ereignisses oder eine überprüfbare Referenz darauf auf. Nutzen Sie Deduplizierung nicht als Grund, die Nachvollziehbarkeit zu löschen.
Verwendete Quellen
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- 3GPP TS 23.040 Release 14 (ETSI publication)ETSI / 3GPP
- Messages resourceTwilio
- Messaging ServicesTwilio
- Best Practices for Messaging Delivery Status LoggingTwilio