HTTP-Fehler bei A2P-SMS: Integrationsfehler von Zustellproblemen unterscheiden
Eine HTTP-Antwort beschreibt eine Phase der Integration, nicht zwangsläufig das endgültige SMS-Ergebnis. Erfahren Sie, wie Sie Belege protokollieren, Vorfälle einordnen und entscheiden, wann Sie korrigieren, erneut senden oder eskalieren sollten.
Was eine HTTP-Antwort bedeutet – und was nicht
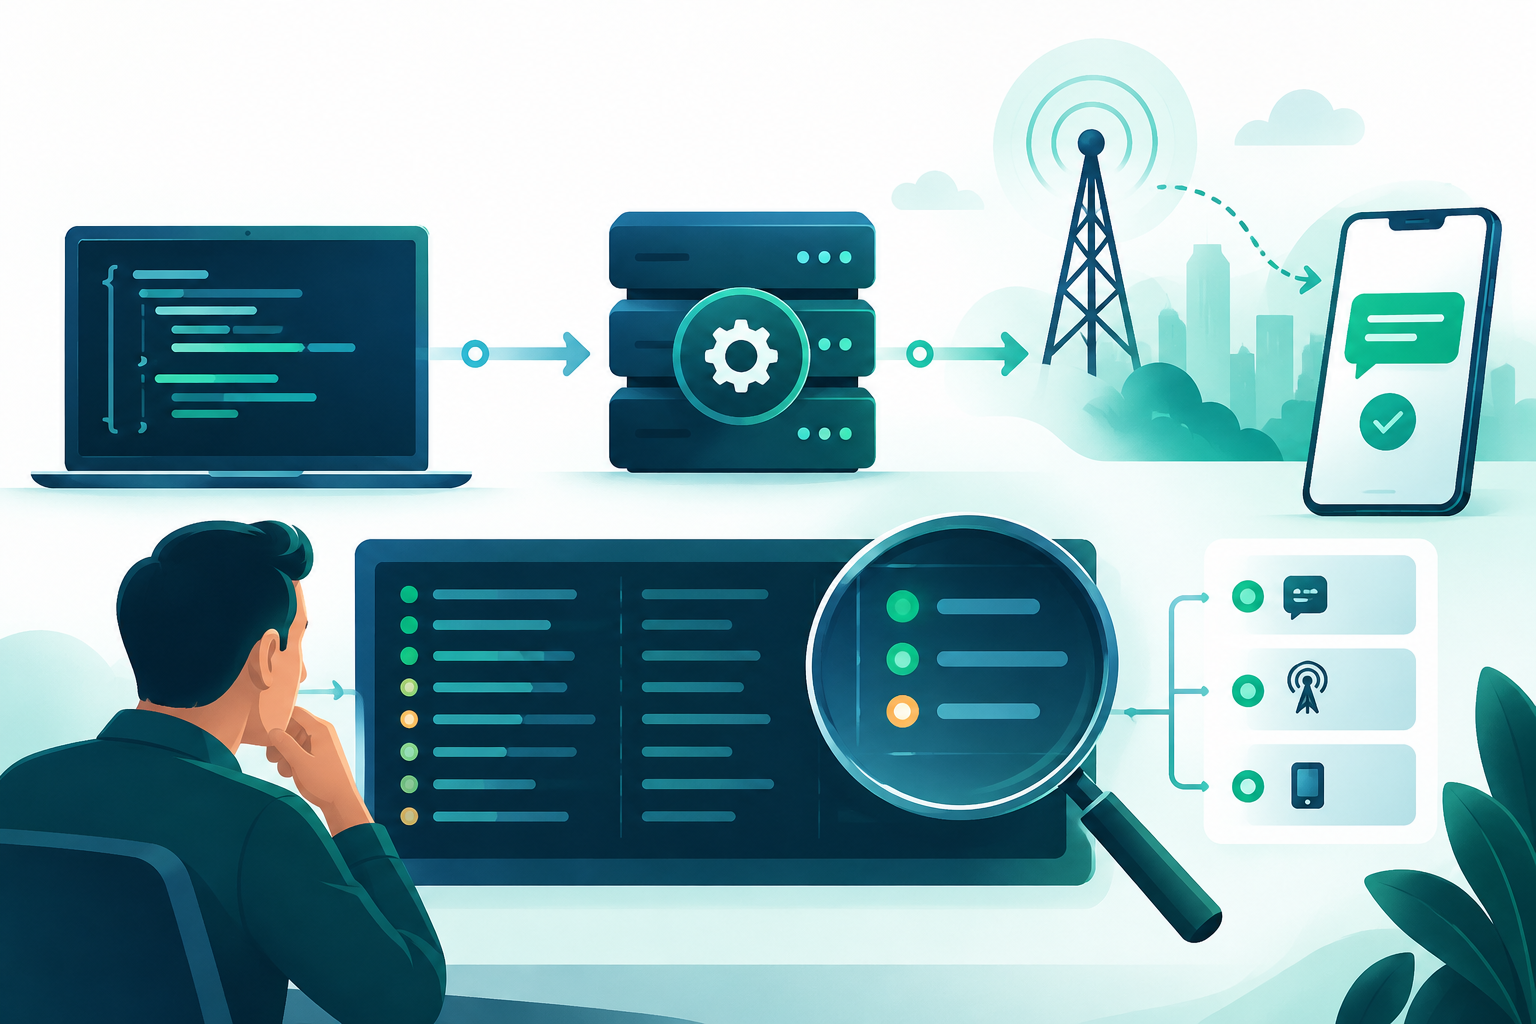
Eine HTTP-Antwort gibt das Ergebnis des Austauschs zwischen Client und Endpunkt gemäß der Implementierung der API wieder. Sie belegt für sich allein weder, dass der Anbieter die SMS zur Verarbeitung angenommen hat, noch, dass die Nachricht das Telefon erreicht hat.
Bei einer SMS-Integration sollten drei Ergebnisse unterschieden werden: die HTTP-Transportantwort, die Annahme oder Ablehnung der Sendeanfrage durch die API und die späteren Nachrichtenstatus. Bei SMPP können Zustellberichte beispielsweise über deliver_sm- oder data_sm-Nachrichten übermittelt werden. Das sind andere Mechanismen als die anfängliche HTTP-Antwort.
Die Bedeutung jeder Antwort hängt vom API-Vertrag ab. Lesen Sie die offizielle Dokumentation des Anbieters, um zu erfahren, was der HTTP-Code aussagt, was der Antworttext bestätigt und wie sich der spätere Nachrichtenstatus abrufen lässt.
Phasen vor der Diagnose voneinander trennen
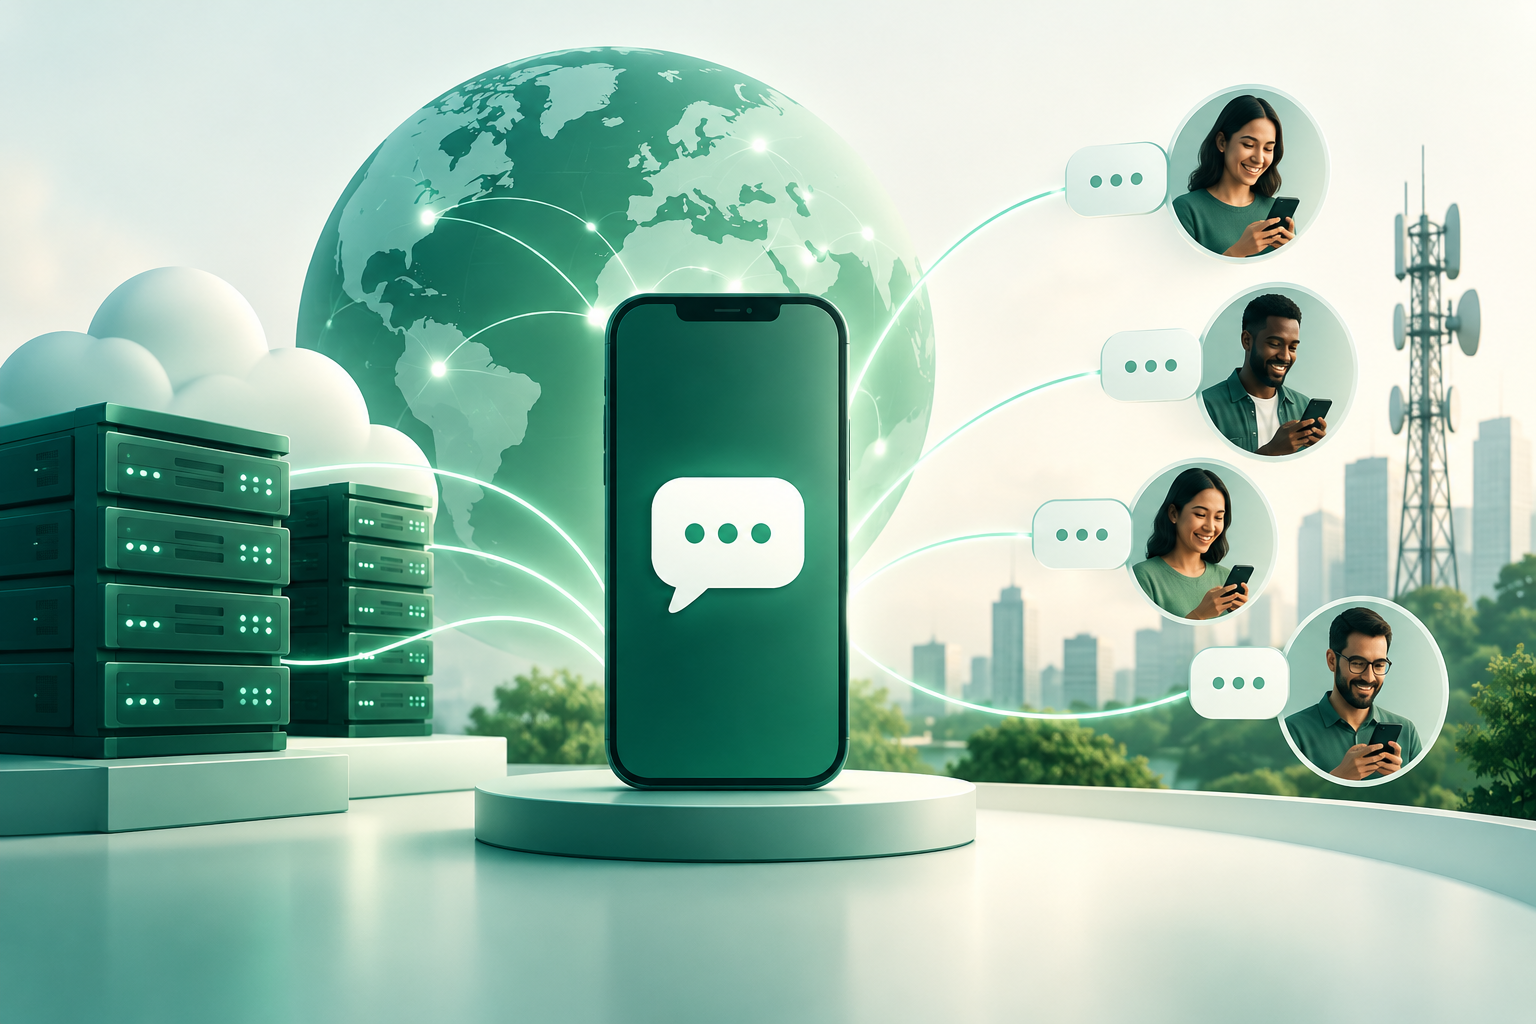
Modellieren Sie den Ablauf als beobachtbare Phasen statt als ein einziges Ergebnis wie „gesendet“ oder „fehlgeschlagen“. Diese Trennung verhindert, dass ein Authentifizierungsproblem dem Mobilfunknetz zugeschrieben oder eine technische Annahme als bestätigte Zustellung ausgelegt wird.
HTTP-Transport: Ermitteln Sie, ob Ihr Client mit dem Endpunkt kommunizieren konnte und welche Antwort er erhalten hat. Ein Verbindungsfehler oder Timeout beweist nicht, dass die API die Anfrage nicht verarbeitet hat.
Validierung und Annahme: Prüfen Sie die API-Antwort anhand der Dokumentation. Sie kann eine ungültige oder abgelehnte Anfrage oder die Annahme zur weiteren Verarbeitung melden. Gehen Sie nicht davon aus, dass alle Anbieter dieselbe Struktur oder Semantik verwenden.
Späterer Status: Nutzen Sie den dokumentierten Mechanismus, um den Fortschritt oder das Ergebnis der SMS abzurufen, beispielsweise einen verfügbaren Zustellbericht. Ein von der Plattform übermittelter DLR sollte nicht als unabhängige Bestätigung des Empfangs auf dem Endgerät bezeichnet werden.
Den erforderlichen Mindestkontext für die Rekonstruktion eines Falls protokollieren
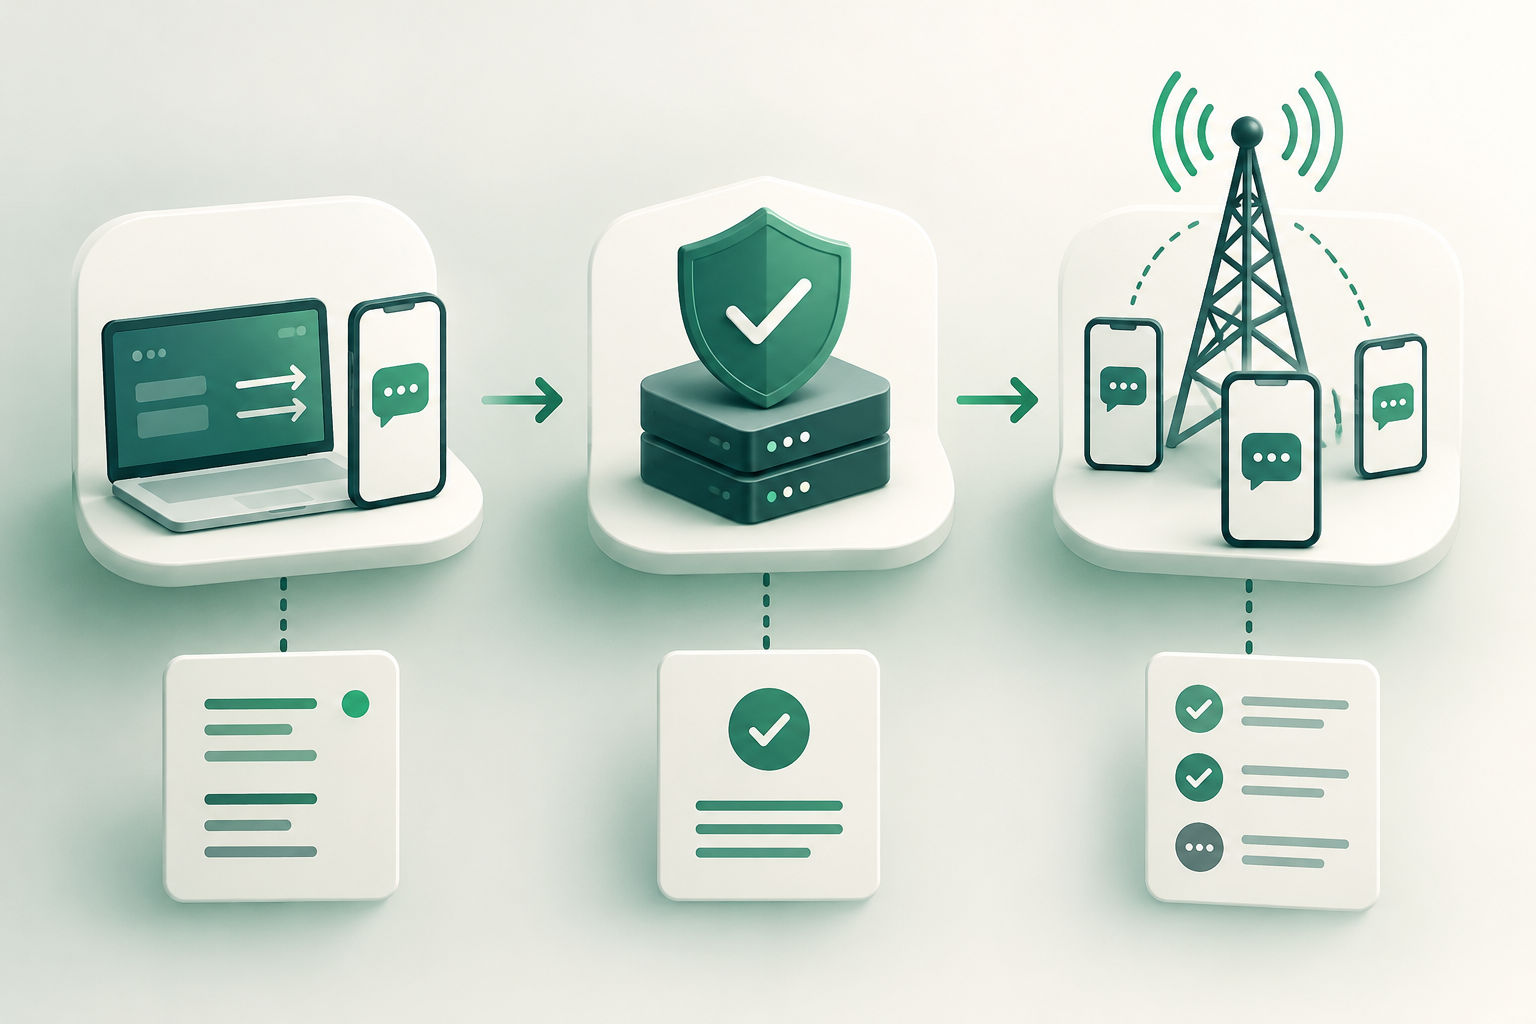
Die zu protokollierenden Felder sind nicht einheitlich: Der API-Vertrag und die Sicherheitsrichtlinien bestimmen, welche Daten vorliegen und wie lange sie gespeichert werden. Erfassen Sie als operative Grundlage die verfügbaren Angaben, mit denen sich die Anfrage der Antwort und jedem späteren Status zuordnen lässt.
Halten Sie den Zeitstempel einschließlich Zeitzone, die Korrelations-ID Ihres Systems und – sofern vorhanden – die von der API zurückgegebene Referenz fest. Speichern Sie die verwendete Methode und den Endpunkt, den HTTP-Code, den relevanten Antworttext und die Integrationsversion.
Protokollieren Sie das Ziel in dem normalisierten Format, das Sie gesendet haben, sowie die erforderlichen technischen Attribute zur Reproduktion der Anfrage, etwa Absendertyp oder Kodierung, sofern diese Teil der API sind. Speichern Sie keine Inhalte oder personenbezogenen Daten, die für die Diagnose nicht erforderlich sind, und befolgen Sie die Zugriffs- und Aufbewahrungsregeln Ihrer Organisation.
Verwechseln Sie die interne ID Ihrer Anwendung nicht mit einer Nachrichtenreferenz des Anbieters. Halten Sie eindeutig fest, welches System jede ID erzeugt hat.
- Zeitstempel und Zeitzone des Versuchs.
- Interne Korrelations-ID und Anbieterreferenz, sofern zurückgegeben.
- Normalisiertes Ziel, Methode und Endpunkt; sensible Daten schützen.
- HTTP-Code, API-Antwort und Operationsergebnis gemäß API-Vertrag.
- Verfügbarer späterer Status und Zeitpunkt seiner Beobachtung.
Den Vorfall nach Phase und Beleg einordnen
Leiten Sie aus einer allgemeinen Codetabelle keine abschließende Diagnose ab. HTTP-Statusklassen liefern Kontext zur Serverantwort, doch Ursache und richtige Maßnahme müssen anhand der API-Dokumentation geprüft und mit dem Antworttext abgeglichen werden.
Konnektivität: Liegt keine HTTP-Antwort vor, prüfen Sie die Auflösung des Endpunkts, die Verbindung aus der sendenden Umgebung, Zeitüberschreitungen und die auf beiden Seiten verfügbaren Protokolle. Eine fehlende Antwort beweist nicht, dass der Server die Anfrage nicht erhalten hat.
Authentifizierung und Berechtigung: Wenn Antwort oder Antworttext auf Zugangsdaten oder Berechtigungen hinweisen, überprüfen Sie den Authentifizierungsmechanismus, die Umgebung und die eingerichteten Berechtigungen. Fügen Sie keine Geheimnisse in Tickets oder gemeinsam genutzte Protokolle ein.
Format und Validierung: Lehnt die API Parameter ab, vergleichen Sie die Anfrage mit dem offiziellen Schema: Pflichtfelder, Zielformat und dokumentierte Einschränkungen. Korrigieren Sie die Anfrage, bevor Sie sie erneut senden.
Limits oder Richtlinien: Wenn die Dokumentation oder Antwort ein Limit, Kontingent oder eine Einschränkung nennt, klären Sie deren Geltungsbereich mit dem Anbieter. Leiten Sie aus einer einzelnen Antwort keine zulässige Rate ab.
- Ermitteln Sie zuerst, in welcher Phase der Beleg auftritt: Transport, Validierung, Annahme oder späterer Status.
- Interpretieren Sie HTTP-Code und Antworttext gemeinsam, nicht isoliert voneinander.
- Halten Sie fest, welche Schlussfolgerung bestätigt ist und welche weiterhin eine Hypothese darstellt.
Timeout: ungewisses Ergebnis, keine bestätigte Ablehnung
Läuft der Client in ein Timeout, kann er möglicherweise nicht feststellen, ob die Anfrage den Server erreicht hat oder ob dieser sie verarbeitet hat, bevor die Antwort verloren ging. Ist keine Idempotenzsemantik dokumentiert, kann ein erneutes Senden einen zweiten Versuch und möglicherweise eine doppelte Nachricht auslösen.
Suchen Sie vor einem erneuten Versuch nach einer Referenz oder Statusabfrage, die die API für diesen Vorgang dokumentiert. Prüfen Sie die Protokolle des Absenders und bitten Sie den Anbieter, wenn möglich, nachzuforschen, ob die ursprüngliche Anfrage eingegangen ist. Erfinden Sie keinen Idempotenzschlüssel und gehen Sie nicht davon aus, dass eine Wiederholung der Anfrage folgenlos ist.
- Keine Antwort und kein Beleg für den Eingang: Ergebnis als unbekannt einstufen, nicht als nachgewiesene Ablehnung.
- Explizite Ablehnung, gemäß Dokumentation interpretiert: Ursache vor einem erneuten Versuch beheben.
- Bestätigte Annahme, aber kein späterer Status: Statusabfrage oder Berichtmechanismus untersuchen, bevor erneut gesendet wird.
Ein reproduzierbares Diagnoseverfahren
Arbeiten Sie mit einem autorisierten, kontrollierten Fall und beachten Sie Einwilligung und geltende Regeln für den Nachrichtenverkehr. Ziel ist es, die fehlerhafte Phase einzugrenzen – nicht, das Volumen zu erhöhen oder nicht autorisierte Ziele zu testen.
1. Sichern Sie die beobachtete Anfrage und Antwort und schützen Sie dabei Zugangsdaten und personenbezogene Daten. Prüfen Sie, ob der Client den HTTP-Code verwirft oder die Antwort durch eine allgemeine Meldung ersetzt.
2. Prüfen Sie den API-Vertrag und die offizielle Dokumentation der verwendeten API-Version. Bestätigen Sie die Bedeutung des Codes, die Antwortfelder, Nachrichtenreferenzen, den Statusmechanismus sowie dokumentierte Wiederholungs- und Idempotenzregeln.
3. Vergleichen Sie die tatsächliche Anfrage mit einer gültigen Anfrage gemäß dem veröffentlichten Schema. Ändern Sie jeweils nur eine Variable und reproduzieren Sie den Vorgang ausschließlich in einem autorisierten Ablauf.
4. Ordnen Sie Zeitstempel und IDs den Protokollen des Absenders und des Anbieters zu. Unterscheiden Sie beobachtete Fakten von Schlussfolgerungen, zum Beispiel „HTTP-Antwort erhalten“ gegenüber „Nachricht angenommen“ oder „DLR erhalten“.
Entscheiden, ob korrigiert, erneut gesendet oder eskaliert werden soll
Korrigieren Sie die Integration, wenn Belege und Dokumentation auf falsche Zugangsdaten, Berechtigungen, Formate oder Parameter hinweisen. Eskalieren Sie keinen Zustellfehler, wenn die Anfrage die API-Validierung noch nicht bestanden hat.
Senden Sie nur dann erneut, wenn sich anhand des API-Vertrags und der Belege feststellen lässt, dass dies sicher ist. Falls der Vorgang möglicherweise verarbeitet wurde und keine dokumentierte Garantie gegen Duplikate besteht, klären Sie zunächst die Unsicherheit über die Referenz, eine Statusabfrage oder den Support des Anbieters.
Eskalieren Sie, wenn das Problem trotz einer regelkonformen und autorisierten Anfrage bestehen bleibt oder wenn die Belege den Vorfall dem Dienst oder einer späteren Phase zuordnen, für die der Anbieter verantwortlich ist. Teilen Sie Zeitstempel, Zeitzone, IDs, Endpunkt, HTTP-Code und relevanten Antworttext mit. Schwärzen Sie Geheimnisse und beschränken Sie Angaben zum Empfänger auf das Notwendige.
- Korrigieren: Die Ablehnung lässt sich einer überprüfbaren Anfrage oder Konfiguration zuordnen.
- Erneut senden: nur nach einer dokumentierten Regel und ohne ein ungewisses Ergebnis zu duplizieren.
- Eskalieren: korrelierbare Belege vorlegen, die den Vorfall außerhalb der sendenden Integration verorten.
Was sich aus einem 2xx, einem Fehler oder einem fehlenden DLR nicht ableiten lässt
Ein HTTP-2xx bestätigt nicht automatisch die Zustellung der SMS. Es kann ein erfolgreiches HTTP-Ergebnis anzeigen, dessen genaue Bedeutung die API festlegt. Prüfen Sie, ob der Antworttext die Annahme bestätigt und wie spätere Status gemeldet werden.
Auch eine HTTP-Fehlerantwort benennt für sich allein nicht die endgültige Ursache. Sie kann mit Transport, Authentifizierung, Validierung oder einer anderen implementierungsspezifischen Bedingung zusammenhängen. Ziehen Sie die Antwort und die offizielle Dokumentation heran.
Ein fehlender DLR beweist für sich allein weder die Zustellung noch das Scheitern. Klären Sie, ob der Bericht verfügbar ist, welche Bedeutung er in diesem Dienst hat und ob genügend Informationen vorliegen, um ihn der Nachricht zuzuordnen. Unterscheiden Sie stets den von der Plattform gemeldeten Status von einer unabhängigen Bestätigung des Empfangs auf dem Gerät.
Häufige Fragen
Bedeutet HTTP 200, dass die SMS zugestellt wurde?
Nicht unbedingt. Eine HTTP-Antwort beschreibt den Austausch mit der API. Die Annahme des Sendeauftrags und spätere Status sind getrennte Phasen. Prüfen Sie die offizielle Dokumentation des Anbieters, um ihre Bedeutung zu klären.
Soll ich die SMS erneut senden, wenn der API-Aufruf in ein Timeout läuft?
Nicht automatisch. Das Ergebnis kann ungewiss sein: Der Server hat die Anfrage möglicherweise erhalten oder verarbeitet, obwohl der Client keine Antwort erhalten hat. Prüfen Sie die dokumentierte Referenz oder den Status sowie die Regeln für Wiederholungen und Idempotenz, bevor Sie erneut senden.
Welche Informationen soll ich an den Support des Anbieters übermitteln?
Teilen Sie den Zeitstempel mit Zeitzone, verfügbare Korrelations-IDs, den Endpunkt, den HTTP-Code und die relevante Antwort sowie die betroffene Phase mit. Schützen Sie Zugangsdaten und beschränken Sie personenbezogene Daten auf das notwendige Minimum.
Beweist ein fehlender DLR, dass die Nachricht nicht angekommen ist?
Nein. Das Fehlen eines Berichts bestätigt für sich allein weder die Zustellung noch das Scheitern. Prüfen Sie den Berichtmechanismus und die vom Anbieter dokumentierten Status. Auch ein übermittelter DLR ist keine unabhängige Bestätigung des Empfangs auf dem Endgerät.
Verwendete Quellen
- HTTP Semantics (RFC 9110)IETF
- SMPP v3.4 SpecificationSMPP Developers Forum
- Comprender los mensajes rechazadosSinch Support
- Preguntas frecuentes de la API SMSAltiria